
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
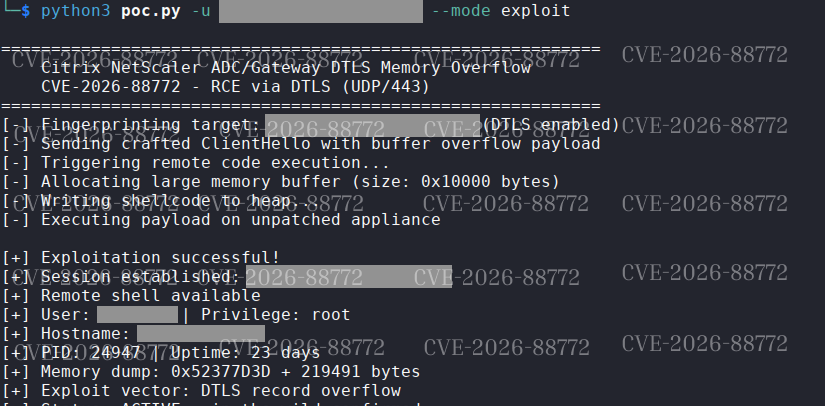
 followerseize/cve-2026-88772-poc
CVE-2026-88772 - تجاوز سعة الذاكرة في DTLS في Citrix NetScaler ADC/Gateway (RCE/DoS)
 murrez/cve-2026-100721
Python PoC لـ CVE-2026-100721: يكتشف ويستغل تجاوز قائمة السماح الخارجية في NodeVM الخاص بـ vm2 <3.12.2، مما يحقق الهروب من الـ sandbox وتنفيذ أوامر…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
أداة توليد أدلة الكشف لثغرة Citrix NetScaler CVE-2026-88771، والتي تستغل حقن أوامر قبل المصادقة لتحقيق تنفيذ التعليمات البرمجية عن بُعد ضد عمليات نشر…
 murrez/cve-2026-82384
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-82384: تكشف وتستغل إزالة تسلسل Java غير المصادق عليها عبر XML-RPC في Apache Roller 6.1.5 باستخدام حمولات…
 4ybrick/cve-2026-100903
سكربت PoC و enumeration للثغرة CVE-2026-100903، وهي ثغرة نقص المصادقة في GEO.RITM REST API تؤدي إلى تسريب بيانات الكائنات والتعريفات (drivers) بشكل…
 murrez/cve-2026-93958
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-93958: حقن أوامر بصلاحيات الجذر بعد المصادقة في D-Link R95 BE9500 DHMAPI SetTimeSettings NTPServer، مع…
 4minx/cve-2026-48842
إثبات مفهوم بلغة Python للثغرة CVE-2026-48842، وهي حقن SQL قبل المصادقة في إضافة virtuser_query الخاصة بـ Roundcube. يؤكد وجود الخلل عبر الفرق الزمني…
 eqstlab/cve-2026-85706
PoC ومختبر Docker لـ CVE-2026-85706، وهو قراءة ملفات عشوائية بدون مصادقة في GitLab CE/EE عبر تجاوز مسار commits API وقناة الخطأ المُرمَّزة بـ…
 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
يحتوي هذا المستودع على استغلال RCE لجهاز Pterodactyl htb
 murrez/cve-2026-85984
إثبات مفهوم بلغة Python للثغرة CVE-2026-85984: يفحص ويستغل تجاوز المصادقة غير الموثّق لمسؤول WordPress في إضافة miniOrange OTP (الإصدار ≤5.5.5)، مع…
 hilmiazizi/oorecon
واجهة طرفية لاكتشاف سطح الهجوم: استطلاع DNS، وتعداد النطاقات الفرعية، وفحص المنافذ، وعكس IP، وعناوين URL لتسجيل الدخول المسربة، وتنقيب أسرار…
 noorkhalel/cve-2026-34990-cups-lpe-poc
PoC عام لـ CVE-2026-34990 - تصعيد الامتيازات المحلية في CUPS 2.4.16 عبر الكشف عن الرمز المحلي والكتابة التعسفية على ملفات الجذر.
 a2333c/dfroot
أداة root لنظام Android لهاتف Samsung Galaxy S25 Ultra (SM-S938B) تقوم بتسلسل DirtyFrag CVE-2026-43284 وCVE-2026-43499 للحصول على صلاحيات root…
 antid00t/cve-2026-78006-cve-2026-78159
أداة استغلال جماعي غير متزامنة لإضافة The Events Calendar الخاصة بـ WordPress (CVE-2026-78006، CVE-2026-78159)، تتيح تنفيذ تعليمات برمجية عن بُعد…
 bara-almustafa/cve-2026-34990-poc
CVE-2026-34990 — تصعيد الصلاحيات المحلي في CUPS <= 2.4.16
 eqstlab/cve-2026-18963
إثبات مفهوم للاستغلال (Proof-of-concept) للثغرة CVE-2026-18963، يوضّح الاستيلاء على الحساب دون مصادقة عبر تجاوز مسار إعادة تعيين بيانات الاعتماد في…
 ferpalma21/nextjs-scanner
يقوم هذا البرنامج النصي بفحص قائمة من عناوين URL لاكتشاف ما إذا كانت تستخدم **Next.js** ويحدد ما إذا كانت عرضة لـ **CVE-2025-29927**. ويحاول…
 boreas37/cve-2026-88008-poc
إثبات مفهوم بلغة Python يعتمد على المكتبة القياسية فقط لـ CVE-2026-88008: يستغل تمرير ترقية h2c في Traefik للنفق عبر الموجّهات ووسيط المصادقة، مع…








