
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 kingofthenops/cookie-monster
أداة قائمة على BOF لاستخراج ملفات تعريف الارتباط وبيانات الاعتماد من المتصفحات Chrome وEdge وFirefox عبر تكرار المقبض (handle duplication) والتنزيل…
 reddelexc/hackerone-reports
مجموعة منسقة من أفضل تقارير مكافآت الثغرات في HackerOne، منظمة حسب نوع الثغرة والبرنامج، مع سكريبتات لجلب التقارير المفصح عنها وإزالة التكرار…
 1n3/sn1per-mcp
خادم MCP يتيح لمساعدي الذكاء الاصطناعي تشغيل تثبيت Sn1per مستضاف ذاتيًا، وإجراء فحوصات محددة النطاق ومُدقّقة، وإرجاع النتائج والمنافذ والنطاقات…
 ossipher/quick-shift
ملفات Crapy Lnk المعدّلة لإغراق تجزئات NTLM الخاصة بك إلى مستمع Responder الخاص بك عند تفاعل المستخدم
 tls-attacker/tls-scanner
ماسح ضوئي آلي لتكوين خادم وعميل TLS لاختبار الاختراق والباحثين. يقوم بتقييم مجموعات التشفير وإصدارات البروتوكول وإرشادات الأمان مع عمق مسح قابل…
 tc4dy/cve-2026-15409-15410-framework
إطار عمل متعدد الاستغلالات لـ SonicWall SMA1000 يربط ثغرة SSRF (CVE-2026-15409) للوصول إلى RCE في Erlang ورفع الصلاحيات إلى الجذر (CVE-2026-15410).…
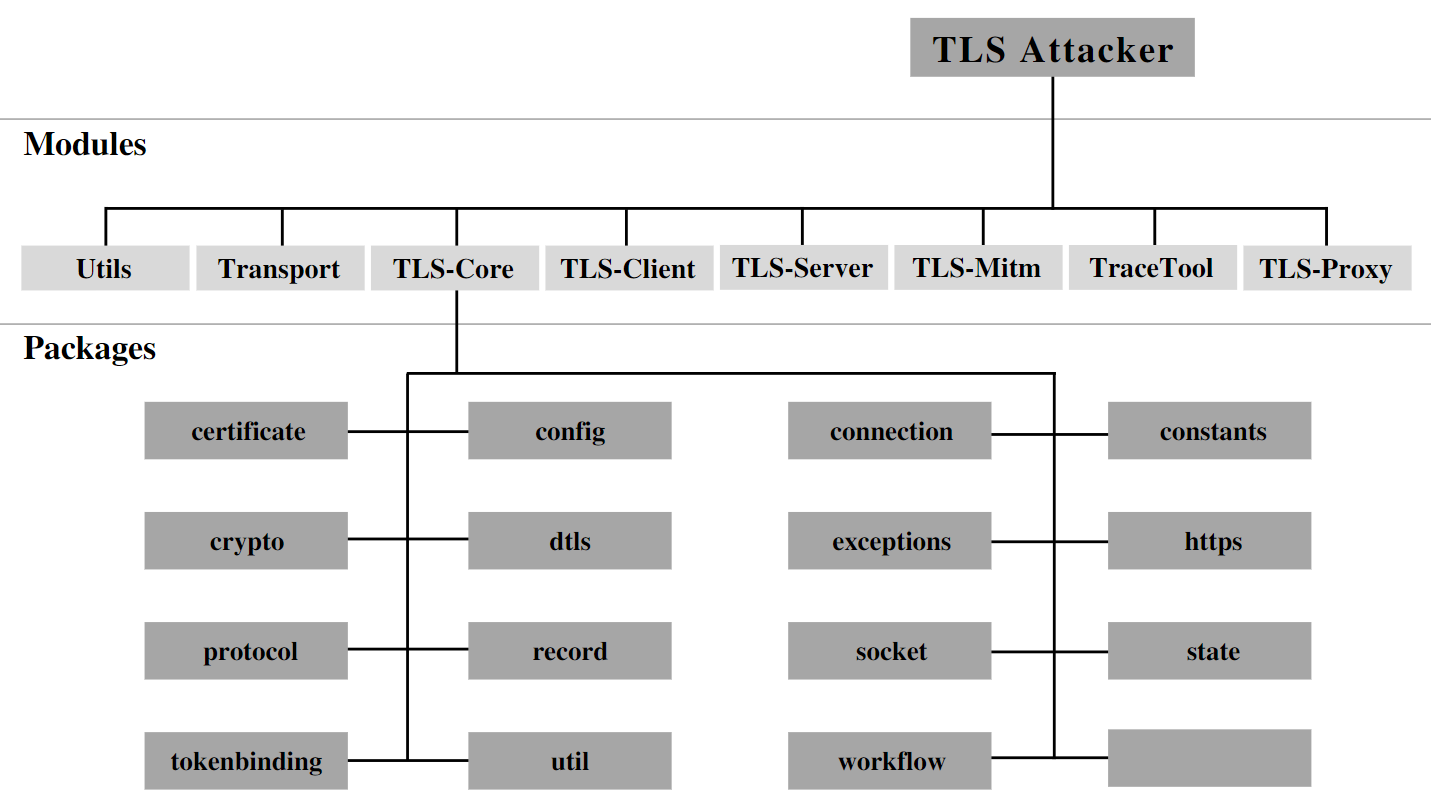 tls-attacker/tls-attacker
إطار عمل قائم على جافا للتشويش المنهجي وتحليل مكتبات TLS. يتيح صياغة رسائل البروتوكول بشكل تعسفي، وتعديلها، واختبار عملاء/خوادم TLS لاكتشاف الثغرات…
 uphiago/recon-skills
حزمة مهارات أمن هجومي معتمدة ميدانيًا تضم 169 تقنية للاستطلاع واختبار الاختراق. تغطي CORS، SSRF، الاستيلاء على النطاقات الفرعية، إساءة استخدام IAM…
 salespeak-ai/buyer-eval-skill
مهارة تقييم موردي البرمجيات بين الشركات (B2B) لـ Claude Code — أسئلة من خبراء المجال، محادثات مع وكلاء الذكاء الاصطناعي للموردين، تقييم قائم على…
 omar-tamerr/horuseye
حدّد الإصلاح الذي يقطع أكبر عدد من المسارات إلى Domain Admin. يرسم خرائط مسارات الهجوم في Active Directory مع الأدلة، ويقارن خيارات المعالجة جنبًا…
 redcanaryco/atomic-red-team
اختبارات كشف صغيرة وعالية القابلية للنقل تستند إلى ATT&CK من MITRE.
 lightos/panoptic
Panoptic هي أداة مفتوحة المصدر لاختبار الاختراق تعمل على أتمتة عملية البحث واسترجاع المحتوى لملفات السجلات والإعدادات الشائعة عبر ثغرات اجتياز المسار…
 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 devzero-security/redstackpro
أنشئ بنية تحتية للفريق الأحمر ونطاقات Active Directory على لوحة رسم، ثم ترجمها إلى دليل عمل كامل لـ Terraform وAnsible تشغّله بنفسك. تحقّق من TTPs…
 githubsecuritylab/seclab-taskflow-agent
إطار عمل متعدد الوكلاء مُفعّل بـ MCP لسير العمل الوكيلي المُدار بـ YAML التعريفي، يُستخدم لتدقيق الكود بمساعدة الذكاء الاصطناعي، وفرز الثغرات، والبحث…
 leebaird/discover
سكربتات Bash وPython مخصصة تُستخدم لأتمتة مهام اختبار الاختراق المتنوعة بما في ذلك الاستطلاع، والفحص، والتعداد، وإنشاء الحمولات الخبيثة باستخدام…
 vu-ls/crassus
أداة اكتشاف تصعيد الامتيازات في ويندوز تقوم بتحليل سجلات التمهيد من Process Monitor لتحديد اختطاف DLL، و ACLs الضعيفة، ومسارات تصعيد أخرى، مع إنشاء…
 hackzuoji/freeswitch-cve-2026-116779-poc
مجموعة أدوات للكشف عن واستغلال ثغرة حقن أوامر SIP MESSAGE في FreeSWITCH (CVE-2026-116779)، مع تنفيذ API، وإخراج أوامر shell عبر DNS OAST، وأصداف…








