
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 ghostvectoracademy/dllhijackhunter
اكتشاف اختطاف DLL الآلي، والتحقق منه، والتأكيد عليه. تحويل الأخطاء المحلية في التهيئة إلى مسارات هجوم مؤكدة ومسلحة.
 kamehameha-ctrl/sniperscope
External attack surface management workstation that correlates DNS, certificate transparency, Shodan, CVEDB, TLS and OSINT data into risk-scored…
 cliffe/secgen
إنشاء أجهزة افتراضية غير آمنة عشوائياً
 chichou/grapefruit
مجموعة اختبار أمان الأجهزة المحمولة مفتوحة المصدر لأنظمة iOS وAndroid. كانت تُعرف سابقًا باسم Passionfruit.
 the-art-of-hacking/h4cker
مجموعة منتقاة من موارد الأمن السيبراني والمختبرات والمواد التدريبية التي تغطي القرصنة الأخلاقية، واختبار الاختراق، وتطوير الاستغلالات، والهندسة…
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 adityatelange/evil-winrm-py
تنفيذ الأوامر تفاعليًا على أجهزة Windows البعيدة باستخدام بروتوكول WinRM (أسرع فقط)
 vulncheck-oss/initial-access-community
استغلالات مبنية على Go لثغرات الشبكة غير المصادق عليها في أجهزة التوجيه وشبكات VPN والأجهزة وIoT، مرفقة بملفات PCAP وقواعد Suricata/Snort/YARA/Sigma…
 idescriptor/idescriptor
أداة إدارة أجهزة idevice مفتوحة المصدر ومجانية، تركز على الخصوصية أولاً، مكتوبة بلغة Rust وQt
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - Agent
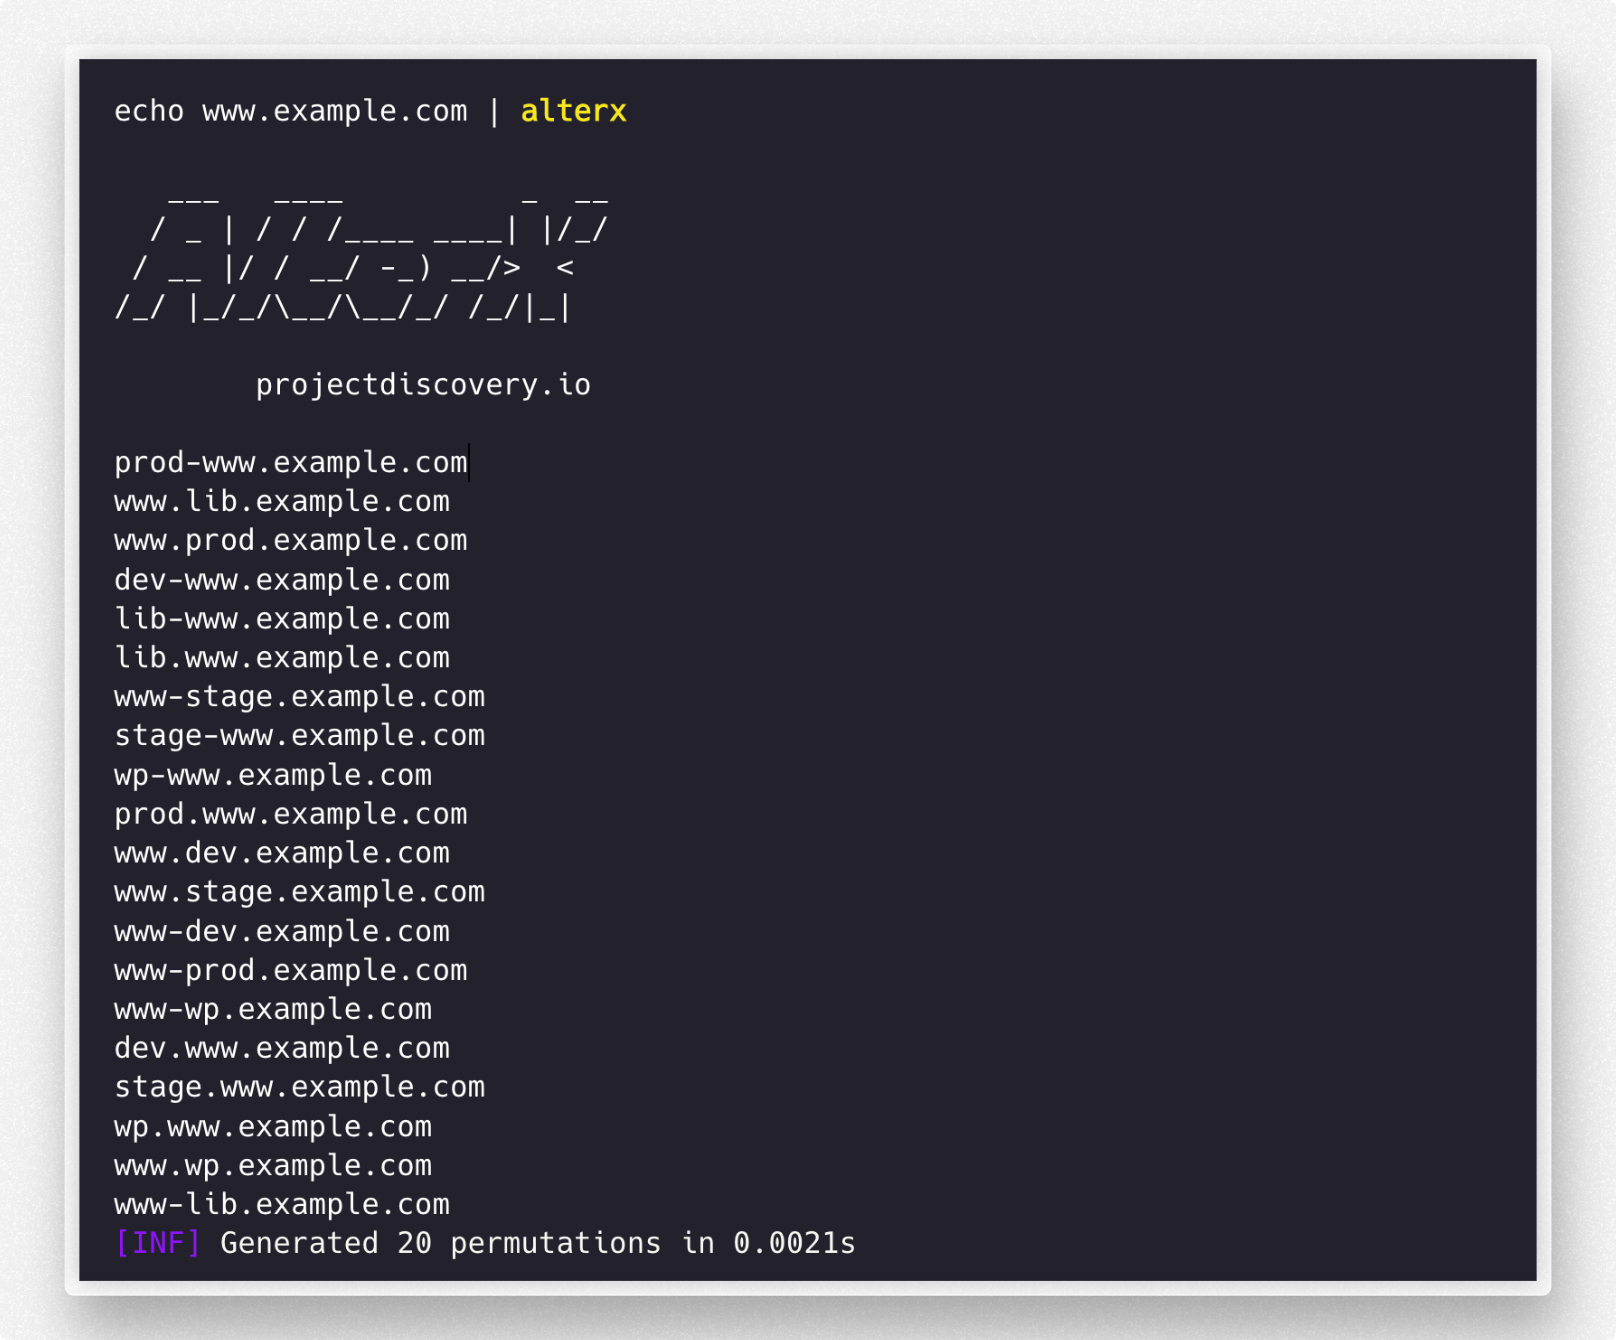 projectdiscovery/alterx
مولّد سريع وقابل للتخصيص لقوائم كلمات النطاقات الفرعية باستخدام DSL
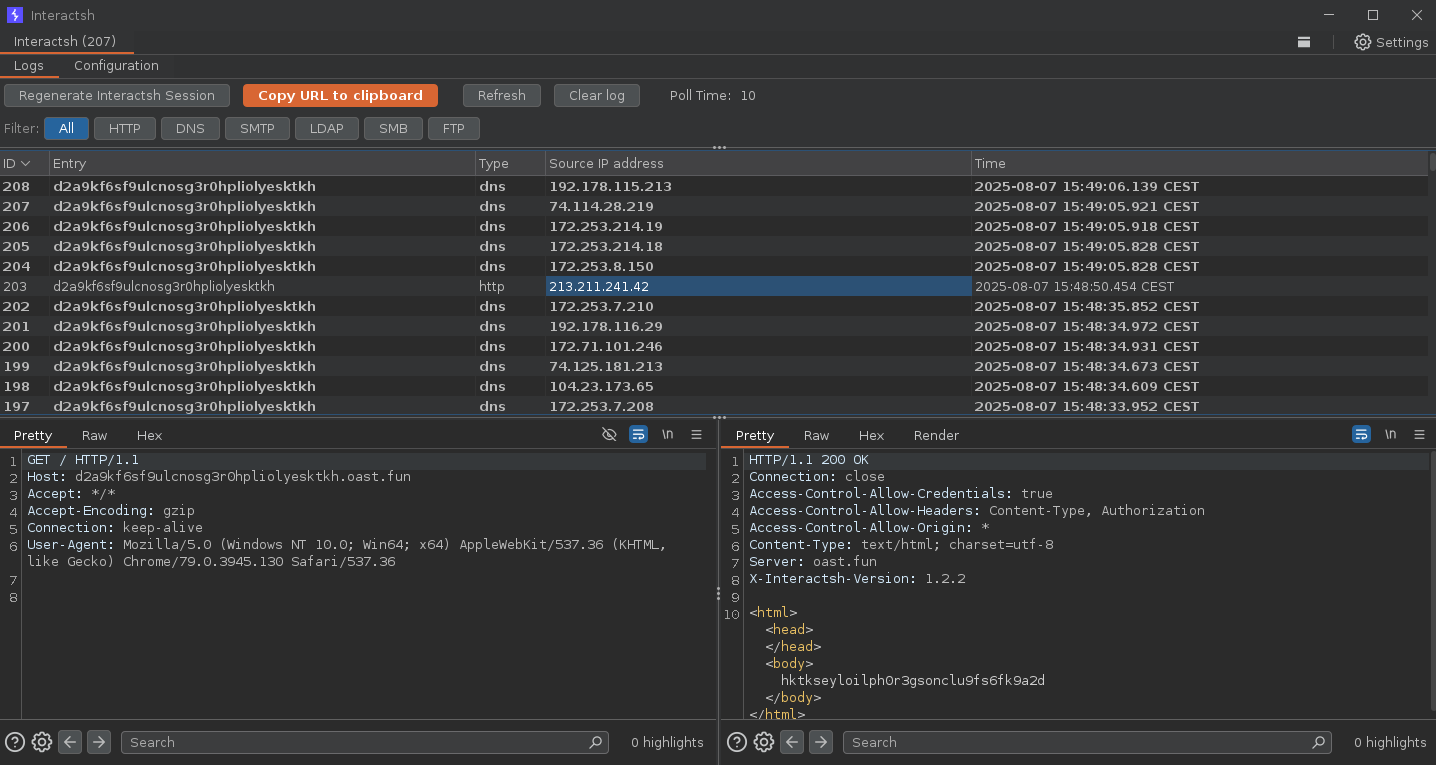 projectdiscovery/interactsh
خادم ومكتبة عميل لتجميع التفاعلات OOB
 snailsploit/claude-red
مكتبة منسقة تضم 78 وحدة SKILL.md للأمن الهجومي تزوّد Claude بمنهجية فريق أحمر خبيرة عبر الويب وAD واللاسلكي والسحابة وتطوير الاستغلالات.
 0xthearchitect/beatbox
🧊Disposable environments on your own computer
 googlesky/cve-2026-130347
PoC ومختبر تفاضلي لـ CVE-2026-130347: يُصدر تدفق إعادة تعيين كلمة المرور في phpMyFAQ رموزًا لحسابات OIDC/LDAP، مما يتيح تعيين كلمة مرور محلية وتجاوز…
 beefproject/beef
مشروع إطار استغلال المتصفحات
 advens-gmbh/scan-insights-for-nessus
تطبيق سطح مكتب لنظامي Windows وLinux لعرض وتحليل ملفات فحص Nessus. تصفية النتائج، والاطلاع على المضيفين والخدمات، ومقارنة عمليات الفحص ومعرفة كيف…
 antifox-ai/antifox
AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report…








