Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
sniperscope — محطة عمل لإدارة سطح الهجوم الخارجي تربط بيانات DNS وشفافية الشهادات وShodan وCVEDB وTLS وOSINT في تقارير جنائية مصنّفة حسب المخاطر. | Kitploit
أدوات/GitHubGitHub/kamehameha-ctrl/sniperscope
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعتحليل الثغرات الأمنيةجمع المعلوماتأمن الويبالتحاليل الرقمية الجنائيةاختبار الاختراقاستخبارات التهديداتتعداد النطاقات الفرعيةجمع البريد الإلكترونيتحليل DNS
35466منذ 13 أياملم تتم المراجعة بعد
مشاركة
GitHub
kamehameha-ctrl/sniperscope

sniperscope

محطة عمل لإدارة سطح الهجوم الخارجي تربط بيانات DNS وشفافية الشهادات وShodan وCVEDB وTLS وOSINT في تقارير جنائية مصنّفة حسب المخاطر.
عرض المستودع

🎯 SniperScope v3.5 // استخبارات سطح الهجوم، Shodan CVEDB ومنصة EASM الجنائية

Version 3.5 FastAPI Python React 19 Tailwind CSS v4 Cytoscape OWASP 2025 Ready MIT License

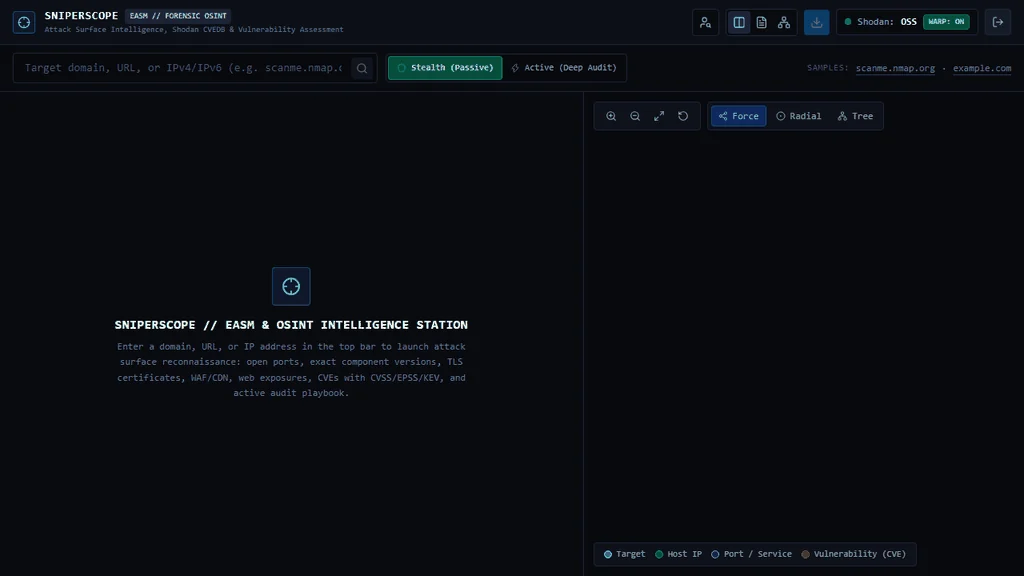
SniperScope Interactive Attack Surface Intelligence Demo

SniperScope هو محطة عمل عالية الأداء لإدارة سطح الهجوم الخارجي (EASM)، واستخبارات OSINT السلبية/النشطة، وإعداد التقارير الجنائية، مصممة لمدققي الأمن السيبراني ومحللي SOC ومختبري الاختراق.

انطلاقًا من هدف واحد (اسم نطاق، أو URL كامل، أو عنوان IPv4/IPv6)، ينسّق SniperScope محركات استخبارات متعددة بالتوازي:

  • تعداد منطقة DNS متعدد السجلات مع فحص مكافحة الانتحال SPF/DMARC والتحقق من مُصدِر CAA.
  • سجلات شفافية شهادات SSL/TLS (crt.sh) مع استخراج تلقائي لـ Origin IP.
  • استعلامات سجلات RDAP/WHOIS الرسمية وربط توجيه BGP/ASN.
  • Shodan Host API وInternetDB للمنافذ المفتوحة وإصدارات البرمجيات وCPEs ولافتات الخدمات الخام.
  • إثراء عميق للثغرات عبر Shodan CVEDB مع CVSS v3/v2 في الوقت الفعلي، واحتمالية الاستغلال EPSS، وحالة CISA KEV (الثغرات المعروفة المستغلة)، وارتباطات حملات الفدية.
  • فحص تشفير TLS/SSL X.509 بأسلوب who.is المباشر (حزمة التشفير، بتات المفتاح العام، الرقم التسلسلي، سلسلة الثقة، نافذة الصلاحية، SANs).
  • تشخيص توفر الويب، وزمن استجابة الكمون، ورؤوس أمان HTTP، وعلامات الكوكيز (Secure، HttpOnly، SameSite)، وسياسات CORS.
  • كشف تقنيات الويب عبر تحليل تكوين البرمجيات (SCA) (محرك مكوّنات استكشافي) يربط المكوّنات الأمامية/الخلفية بـ CVEs وPoCs المعروفة.
  • حزمة البصمة الرقمية ومركز OSINT لإسبانيا: استطلاع أسماء المستخدمين عبر منصات متعددة في الوقت الفعلي (أكثر من 400 منصة عبر Server-Sent Events)، والتحليل الجنائي للهواتف (CNMC إسبانيا، قواعد بيانات البريد المزعج)، وصائد البريد الإلكتروني (MX/SPF، Gravatar، dorks الاختراق)، والجرائد الرسمية الإسبانية وسجلات الشفافية.
  • دليل أوامر CLI النشط المكوّن من 39 أمرًا مرتبط بدقة بفئات OWASP Top 10: 2025.
  • رسم بياني طوبولوجي تفاعلي Cytoscape.js مضاد للتصادم ومُصدِّر تقارير جنائية متعدد التنسيقات (PDF، HTML مكتفٍ ذاتيًا، Markdown TLP:AMBER، وتتبع تنفيذ RAW زمني .log).

📐 البنية وتدفق البيانات

flowchart LR
    subgraph Auth["🔐 Operator Access (Gatekeeper)"]
        direction TB
        LoginScreen["🔑 LoginScreen\nHMAC-SHA256 Token\n(sniperadmin / Passphrase)"]
    end

    subgraph Frontend["🖥️ Frontend (React 19 + Vite 8 + Tailwind CSS v4)"]
        direction TB
        TargetInput["🔍 TargetInput\n(Domain / IP / URL / OPSEC Mode)"]
        WarpToggle["🛡️ WARP / Proxy Egress Status\n(Active / Standby · Ping ms · Egress IP)"]
        FootprintStation["🕵️ Digital Footprint & Spain Hub\n(Usernames · Spain OSINT · Phone · Email)"]
        Dossier["📋 IntelDossier\nKPIs · Ports · CVEDB · Web/TLS · SCA · CLI Playbook"]
        Cytoscape["🕸️ GraphCanvas (Cytoscape.js)\nForce-Directed · Concentric Radial · Tree"]
        Exporter["📄 ForensicReportModal\nPDF · HTML · Markdown · RAW Trace (.log)"]
    end

    subgraph Backend["⚙️ Asynchronous Backend (FastAPI + Python 3.11+)"]
        direction TB
        Sanitizer["🛡️ Sanitizer & Target Normalizer\n(In-memory _SCAN_CACHE TTL 300s)"]
        ParallelEngine["🚀 Parallel Asyncio Engine\n(DNS / CT Logs / RDAP / HTTP / Shodan)"]
        OutboundProxy["🌐 Egress Proxy Handler\n(Cloudflare WARP 127.0.0.1:40000)"]
        RiskCalc["📊 Dynamic Risk Engine\n(Score 0-100 · Grades A-F · Weighted Findings)"]
        RawTrace["🧾 RAW Chronological Execution Trace\n(Command & Request Audit Log)"]
    end

    subgraph IntelSources["🌐 External Intelligence Providers"]
        direction TB
        DNS_Mod["DNS & CAA Anti-Spoofing\n(A, AAAA, MX, NS, TXT, CAA, SPF, DMARC)"]
        CRT_Mod["Certificate Transparency\n(crt.sh Logs + Origin IP Lookup)"]
        Shodan_Mod["Shodan Host & InternetDB\n(Ports, CPEs, Versions, Banners)"]
        CVEDB_Mod["Shodan CVEDB\n(CVSS, EPSS, CISA KEV, Ransomware)"]
        HTTP_Mod["Web Audit, TLS X.509 & SCA\n(Chain, SHA-256, Web Tech, WAF, CORS)"]
        RDAP_Mod["RDAP / ASN\n(Registrar, Netblock, BGP Routing)"]
        Footprint_Mod["SOCMINT & Spanish Public Gazettes\n(BOE, BORME, CENDOJ, Catastro, CNMC)"]
    end

    Auth --> Frontend
    TargetInput -->|GET /api/scan| Sanitizer
    WarpToggle -->|GET /api/health| OutboundProxy
    FootprintStation -->|SSE /api/sherlock/stream| Footprint_Mod
    Sanitizer --> ParallelEngine
    ParallelEngine --> OutboundProxy
    OutboundProxy --> IntelSources
    DNS_Mod & CRT_Mod & CVEDB_Mod & HTTP_Mod & RDAP_Mod --> RiskCalc
    RiskCalc --> RawTrace
    RawTrace -->|JSON Payload| Dossier
    RawTrace -->|Nodes & Edges| Cytoscape
    RawTrace -->|Trace & Findings| Exporter

🎯 حالات الاستخدام الأساسية

  • 🛡️ إدارة سطح الهجوم الخارجي (EASM): المراقبة المستمرة لتعرضات المحيط، وتقنية الظل (Shadow IT)، وشهادات TLS منتهية الصلاحية، والنطاقات الفرعية المعلّقة، ومنافذ الاستماع غير المتوقعة عبر أصول المؤسسة.
  • 🎯 استطلاع الفريق الأحمر واختبار الاختراق: إجراء تعداد أولي عميق للأهداف دون إثارة إنذارات مركز العمليات الأمنية (SOC) الخاص بالعميل باستخدام وضع التخفي (Stealth Mode)، ثم الانتقال إلى الوضع النشط (Active Mode) مع 39 أمرًا مُعدًّا مسبقًا وفق OWASP Top 10: 2025.
  • 🚨 فرز مركز العمليات الأمنية والاستجابة للحوادث: تحديد ما إذا كان التنبيه يتعلق بأصول تحتوي على ثغرات مستغلة فعليًا في البرية (CISA KEV) أو مصنّفة كأدوات برامج الفدية، وذلك بسرعة.
  • 🕵️ الاستخبارات مفتوحة المصدر (OSINT) وتتبّع الهوية: ربط أسماء المستخدمين العامة والنطاقات والسجلات المؤسسية عبر أكثر من 400 منصة والسجلات العامة الرسمية.

🛠️ حزمة التقنيات

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →