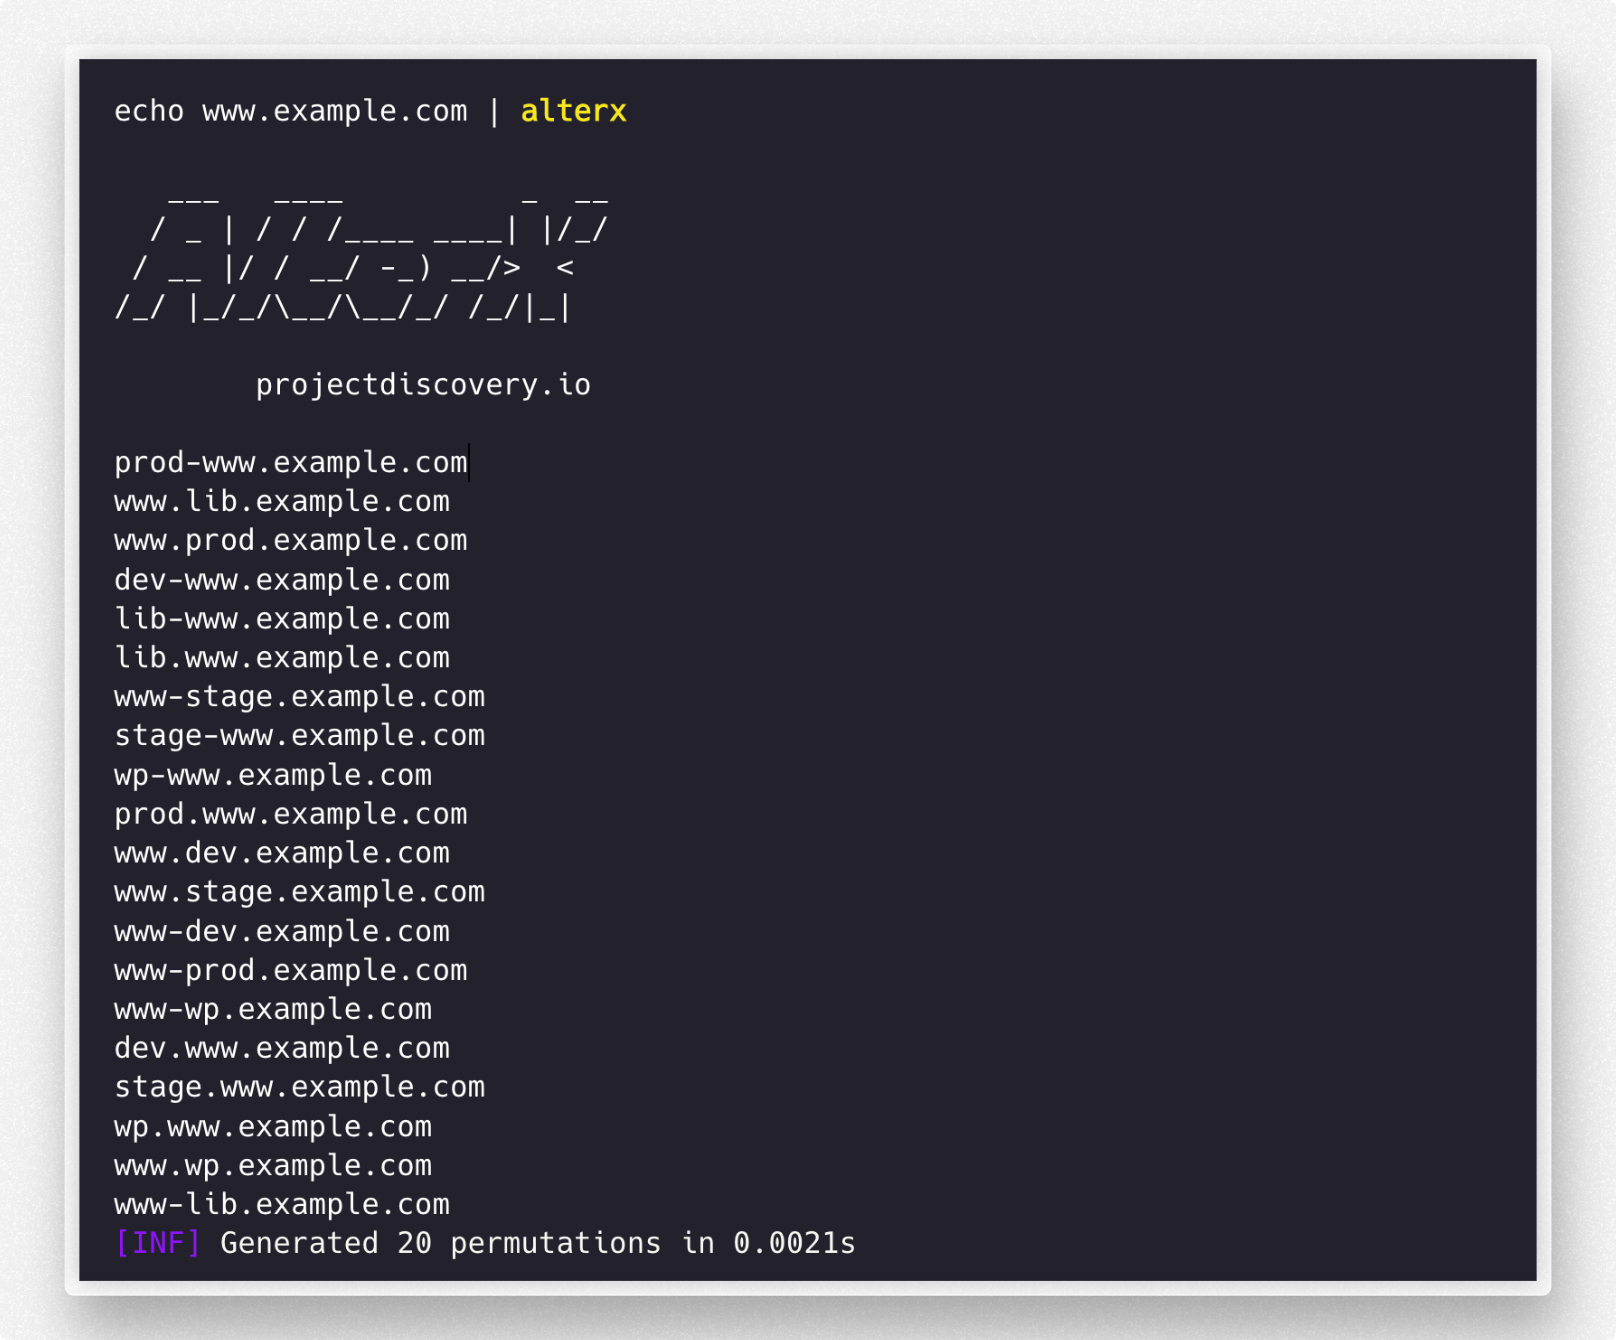
 projectdiscovery/alterx
مولّد سريع وقابل للتخصيص لقوائم كلمات النطاقات الفرعية باستخدام DSL



الميزات • التثبيت • الاستخدام • تشغيل AlterX • انضم إلى Discord
مولّد سريع وقابل للتخصيص لقوائم كلمات النطاقات الفرعية باستخدام DSL.
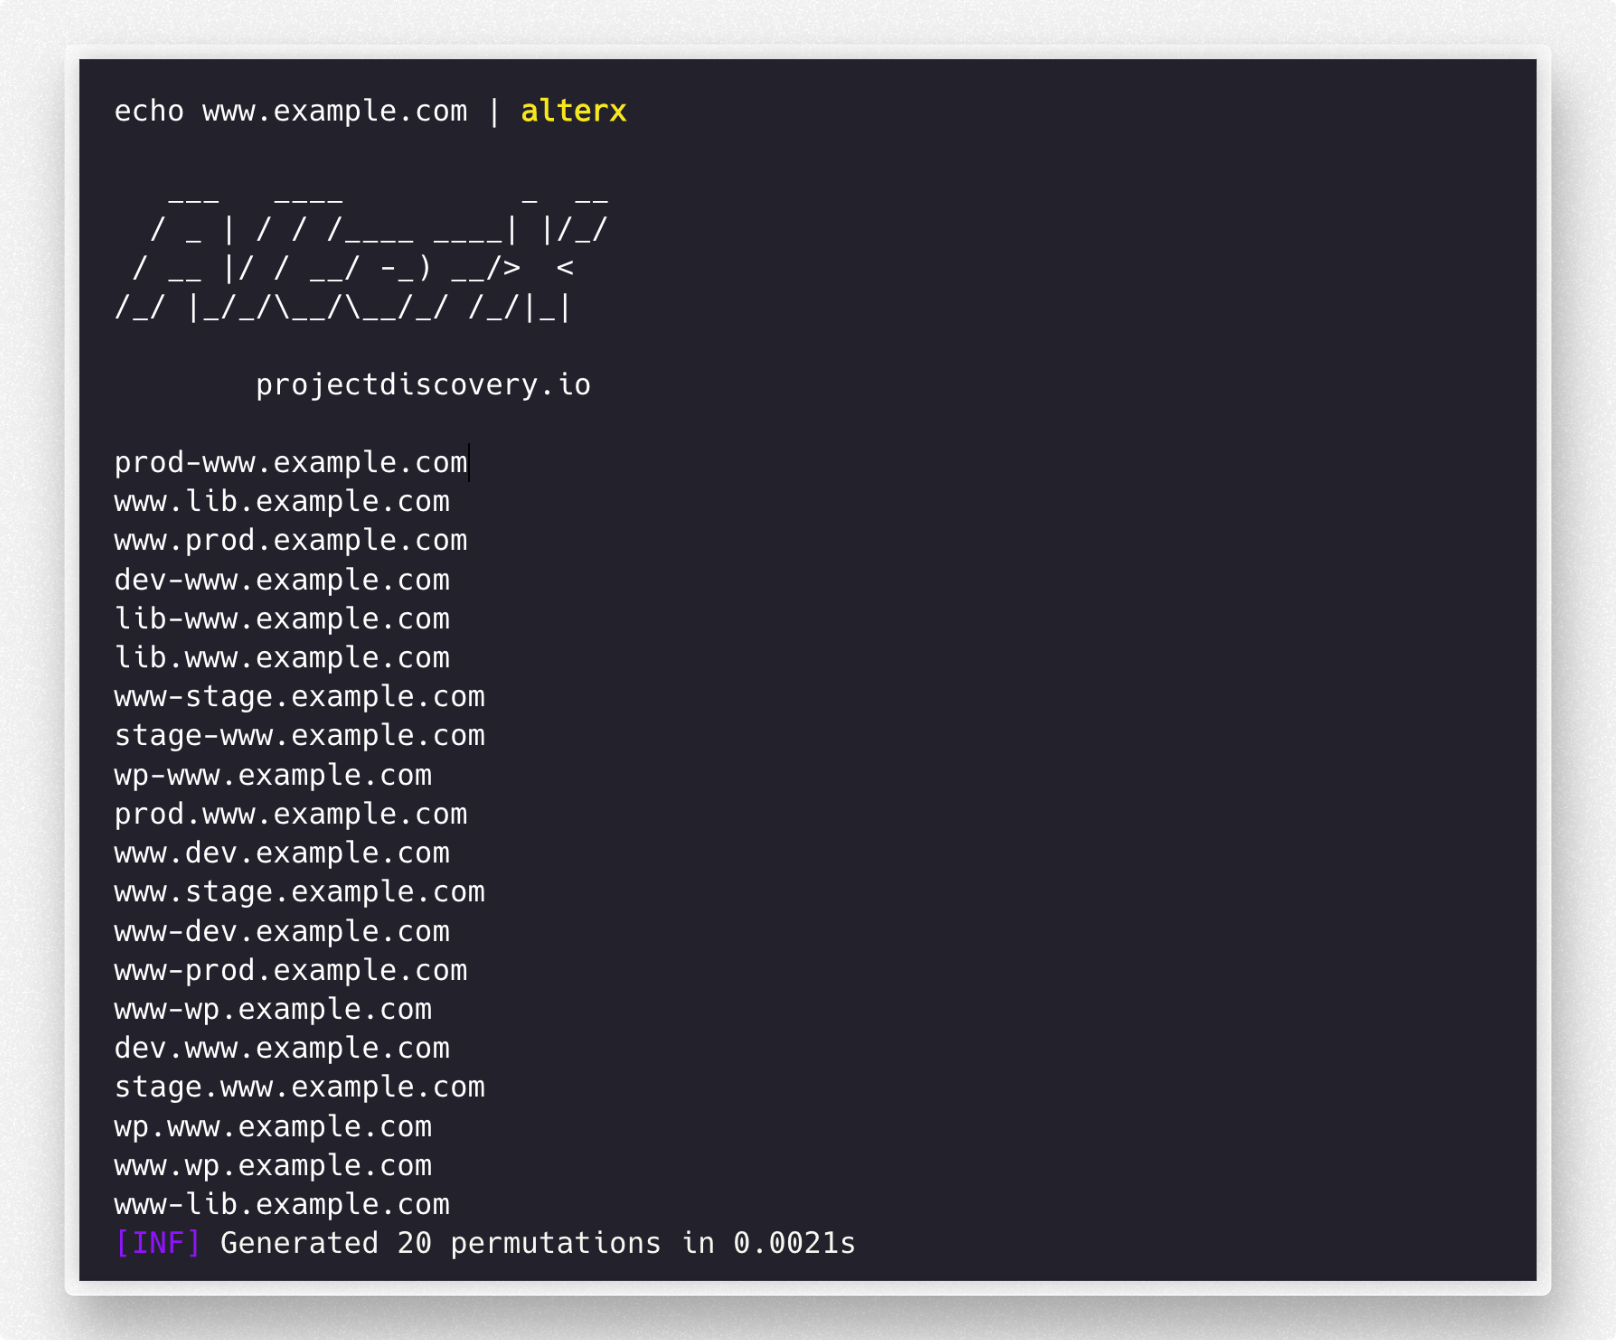
لتثبيت alterx، تحتاج إلى تثبيت Golang 1.26.10 على نظامك. يمكنك تنزيل Golang من هنا. بعد تثبيت Golang، يمكنك استخدام الأمر التالي لتثبيت alterx:
go install github.com/projectdiscovery/alterx/cmd/alterx@latest
# Clone the repository
git clone https://github.com/projectdiscovery/alterx.git
cd alterx

# Build using Makefile
make build

# Or build manually
go build ./cmd/alterx
أهداف Makefile المتاحة:
make help          # Show all available targets
make build         # Build the binary
make test          # Run tests
make test-coverage # Run tests with coverage
make lint          # Run linter
make fmt           # Format code
make clean         # Clean build artifacts
make install       # Install to $GOPATH/bin
يمكنك استخدام الأمر التالي لعرض العلامات والخيارات المتاحة:
Fast and customizable subdomain wordlist generator using DSL.

Usage:
  ./alterx [flags]

Flags:
INPUT:
   -l, -list string[]     subdomains to use when creating permutations (stdin, comma-separated, file)
   -p, -pattern string[]  custom permutation patterns input to generate (comma-seperated, file)
   -pp, -payload value    custom payload pattern input to replace/use in key=value format (-pp 'word=words.txt')

OUTPUT:
   -es, -estimate      estimate permutation count without generating payloads
   -o, -output string  output file to write altered subdomain list
   -ms, -max-size int  Max export data size (kb, mb, gb, tb) (default mb)
   -v, -verbose        display verbose output
   -silent             display results only
   -version            display alterx version

CONFIG:
   -config string  alterx cli config file (default '$HOME/.config/alterx/config.yaml')
   -en, -enrich    enrich wordlist by extracting words from input
   -ac string      alterx permutation config file (default '$HOME/.config/alterx/permutation_v0.0.1.yaml')
   -limit int      limit the number of results to return (default 0)

UPDATE:
   -up, -update                 update alterx to latest version
   -duc, -disable-update-check  disable automatic alterx update check
alterx ؟؟ما يجعل alterx مختلفًا عن أي أداة أخرى لتوليد تبديلات النطاقات الفرعية مثل goaltdns هو ميزة scripting فيه. يأخذ alterx الأنماط كمدخلات ويولّد قائمة كلمات لتبديلات النطاقات الفرعية بناءً على ذلك النمط، على غرار ما تفعله nuclei مع fuzzing-templates.
ما يجعل Active Subdomain Enumeration صعبًا هو احتمال العثور على نطاق موجود فعليًا. إذا مُثِّل العثور على النطاقات الفرعية المحتملة على مقياس، فينبغي أن يبدو شيئًا كهذا
Using Wordlist < generate permutations with subdomains (goaltdns) < alterx
تستخدم جميع أدوات توليد تبديلات النطاقات الفرعية الشائعة تقريبًا أنماطًا مضمّنة بشكل ثابت، وعند تشغيل هذه الأدوات فإنها تُنشئ قوائم كلمات تحتوي على نطاقات فرعية بالملايين، مما يقلل من جدوى تخمينها بالقوة الغاشمة باستخدام أدوات مثل dnsx. لا يوجد اتفاقية فعلية لتسمية النطاقات الفرعية، وعادةً ما يعتمد الأمر على الشخص الذي يسجّل النطاق الفرعي. باستخدام alterx يمكن إنشاء أنماط بناءً على النتائج المستخلصة من passive subdomain enumeration، مما يزيد من احتمالية العثور على نطاق فرعي ومن جدوى تخمينها بالقوة الغاشمة.
يستخدم alterx صيغة شبيهة بالمتغيرات مشابهة لـ nuclei-templates. يمكن للمرء كتابة أنماطه الخاصة باستخدام هذه المتغيرات. عند تمرير النطاقات كمدخلات، يقوم alterx بتقييم المدخلات واستخراج المتغيرات منها.
{{sub}}     :  subdomain prefix or left most part of a subdomain
{{suffix}}  :  everything except {{sub}} in subdomain name is suffix
{{tld}}     :  top level domain name (ex com,uk,in etc)
{{etld}}    :  also know as public suffix (ex co.uk , gov.in etc)
| المتغير | api.scanme.sh | admin.dev.scanme.sh | cloud.scanme.co.uk |
|---|---|---|---|
{{sub}} | api | admin | cloud |
{{suffix}} | scanme.sh | dev.scanme.sh | scanme.co.uk |
{{tld}} | sh | sh | uk |
{{etld}} | - | - | co.uk |
{{sld}}  :   second-level domain  (ex for api.scanme.sh => {{sld}} is scanme)
{{root}}  :  also known as eTLD+1 i.e only root domain (ex for api.scanme.sh => {{root}} is scanme.sh)
{{subN}}  :  here N is an integer (ex {{sub1}} , {{sub2}} etc) .

// {{subN}} is advanced variable which exists depending on input
// lets say there is a multi level domain cloud.nuclei.scanme.sh
// in this case {{sub}} = cloud and {{sub1}} = nuclei`
| المتغير | api.scanme.sh | admin.dev.scanme.sh | cloud.scanme.co.uk |
|---|---|---|---|
{{sld}} | scanme | scanme | scanme |
{{root}} | scanme.sh | scanme.sh | scanme.co.uk |
{{sub1}} | - | dev | - |
{{sub2}} | - | - | - |
يمكن اعتبار النمط (pattern) بعبارات بسيطة بمثابة template يصف نوع الأنماط التي يجب أن يولّدها alterx.
// Below are some of example patterns which can be used to generate permutations
// assuming api.scanme.sh was given as input and variable {{word}} was given as input with only one value prod
// alterx generates subdomains for below patterns

"{{sub}}-{{word}}.{{suffix}}" // ex: api-prod.scanme.sh
"{{word}}-{{sub}}.{{suffix}}" // ex: prod-api.scanme.sh
"{{word}}.{{sub}}.{{suffix}}" // ex: prod.api.scanme.sh
"{{sub}}.{{word}}.{{suffix}}" // ex: api.prod.scanme.sh
إليك مثال على ملف إعدادات الأنماط - https://github.com/projectdiscovery/alterx/blob/main/permutations.yaml والذي يمكن تخصيصه بسهولة حسب الحاجة.
يولّد ملف الإعدادات هذا تبديلات النطاقات الفرعية لتقييمات الأمان أو اختبارات الاختراق باستخدام أنماط قابلة للتخصيص وحمولات ديناميكية. تشمل الأنماط الأنماط المعتمدة على الشرطة، والمعتمدة على النقطة، وغيرها. يمكن للمستخدمين إنشاء أقسام حمولات مخصصة، مثل الكلمات أو معرّفات المناطق أو الأرقام، لتلائم احتياجاتهم المحددة.






