
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit

 charis3306/cve-2022-22963
spring cloud function أداة استغلال بنقرة واحدة! بواسطة charis مدونةhttps://charis3306.top/
 grampae/mqxss
اتصال المتصفح المُخترق عبر MQTT
 ianxtianxt/cve-2019-0227
apache axis1.4 ثغرة تنفيذ التعليمات البرمجية عن بُعد
 sbouabid-sec/cve-2023-34468-poc
استغلال PoC لـ CVE-2023-34468 — RCE عبر H2 RUNSCRIPT في Apache NiFi <= 1.21.0
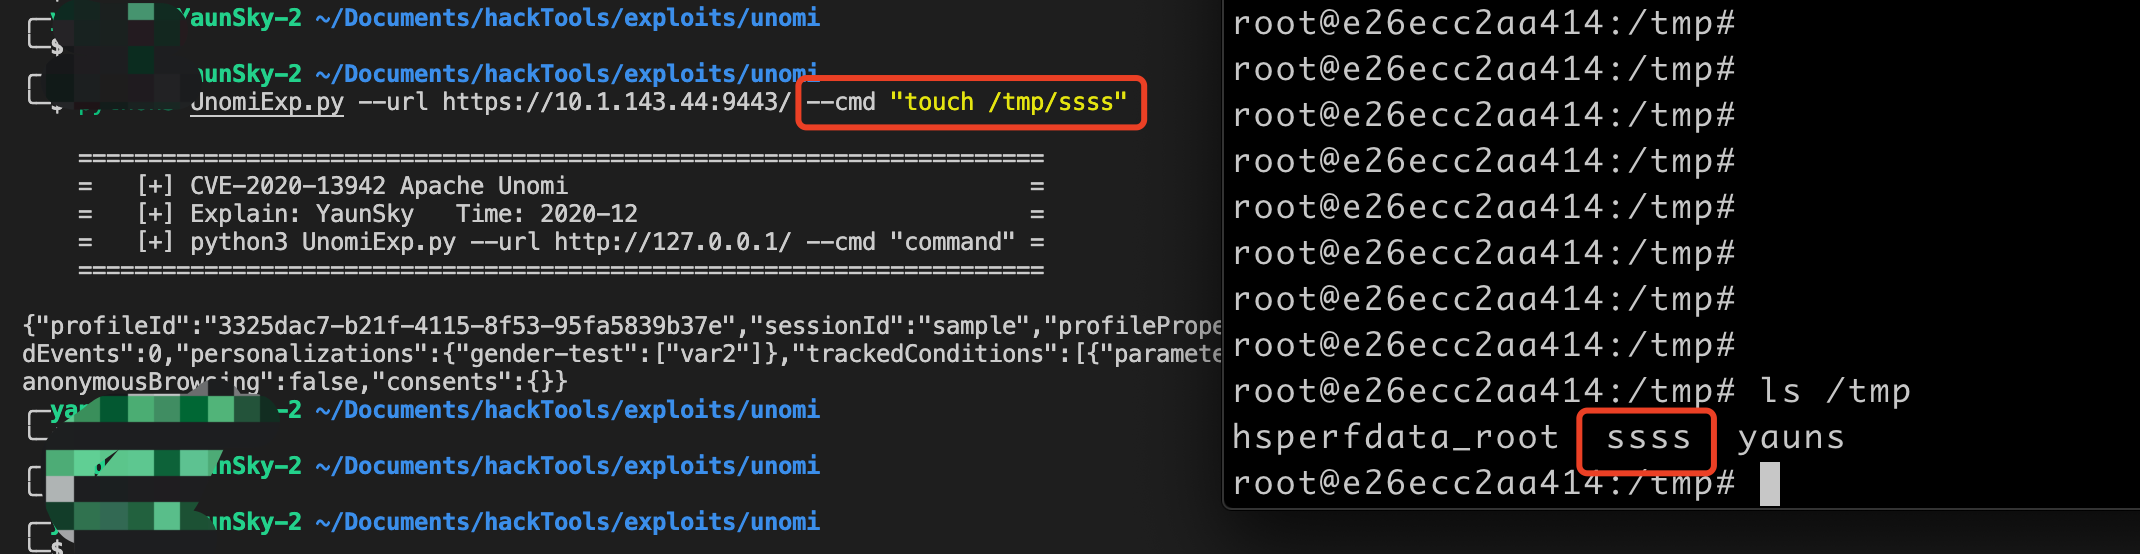 yaunsky/unomi-cve-2020-13942
CVE-2020-13942 Apache Unomi ثغرة تنفيذ الأكواد عن بُعد سكربت getshell
 kukrimate/cve-2020-14372
استغلال لإثبات المفهوم (PoC) وشرح تفصيلي للثغرة CVE-2020-14372، يوضح تجاوز Secure Boot عبر ACPI SSDT خبيث لتعطيل kernel lockdown وتنفيذ كود عشوائي.
 cckuailong/log4j_rce_cve-2021-44832
استغلال إثبات المفهوم لثغرة Log4j 2.17.0 RCE (CVE-2021-44832) باستخدام حقن JNDI ونشر ملف إعدادات خبيث.
 agathanon/cve-2022-44268
مولّد ومستخرج لحمولة CVE-2022-44268 مكتوب بلغة Python.
 phlegmelm/crack12
تجذير جهاز ATOZEE P12 على Android 14 باستخدام CVE-2022-38694 — لأن fastboot oem unlock قال لا، لذا وجدنا طريقة أخرى.
 sammwyy/cve-2022-33980-poc
POC لـ CVE-2022-33980 (ثغرة RCE في Apache Commons Configuration)
 alewong/webminrce-exp-cve-2019-15107-
ثغرة تنفيذ التعليمات البرمجية عن بُعد في ويبمن
 nxploited/cve-2025-7340
HT Contact Form Widget لمنشئ صفحات Elementor وكتل Gutenberg ومنشئ النماذج. <= 2.2.1 - رفع ملفات تعسفي بدون مصادقة
 r00thunter/log4shell
ماسح عام لثغرة RCE في Apache log4j CVE-2021-44228
 rakjong/cve-2021-26295-apache-ofbiz
CVE-2021-26295 Apache OFBiz rmi إلغاء التسلسل POC
 0xlipon/xss2shell
🔥 XSS2Shell — ماسح CVE-2026-64638 وأداة إثبات المفهوم (PoC)
 akash7350/cve-2021-22204
توليد حمولات JPEG خبيثة تستغل CVE-2021-22204 في ExifTool لتنفيذ تعليمات برمجية عشوائية، مع دعم أوامر مخصصة أو قشرة عكسية.
 0xm4ud/nosambanocry-cve-2017-7494
CVE-2017-7494 python استغلال
 mavlevin/cve-2019-17424
استغلال RCE لـ CVE-2019-17424 (nipper-ng 0.11.10)








