
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit
 magicpipersec/wps-cve-2022-24934
خادم استغلال PoC لثغرة CVE-2022-24934 الذي يقدم حمولة ضارة عبر خادم تحديث WPS مزيف، ويستهدف عملية wpsupdate.exe لأغراض البحث.
 r0lh/cve-2020-7247
استغلال إثبات مفهوم لـ CVE-2020-7247 (تنفيذ عن بُعد على OpenSMTPD < 6.6.2)
 bcdannyboy/cve-2023-50164
أداة مسح ضوئي و PoC لـ CVE-2023-50164
 huowen/cve-2019-11043
استغلال بايثون لـ CVE-2019-11043
 haxorstars/cve-2025-54068
أداة مصممة لاستغلال CVE-2025-54068 وتنفيذ الأوامر عن بُعد لمشروع Livewire.
 m0n1x90/cve-2026-41096
استغلال إثبات المفهوم لـ CVE-2026-41096: تجاوز سعة الكومة في DnsRawTruncateMessageForUdp() في عميل DNS في Windows. يتضمن خادم DNS مارق وعميل تشغيل…
 lazarusreborn/docx-exploit-2021
يستغل هذا الاستغلال ملفات docx باستخدام ملفات res داخل ملف Microsoft .docx لتنفيذ ملفات خبيثة. يرتبط هذا الاستغلال بـ CVE-2021-40444.
 gutierre0x80/cve-2026-59827
تحليل تقني وإثبات مفهوم لـ CVE-2026-59827، وهي ثغرة حرجة في إلغاء تسلسل Java غير الآمن في Metabase تؤدي إلى تنفيذ التعليمات البرمجية عن بُعد.
 groppoxx/cve-2023-52076-poc
استغلال PoC للثغرة CVE-2023-52076 - ثغرة اجتياز المسار من نوع zip-slip في Atril/Xreader (MATE/Cinnamon)، تتيح كتابة ملفات عشوائية وتنفيذ تعليمات…
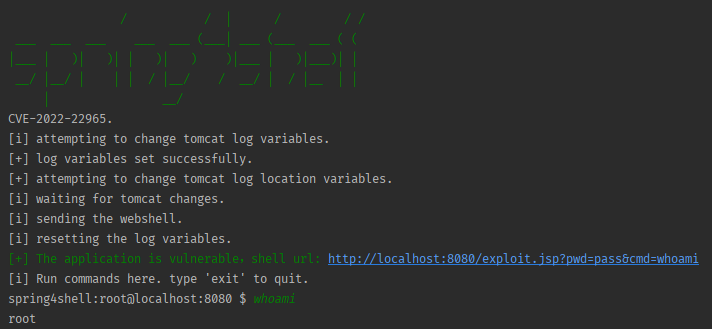 mariomamo/cve-2022-22965
استغلال إثبات المفهوم لـ CVE-2022-22965 (Spring4Shell) مع تطبيق Spring Boot ضعيف ونص استغلال بايثون وبيئة مختبر قائمة على Docker للاختبار.
 lp008/cve-2019-10758
CVE-2019-10758
 geniuszly/cve-2022-45701
هذا السكريبت مصمم لاستغلال ثغرات معينة في أجهزة التوجيه عن طريق إرسال حمولات من خلال SNMP (بروتوكول إدارة الشبكات البسيط). يقوم السكريبت بأتمتة عملية…
 eh-amish/cve-2026-64638-xss-to-shell-poc
يتحقق من XSS المنعكس قبل المصادقة في WordPress، ويبصم الإصدارات المعرضة للخطر، ويفحص انعكاس الحمولة وJSONP، ويُنشئ ملفات إثبات المفهوم (PoC) بصيغتي…
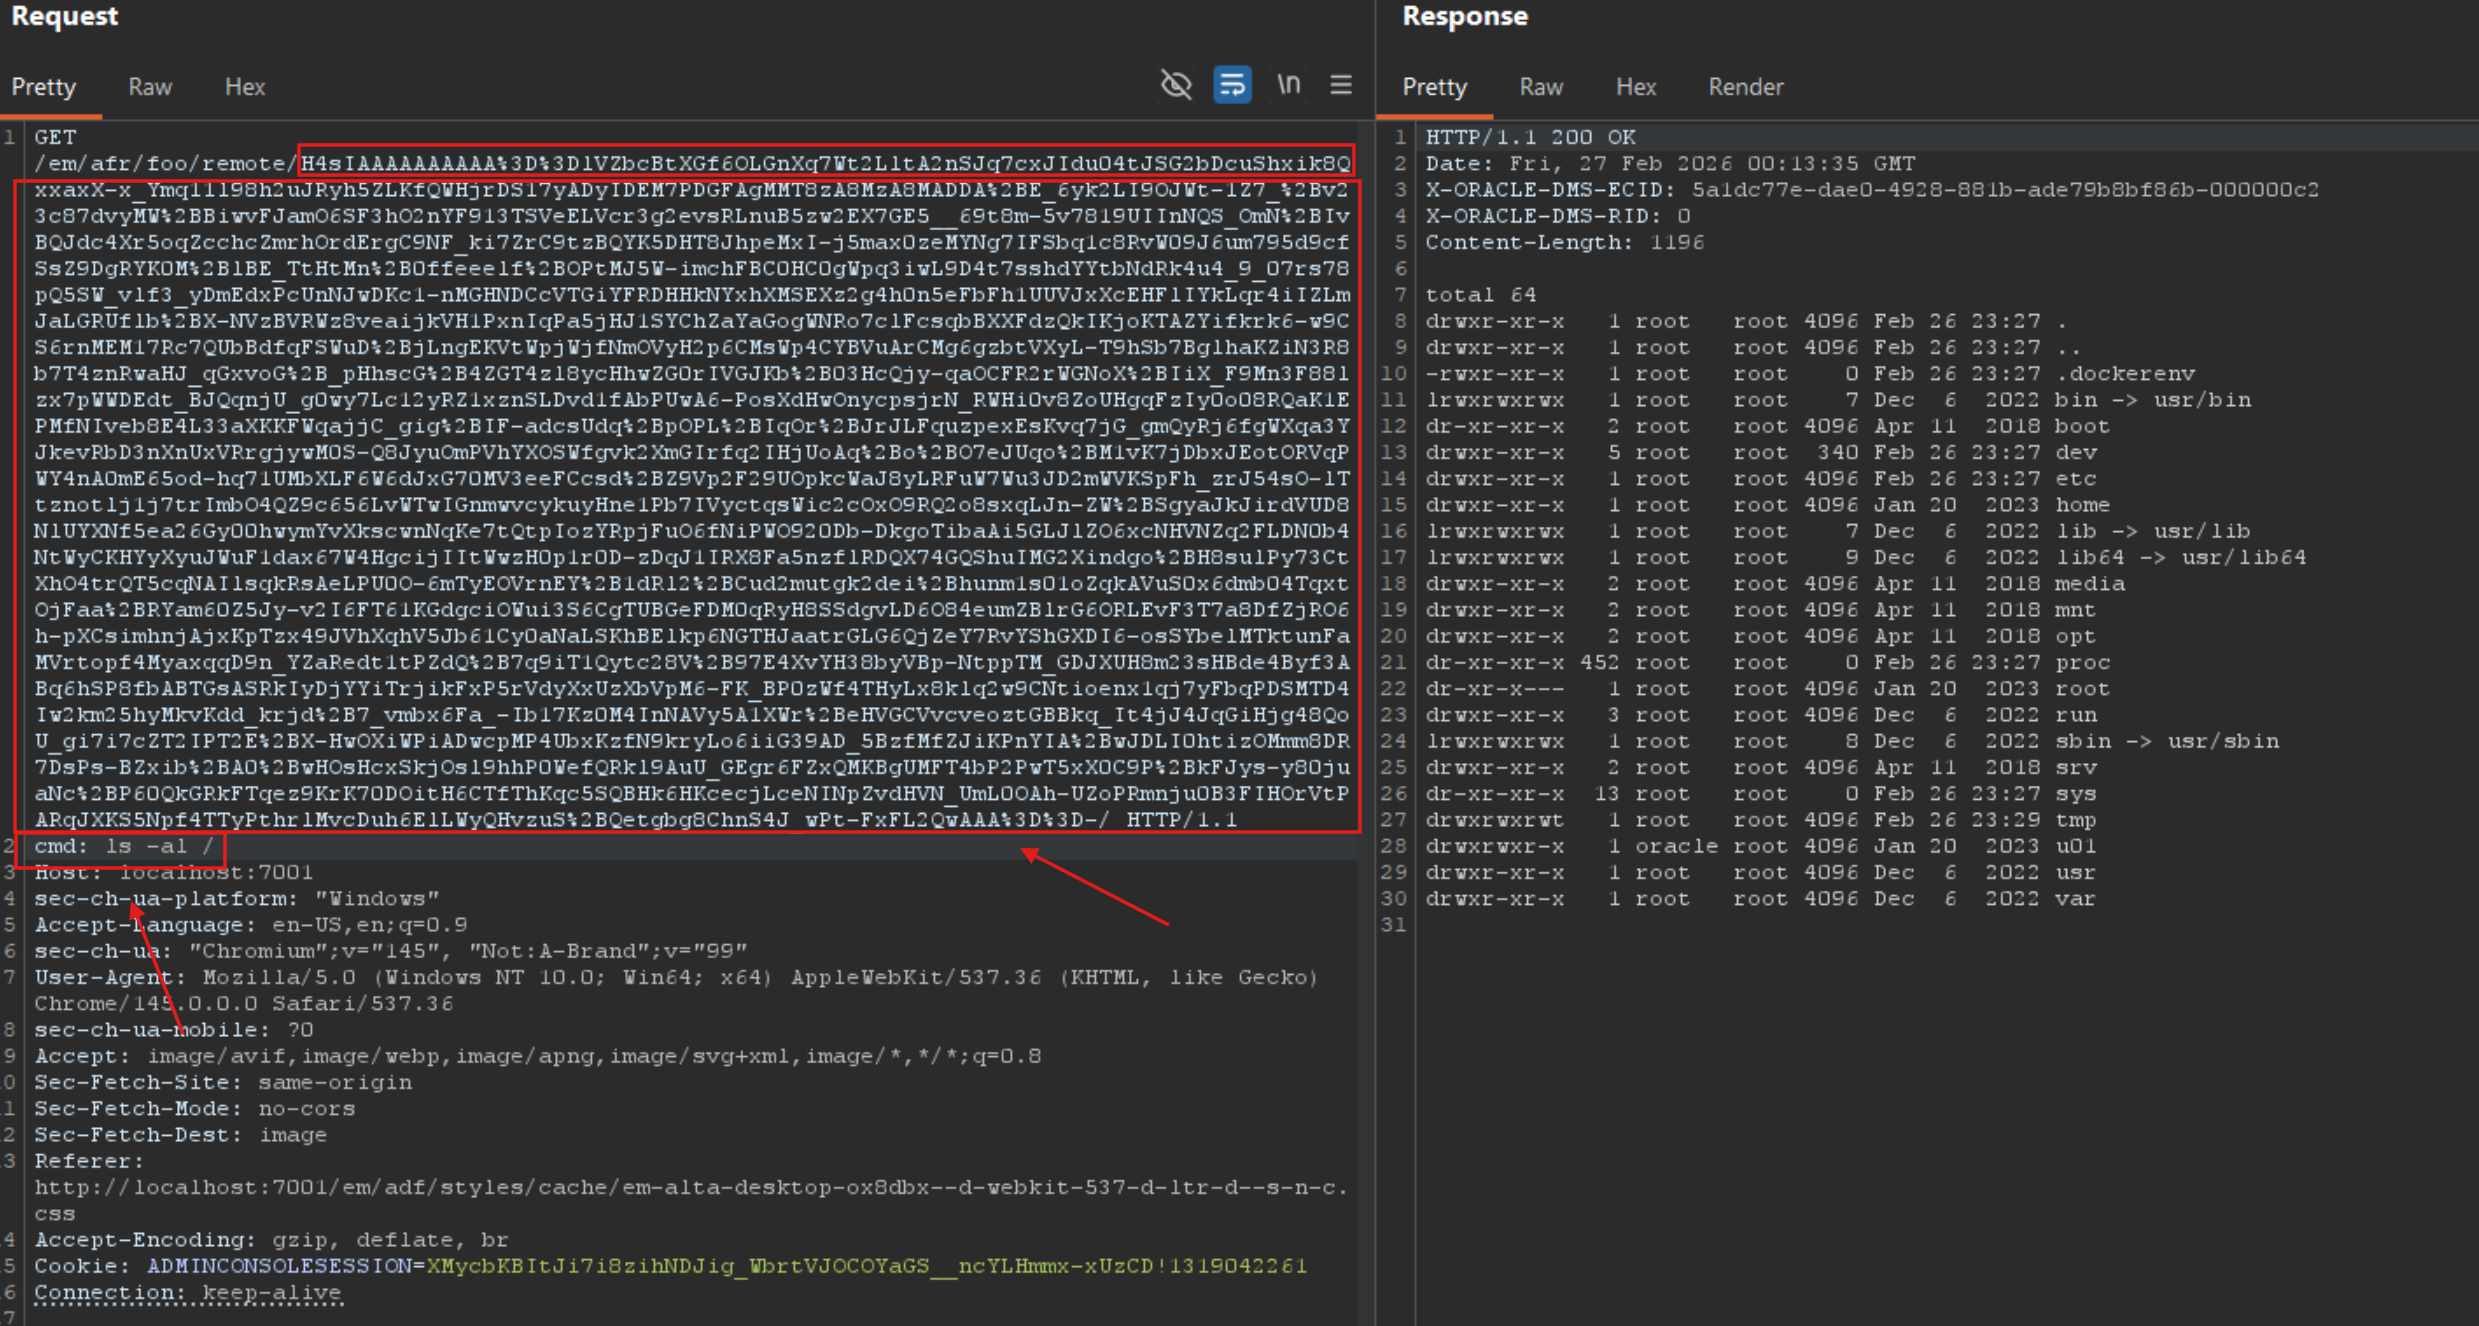 necr00/cve-2022-21445
استغلال ثغرة CVE-2022-21445 في Oracle Weblogic 12.2.1.X
 1337kid/cve-2023-38836
استغلال PoC لثغرة رفع الملفات في BoidCMS الإصدار <=2.0.0
 infinit3i/cve-2025-24893
يستغل الـ PoC الثغرة CVE-2025-24893، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) في XWiki سببها عزل (sandboxing) غير سليم في وحدات ماكرو Groovy…
 yucaerin/cve-2025-47577
إضافة WordPress TI WooCommerce Wishlist <= 2.9.2 رفع ملف تعسفي
 andreiverse/shlol
قم بمهام القرصنة الشائعة باستخدام قائمة بسيطة








