
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit

 j4ck3lsyn-gen2/cve-2026-58457
أدوات PoC لـ CVE-2026-58457: حقن أوامر نظام التشغيل بدون مصادقة يؤدي إلى جذر عن بُعد على مكرر Wi-Fi Shenzhen Aitemi M300 (MT02). يتضمن استغلالًا…
 akr3ch/cve-2014-6271
استغلال ShellShock للقشرة التفاعلية
 smallfunction/cve-2019-0708-poc
إثبات مفهوم عملي لثغرة CVE-2019-0708، يشغّل قشرةً بعيدة.
 sh4den/cve-2022-46169
حقن أوامر بدون مصادقة في Cacti
 nxploited/cve-2025-8723
Cloudflare Image Resizing <= 1.5.6 | تنفيذ تعليمات برمجية عن بُعد دون مصادقة
 rubikcuv5/cve-2023-30253
Dolibarr قبل الإصدار 17.0.1 تسمح بتنفيذ تعليمات برمجية عن بعد من قبل مستخدم مصادق عبر تلاعب بالأحرف الكبيرة: استخدام <?PHP بدلاً من <?php في البيانات…
 mbanyamer/msc-eviltwin-local-privilege-escalation
CVE-2025-26633 (CVSS 7.8) – ثغرة Zero-day من نوع LPE في MMC عبر ملفات .msc بتقنية EvilTwin، يتم استغلالها بنشاط من قبل مجموعة Water Gamayun APT. ينشئ…
 y3a/cve-2021-4034
سكربت باش مكتفٍ بذاته يستغل CVE-2021-4034 (PwnKit) لتصعيد الامتيازات محليًا على أنظمة لينكس المعرضة للخطر.
 crackercat/cve-2021-44228-log4j-payloads
مجموعة من الحمولات لاستغلال ثغرة تنفيذ الأكواد عن بُعد في Log4j (CVE-2021-44228)، بما في ذلك سلاسل حقن JNDI وتقنيات التحايل لاختبار الاختراق.
 farinap5/a-xex
هذا المشروع جزء من عمل مدرسي يركز على أمن الشبكات.
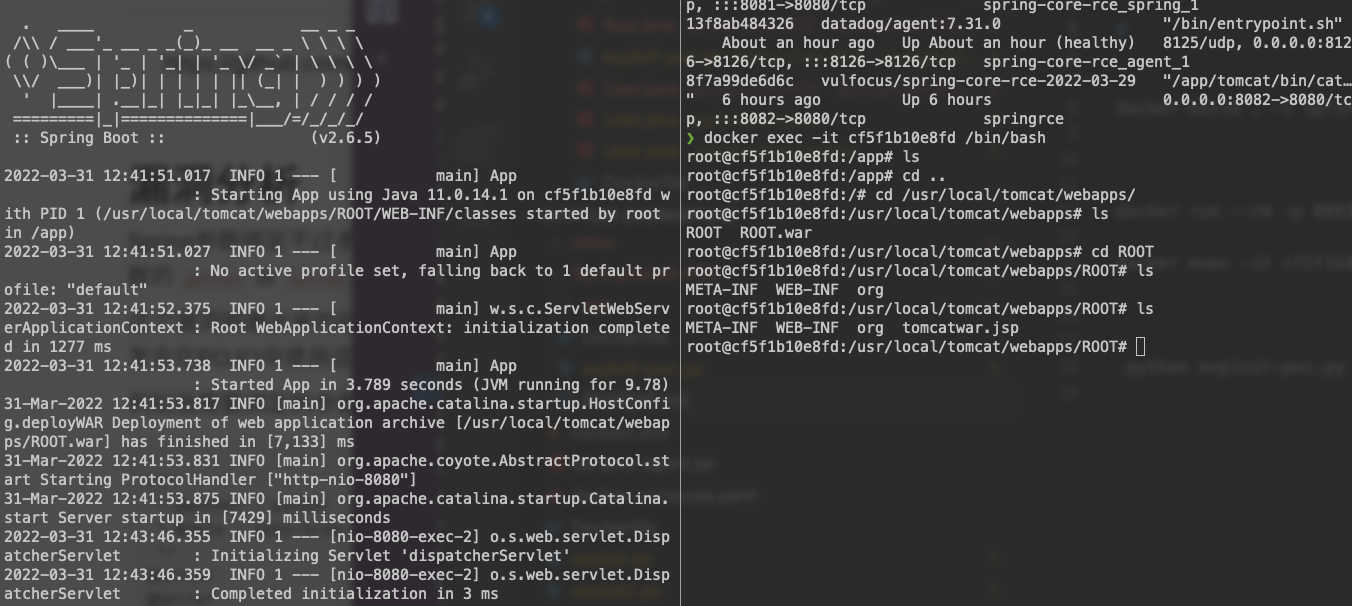 netcode/spring4shell-cve-2022-22965-poc
أخرى spring4shell (Spring core RCE) POC
 daniellowrie/cve-2024-36401-poc
استغلال إثبات المفهوم لـ CVE-2024-36401 GeoServer 2.25.1
 cyy95/cve-2019-0232-exp
استغلال لثغرة حقن الأوامر في CGI Servlet الخاص بـ Apache Tomcat (CVE-2019-0232) يتيح تنفيذ التعليمات البرمجية عن بُعد عبر طلبات HTTP مُصممة بعناية…
 sakura-501/cve-2020-24186-exploit
نص برمجي للهجوم CVE-2020-24186
 m00zh33/cve-2018-3191
إثبات مفهوم لاستغلال CVE-2018-3191 يستهدف خادم WebLogic عبر حقن JNDI. يقوم بتسليم حمولة JAR لتفعيل تنفيذ التعليمات البرمجية عن بُعد عبر Spring JNDI.
 u238/tomcat-cve_2025_24813
ملعب لاختبار استغلال RCE لـ Tomcat CVE-2025-24813
 zephrfish/cve-2024-3400-canary
ألم نتعلم من HoneyPoC؟
 dragonked2/cve-2024-50379-poc
يحتوي هذا المستودع على سكريبت بايثون مصمم لاستغلال ثغرة CVE-2024-50379، وهي ثغرة تسمح للمهاجمين برفع شِل JSP إلى خادم ضعيف وتنفيذ أوامر عشوائية عن…








