#1
 blueisbeautiful/cve-2025-3515
استغلال رفع الملفات في ووردبريس لتنفيذ الأوامر عن بُعد
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
استخدام Burp للكشف التلقائي عن ثغرة RCE في Next.js CVE-2025-55182
 kimstars/ashwesker-cve-2026-21509
إثبات مفهوم لاستغلال تجاوز ميزة الأمان في Microsoft Office (CVE-2026-21509). يُنشئ ملفات DOCX خبيثة تحتوي على كائنات OLE مدمجة لاختبار الضوابط…
 cvencoder/cve-2019-0708
نص استغلال إثبات المفهوم لـ CVE-2019-0708 (BlueKeep) يستهدف ثغرة RDP لتحقيق تنفيذ الأوامر عن بُعد على أنظمة Windows غير المحدثة.
 vesche/cve-2019-10475
استغلال إثبات المفهوم لثغرة XSS المنعكسة في إضافة build-metrics لـ Jenkins CVE-2019-10475، مع نص برمجي بPython لصنع حمولات خبيثة.
 redteampentesting/moodle-rce-calculatedquestions
نصوص برمجية لتحليل ثغرة تنفيذ الأكواد عن بُعد (RCE) في الأسئلة المحسوبة في Moodle (CVE-2024-43425)
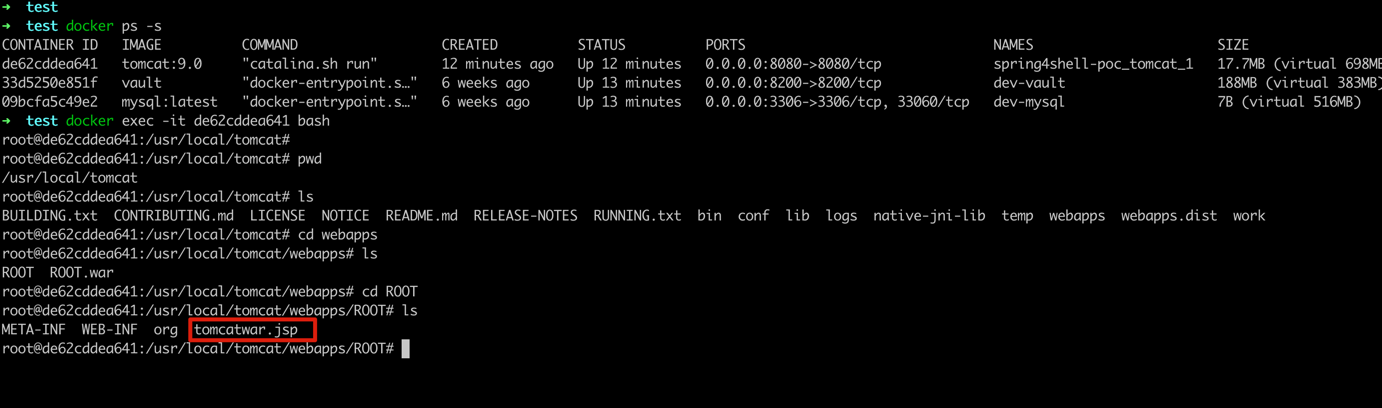 weijilab/spring4shell-poc
يعيد إنتاج ثغرة Spring4Shell (CVE-2022-22965) لتنفيذ التعليمات البرمجية عن بُعد باستخدام سكريبت استغلال بلغة Python، مع نشر قشرة ويب JSP على Apache…
 jakabakos/cve-2024-23692-rce-in-rejetto-hfs
ثغرة تنفيذ أكواد عن بُعد (RCE) بدون مصادقة في خادم ملفات Rejetto HTTP (CVE-2024-23692)
 aaaademo/confluence-eviljar
بالتعاون مع CVE-2023-22515 لرفع حزمة jar من الخلفية وتحقيق RCE
 syfi/cve-2017-0199
نموذج مستند RTF ضار يستغل CVE-2017-0199 لأغراض البحث وتطوير أنظمة الكشف.
 hev0x/cve-2020-24186-wpdiscuz-7.0.4-rce
wpDiscuz 7.0.4 تنفيذ الأوامر عن بُعد
 b4kesn4ke/cve-2014-6271
استغلال Shellshock المعروف أيضًا باسم CVE-2014-6271
 ajdumanhug/cve-2023-46818
CVE-2023-46818 استغلال Python3 لثغرة حقن كود PHP في ISPConfig <= 3.2.11 (language_edit.php)
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — تجاوز مرشح الروابط الرمزية PATH_MAX في Python tarfile
 user0x1337/cve-2022-39227
CVE-2022-39227 : إثبات المفهوم
 me2nuk/cve-2022-22965
Spring Framework RCE عبر ربط البيانات على JDK 9+ / spring4shell / CVE-2022-22965
 leoanggal1/cve-2023-3452-poc
إضافة ووردبريس Canto < 3.0.5 - تضمين الملفات عن بُعد (RFI) وتنفيذ التعليمات البرمجية عن بُعد (RCE)