Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/cr4at0r/next.js-rce-scanner-burpsuite-extension-
ماسحات الثغرات الأمنيةتوليد الحمولةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرة
GitHubcr4at0r/next.js-rce-scanner-burpsuite-extension-

Next.js-RCE-Scanner-BurpSuite-Extension-

استخدام Burp للكشف التلقائي عن ثغرة RCE في Next.js CVE-2025-55182

عرض المستودع
26112منذ 11 أشهرتمت المراجعة من قبل Kitploit
مشاركة

امتداد Burp لـ CVE-2025-55182 Next.js RCE

الميزات

  • الفحص السلبي: اكتشاف جميع مواقع Next.js التي تمر عبر Burp تلقائيًا.

حقن كود الذاكرة (v2.2 جديد!)

انقر بزر الماوس الأيمن على الطلب الهدف واختر حقن كود ذاكرة AntSword، مع دعم نوعي كود الذاكرة GET و POST.

  • عنوان الاتصال: http://target/qaz
  • كلمة مرور الاتصال: nb
  • المشفّر: default (لا حاجة لمشفّر محدد)

بعد نجاح الحقن، يمكن الاتصال مباشرة بالعنوان عبر AntSword لإدارته.

منطق اكتشاف الثغرات

  • طريقة Echo: إرسال echo [random] وفحص الاستجابة، سريعة وبدون اتصال خارجي.
  • طريقة DNSLog: إرسال حمولة nslookup/curl/wget عبر Burp Collaborator، مع دعم الاكتشاف بدون استجابة.
  • كشف مزدوج: استخدام الطريقتين معًا افتراضيًا لضمان أعلى معدل اكتشاف.
  • كشف مزدوج: [جديد] تنفيذ كشف Echo و DNSLog (Burp Collaborator) معًا لضمان عدم تفويت أي ثغرة.
  • استغلال تلقائي: بعد اكتشاف الثغرة، يقوم تلقائيًا بجمع معلومات الصلاحيات ومعلومات النظام.
  • قائمة النتائج: عرض جميع المواقع المُصابة في شكل جدول.
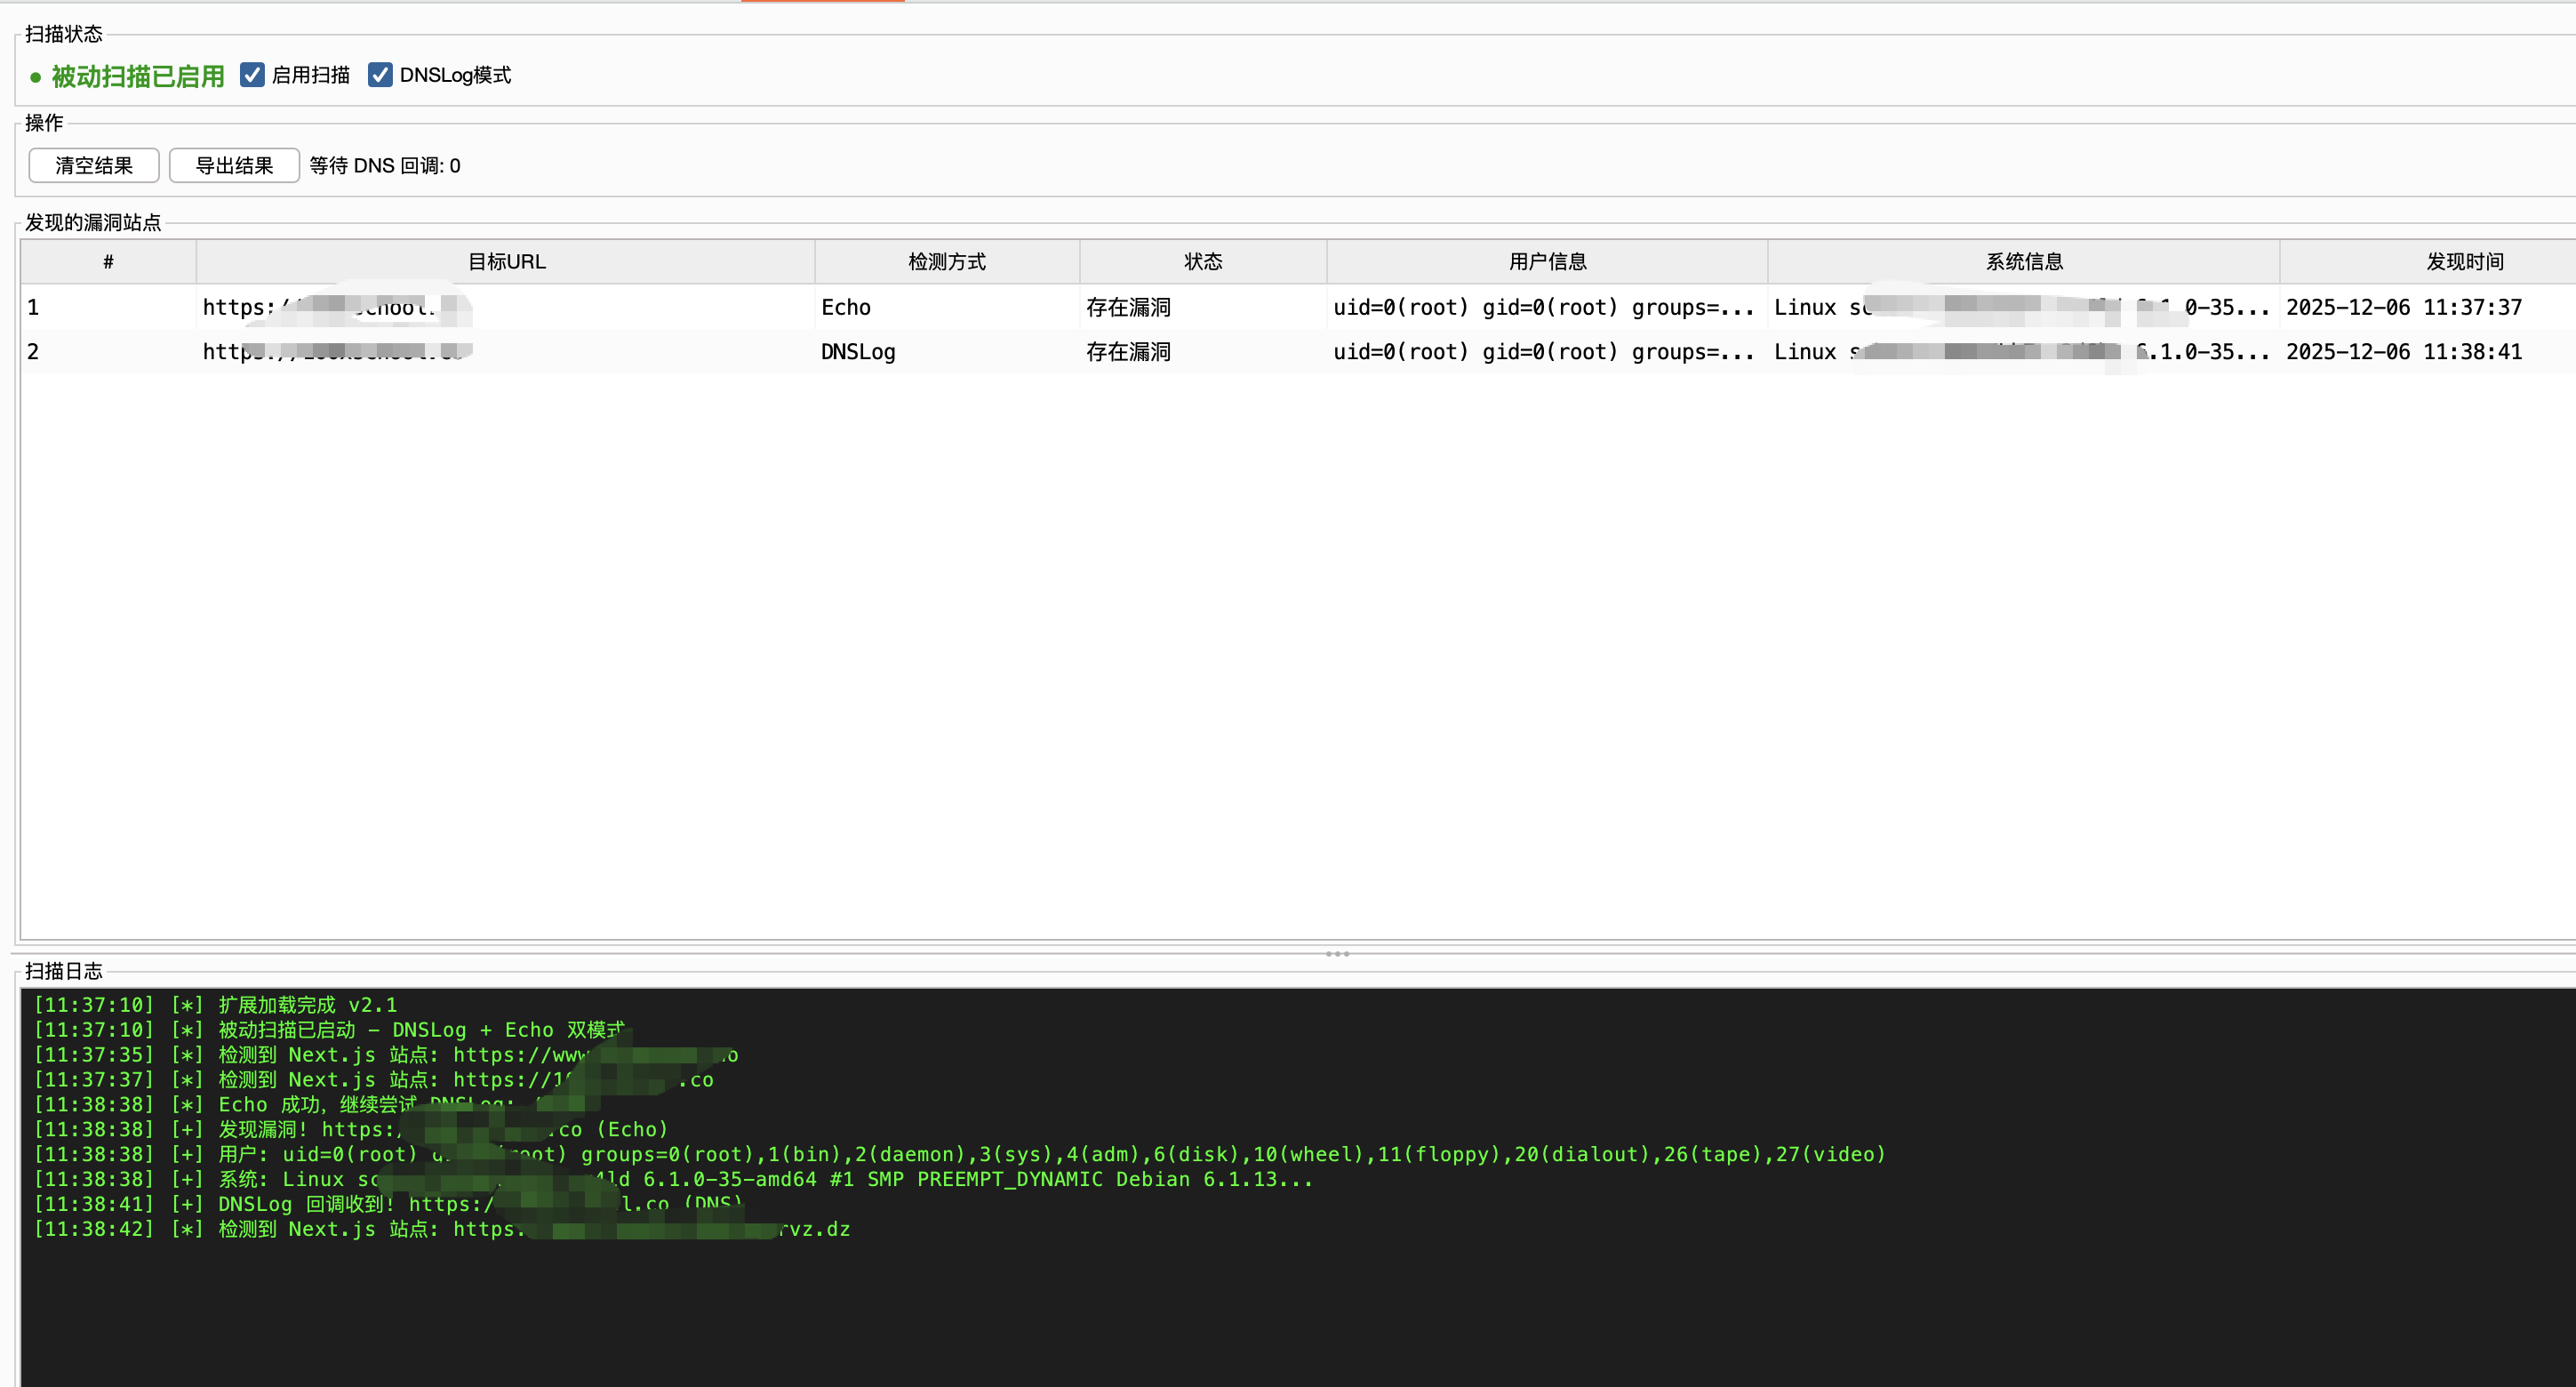
alt text

  • تنفيذ الأوامر: انقر بزر الماوس الأيمن على الجدول لتنفيذ أوامر مخصصة على الهدف وحقن حصان طروادة في الذاكرة.
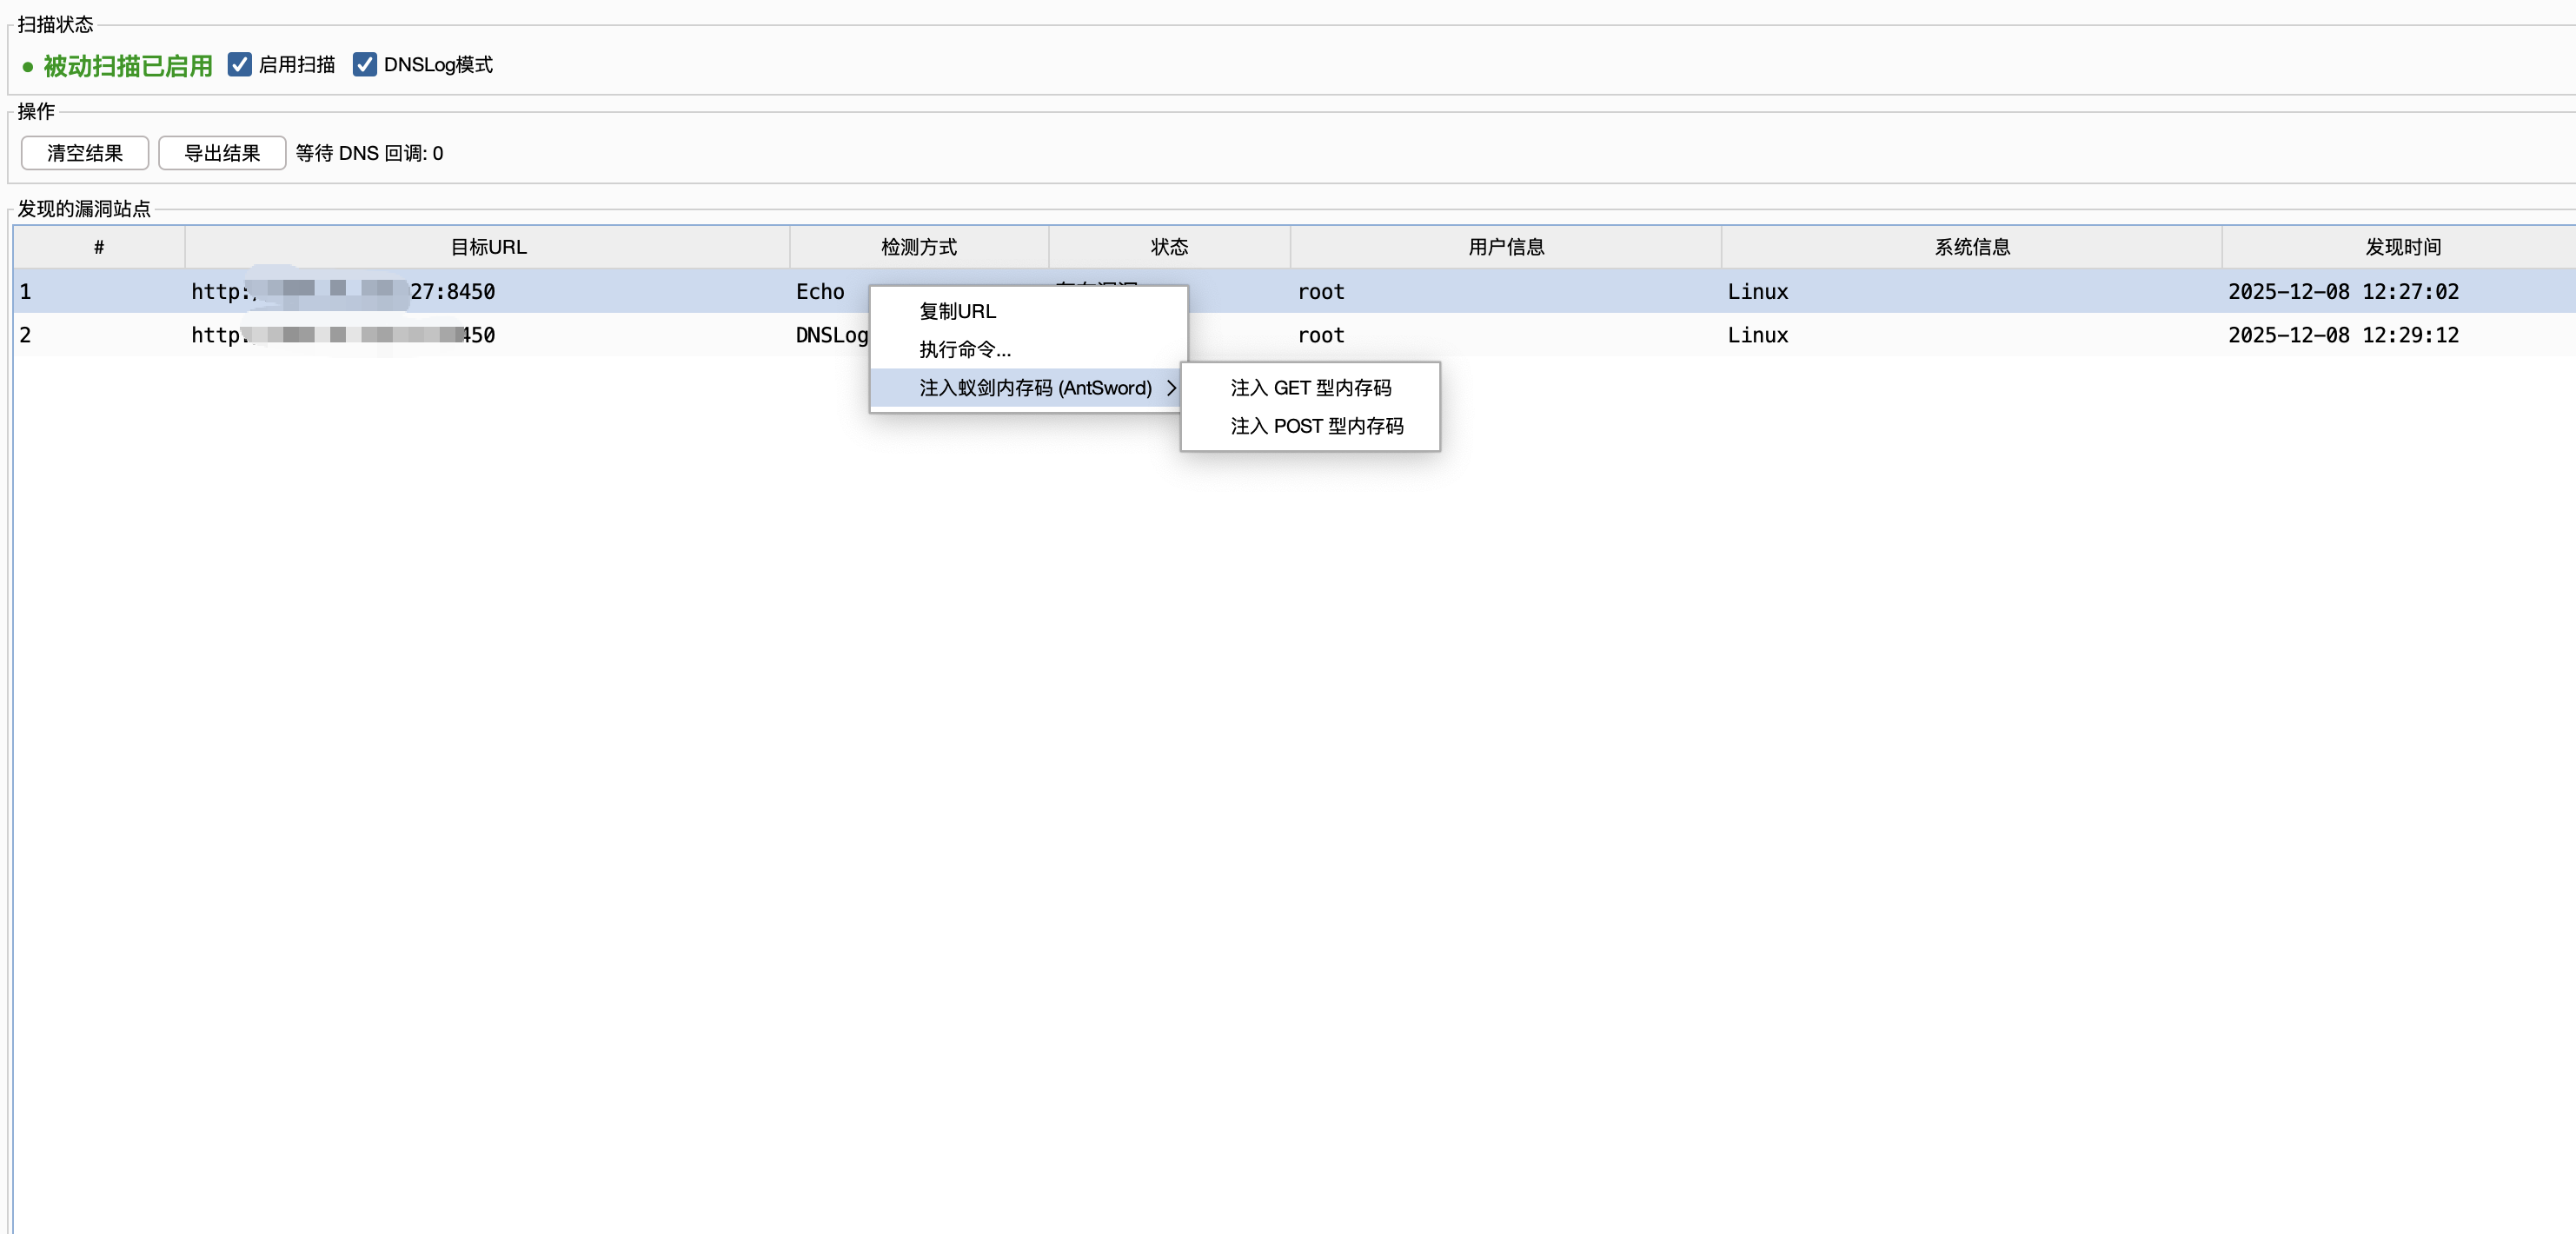
alt text

  • الاتصال بحصان الذاكرة: الاتصال عبر AntSword
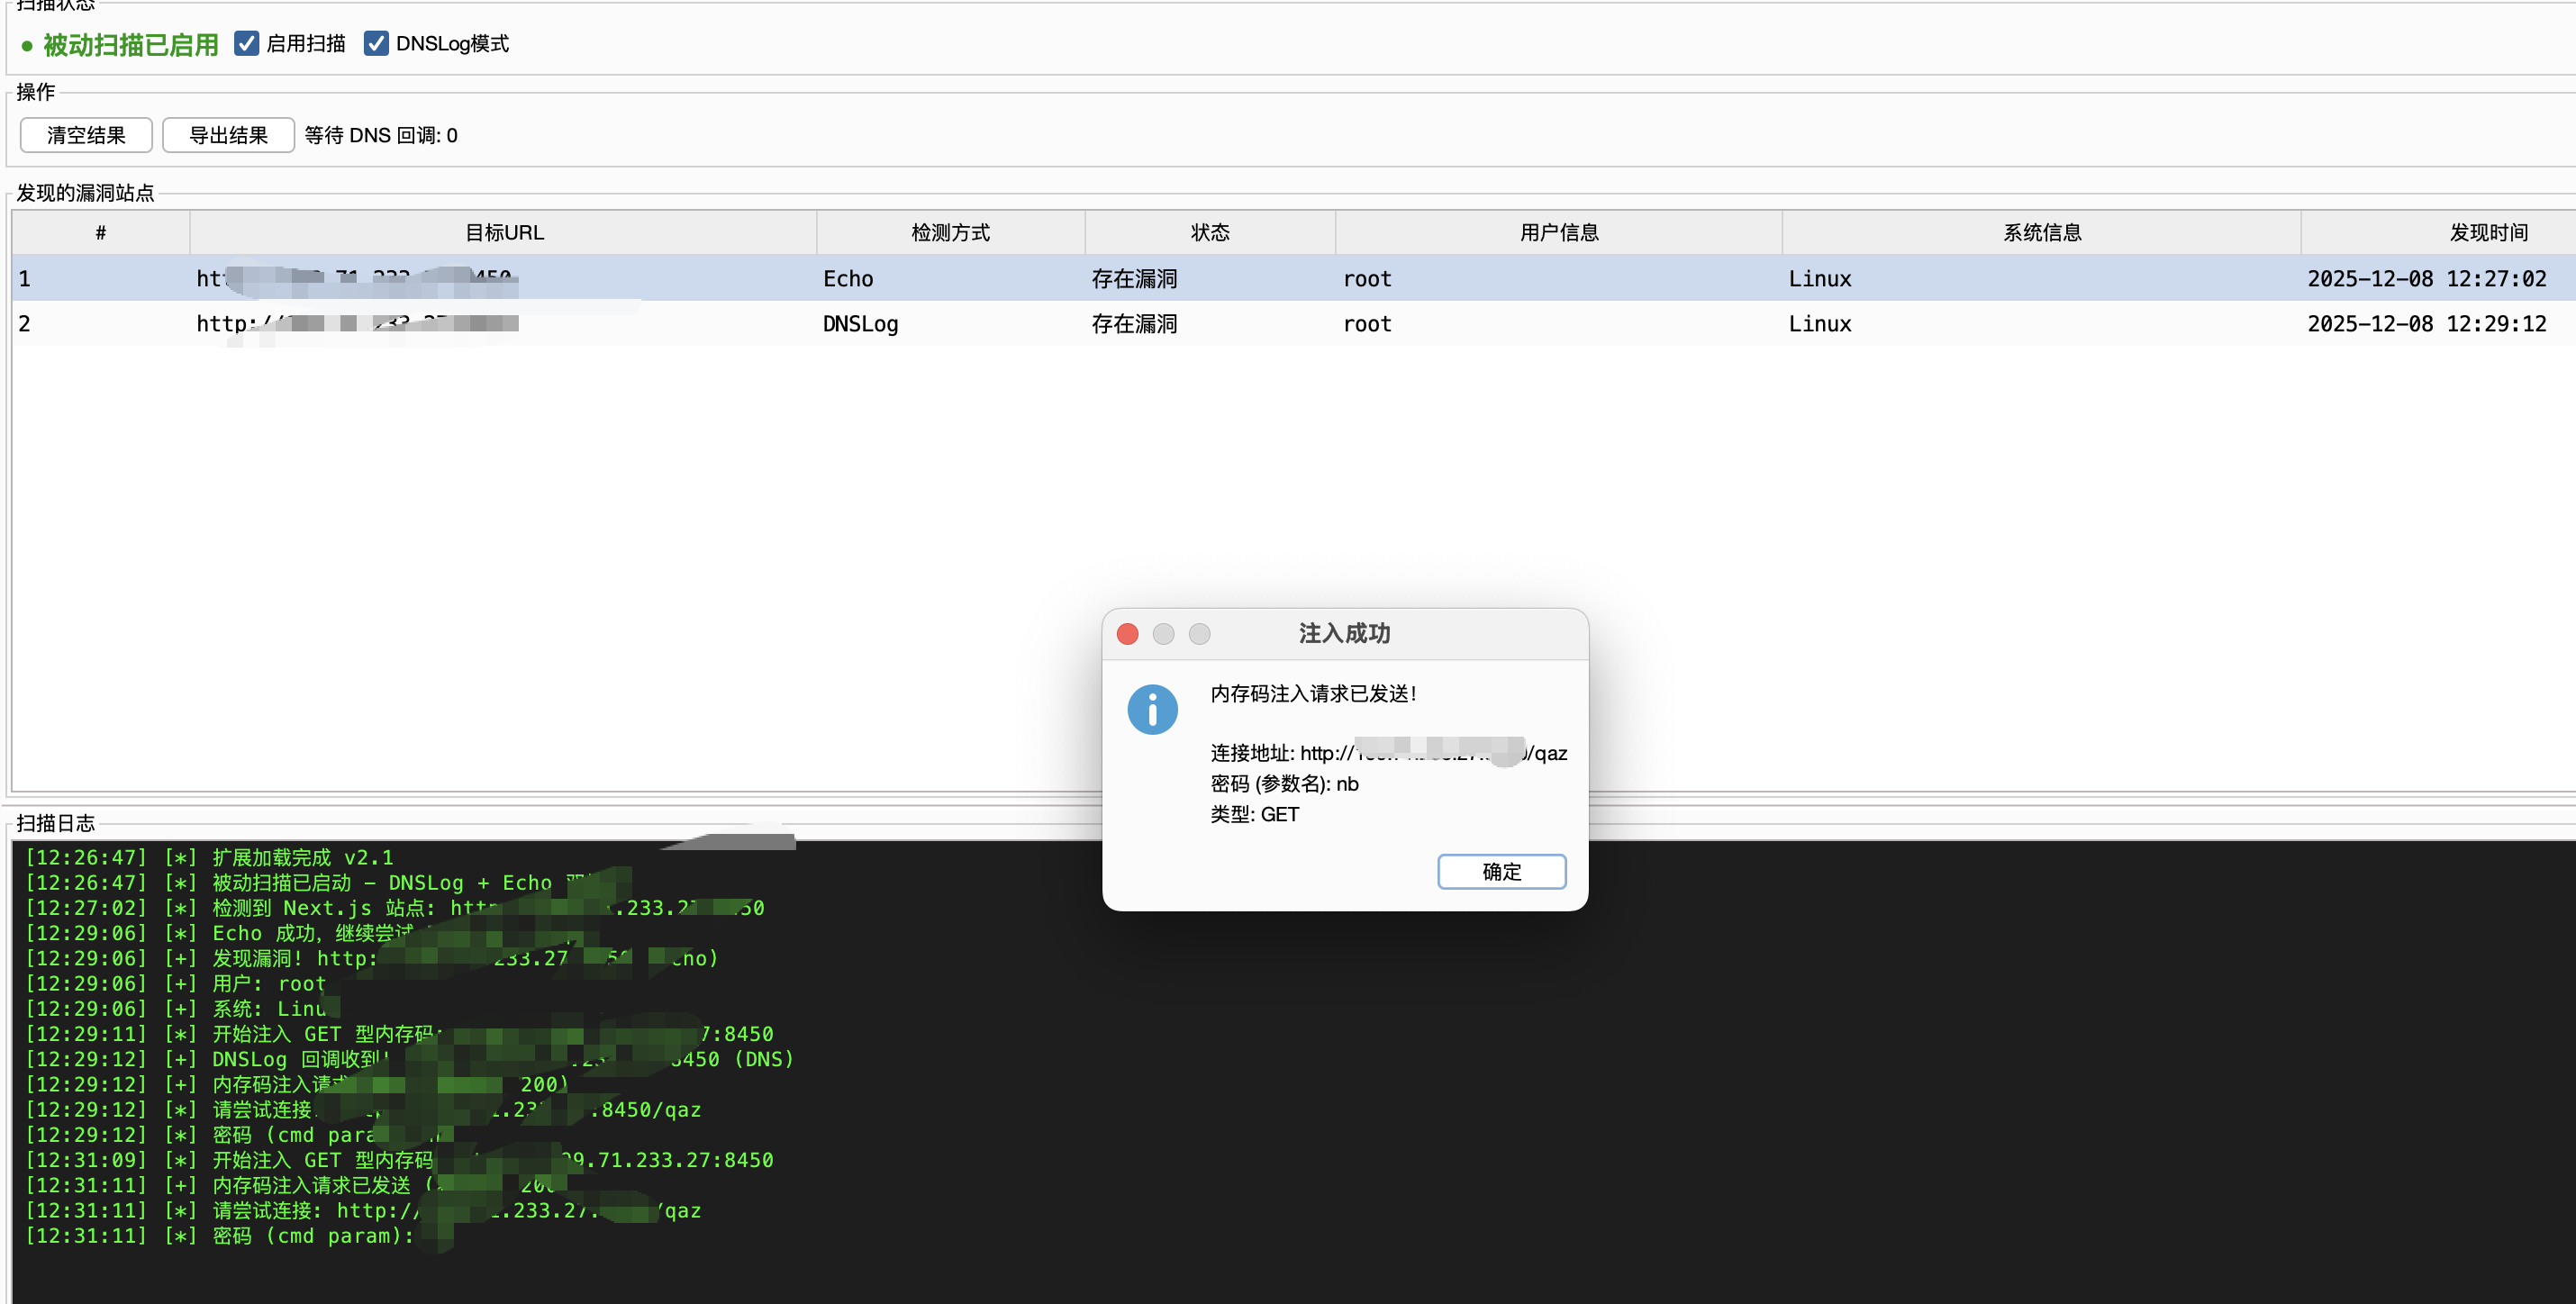
alt text alt text

التثبيت

  1. قم بتنزيل nextjs-rce-scanner-2.2.0.jar
  2. Burp Suite → Extender → Extensions → Add
  3. نوع الامتداد: Java
  4. اختر ملف JAR

الاستخدام

  1. بعد تحميل الامتداد، ستظهر علامة تبويب "Next.js RCE"
  2. تصفح المواقع بشكل طبيعي فقط
  3. يقوم الامتداد تلقائيًا باكتشاف مواقع Next.js واختبار الثغرات
  4. ستظهر المواقع التي تم اكتشاف ثغرات فيها في الجدول

الاختبار اليدوي

في Burp، انقر بزر الماوس الأيمن على أي طلب ← "اختبار ثغرة Next.js RCE"

تنفيذ الأوامر

  1. انقر بزر الماوس الأيمن على موقع الثغرة في الجدول
  2. اختر "تنفيذ الأوامر..."
  3. أدخل الأمر

Next.js RCE Scanner v2.2.0 (CVE-2025-55182)-BurpExtension

cd CVE-2025-55182-BurpExtension
mvn clean package -DskipTests

يتم إنشاء ملف JAR في target/nextjs-rce-scanner-2.2.0.jar


شكرًا للأستاذ @Ruoji على اقتراح فكرة كشف DNSLog وتوفير POC لحصان الذاكرة.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →