
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit

 cyb3r-techie/pezor-docker
بمساعدة صورة Docker هذه، يمكنك الوصول بسهولة إلى PEzor على نظامك!
 ycdxsb/cve-2020-0668
جعل استغلال CVE-2020-0668 يعمل للإصدار < win10 v1903 والإصدار >= win10 v1903
 r3kind1e/log4shell-obfuscated-payloads-generator
توليد حمولات مُبهمة أساسية أو مُبهمة ثانوية لـ CVE-2021-44228 أو CVE-2021-45046 لتجاوز اكتشاف WAF.
 murataydemir/cve-2017-9822
[CVE-2017-9822] DotNetNuke إلغاء تسلسل ملفات تعريف الارتباط وتنفيذ التعليمات البرمجية عن بُعد (RCE)
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - حقن الأوامر في Apache Spark
 securelayer7/wordpresshell
إثبات مفهوم لاختراق RCE بدون مصادقة لـ CVE-2026-63030 / CVE-2026-60137 (نواة ووردبريس)

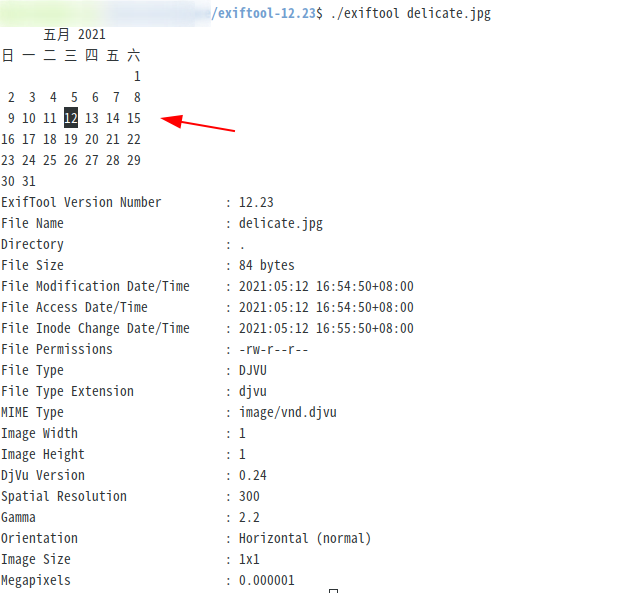 se162xg/cve-2021-22204
ثغرة تنفيذ كود عشوائي في exiftool
 iss4cf0ng/eden-rat
أداة وصول عن بُعد مفتوحة المصدر تعمل على لينكس بواجهة رسومية، مطوّرة بلغة C# مع حمولة بايثون، مخصصة لمهام اختبار الاختراق والاستطلاع المشروعة.
 noxtal/follina
كل ما يتعلق بـ CVE-2022-30190، المعروف أيضًا باسم follina، وهو ثغرة أمنية من نوع RCE تؤثر على أدوات تشخيص الدعم من Microsoft (MSDT) في تطبيقات Office…
 eversinc33/nimnightmare
CVE-2021-1675 LPE PoC في Nim (PrintNightmare تصعيد الامتيازات المحلية)
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: منصة بحث متقدمة لفرق الاختراق الأحمر لـ LLM مع خوارزمية PAIR وتقييم LLM-as-a-Judge
 vulnbe/burpsuite-copy-as-xmlhttprequest
إضافة BurpSuite تحول طلبات HTTP إلى كود JavaScript XMLHttpRequest لتوليد إثبات مفهوم XSS مبسط واختبار استغلال الويب.
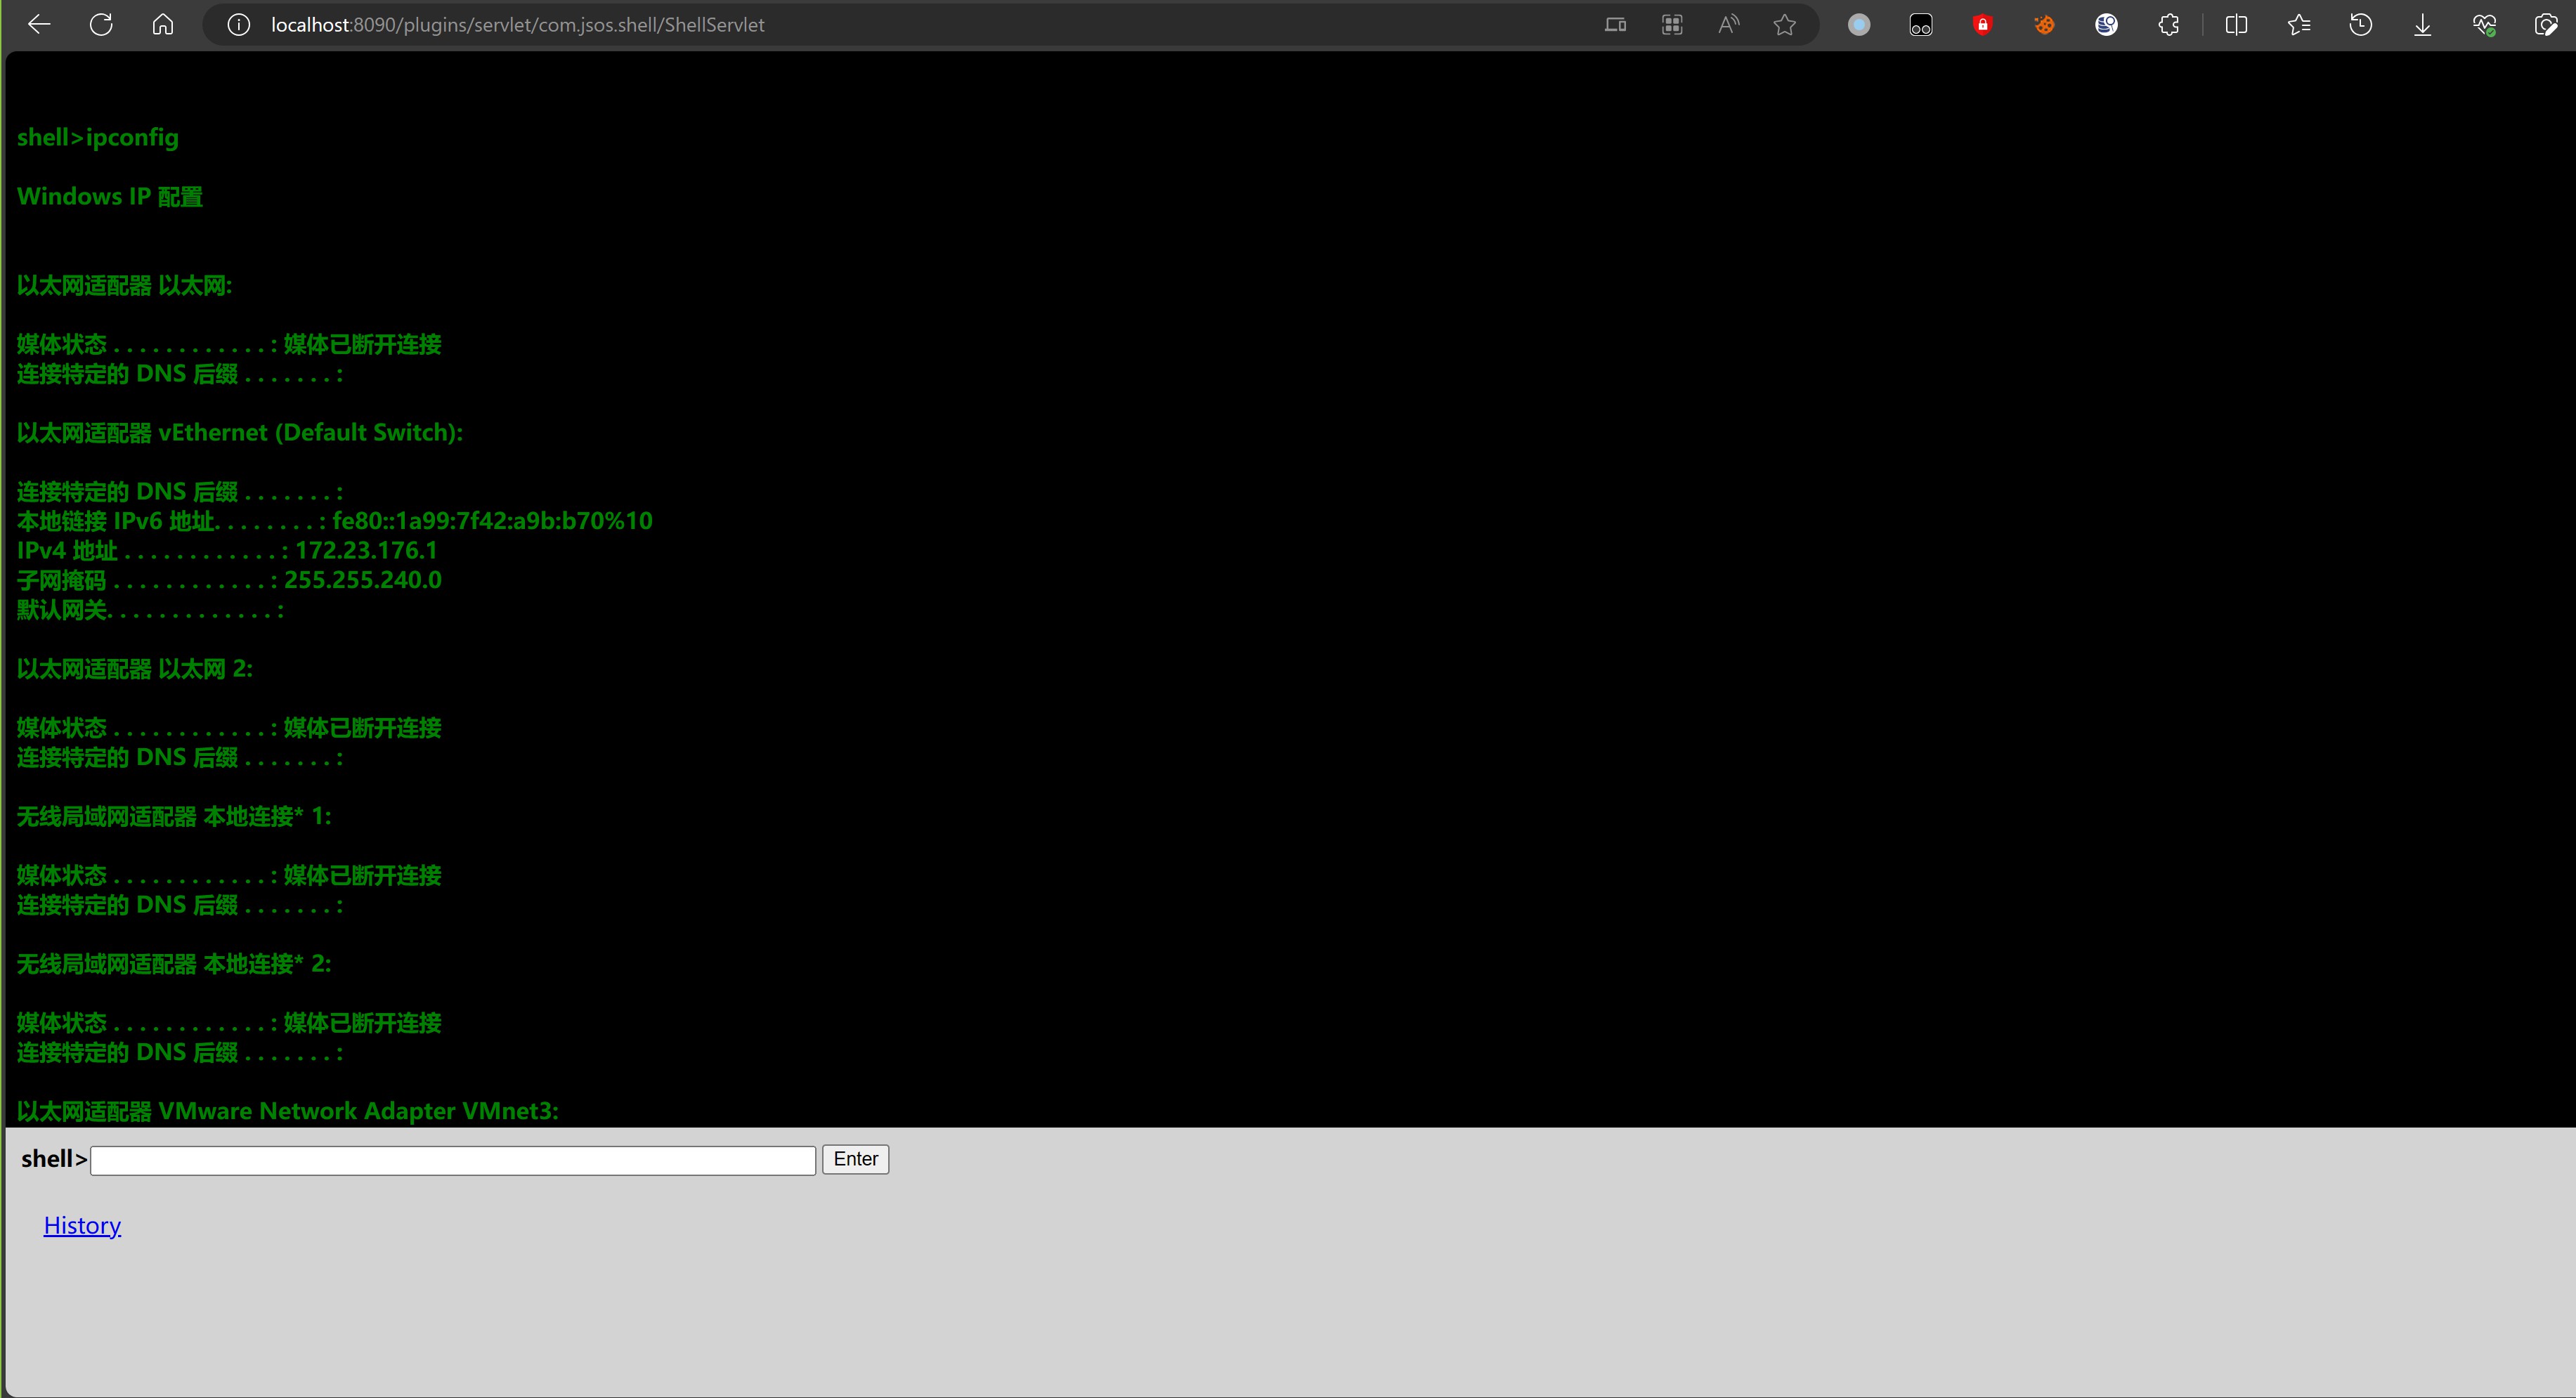 youcannotseemeagain/cve-2023-22515_rce
rce في الواجهة الخلفية لـ Confluence
 0x00-0x00/-cve-2017-9805
نص استغلال لـ Apache Struts2 REST Plugin XStream RCE (CVE-2017-9805)
 jas502n/java-compressed-file-security
ثغرة أمنية في الملفات المضغوطة بـ Java Web
 lanzt/cve-2020-14321
استغلال مصادق عليه لـ Moodle 3.9 يرفع امتيازات المعلم إلى دور المدير ويحقق تنفيذ تعليمات برمجية عن بُعد عبر رفع إضافة ضارة.
 j0ey17/cve-2022-22963_reverse-shell-exploit
CVE-2022-22963 هي ثغرة أمنية في إطار عمل Spring Cloud Function الخاص بلغة Java تسمح بتنفيذ تعليمات برمجية عن بُعد. سيتحقق هذا السكربت المكتوب بلغة…








