Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/cybertechajju/r2c-cve-2025-55182-66478
الاستطلاعماسحات الثغرات الأمنيةتوليد الحمولةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراقالقيادة والسيطرةالتعلم والتعليم
مشاركة
الفريق الأحمر
تطوير الحمولات
GitHubcybertechajju/r2c-cve-2025-55182-66478

R2C-CVE-2025-55182-66478

🔥 مجموعة أدوات React2Shell - CVE-2025-55182 و CVE-2025-66478

عرض المستودعالموقع الإلكتروني
2428منذ 11 أشهرتمت المراجعة من قبل Kitploit

🔥حزمة أدوات React2Shell - CVE-2025-55182 و CVE-2025-66478

React2Shell Banner CVE-2025-55182 CVE-2025-66478 CVSS

🚨 ثغرة RCE حرجة في مكونات React الخادمة و Next.js 🚨

حزمة أدوات الفريق الأحمر الاحترافية لكشف واستغلال CVE-2025-55182

🔍 الميزات • ⚡ البداية السريعة • 📚 التوثيق • 🤝 تواصل معي


🎯 حول CVE-2025-55182 و CVE-2025-66478

🐛 ما هو React2Shell؟

React2Shell هو ثغرة حرجة غير مصادقة لتنفيذ الأوامر عن بُعد (RCE) تؤثر على مكونات React الخادمة (RSC) وتطبيقات Next.js.

CVE IDالمكوندرجة CVSSالتأثير
CVE-2025-55182مكونات React الخادمة10.0 🔴سيطرة كاملة على الخادم
CVE-2025-66478إجراءات Next.js الخادمة10.0 🔴اختراق كامل للنظام

🎭 ناقل الهجوم

// المهاجم يرسل حمولة ضارة لبروتوكول Flight
POST / HTTP/1.1
Next-Action: exploit
Content-Type: multipart/form-data

{"__proto__": "pollution", "then": "gadget_chain"} 
    ↓
إلغاء تسلسل غير آمن
    ↓
تلويث النموذج الأولي
    ↓
💥 تنفيذ الأوامر عن بُعد 💥

🎯 الإصدارات المتأثرة

  • React: 19.0.0، 19.1.0، 19.1.1، 19.2.0
  • Next.js: 15.x، 16.x (مع App Router)
  • الأطر: React Router، Waku، Vite RSC، Parcel، RedwoodSDK

✅ الإصدارات المصححة

  • React: 19.0.1+، 19.1.2+، 19.2.1+
  • Next.js: 15.0.5+، 15.1.9+، 15.2.6+، 16.0.7+

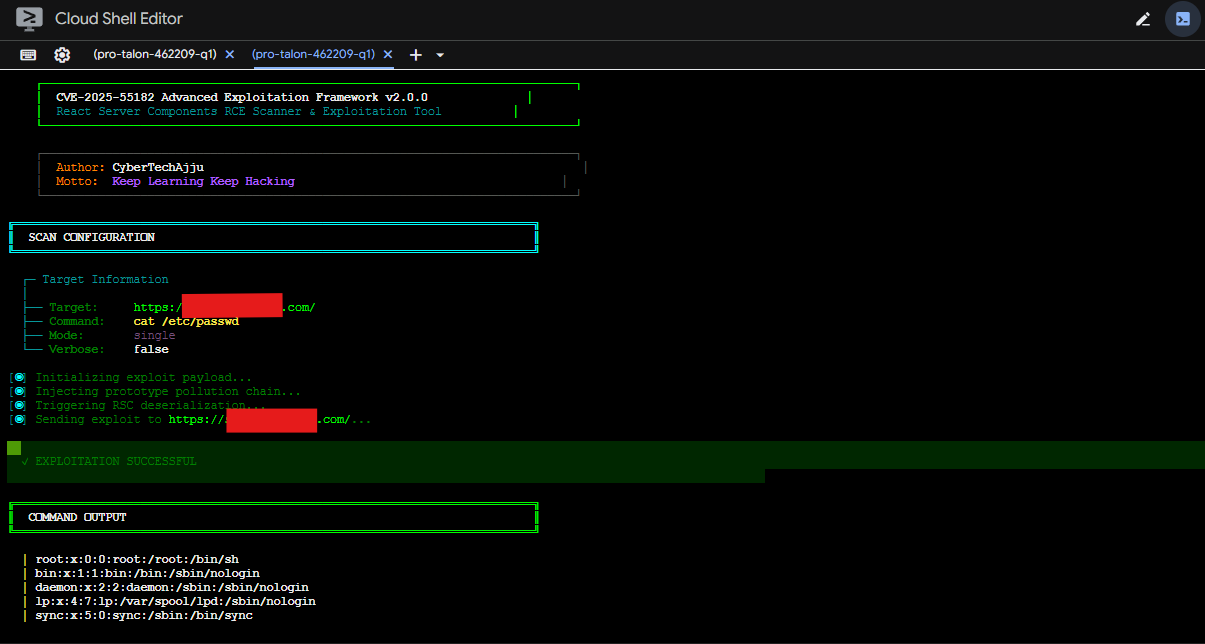
📸 إثبات المفهوم

🎯 عروض توضيحية للاستغلال الحي

🔓 استغلال RCE ناجح

POC 3 - RCE Demonstration

تنفيذ الأوامر عبر ثغرة React2Shell

💥 تأكيد الثغرة

POC 4 - Exploitation Proof

اختراق الخادم عبر بروتوكول Flight

⚠️ هذه اللقطات توضح استغلالاً حقيقياً في بيئات خاضعة للرقابة
استخدم بمسؤولية وفقط بإذن مناسب


🛠️ مكونات الحزمة

يحتوي هذا المستودع على 4 أدوات احترافية لكشف واستغلال CVE-2025-55182:

🔍 قالب Nuclei

ماسح متقدم

Nuclei

✅ 5 حمولات
✅ صفر نتائج إيجابية خاطئة
✅ تحقق رياضي
✅ مسح جماعي

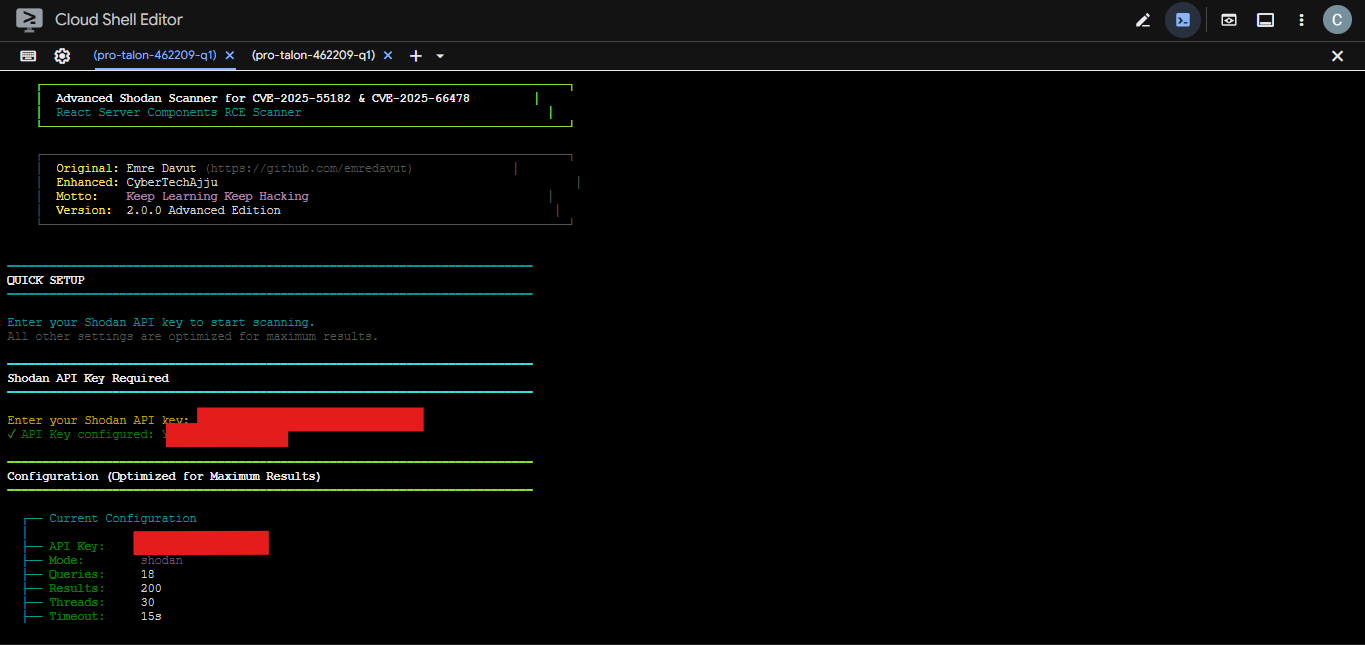
🐍 ماسح Shodan

اكتشاف الأهداف

Python

✅ بحث آلي
✅ مسح جماعي
✅ أكثر من 50 استعلام Shodan
✅ معالج تفاعلي

💻 استغلال Bash

إطار عمل CLI

Bash

✅ 8 حمولات محددة مسبقاً
✅ وضع تفاعلي
✅ دعم أهداف متعددة
✅ واجهة سايبربانك

🔧 إضافة Burp

اختبار يدوي

Burp

✅ أكثر من 30 حمولة
✅ فحص نشط + سلبي
✅ واجهة رسومية
✅ تكامل Collaborator


⚡ البداية السريعة

📦 التثبيت

# استنساخ المستودع
git clone https://github.com/cybertechajju/R2C-CVE-2025-55182-66478.git
cd R2C-CVE-2025-55182-66478

# تثبيت متطلبات Python
pip install -r requirements.txt
pip install -r exploits/requirements.txt

🚀 أمثلة الاستخدام

1️⃣ ماسح Nuclei (أسرع كشف)

# مسح هدف واحد
nuclei -t nuclei-templates/cve-2025-55182.yaml -u https://target.com

# مسح أهداف متعددة
nuclei -t nuclei-templates/cve-2025-55182.yaml -l targets.txt

2️⃣ ماسح Shodan (اكتشاف جماعي)

# وضع المعالج التفاعلي
python exploits/shodan_scanner_advanced.py

# أو باستخدام مفتاح API مباشرة
python exploits/shodan_scanner_advanced.py --api YOUR_SHODAN_API_KEY

3️⃣ استغلال Bash (استغلال مباشر)

# الوضع التفاعلي
bash exploits/scanner_advanced.sh -i

# استغلال سريع
bash exploits/scanner_advanced.sh -d https://target.com -p 2

4️⃣ إضافة Burp (اختبار يدوي)

  1. افتح Burp Suite ← Extensions ← Add
  2. اختر burp-extension/React2Shell_Burp.py
  3. تحقق من علامة تبويب "React2Shell Pro" للواجهة الرسومية

📁 هيكل المستودع

cve-2025-55182/
├── 📂 nuclei-templates/          # قوالب Nuclei بصيغة YAML
│   └── cve-2025-55182.yaml       # قالب كشف متقدم
├── 📂 exploits/                  # أدوات الاستغلال
│   ├── shodan_scanner_advanced.py   # ماسح Shodan الجماعي
│   ├── scanner_advanced.sh          # إطار عمل Bash للاستغلال
│   └── requirements.txt             # متطلبات Python
├── 📂 burp-extension/            # إضافة Burp Suite
│   ├── React2Shell_Burp.py       # الإضافة الرئيسية (أكثر من 30 حمولة)
│   ├── payloads.json             # مكتبة الحمولات
│   └── detection_rules.json      # أنماط الكشف
├── 📂 burp bechek/               # ملفات BCheck لماسح Burp
│   ├── CVE-2025-55182-React2Shell-Active.bcheck
│   └── CVE-2025-66478-NextJS-React2Shell-Active.bcheck
└── 📄 README.md                  # هذا الملف

🎨 عرض الميزات

✨ ميزات قالب Nuclei

  • ✅ 5 حمولات استغلال: لينكس، ويندوز، نقاط نهاية بديلة
  • ✅ تحقق رياضي: 41 * 271 = 11111 (صفر نتائج إيجابية خاطئة)


  • ✅ كشف متعدد المراحل: بصمة الإطار ← اكتشاف RSC ← التحقق من RCE
  • ✅ مطابقات متعددة: تحقق رياضي، أنماط أخطاء، دليل تنفيذ

🔥 ميزات ماسح Shodan

  • ✅ أكثر من 50 استعلام Shodan: أقصى اكتشاف للأهداف الضعيفة
  • ✅ استخراج ذكي: عناوين IP وأسماء النطاقات
  • ✅ معالج تفاعلي: إعداد موجّه للمبتدئين
  • ✅ واجهة سايبربانك: محطة نيونية مع رسوم متحركة
  • ✅ مسح جماعي: فحص متعدد الخيوط للأهداف
  • ✅ تقارير JSON: تقارير تفصيلية عن الثغرات

💪 ميزات استغلال Bash

  • ✅ 8 حمولات محددة مسبقاً: معلومات النظام، بيانات AWS الوصفية، كشف الحاويات، إلخ.
  • ✅ وضع تفاعلي: استغلال مدعوم بقوائم
  • ✅ مسح أهداف متعددة: مسح من قائمة ملفات
  • ✅ إخراج غني: نتائج ملونة مع رسوم متحركة
  • ✅ تحليل الأخطاء: تشخيص تفصيلي للفشل

🚀 ميزات إضافة Burp

  • ✅ مكتبة حمولات بأكثر من 30 حمولة: منظمة في 5 فئات
  • ✅ ماسحان مزدوجان: مراقبة سلبية + استغلال نشط
  • ✅ واجهة رسومية بـ 8 علامات تبويب: لوحة التحكم، الماسح، الاستغلال، الحمولات، النتائج، الإعدادات، حول
  • ✅ Burp Collaborator: تأكيد RCE خارج النطاق
  • ✅ خيارات التصدير: تقارير بتنسيق JSON و CSV
  • ✅ تقييم الثقة: مؤكد (95%)، قوي (75%)، احتمالي (50%)

📚 التوثيق

📖 أدلة مفصلة

  • استخدام قالب Nuclei
  • دليل ماسح Shodan
  • دليل إضافة Burp
  • توثيق BCheck

🎓 موارد تعليمية

  • فهم مكونات React الخادمة
  • غوص عميق في بروتوكول Flight
  • شرح تلويث النموذج الأولي

⚠️ إخلاء مسؤولية قانوني وأخلاقي

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →