
 #1
 zldww2011/cve-2018-0802_poc
استغلال الثغرة لتنفيذ الآلة الحاسبة
 kimd155/quickresponsec2
إطار عمل C2 خفي يستخدم رموز QR لتنفيذ الأوامر غير المباشرة واسترجاع النتائج عبر HTTP/S، مصمم لاختبار الاختراق المتخفي وعمليات الفريق الأحمر.
 offsecginger/pythonaesobfuscate
يقوم بإخفاء سكريبت Python والـ Shellcode المرافق له.
 hosch3n/fastjsonvulns
استغلال لـ Fastjson 1.2.80 CVE-2022-25845 يتيح قراءة الملفات عبر AspectJ وتحميل الفئات عن بُعد عبر Groovy لتحقيق التنفيذ عن بُعد (RCE).
 safebuffer/lightme
خادم HTTP يقدم نصوص باورشيل/حمولات مشوشة
 intrinsic-propensity/turing-machine
تنفيذ بلغة بايثون لآلة تورينغ الشاملة لمينسكي مع استغلال مدمج يوضح تنفيذ التعليمات البرمجية التعسفية (CVE-2021-32471) لأغراض البحث التعليمي.
 secpros-team/laravel-cve-2021-3129-exp
استغلال بنقرة واحدة لثغرة CVE-2021-3129 في Laravel، مما يتيح تنفيذ الأكواد عن بُعد عبر طلبات مصممة خصيصًا لتحقيق الوصول إلى الصدفة (getshell).
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell تنفيذ الأوامر
 beichendream/cve-2025-55182-godzillamemoryshell
نص استغلال لـ CVE-2025-55182 ينشر قشرة ذاكرة Godzilla على خوادم الويب الضعيفة، مع دعم خيارات الوكيل والترميز.
 jas502n/cve-2018-1273
# استغلال مبني على بايثون لـ CVE-2018-1273 (Spring Data Commons RCE) مع قشرة أوامر تفاعلية وحقن حمولة HTTP POST لاختبار الاختراق.
 emcghee/payloadautomation
يؤتمت تطوير حمولات Cobalt Strike واختبارها ونشرها عبر جسر بين Python وSleep؛ ويتضمن فحص القطع الأثرية، وتتبع مؤشرات الاختراق (IoCs)، والتجميع.
 yehia-mamdouh/xssya
XSSYA (ماسح البرمجة النصية عبر المواقع وتأكيد الثغرات الأمنية)
 nth347/cve-2021-3129_exploit
استغلال لـ CVE-2021-3129
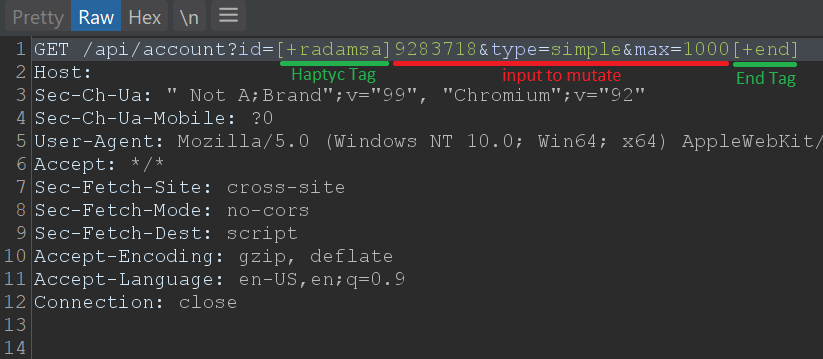 defparam/haptyc
مكتبة بايثون لـ Turbo Intruder تضيف دعم موضع الحمولة وأنواع الهجوم Sniper/Clusterbomb/Pitchfork مع توليد اختبارات قائم على الوسوم لاختبار الاختراق…
 codewhitesec/coldfusionpwn
أداة استغلال لـ CVE-2017-3066 تستهدف Adobe Coldfusion 11/12
 jofpin/backcookie
باب خلفي صغير باستخدام الكوكيز.
 jas502n/cve-2019-6340
RCE عبر REST في Drupal8، SA-CORE-2019-003، CVE-2019-6340









