
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit
 m4sc3r4n0/astroid
ASTROID v 1.2 يتجاوز معظم برامج مكافحة الفيروسات
 dxask88ma/weblogic-cve-2023-21839
استغلال قائم على Java لـ CVE-2023-21839 يستهدف Oracle WebLogic Server الإصدارات 12.2.1.3.0 و12.2.1.4.0 عبر حقن LDAP لتنفيذ التعليمات البرمجية عن بُعد.
 g0rx/cve-2018-7600-drupal-rce
مجموعة استغلال PoC لـ CVE-2018-7600 Drupal RCE مع نصوص متعددة تستهدف Drupal 7 و8، بما في ذلك متغيرات الاستغلال الجماعي.
 jas502n/cve-2019-11581
ثغرة حقن القوالب في Atlassian JIRA (RCE)
 secretsquirrel/recomposer
يغير ملفات PE (Win32/64) بشكل عشوائي لتحميل 'أكثر أمانًا' إلى مواقع البرامج الضارة والصناديق الرملية.
 cyberxml/log4j-poc
عرض توضيحي لاستغلال RCE عبر LDAP يعتمد على Docker لثغرة CVE-2021-44228 Log4Shell
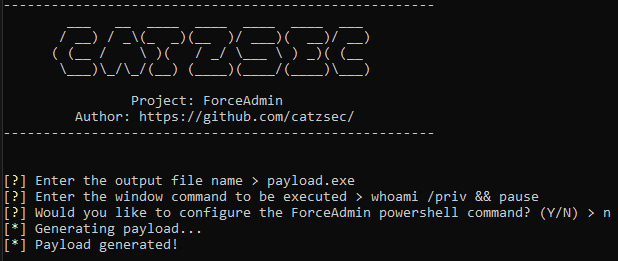 catzsec/forceadmin
⚡ إنشاء عدد لا نهائي من مطالبات UAC لإجبار المستخدم على التشغيل كمسؤول ⚡
 blacknbunny/mcreator
مولد شل عكسية مشفرة مع تقنيات لتجاوز برامج مكافحة الفيروسات
 s0lst1c3/dropengine
يوفر DropEngine إطارًا مرنًا لإنشاء أدوات تشغيل shellcode، مما يسمح للمشغلين باختيار من مجموعة من المكونات ودمجها لإنشاء أحمال ضارة عالية التعقيد في…
 billythegoat356/kramer
مُشوِّش بايثون بنسبة 100% من المستوى التالي.
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework هو أداة مساعدة لاختبار الاختراق وإطار عمل للاستغلال. يعزز مبدأ مهاجمة الويب باستخدام الويب وكذلك اختبار الاختراق أثناء…
 theori-io/cve-2016-0189
استغلال إثبات المفهوم لـ CVE-2016-0189 (فساد الذاكرة في VBScript في IE11)
 dviros/rat-via-telegram
أداة وصول عن بُعد لما بعد الاختراق لنظام ويندوز عبر تيليغرام
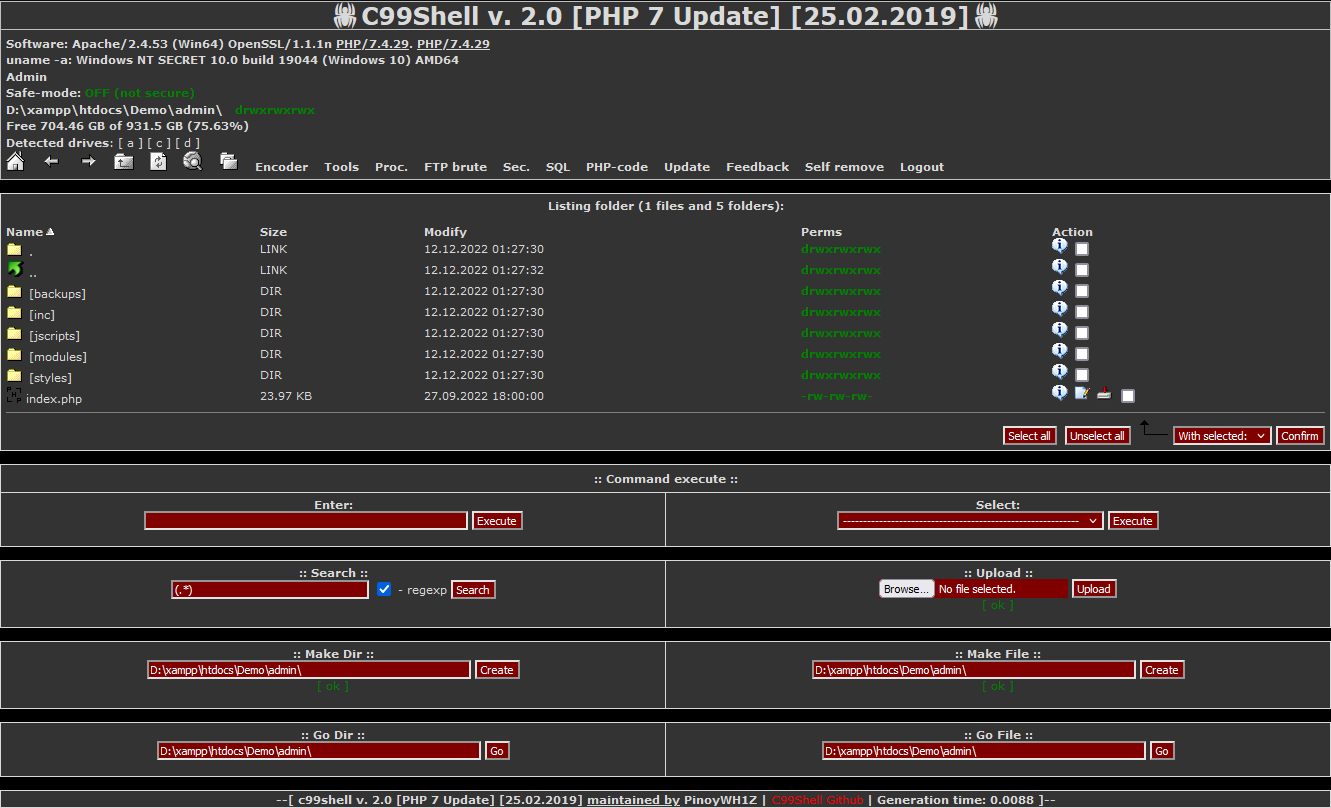 pinoywh1z/c99shell-php7
PHP 7 و safe-build تحديث للنسخة الشهيرة C99 من PHP Shell.
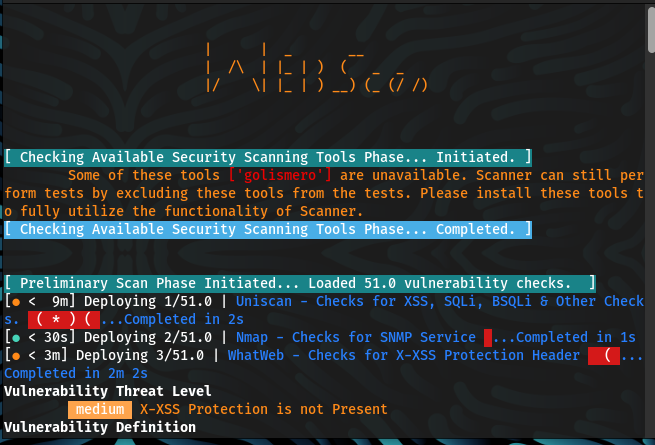 malwareman007/scanner-and-patcher
ماسح ضوئي ومصحح لثغرات الويب
 jas502n/cve-2019-11580
استغلال بلغة Python لثغرة CVE-2019-11580، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في Atlassian Crowd و Crowd Data Center. يرفع إضافة خبيثة لتحقيق وصول…
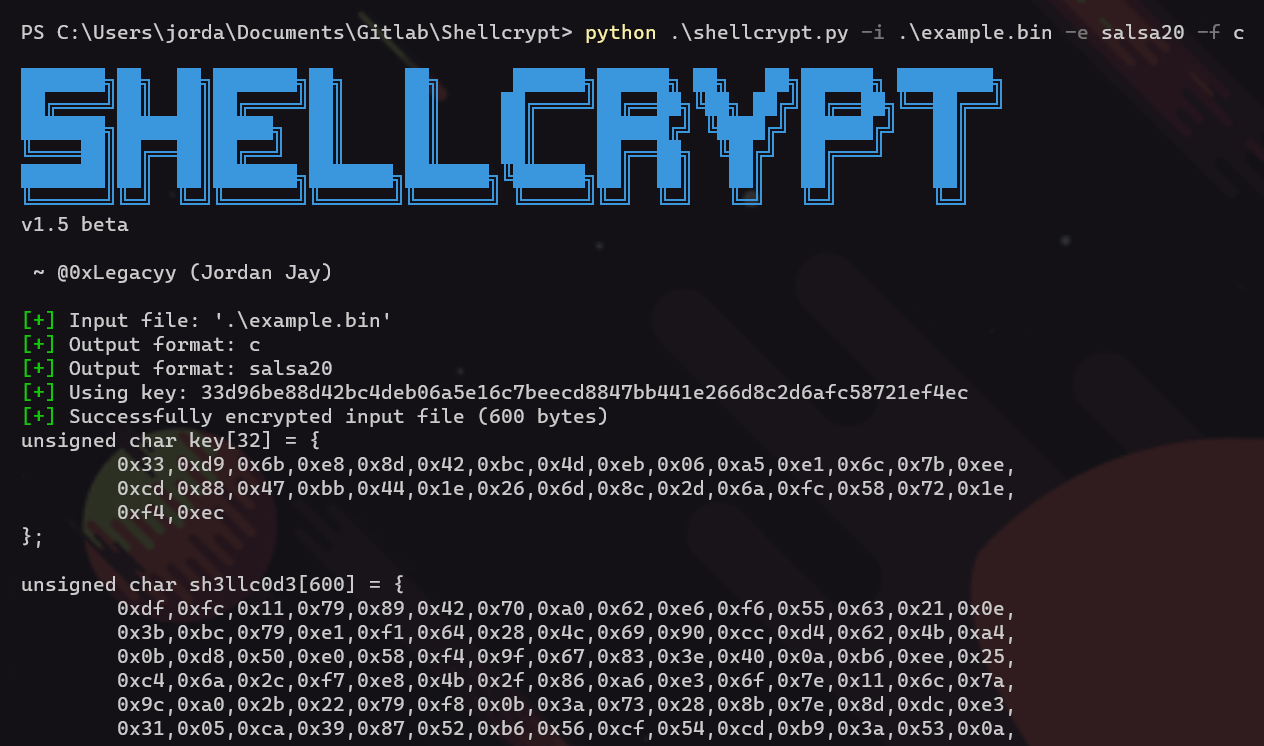 iilegacyyii/shellcrypt
أداة QoL لتعتيم shellcode. في المستقبل ستكون قادرة على ربط طرق الترميز/التشفير/الضغط.
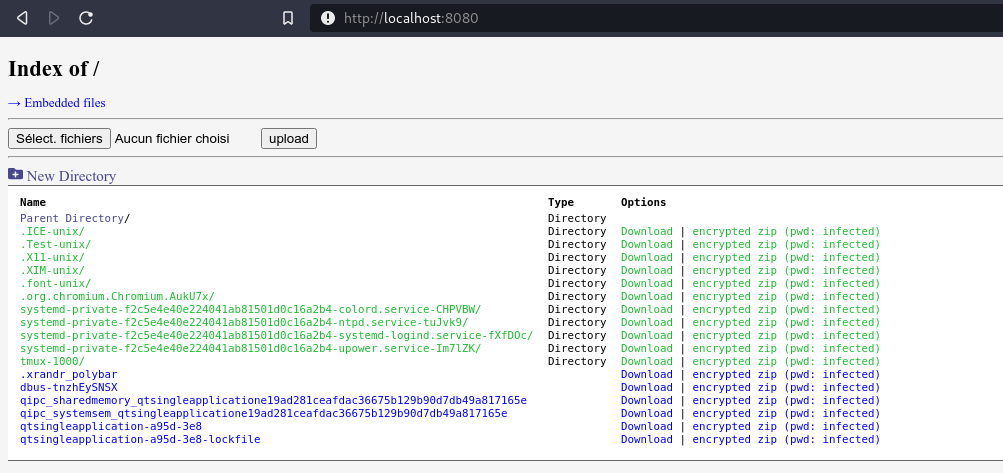 nodauf/swego
سويسري نايف سكين لخادم الويب بلغة Golang. حافظ على البساطة مثل خادم Python SimpleHTTPServer ولكن مع العديد من الميزات.








