
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-6387 — استغلال SSH لـ CVE-2024-6387 : RCE في خادم OpenSSH، على أنظمة Linux القائمة على glibc | Kitploit

أدوات/GitHubGitHub/symbolexe/cve-2024-6387
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالفريق الأحمرأداة الوصول عن بعدتطوير الحمولات
GitHubsymbolexe/cve-2024-6387

CVE-2024-6387

استغلال SSH لـ CVE-2024-6387 : RCE في خادم OpenSSH، على أنظمة Linux القائمة على glibc
عرض المستودع
3630منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2024-6387

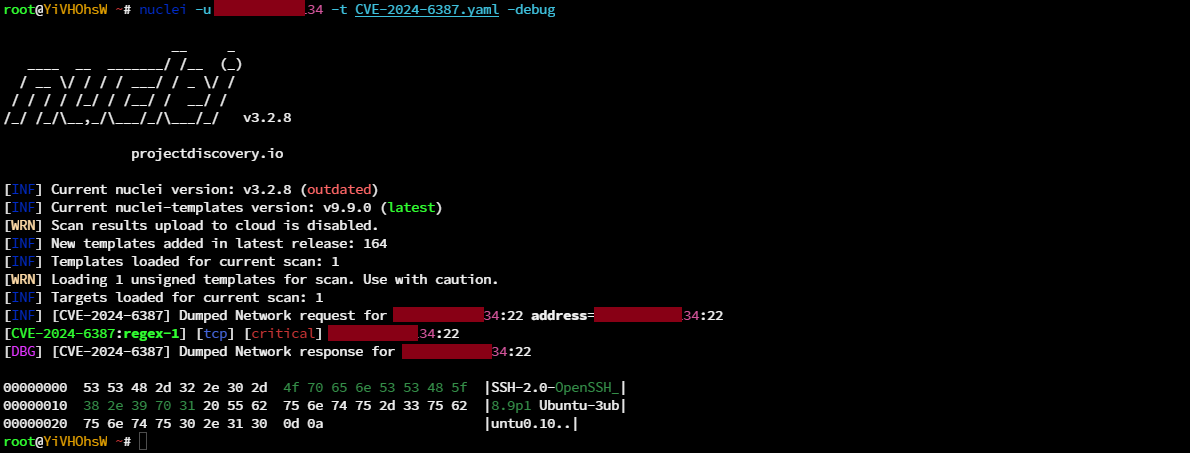
Screenshot 2024-07-04 182931 CVE-2024-6387 هو مثال افتراضي، لكن لنفترض أنه ثغرة أمنية حقيقية في تطبيق خادم OpenSSH. قد تتضمن هذه الثغرة مشكلة تجاوز سعة المخزن المؤقت أو تلف الذاكرة تسمح للمهاجمين عن بُعد بتنفيذ كود عشوائي على الخادم. إليك شرح عالي المستوى لكيفية استغلال هذه الثغرة:

  1. حقن الكومة (Heap Spraying): يُجهز المهاجم الكومة بطريقة تجعلها قابلة للتوقع.
  2. تلف الذاكرة (Memory Corruption): يرسل المهاجم حزمًا مصممة خصيصًا تسبب تلفًا في الذاكرة.
  3. تنفيذ كود عشوائي (Arbitrary Code Execution): يضع المهاجم شيل كود (كود ضار) في موقع معروف ويُعيد توجيه التنفيذ إليه.

كود الاستغلال

الكود المقدم بلغة Python هو أداة استغلال مصممة لاستغلال CVE-2024-6387. إليك تحليل مفصل للخطوات التي ينفذها:

تأسيس الاتصال: يُنشئ اتصال TCP بخادم SSH الهدف.

def setup_connection(ip, port):
    # ...

إرسال واستقبال الحزم: يتولى إرسال واستقبال الحزم من وإلى خادم SSH.

def send_packet(sock, packet_type, data):
    # ...

تبادل إصدار SSH: يبدأ المصافحة SSH عن طريق إرسال واستقبال سلسلة إصدار SSH.

def send_ssh_version(sock):
    # ...
def receive_ssh_version(sock):
    # ...

تهيئة تبادل المفاتيح (KEX_INIT): يُرسل ويستقبل حزمة تهيئة تبادل المفاتيح.

def send_kex_init(sock):
    # ...
def receive_kex_init(sock):
    # ...

تنفيذ مصافحة SSH: يجمع الخطوات أعلاه لإكمال مصافحة SSH.

def perform_ssh_handshake(sock):
    # ...

تحضير الكومة: يُرسل سلسلة من الحزم للتلاعب بحالة الكومة على الخادم.

def prepare_heap(sock):
    # ...

بنية الملف المزيفة: يُنشئ هياكل ملفات مزيفة لاستغلال ثغرة تلف الذاكرة.

def create_fake_file_structure(data, glibc_base):
    # ...

قياس وقت التحليل: يقيس الوقت الذي يستغرقه الخادم لتحليل حزم معينة، مما يساعد في توقيت الاستغلال النهائي بشكل صحيح.

def time_final_packet(sock):
    # ...

حزمة المفتاح العام: يُصمم حزمة تحتوي على حمولة الاستغلال، بما في ذلك الشيل كود.

def create_public_key_packet(packet, size, glibc_base):
    # ...

استغلال حالة السباق (Race Condition): يحاول استغلال حالة السباق عن طريق توقيت الحزمة النهائية بشكل صحيح.

def attempt_race_condition(sock, parsing_time, glibc_base):
    # ...

الدالة الرئيسية: تُنسق عملية الاستغلال الكلية، بما في ذلك محاولات متعددة بقواعد glibc مختلفة.

def main():
    # ...

سير عمل الاستغلال

  • تأسيس الاتصال: يبدأ الاستغلال بتأسيس اتصال بخادم SSH.
  • المصافحة وتحضير الكومة: ينفذ الاستغلال مصافحة SSH ويُرسل حزمًا متعددة لتحضير الكومة.
  • قياس التوقيت: يقيس الاستغلال وقت استجابة الخادم لحزم معينة لقياس توقيت الاستغلال النهائي.
  • محاولة الاستغلال النهائية: يُصمم الاستغلال ويُرسل حزمة نهائية تحتوي على الشيل كود. يحاول إرسال هذه الحزمة بطريقة تؤدي إلى تشغيل الثغرة.

اعتبارات إضافية

  • معالجة الأخطاء القوية: يتضمن الكود المقدم معالجة محسنة للأخطاء لضمان قدرة السكريبت على التعافي من مشكلات الشبكة الشائعة.
  • الوحدة النمطية (Modularity): الكود معياري، مما يسهل فهمه وصيانته.
  • التوقيت والمزامنة: غالبًا ما يتطلب استغلال حالة السباق توقيتًا دقيقًا، يحاول السكريبت التعامل معه عن طريق قياس وضبط توقيت إرسال الحزم.

ملخص

يمثل CVE-2024-6387 ثغرة خطيرة في OpenSSH تسمح بتنفيذ كود عن بُعد. يستغل سكريبت Python المقدم هذه الثغرة عن طريق التلاعب بالكومة وتوقيت إرسال الحزم لإحداث تلف في الذاكرة، مما يؤدي في النهاية إلى تنفيذ شيل كود المهاجم على الخادم. يُظهر السكريبت تقنيات تطوير الاستغلال النموذجية، بما في ذلك حقن الكومة، وتلف الذاكرة، والتوقيت الدقيق لحالات السباق.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




