
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
 zycoder0day/cve-2026-6279
CVE-2026-6279 — Avada Builder <= 3.15.2 ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) بدون مصادقة عبر call_user_func()
 febinrev/cve-2021-46398_chamilo-lms-rce
Chamilo LMS v1.11.14 تم اكتشاف احتوائه على ثغرة حقن كود بدون نقرة (zero click) تسمح للمهاجمين بتنفيذ كود عشوائي عبر إضافة (plugin) مصممة خصيصًا. يتم…
 null200ok/cve-2026-41940-tool
أداة Python شاملة لـ **اكتشاف** و**فحص جماعي** و**استغلال** ثغرة تجاوز المصادقة الحرجة (CVE-2026-41940) في cPanel & WHM و WP Squared.
 cve-2019-13720/cve-2019-13720
إثبات مفهوم لاستغلال CVE-2019-13720، وهي ثغرة أمنية في متصفح Chrome. يتضمن فيديو توضيحيًا وأداة استغلال مُصدرة لاختبار الأمان.
 spiralbl0ck/cve-2021-3345
استغلال فعلي يعمل لـ CVE-2021-3345
 al1ex/cve-2020-2883
CVE-2020-2883
 gutierre0x80/cve-2026-59827
تحليل تقني وإثبات مفهوم لـ CVE-2026-59827، وهي ثغرة حرجة في إلغاء تسلسل Java غير الآمن في Metabase تؤدي إلى تنفيذ التعليمات البرمجية عن بُعد.
 0xcyp1337/cve-2026-57811
يستغل ثغرة CVE-2026-57811، وهي ثغرة تنفيذ برمجيات عن بُعد (RCE) غير مصادق عليها في إضافة Realtyna Organic IDX + WPL Real Estate الخاصة بووردبريس، مما…
 axedos/cve-2026-67401
إثبات مفهوم بلغة بايثون لثغرة CVE-2026-67401، وهي حقن SQL مُصادق عليه في cPanel EmailTrack يسمح بكتابة ملفات عشوائية بصلاحيات الجذر عبر SQLite ATTACH…
 e4zyy/project-cve-2026-75604
إطار عمل استغلال مبني على بايثون لثغرة CVE-2026-75604، يتيح لمختبري الاختراق المصرح لهم التحقق من ثغرات اجتياز ذاكرة التخزين المؤقت في Next.js على…
 aaryanbhujang/cve-2024-3660-poc
إثبات مفهوم لثغرة CVE-2024-3660. تنفيذ كود تعسفي في Keras.
 navisec/cve-2021-4034-pwnkit
إثبات مفهوم مبني على Nim لثغرة CVE-2021-4034 (PwnKit)، وهي تصعيد صلاحيات محلي في pkexec الخاص بـ polkit، مع مكتبة حمولة مدمجة للتنفيذ المستقل.
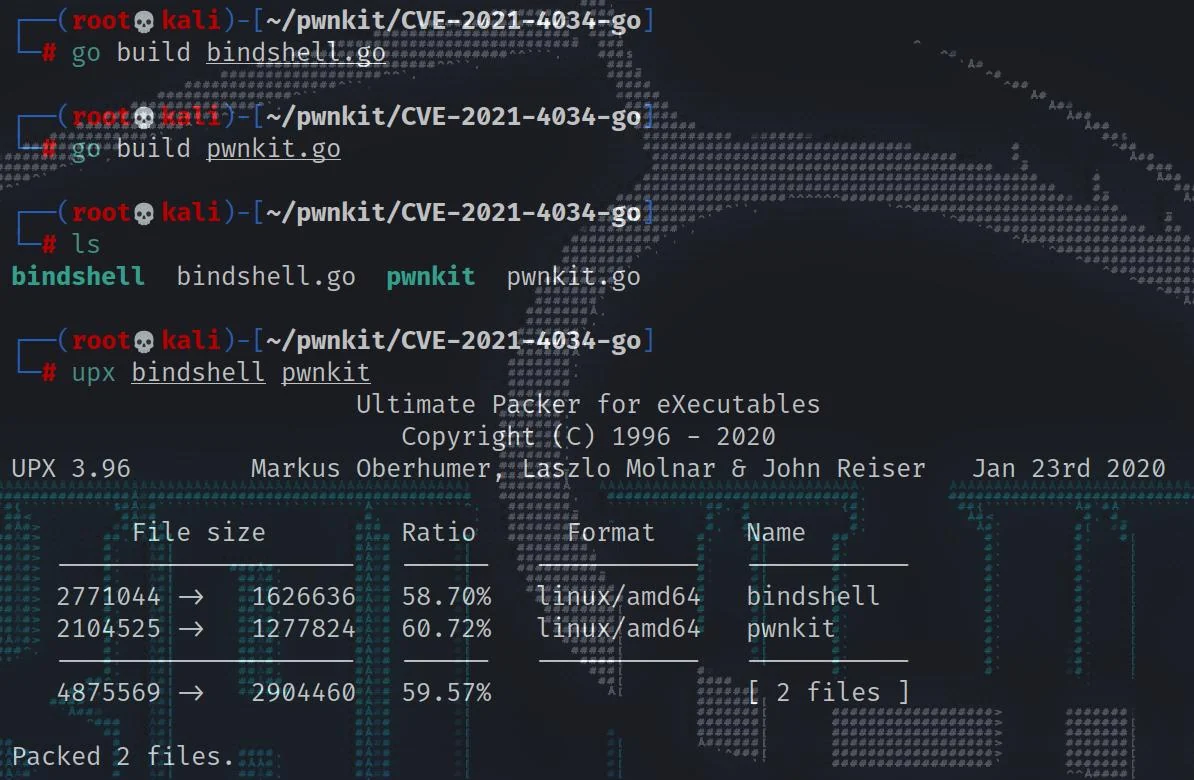 fdlucifer/pwnkit-go
أداة استغلال مبنية على لغة Go لثغرة CVE-2021-4034 المعروفة باسم pwnkit (تمت إضافة المزيد من الميزات......)
 abraxas/veneficus
إمبلانت من الفئة النخبوية فائقة التطور من البداية إلى النهاية 0day. سلسلة قتل كاملة. استغلال، تصعيد، محورية، تسميم، استمرارية.
 ymh001/meizu21-ghostlock-root
MEIZU 21 الحصول على صلاحيات الجذر أثناء التشغيل مع أداة تحميل مُقفلة عبر CVE-2026-43499 و KernelSU late-load
 liyuxuan504-byte/cve-2026-14266
تجاوز سعة المخزن المؤقت في الكومة في مفكك ترميز XZ في 7-Zip - تحليل كامل، السبب الجذري، PoC، وخارطة طريق استغلال RCE
 0x-nope/cve-2019-12180
استشارة وإثبات مفهوم لـ CVE-2019-12180، يوضح تنفيذ كود Groovy عشوائي في SoapUI وReadyAPI عبر ملفات مشروع خبيثة.
 cerberusmrxi/cerberus-react2shell-scanner-exploit
مجموعة أدوات استغلال متطورة لـ CVE-2025-55182 (ثغرة تنفيذ الأوامر في مكونات خادم React). حمولات متعددة الأشكال غير متزامنة، تجاوز متقدم لجدار الحماية…








