
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
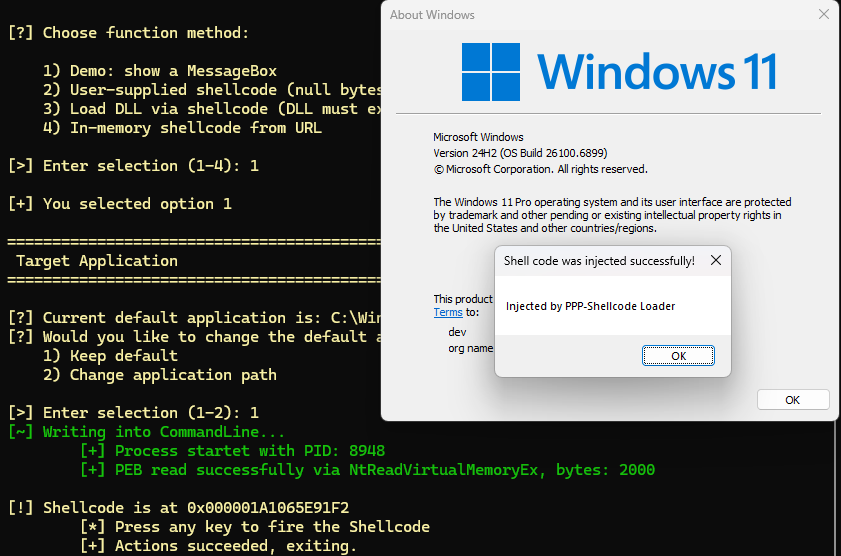
 orange-cyberdefense/p3-loader
P³-Shellcode Loader هو أداة تحميل تنفّذ تقنية حقن كود تستفيد من بنية Process Parameters كموقع للتنفيذ والتخزين المرحلي لحقن الشيل كود في العمليات…
 lyrebirds/sagemcom-fast-3890-exploit
إكسبلويت لمودم الكابل Sagemcom F@ST 3890 يقوم بتنفيذ ثغرة Cable Haunt لتحقيق تنفيذ كود عن بُعد عبر تجاوز سعة المخزن المؤقت القائم على WebSocket…
 kleiton0x00/redditc2
استغلال واجهة برمجة تطبيقات Reddit لاستضافة حركة مرور C2.
 amberwolfcyber/nachovpn
خادم SSL-VPN لذيذ، لكنه خبيث 🌮.
 paranoidninja/brute-ratel-c4-community-kit
يحتوي هذا المستودع على سكربتات وإعدادات ومحمّلات حمولة قديمة لـ Brute Ratel C4 (https://bruteratel.com/)
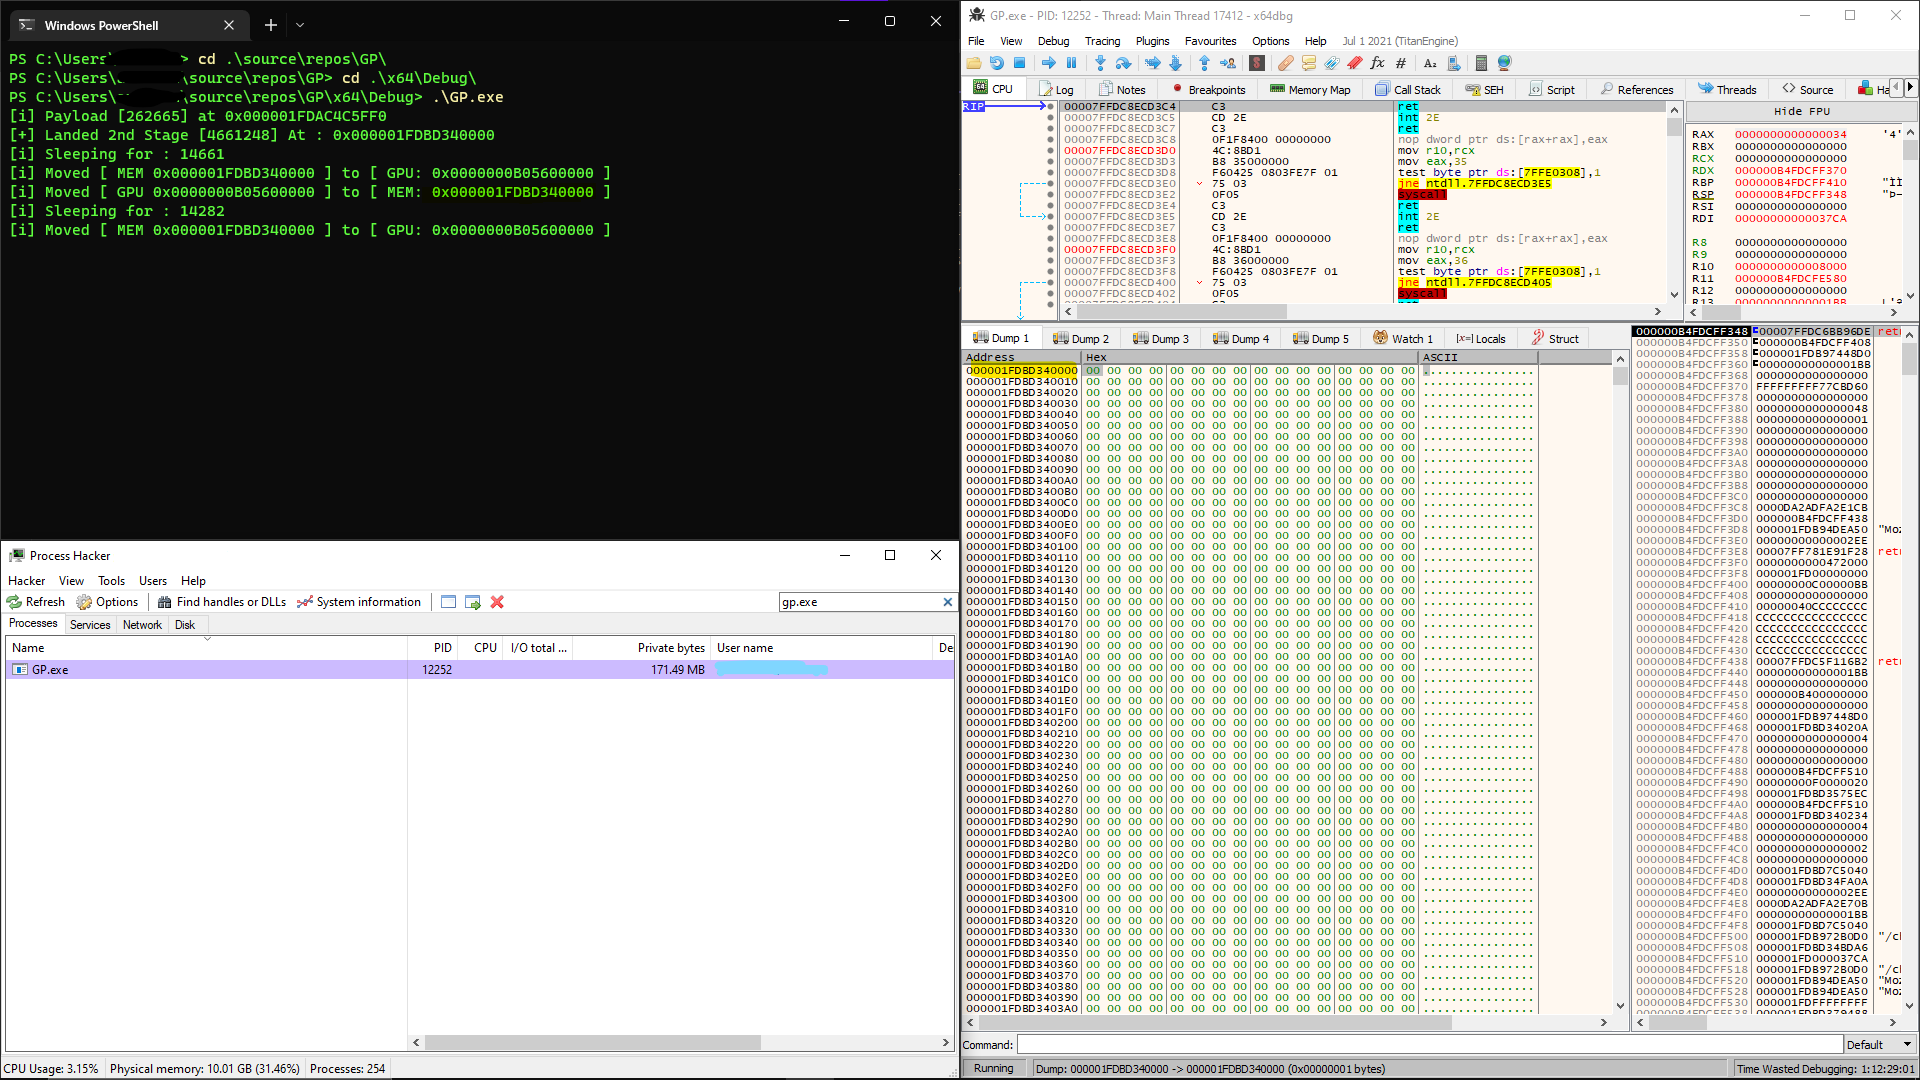 h1d3r/gpu_shellcode
يُخفي الحمولات الانعكاسية في ذاكرة GPU عبر واجهات برمجة تطبيقات CUDA، ويمسح ذاكرة المضيف أثناء وضع السكون ويستخدم معالج VEH لاستعادة الذاكرة القابلة…
 sailay1996/cdpsvclpe
تصعيد الامتيازات المحلي في Windows عبر خدمة CdpSvc (اختطاف DLL عبر مسار SYSTEM قابل للكتابة)
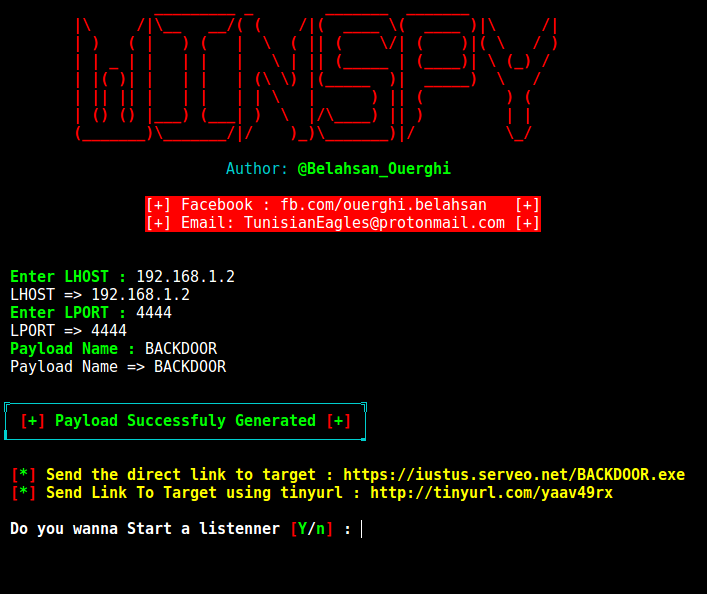 cyb0r9/winspy
يُولّد أبوابًا خلفية لـ reverse shell على ويندوز مع تسميم IP تلقائي، مستفيدًا من Metasploit لإنشاء الحمولة وApache للتوصيل في سيناريوهات اختبار…
 jfmaes/sharpziprunner
ينفذ شِل كود مستقل عن الموقع من ملف مضغوط مشفر
 q3k/cve-2019-5736-poc
إثبات مفهوم غير مُسلَّح لثغرة CVE-2019-5736 (الهروب من Docker)
 hook-s3c/cve-2018-11776-python-poc
اختبار Python عملي وإثبات المفهوم لـ CVE-2018-11776، يتضمن مختبر Docker
 voidsec/exploit-development
تطوير الاستغلال - استغلال مسلح وإثباتات المفاهيم (PoC)
 xforcered/bokuloader
نموذج إثبات مفهوم لمحمّل انعكاسي (Reflective Loader) خاص بـ Cobalt Strike، يهدف إلى إعادة إنشاء ميزات التهرب في Cobalt Strike ودمجها وتعزيزها!
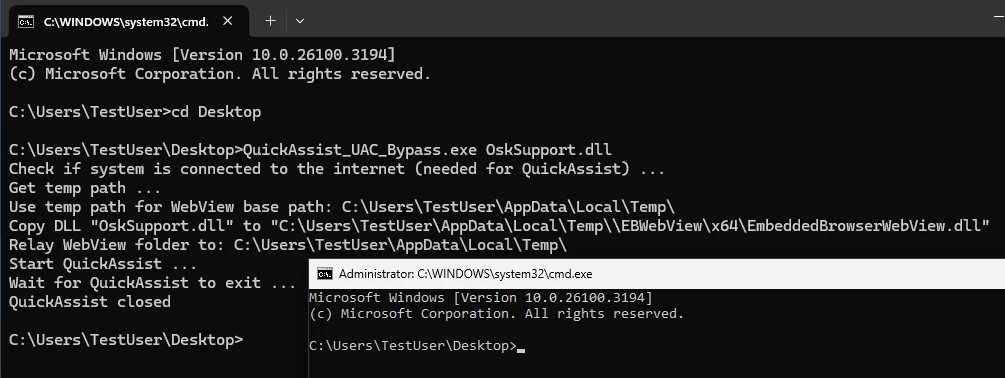 r41n3rzuf477/quickassist_uac_bypass
تجاوز UAC عبر إساءة استخدام ثنائي UIAccess QuickAssist لتحميل DLL يتحكم به المهاجم عبر WebView2 BrowserExecutableFolder، ثم اختطاف العمليات المرفوعة…
 flangvik/obfuscatedsharpcollection
محاولة لنسخة مبهمة من SharpCollection
 s3cur3th1ssh1t/nim-runpe
تنفيذ بلغة Nim لتحميل PE انعكاسي من الذاكرة
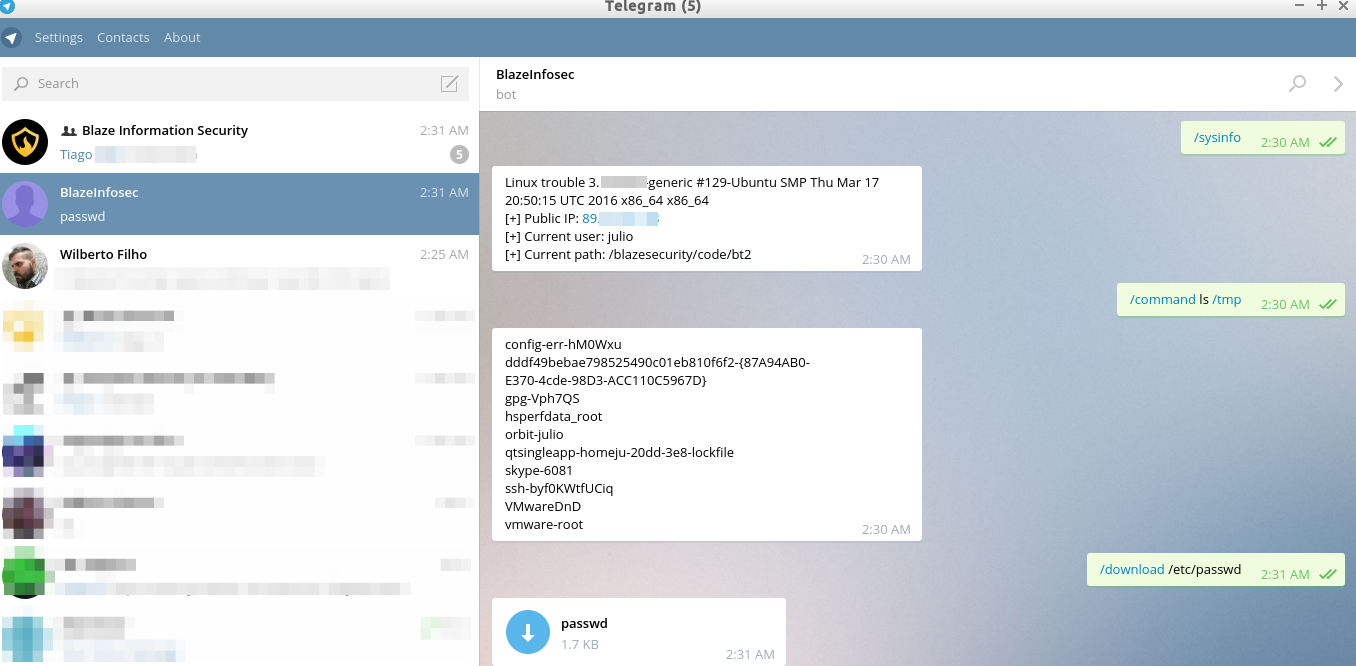 blazeinfosec/bt2
Blaze Telegram Backdoor Toolkit هي أداة استغلال ما بعد الاختراق تستخدم البنية التحتية لتلغرام كـ C&C.
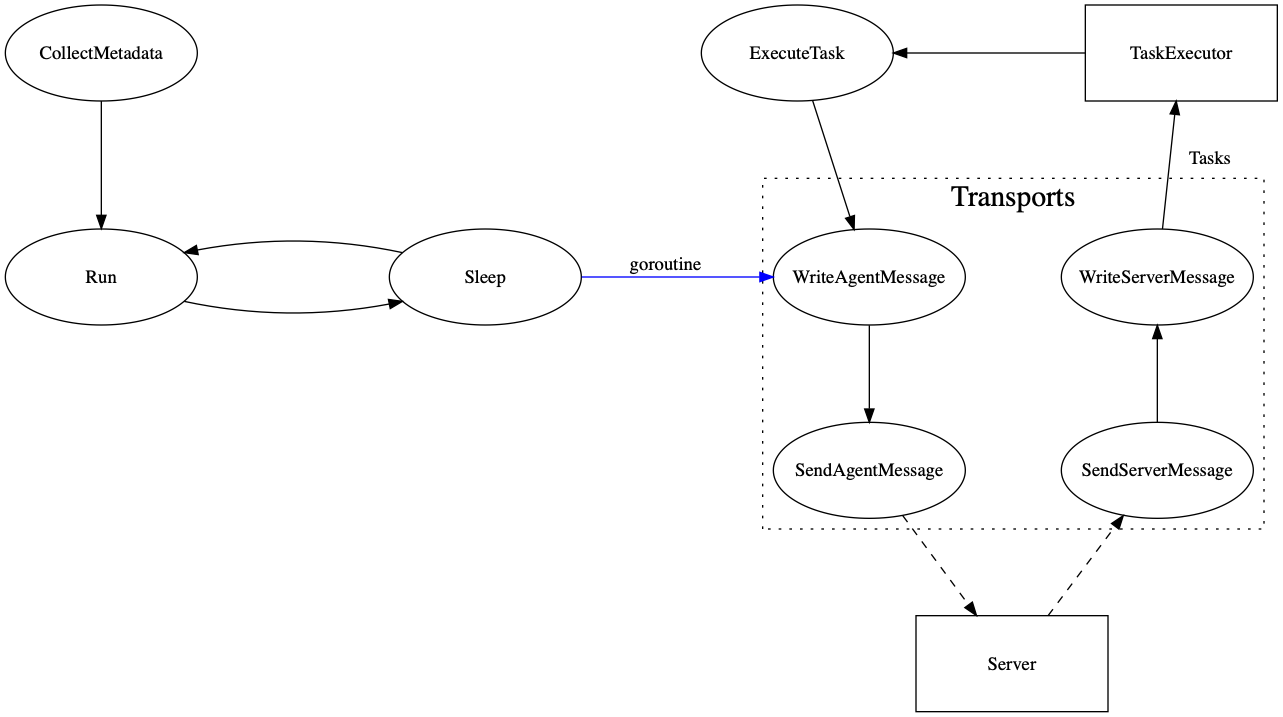 kcarretto/paragon
منصة مشاركة الفريق الأحمر تهدف إلى توحيد الأدوات الهجومية خلف واجهة مستخدم بسيطة.








