

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/h1d3r/gpu_shellcode
ما بعد الاستغلالالفريق الأحمرتطوير الحمولاتالهجوم العدائي
GitHubh1d3r/gpu_shellcode

GPU_ShellCode

يُخفي الحمولات الانعكاسية في ذاكرة GPU عبر واجهات برمجة تطبيقات CUDA، ويمسح ذاكرة المضيف أثناء وضع السكون ويستخدم معالج VEH لاستعادة الذاكرة القابلة للتنفيذ، متجنبًا بذلك الفحص الجنائي للذاكرة.

عرض المستودع
3203332منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

gpu poisoning; hide the payload inside the gpu memory.

بعد مستودعي الأقدم، حيث استخدمت وصف الخيط لإخفاء الحمولة، أردت إيجاد طريقة جديدة، لذا الآن أستخدم ذاكرة nividia GPU باستخدام واجهات CUDA API لتخصيص الذاكرة وكتابتها وتحريرها عندما لا تكون هناك حاجة لوجود الحمولة في الذاكرة.

الخطوات:

1- أولاً، نحتاج إلى إعداد وتهيئة بعض البنى / وتشغيل معالج ve الخاص بنا.

2- ثانيًا، نقوم بتشغيل الحمولة عديمة المراحل، يجب علينا استخدام النسخة عديمة المراحل، لمعرفة أين سيستقر الانعكاس (أنا أستخدم Cobalt Strike وهو يستخدم محمّل DLL الانعكاسي)، نحن نهتم فقط بـ 2nd stage لأنها الحمولة الفعلية. لم أضف أي حيل لهذه الخطوة، فقط virtualalloc وقسم rwx

3- الآن عندما تدخل الحمولة في السكون، نقوم بنسخ الحمولة إلى ذاكرة GPU، وننظف الحمولة من الذاكرة الحقيقية.

4- عندما ينتهي السكون، سيعالج veh الاستثناء (EXCEPTION_ACCESS_VIOLATION) عن طريق إعادة تعيين أذونات الذاكرة إلى PAGE_EXECUTE_READWRITE، وإعادة الحمولة إلى مكانها من GPU.
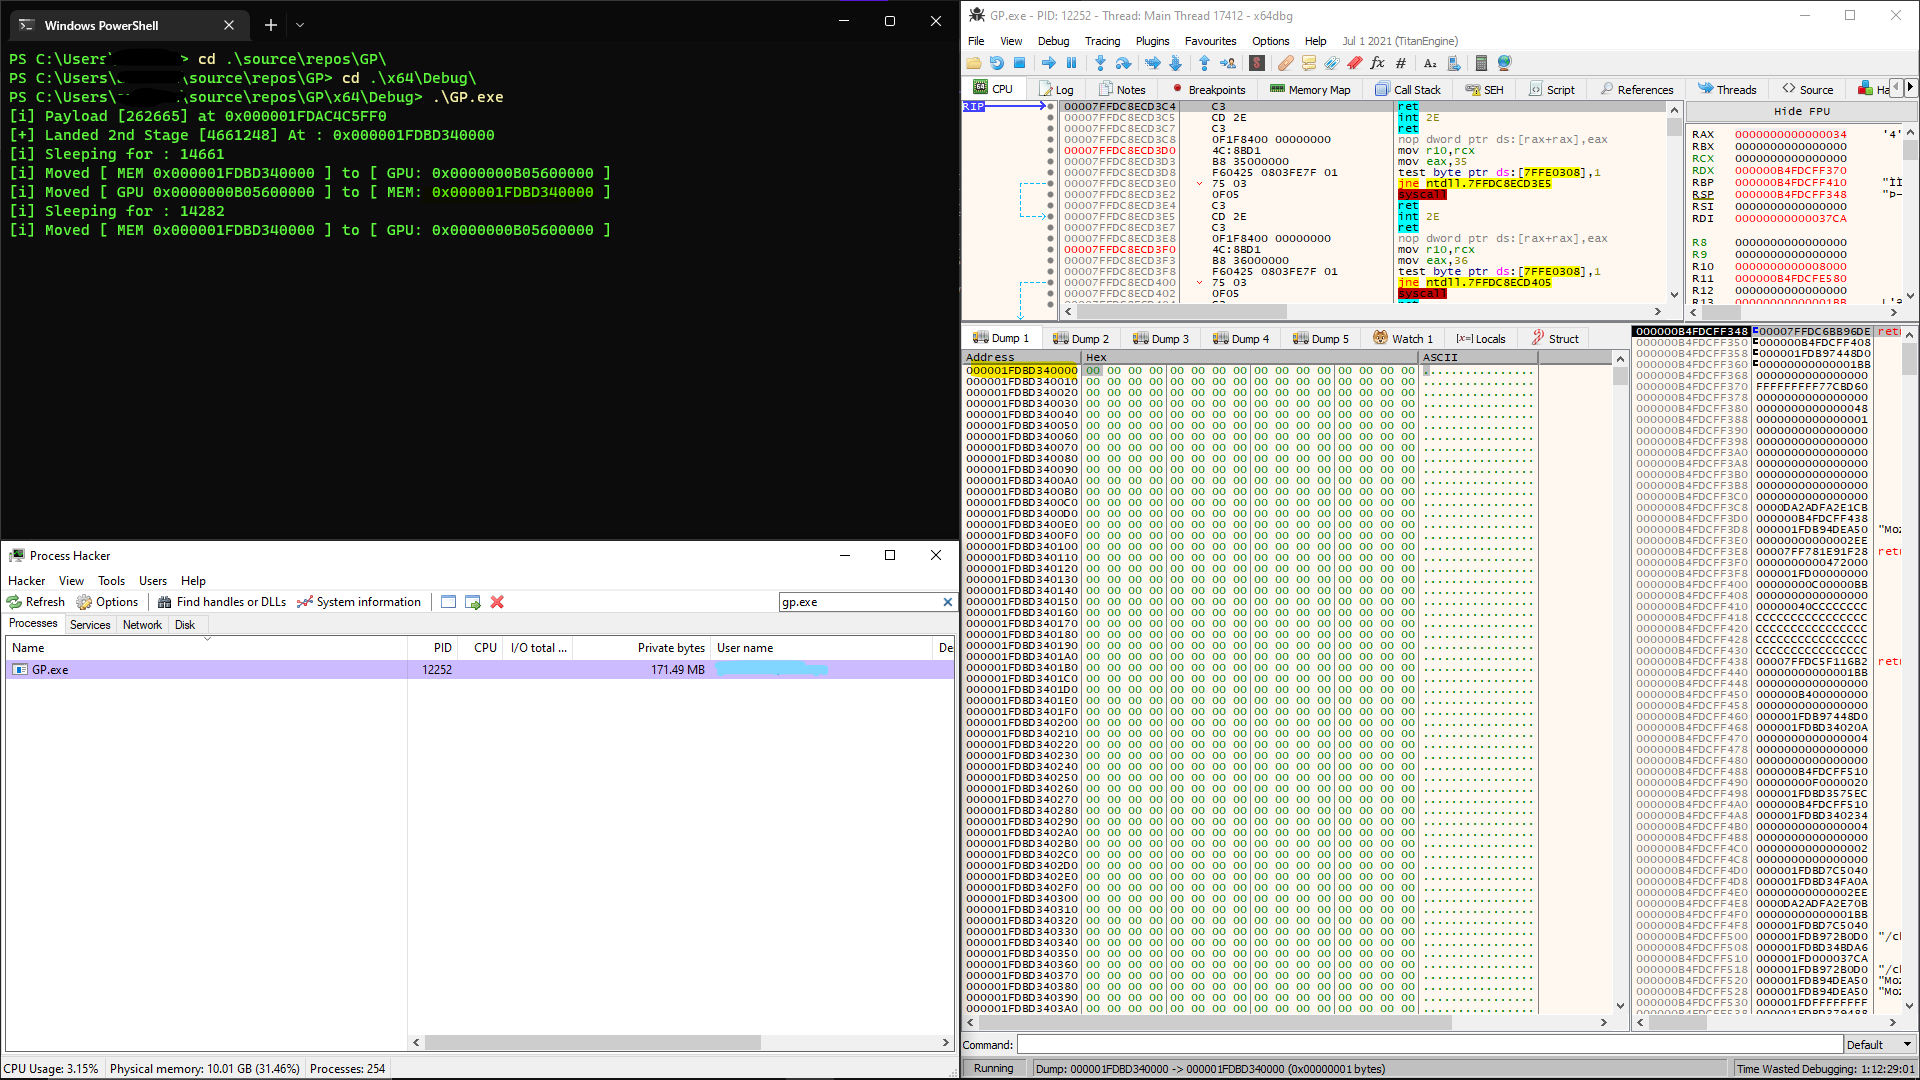

العرض التجريبي:

img

شكرًا لـ : أوراق vxunderground


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





