Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
RedditC2 — استغلال واجهة برمجة تطبيقات Reddit لاستضافة حركة مرور C2. | Kitploit
أدوات/GitHubGitHub/kleiton0x00/redditc2
الاستغلالالقيادة والسيطرةالفريق الأحمرتطوير الحمولات
GitHubkleiton0x00/redditc2

RedditC2

استغلال واجهة برمجة تطبيقات Reddit لاستضافة حركة مرور C2.

عرض المستودع
27747142منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

RedditC2

استغلال واجهة برمجة تطبيقات Reddit لاستضافة حركة مرور C2، وبما أن معظم أعضاء الفريق الأزرق يستخدمون Reddit، فقد تكون طريقة رائعة لجعل الحركة تبدو شرعية.

🚫 [إخلاء مسؤولية]: استخدام هذا المشروع هو لأغراض تعليمية/اختبارية فقط. استخدامه على أجهزة غير مصرح بها ممنوع منعاً باتاً. إذا تم العثور على شخص يستخدمه لأغراض غير قانونية/خبيثة، فإن صاحب المستودع لن يكون مسؤولاً.


المتطلبات

تثبيت مكتبة PRAW في بايثون 3:

pip3 install praw

البدء السريع

راجع دليل البدء السريع حول كيفية البدء فوراً!

العرض التوضيحي

https://user-images.githubusercontent.com/37262788/206015879-589614d5-1a7a-4c21-a342-75bdfc677a61.mp4

سير العمل

الخادم الفريقي

  1. اذهب إلى المنشور المحدد في Reddit وانشر تعليقاً جديداً يحتوي على الأمر ("in: <أمر مشفر>")
  2. اقرأ التعليقات الجديدة التي تحتوي على كلمة "out:"
  3. إذا لم يتم العثور على مثل هذا التعليق، عد إلى الخطوة 2
  4. حلل التعليق، قم بفك تشفيره واقرأ مخرجاته
  5. قم بتعديل التعليق الحالي إلى "منفذ" (executed) لتجنب إعادة تنفيذه

العميل

  1. اذهب إلى المنشور المحدد في Reddit واقرأ أحدث تعليق يحتوي على "in:"
  2. إذا لم يتم اكتشاف تعليق جديد، عد إلى الخطوة 1
  3. استخرج الأمر من التعليق، قم بفك تشفيره وتنفيذه محلياً
  4. قم بتشفير مخرجات الأمر وأرسلها رداً على التعليق المعني ("out: <مخرجات مشفرة>")

أدناه توضيح لحركة مرور C2 المشفرة بـ XOR لأغراض الفهم:
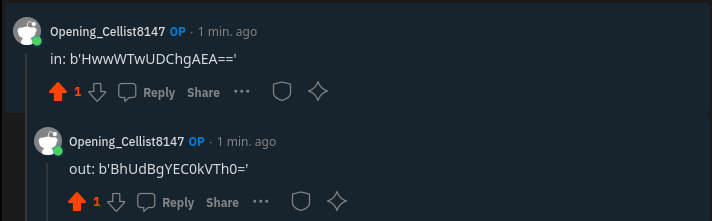
Screenshot from 2022-12-15 10-58-34

نتائج الفحص

نظراً لأنه أداة C2 مخصصة، فإنه لا يتم اكتشافه بواسطة أي برنامج مكافحة فيروسات لأن السلوك شرعي تماماً.

قائمة المهام

  • خادم فريقي وعميل متوافقان مع ويندوز/لينكس
  • جعل حركة المرور مشفرة
  • إضافة ميزة التحميل/التنزيل
  • إضافة ميزة الثبات (persistence)
  • إنشاء العملاء ديناميكياً (من الخادم الفريقي)
  • الإكمال التلقائي بالتبويب

الشكر والتقدير

شكر خاص لـ @T4TCH3R على العمل معي والمساهمة في هذا المشروع.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








