
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
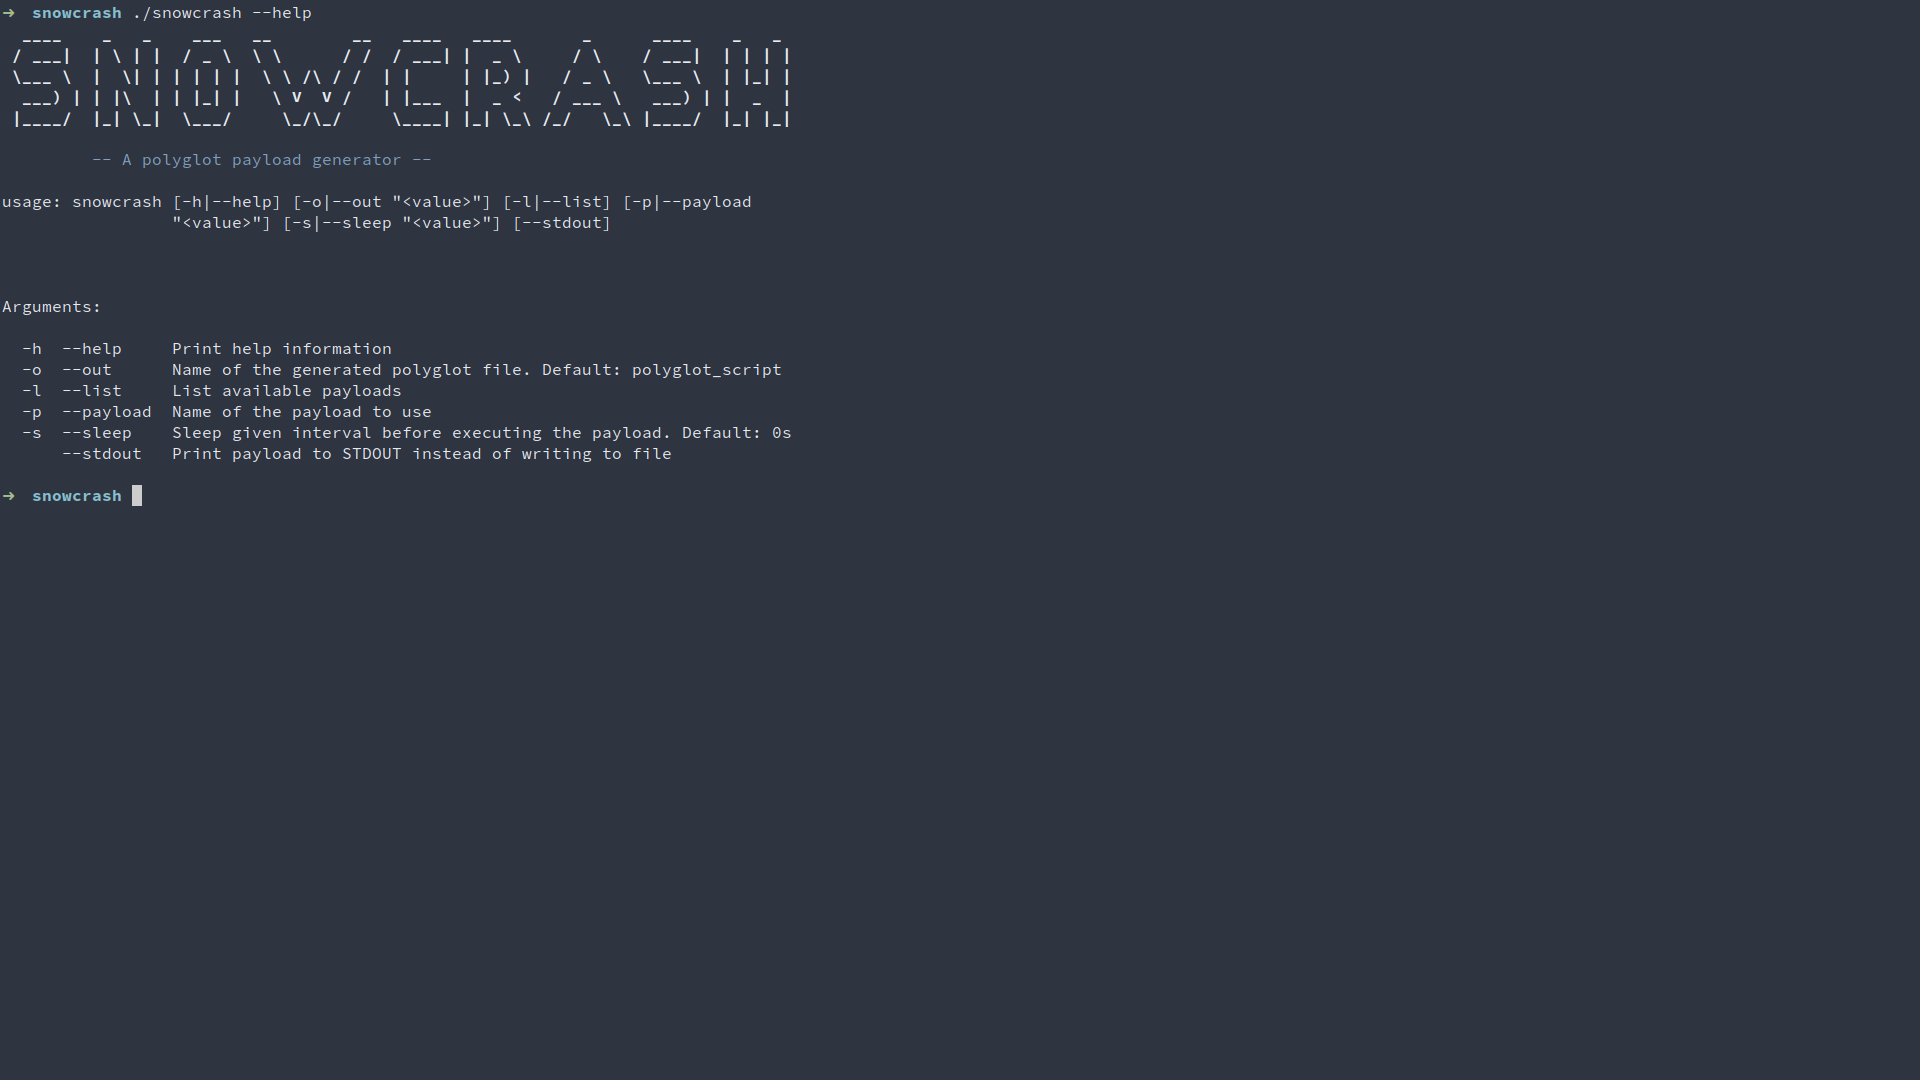
 redcode-labs/snowcrash
ينشئ حمولات متعددة المنصات (Bash/PowerShell) لتنفيذ الأوامر، والصدف العكسية، وتنفيذ الثنائيات، مع تأخير قابل للتكوين وإخراج STDOUT.
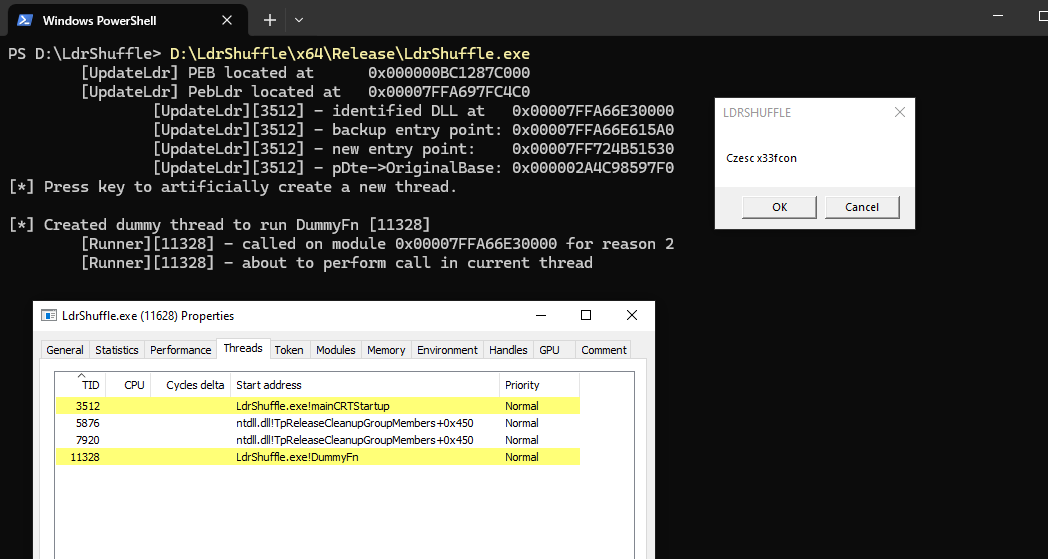 rwxstoned/ldrshuffle
تقنية تنفيذ/حقن الأكواد باستخدام التلاعب ببنية وحدة DLL في PEB
 virtualalllocex/payload-download-cradles
هذه أنواع مختلفة من download cradles والتي ينبغي أن تكون مصدر إلهام للتجربة وإنشاء download cradles جديدة لتجاوز AV/EPP/EDR في سياق كشف download…
 octoberfest7/dropspawn_bof
BOF لأداة CobaltStrike لتوليد Beacons باستخدام اختراق دليل التطبيقات DLL
 redsiege/persistassist
إطار عمل استمرارية معياري بالكامل
 winsecurity/offensive-rust
مجموعة أدوات أمنية هجومية مبنية على لغة Rust تتضمن أمثلة برمجية قابلة لإعادة الاستخدام لعمليات الفريق الأحمر (Red Team)، وتطوير الحمولات (Payloads)،…
 f1zm0/acheron
استدعاءات النظام غير المباشرة لتجاوز برامج مكافحة الفيروسات وأنظمة كشف الاستجابة للنقاط الطرفية في لغة تجميع Go
 flangvik/sharpproxylogon
POC مكتوب بلغة C# لثغرة CVE-2021-26855 المعروفة باسم ProxyLogon، يدعم ويب شيل شبه التفاعلي الكلاسيكي بالإضافة إلى حقن الشيلكود
 hazcod/ransomwhere
عينة من برمجية فدية (PoC) لاختبار استراتيجية الاستجابة لبرمجيات الفدية لديك.
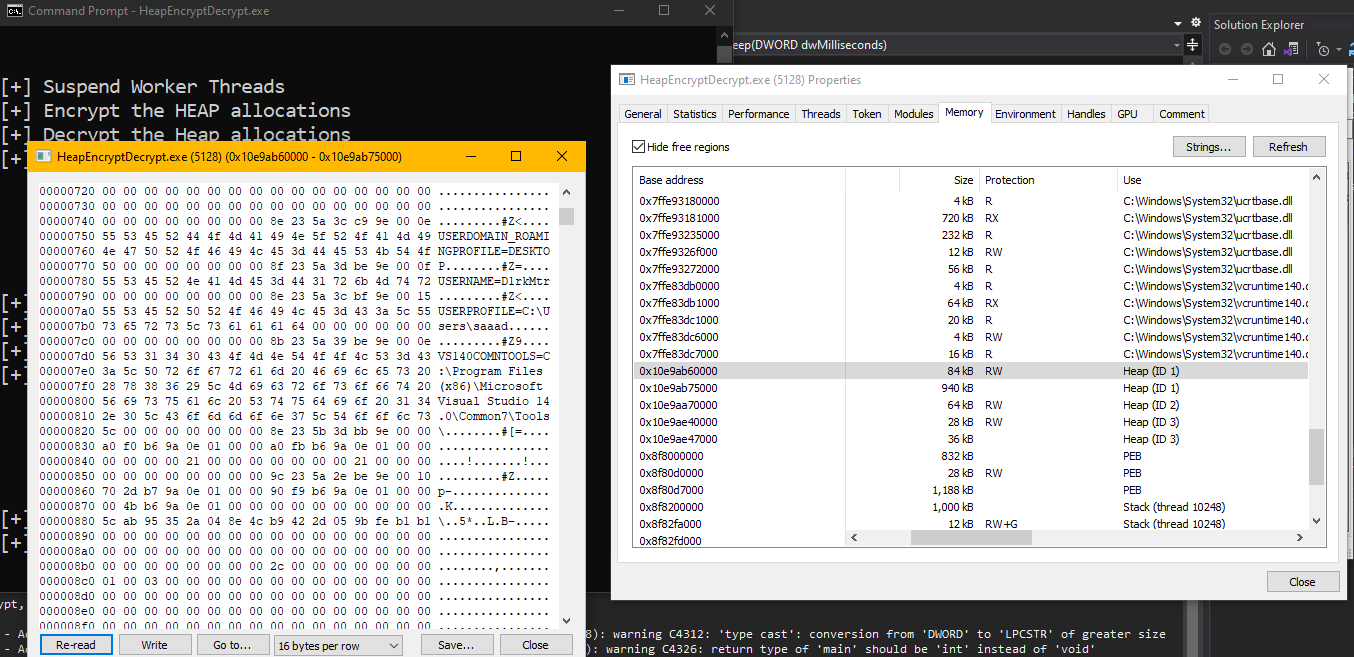 saadahla/heapcrypt
تشفير الكومة (Heap) أثناء النوم عن طريق اعتراض (Hooking) وتعديل دالة Sleep باستخدام دالة نوم خاصة بنا تقوم بتشفير الكومة.
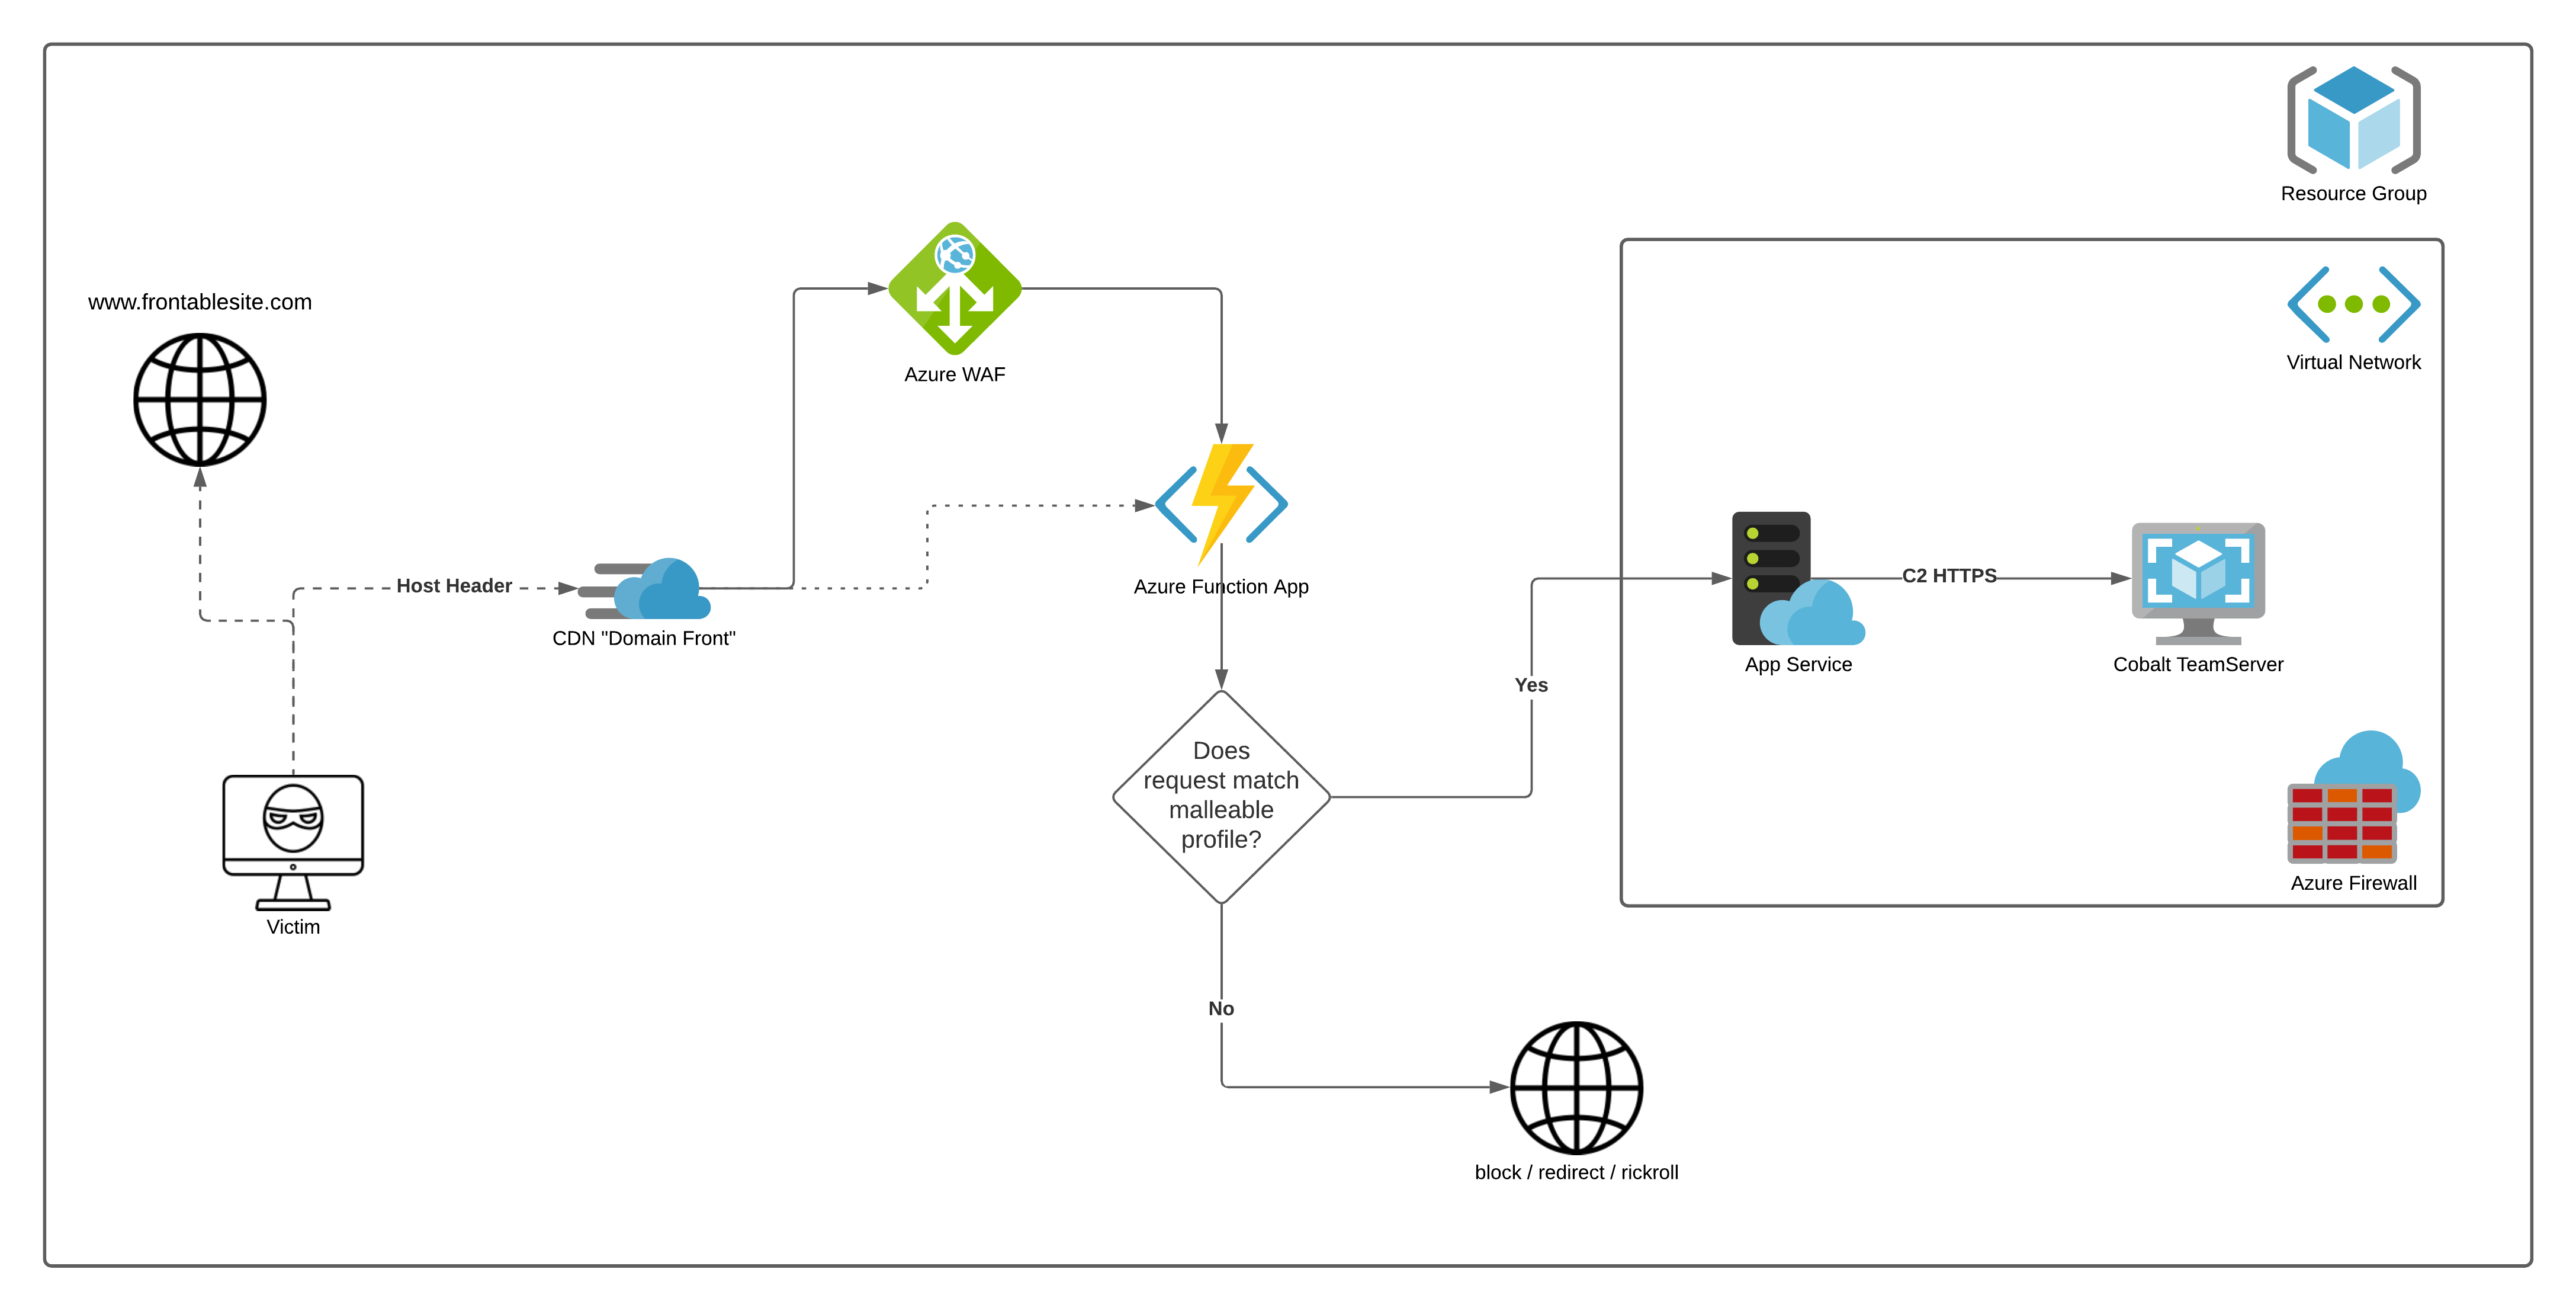 flangvik/azurec2relay
وظيفة Azure Function تتحقق من حركة مرور برنامج Cobalt Strike وتقوم بتوجيهها باستخدام ملفات تعريف C2 القابلة للتشكيل، حيث تعيد توجيه الطلبات غير…
 byt3bl33d3r/pymalleablec2
مفسر بايثون لملفات تعريف C2 القابلة للتشكيل من Cobalt Strike. يتيح لك تحليلها وبنائها وتعديلها برمجياً.
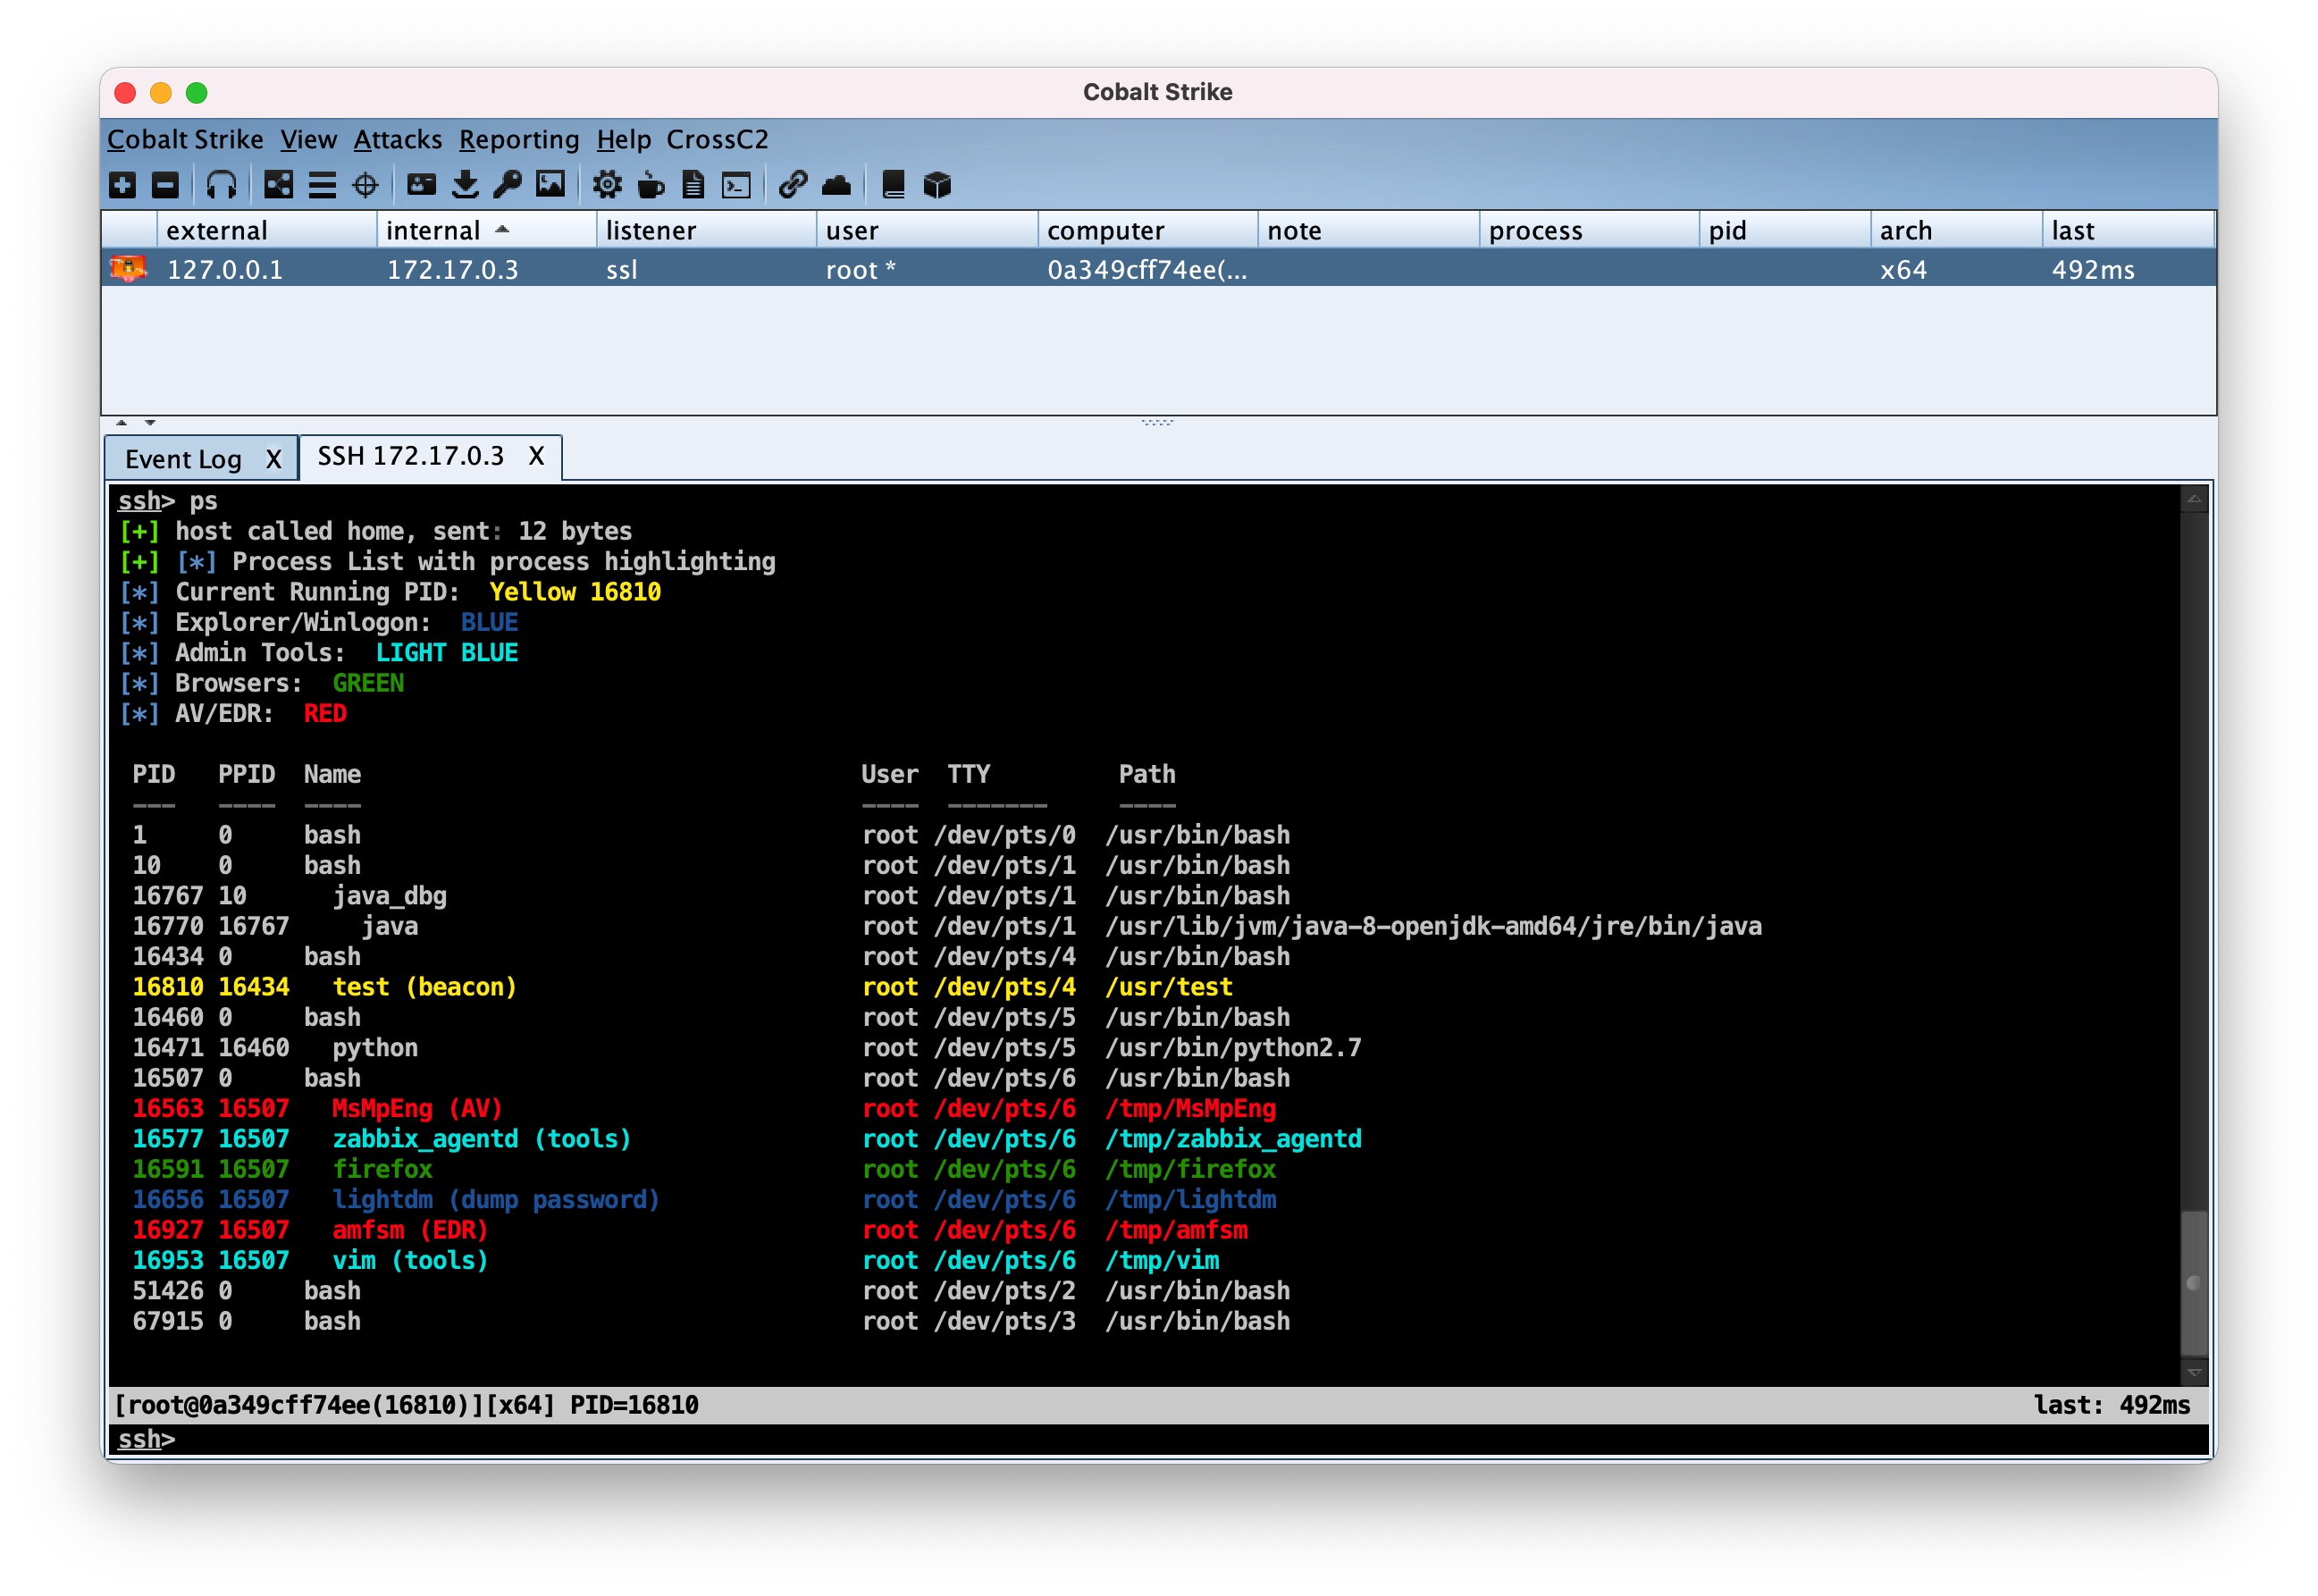 crossc2/crossc2kit
تم تطوير CrossC2 استنادًا إلى إطار عمل Cobalt Strike، ويمكن استخدامه للتحكم في الأنظمة عبر المنصات المختلفة. يوفر CrossC2Kit بعض الواجهات التي يمكن…
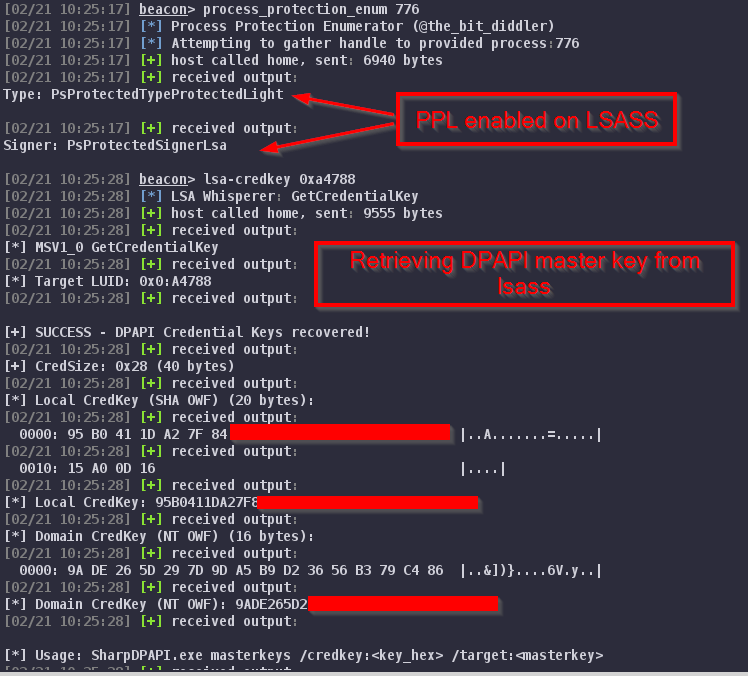 dazzyddos/lsawhisper-bof
ملف كائن منارة (BOF) يتحدث مباشرة إلى حزم مصادقة Windows من خلال واجهة عميل LSA غير الموثوقة/الموثوقة، دون لمس ذاكرة عملية LSASS.
 flangvik/cobaltbus
تكامل C2 الخارجي لـ Cobalt Strike مع Azure Servicebus، حركة مرور C2 عبر Azure Servicebus
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 هو ثغرة تنفيذ كود عن بُعد (RCE) من نوع zero-day و zero-click في خدمة AudioConverterService التابعة لـ CoreAudio في نظام iOS، تُستغل…








