Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
EmbedPayloadInPng — تضمين حمولة داخل ملف PNG | Kitploit
أدوات/GitHubGitHub/maldev-academy/embedpayloadinpng
التهرب من IDS/IPSتسريب البياناتإخفاء المعلوماتالتشفيرتطوير الحمولات
GitHubmaldev-academy/embedpayloadinpng

EmbedPayloadInPng

تضمين حمولة داخل ملف PNG

عرض المستودع
3735640منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

EmbedPayloadInPng

قم بتضمين حمولة داخل ملف PNG عن طريق تقسيم الحمولة عبر أقسام IDAT متعددة. يتم تشفير كل قسم بشكل فردي باستخدام مفتاح خاص به بطول 16 بايت مع خوارزمية تشفير RC4.

روابط سريعة

الصفحة الرئيسية لـ Maldev Academy

المنهج الدراسي لـ Maldev Academy

أسعار Maldev Academy

التنفيذ

يتكون هذا المستودع من تطبيقين:

  • EmbedPayloadInPng.py - نص برمجي بلغة Python لتضمين حمولة إدخال في ملف PNG محدد.
  • FetchPayloadFromPng - استخراج الحمولة من ملف PNG الناتج عن EmbedPayloadInPng.py، وفك تشفيرها باستخدام دالة ExtractDecryptedPayload.

الاستخدام

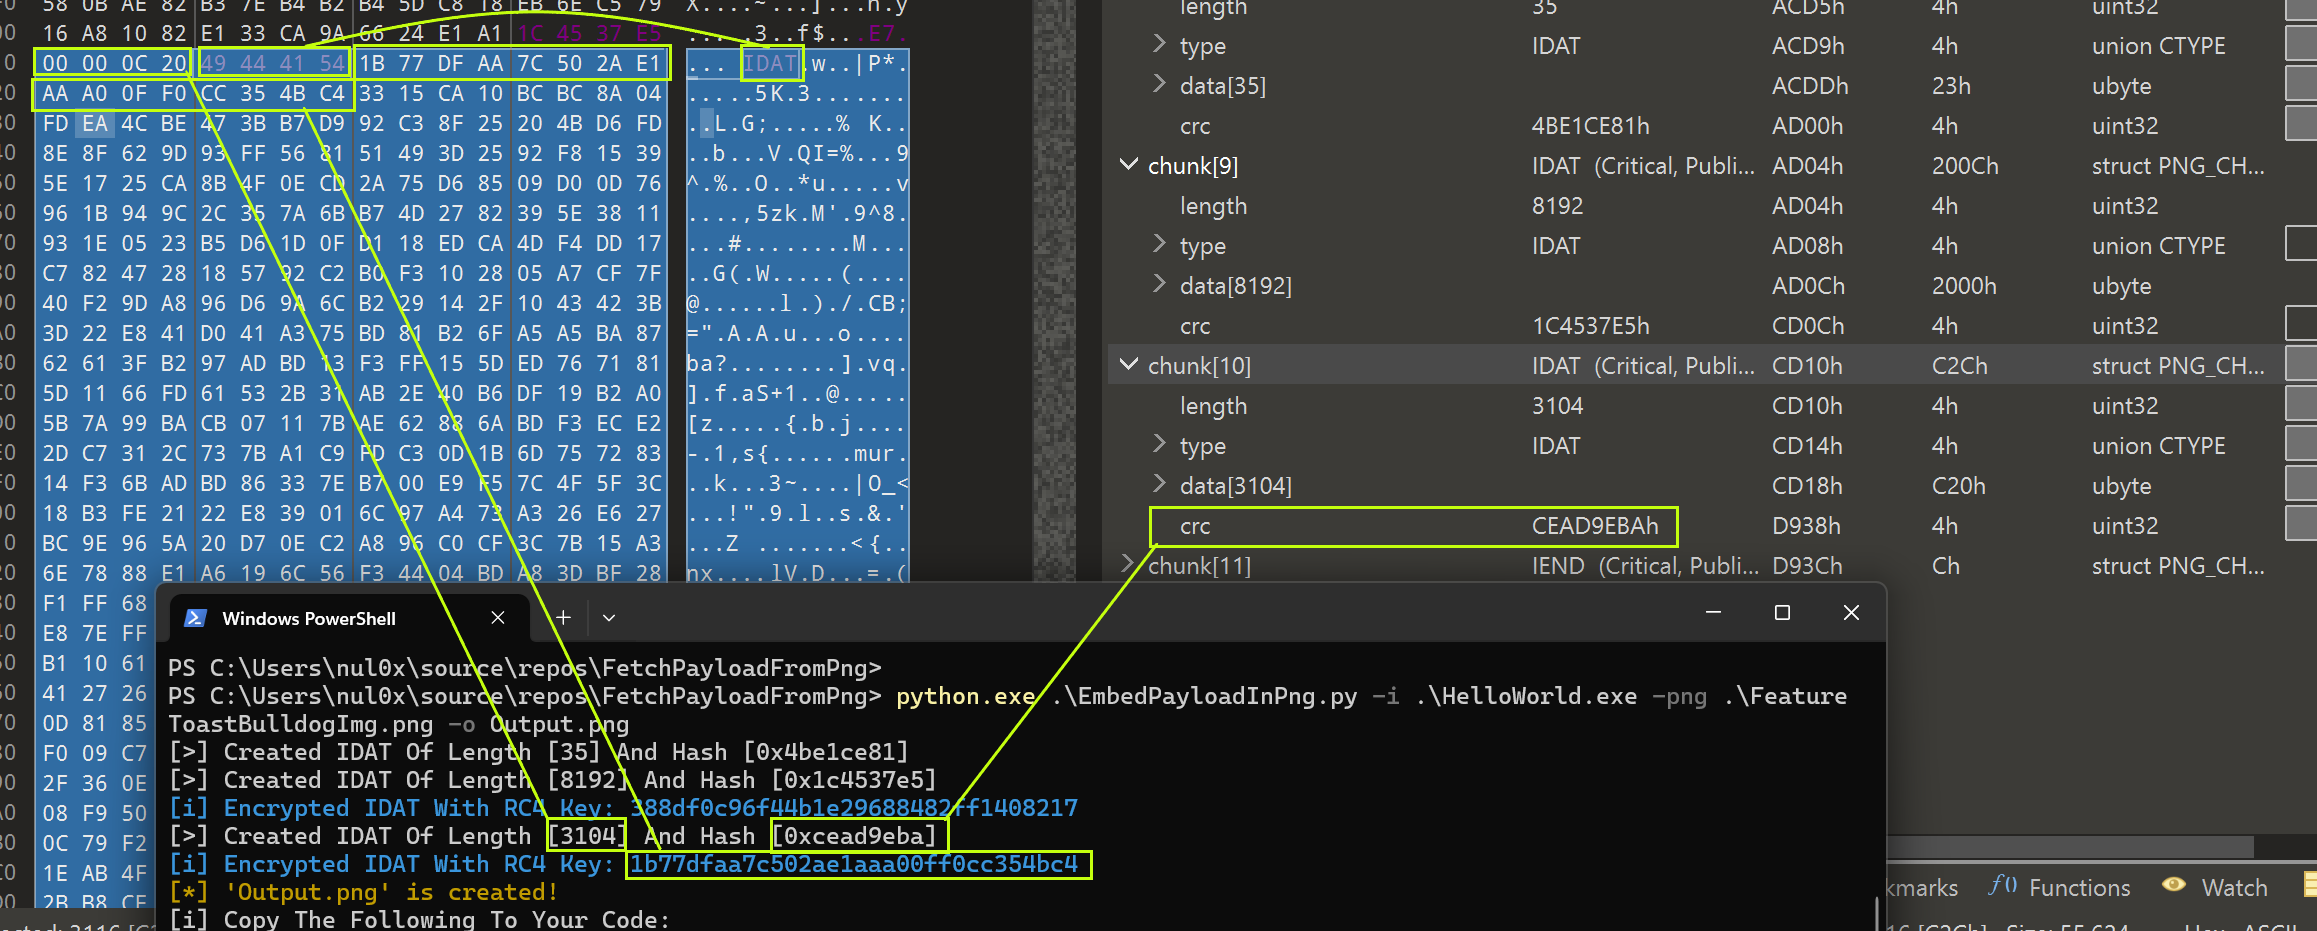
  1. استخدم EmbedPayloadInPng.py لإنشاء ملف PNG بالحمولة المضمّنة:
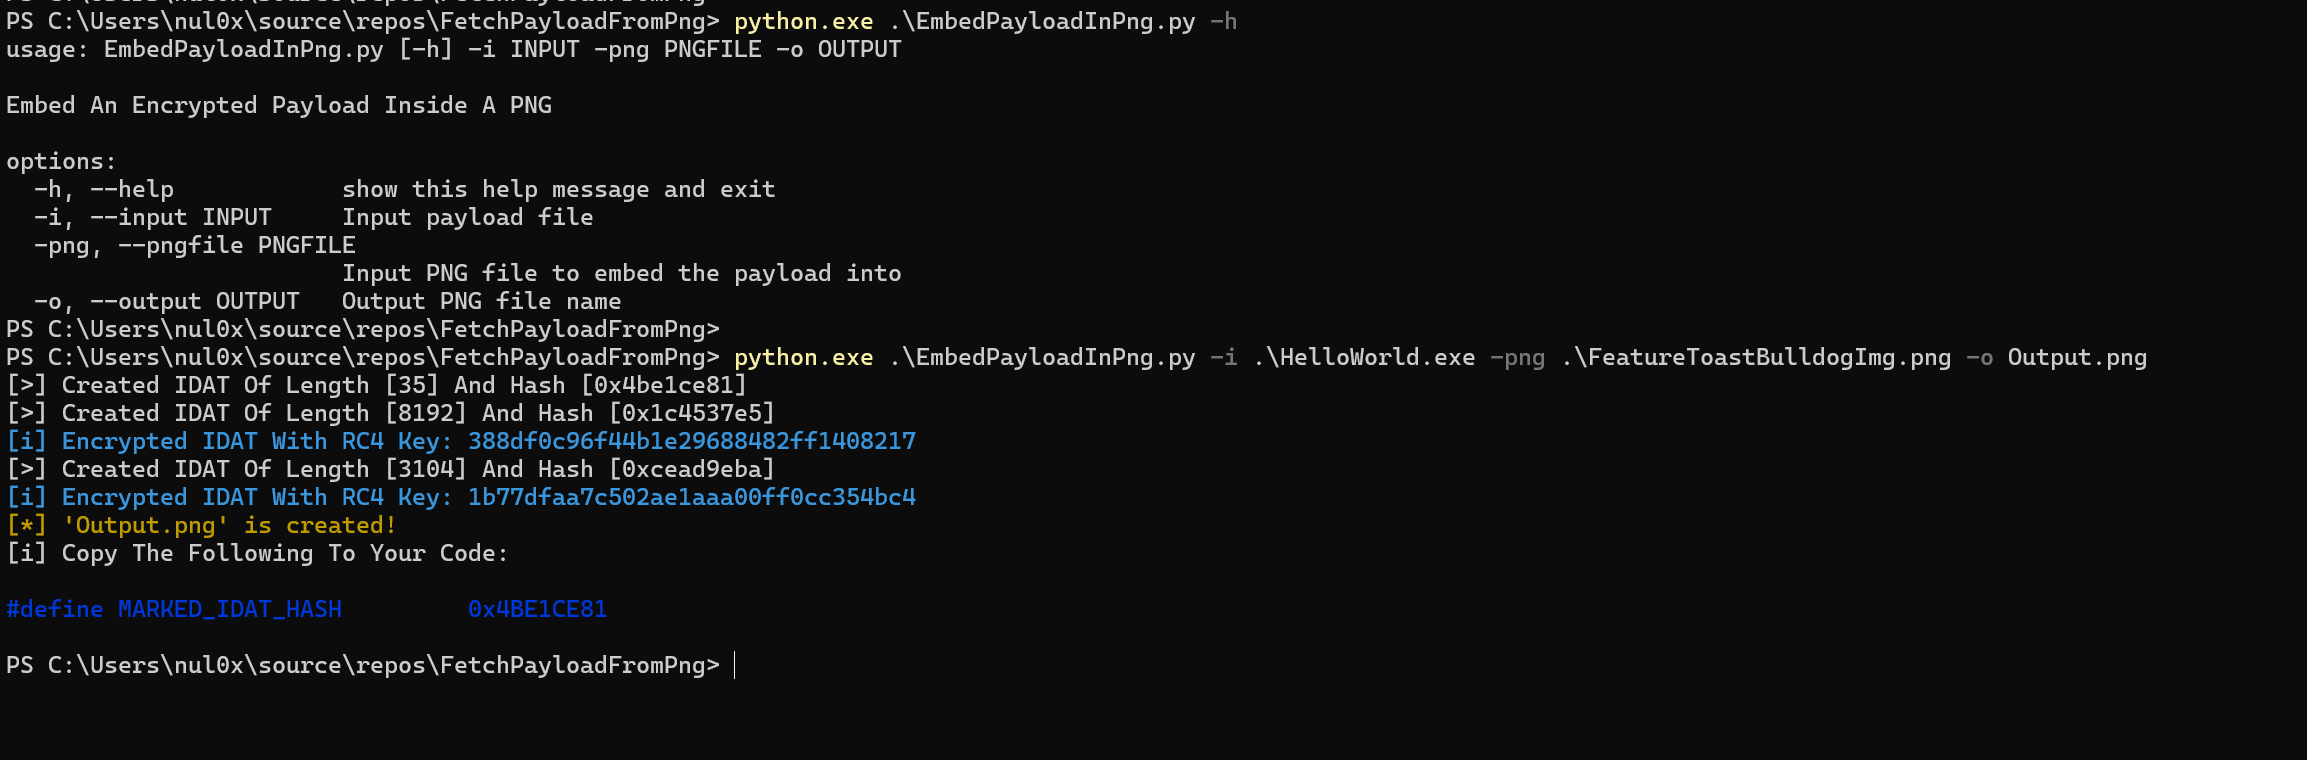
image

ملف PNG المضمّن بالحمولة Output.png هو نفسه ملف PNG الأصلي.

https://github.com/user-attachments/assets/bec6f597-9955-4552-80f7-f484bd5754c3

  1. انسخ تعريف الماكرو MARKED_IDAT_HASH الناتج عن EmbedPayloadInPng.py واستبدله بالتعريف الموجود في مشروع FetchPayloadFromPng هنا.

بنية ملف PNG المضمّن

كما ذُكر سابقًا، فإن EmbedPayloadInPng.py مسؤول عن تضمين ملف الحمولة داخل ملف PNG. فيما يلي بنية ملف PNG مضمّن بالحمولة.
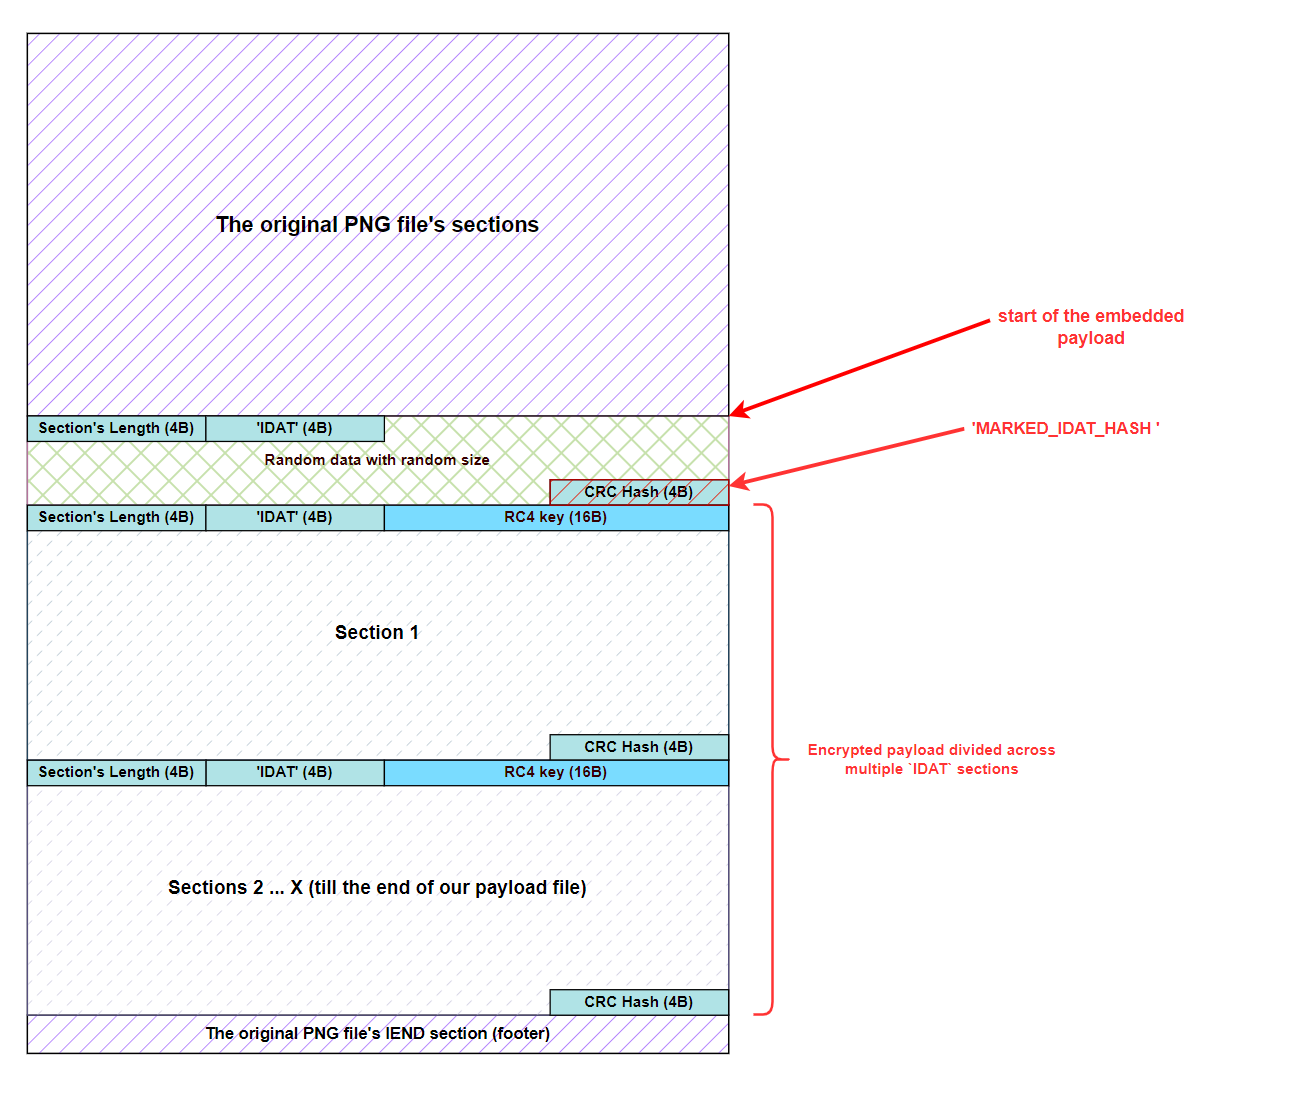
image

نظرًا لأن الحد الأقصى لحجم قسم IDAT هو 8192 بايت، يتم تقسيم حمولتنا إلى أقسام IDAT متعددة. يبلغ حجم كل قسم ما يعادل (8192 - 16 [طول مفتاح RC4]). علاوة على ذلك، سيحتوي قسم IDAT الأخير على البايتات المتبقية من الحمولة.


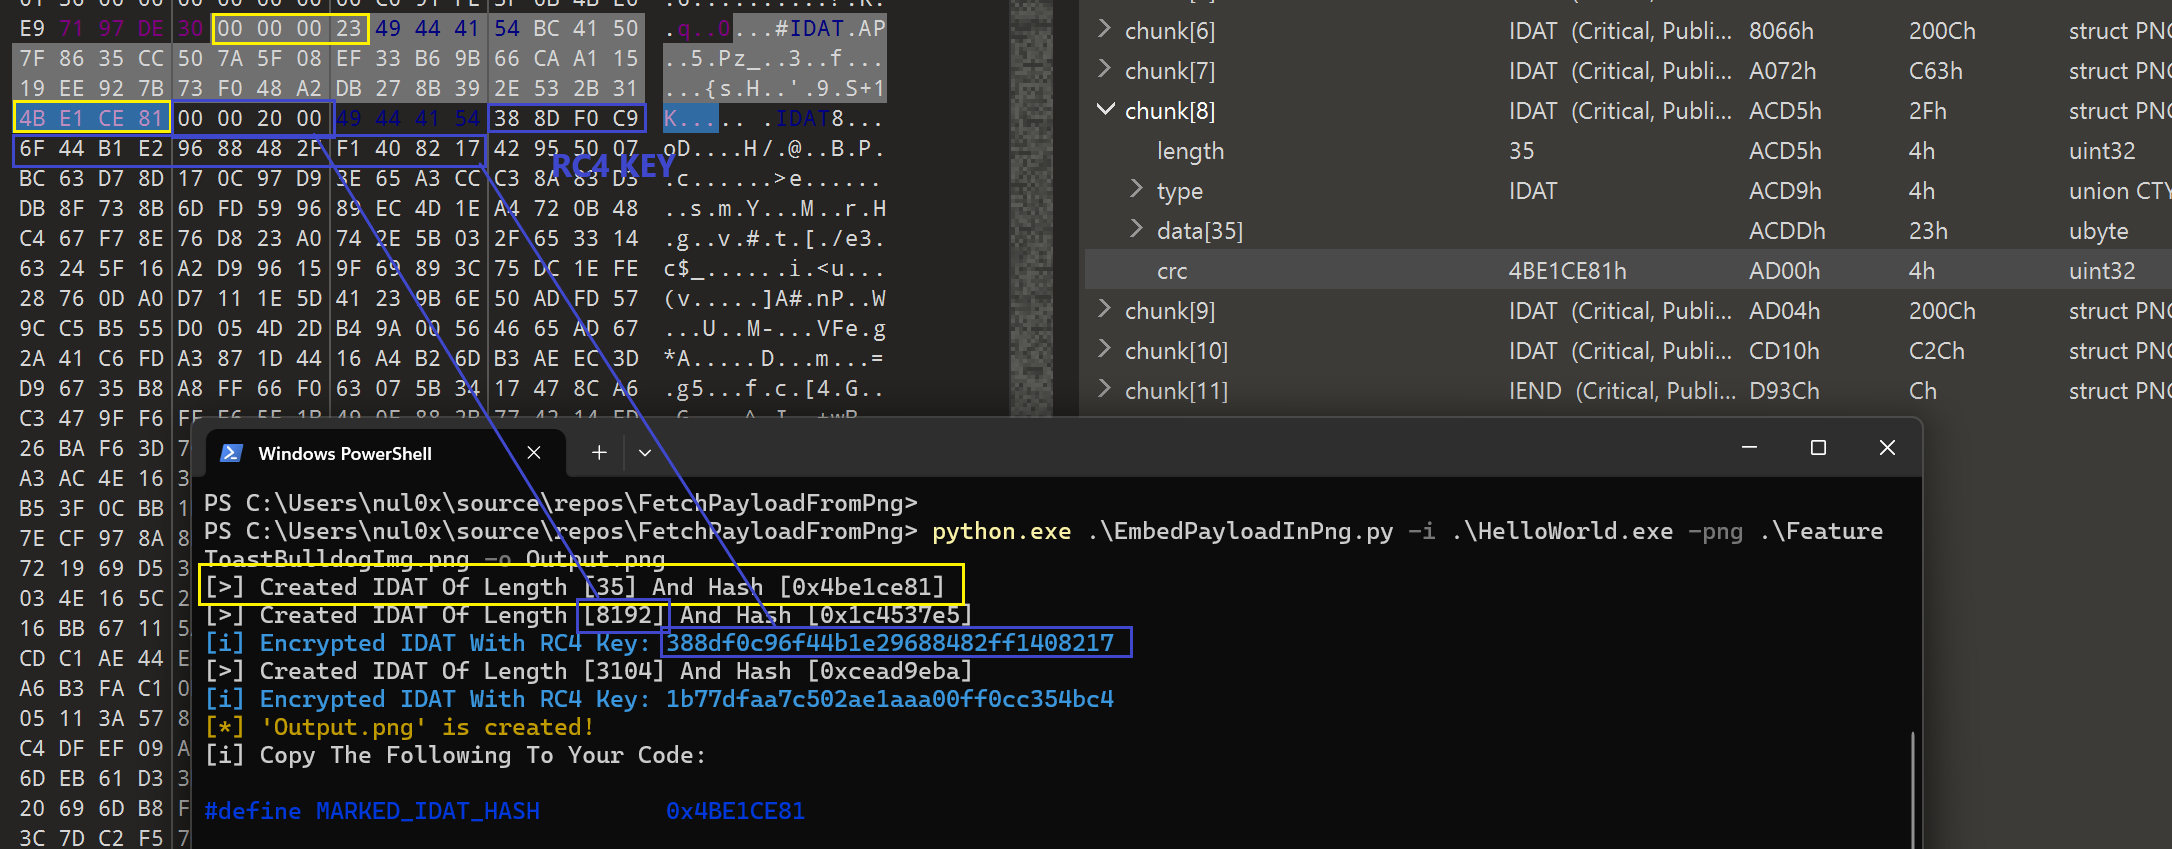
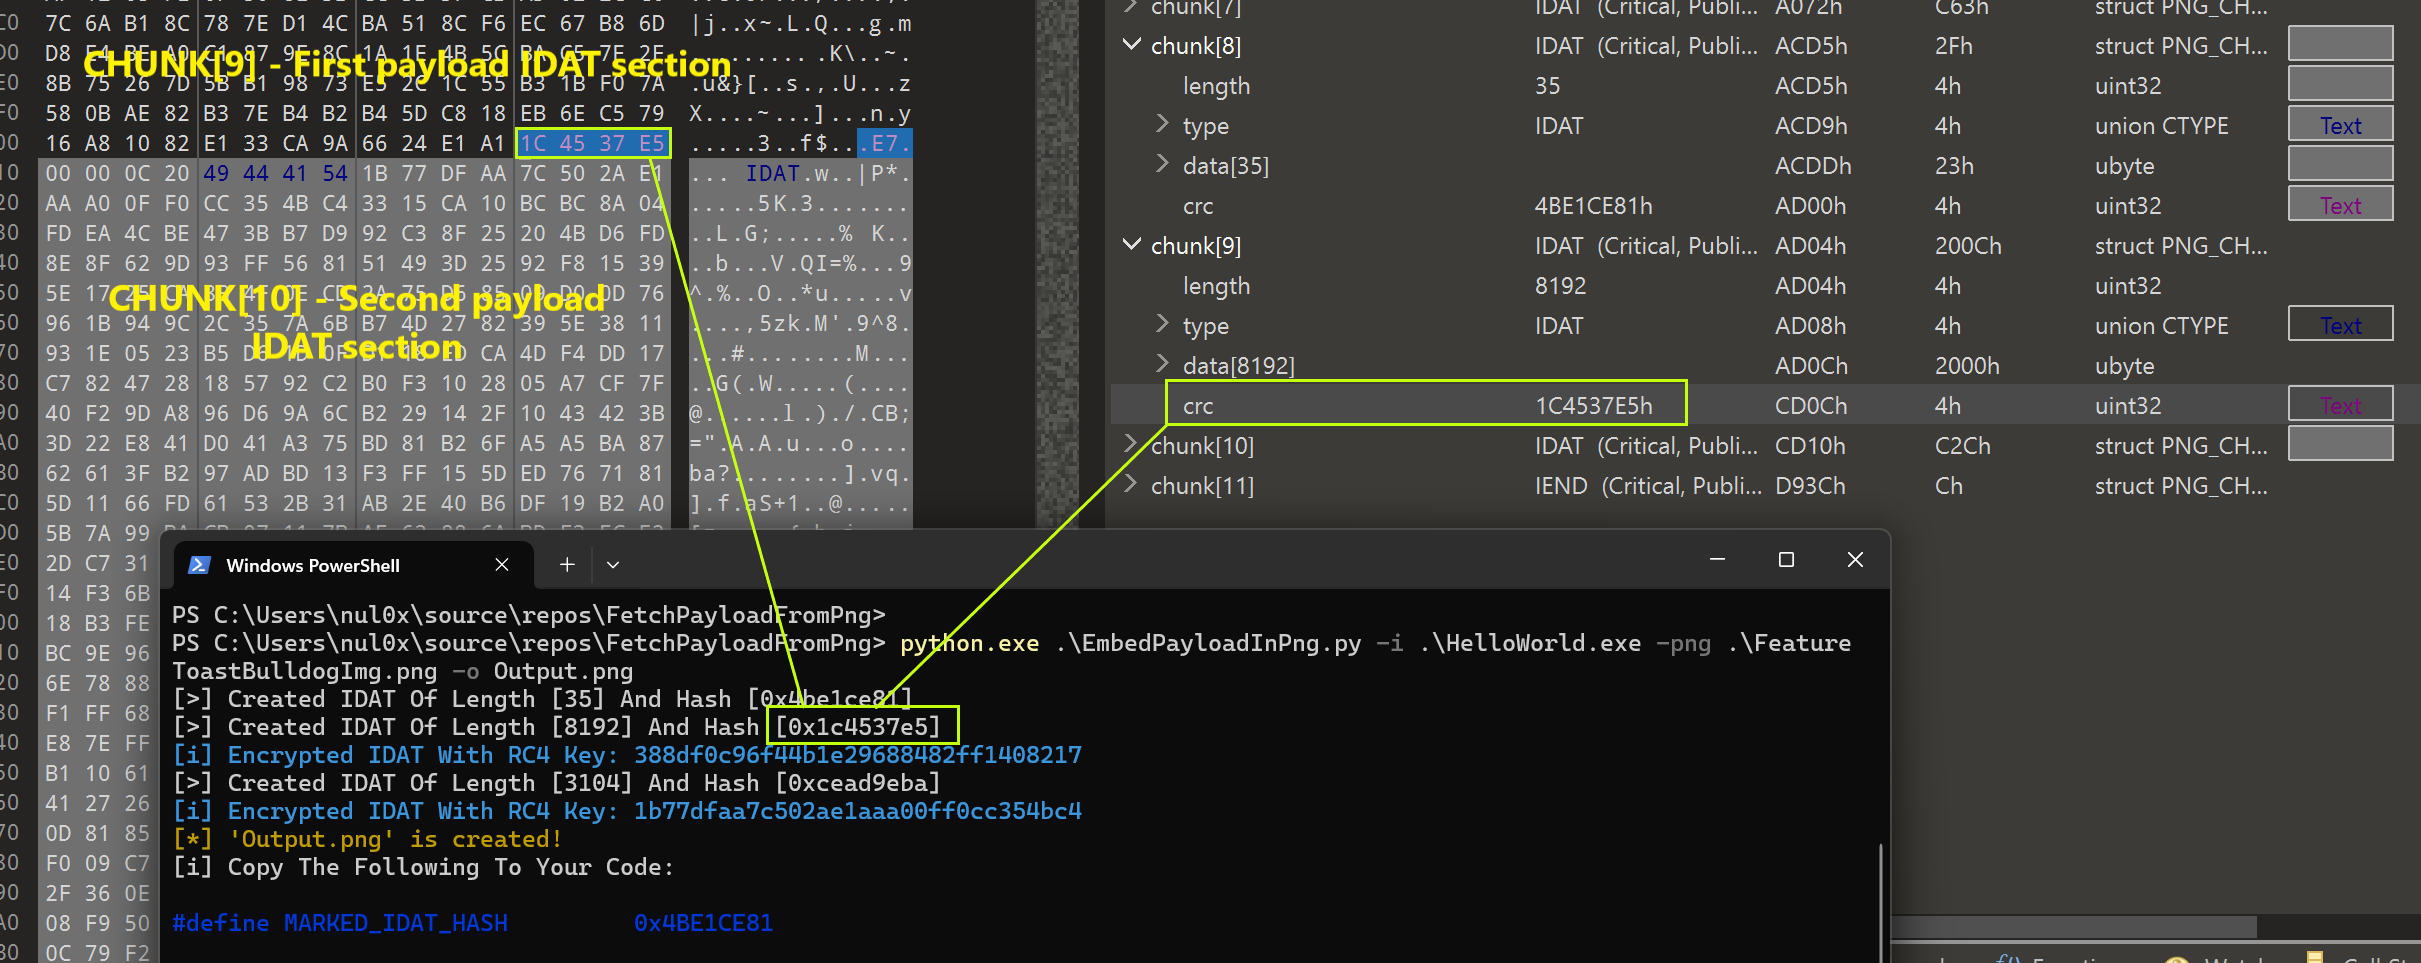
توضح الصور التالية مخرجات EmbedPayloadInPng.py وتقارنها ببنية ملف PNG المُنشأ:
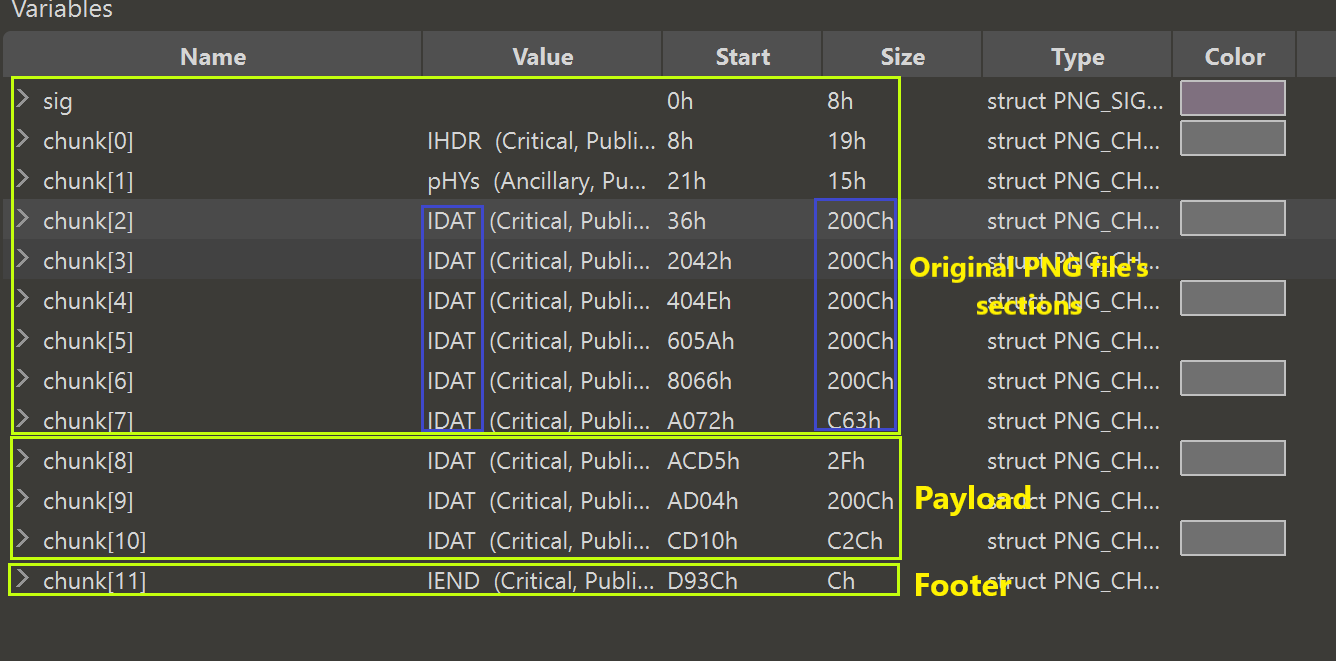
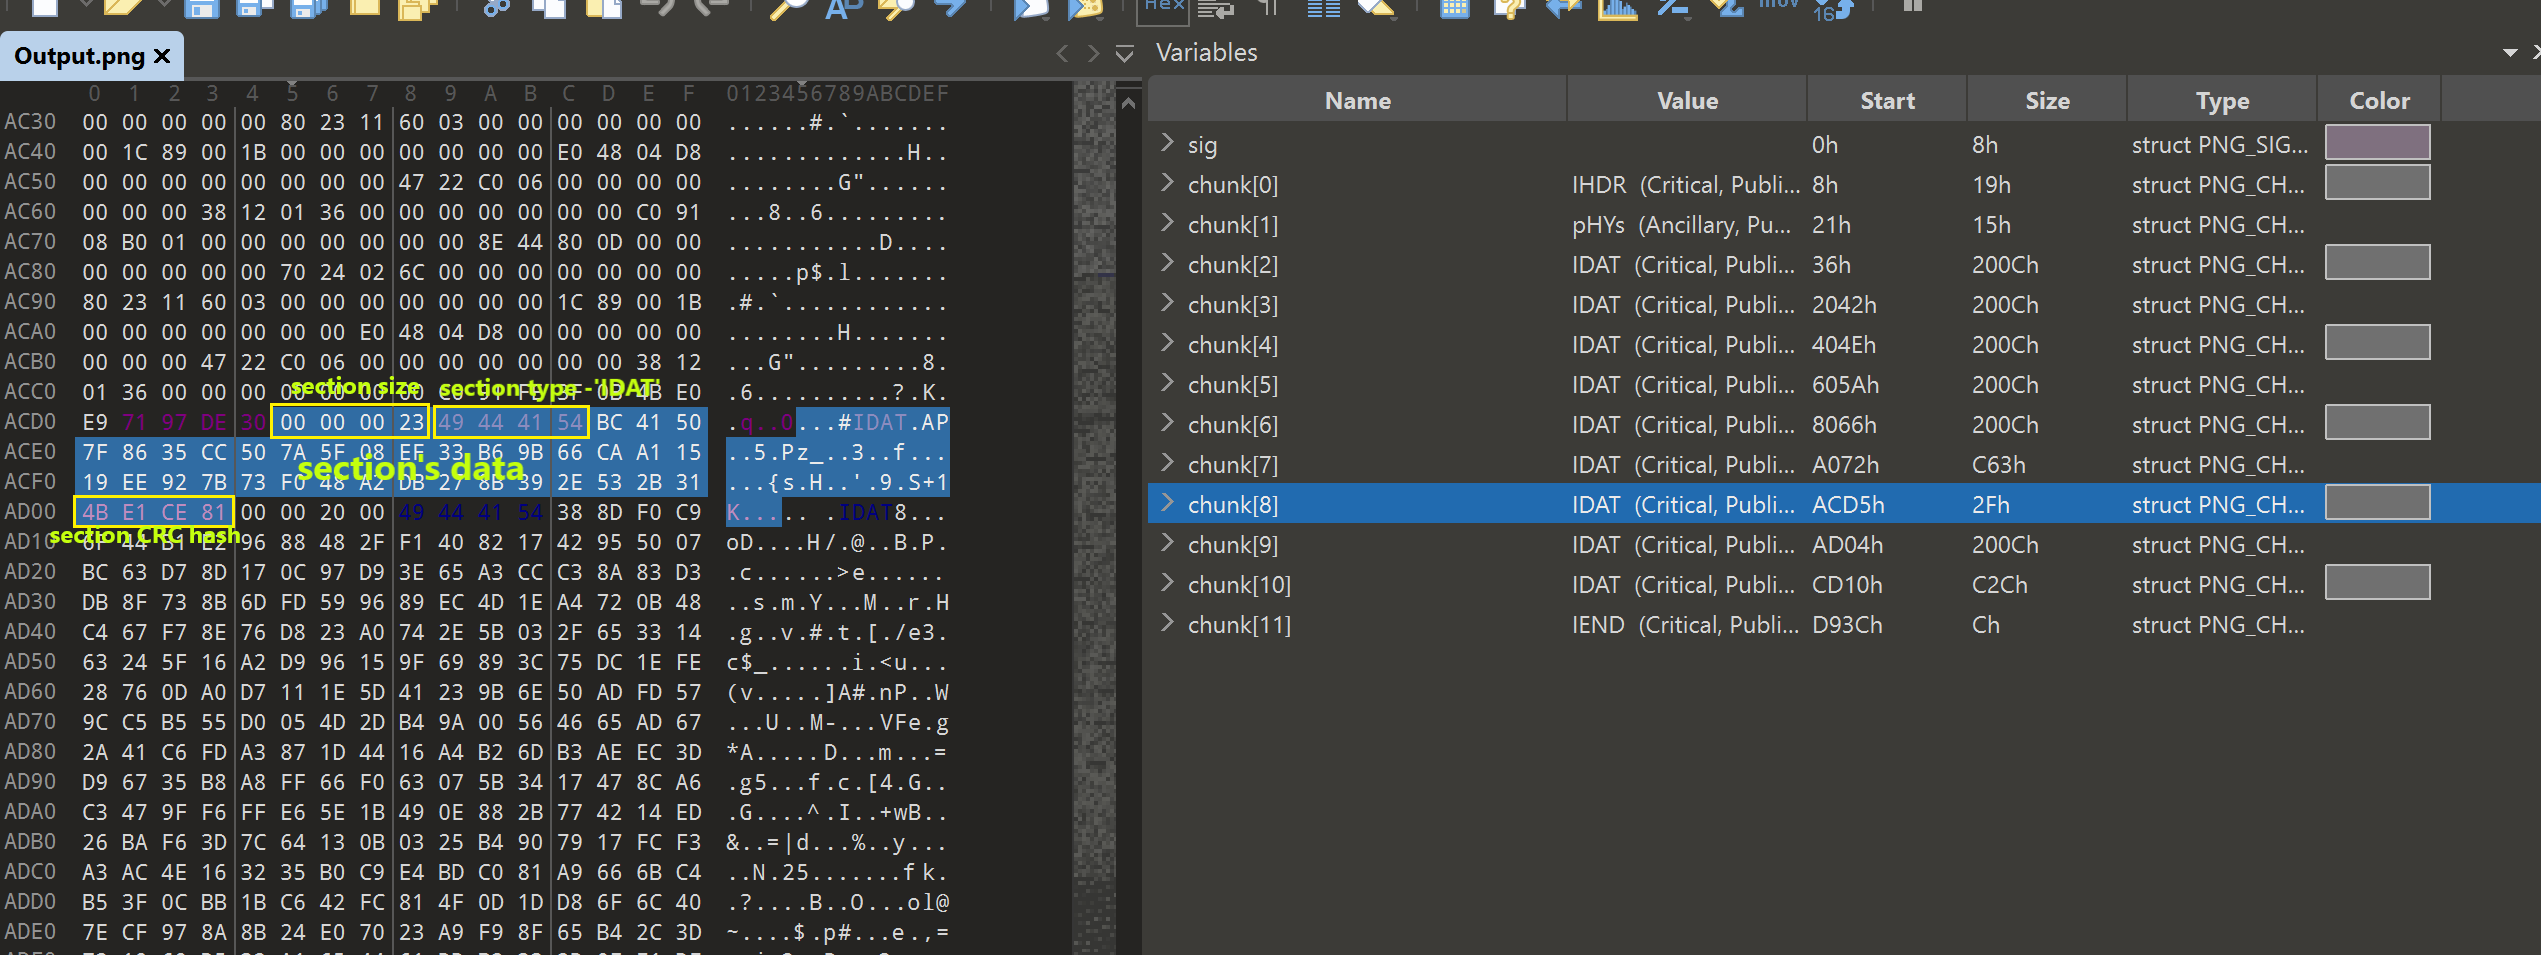
  • أقسام ملف PNG الناتج.
image

  • قسم IDAT العشوائي، الذي يتم إنشاؤه لتحديد بداية حمولتنا. يتم استخدام تجزئة CRC لهذا القسم في كود C الخاص بنا لتحديد بداية حمولتنا في ملف PNG.
image

  • قسم IDAT الأول للحمولة، الذي يلي القسم العشوائي (بالأزرق). توضح هذه الصورة أيضًا موضع تجزئة CRC وحجم قسم IDAT العشوائي مسبقًا (بالأصفر).
image

  • تجزئة CRC لقسم IDAT الأول للحمولة، والتي تقع في نهاية القسم بعد الجزء الأول المشفر من حمولتنا.
image

  • بداية قسم IDAT الثاني للحمولة.
image
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →