
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
 dullpurple-sloop726/cve-2026-31431-linux-copy-fail
استغلال CVE-2026-31431 على Linux باستخدام تنفيذ بلغة Rust لتحقيق تصعيد الامتيازات المحلية عبر أولية كتابة عشوائية في ذاكرة التخزين المؤقت للصفحات.
 zain3311/cve-2025-49844
استغلال ثغرة CVE-2025-49844 من نوع UAF في Lua الخاصة بـ Redis لتنفيذ شيلكود عشوائي وإنشاء وصول خلفي دائم على مثيلات Redis المعرضة للخطر.
 abraxas/vfs-quote-breakout
VFS for Git ab95cf51 - عالي - عن بُعد - RCE - core.virtualfilesystem التفاف بعلامة اقتباس مفردة
 mythicagents/thanatos
عامل Mythic C2 يستهدف مضيفي Linux و Windows مكتوب بلغة Rust
 bittersecurity/decepticon
وكيل فريق أحمر مستقل يعتمد على LLM يخطط وينفذ سلاسل هجوم كاملة—الاستطلاع، والاستغلال، ورفع الصلاحيات، والحركة الجانبية، وC2—داخل بيئة Kali معزولة.
 its-a-feature/mythic
إطار عمل تعاوني متعدد المنصات للفريق الأحمر
 adityatelange/evil-winrm-py
تنفيذ الأوامر تفاعليًا على أجهزة Windows البعيدة باستخدام بروتوكول WinRM (أسرع فقط)

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
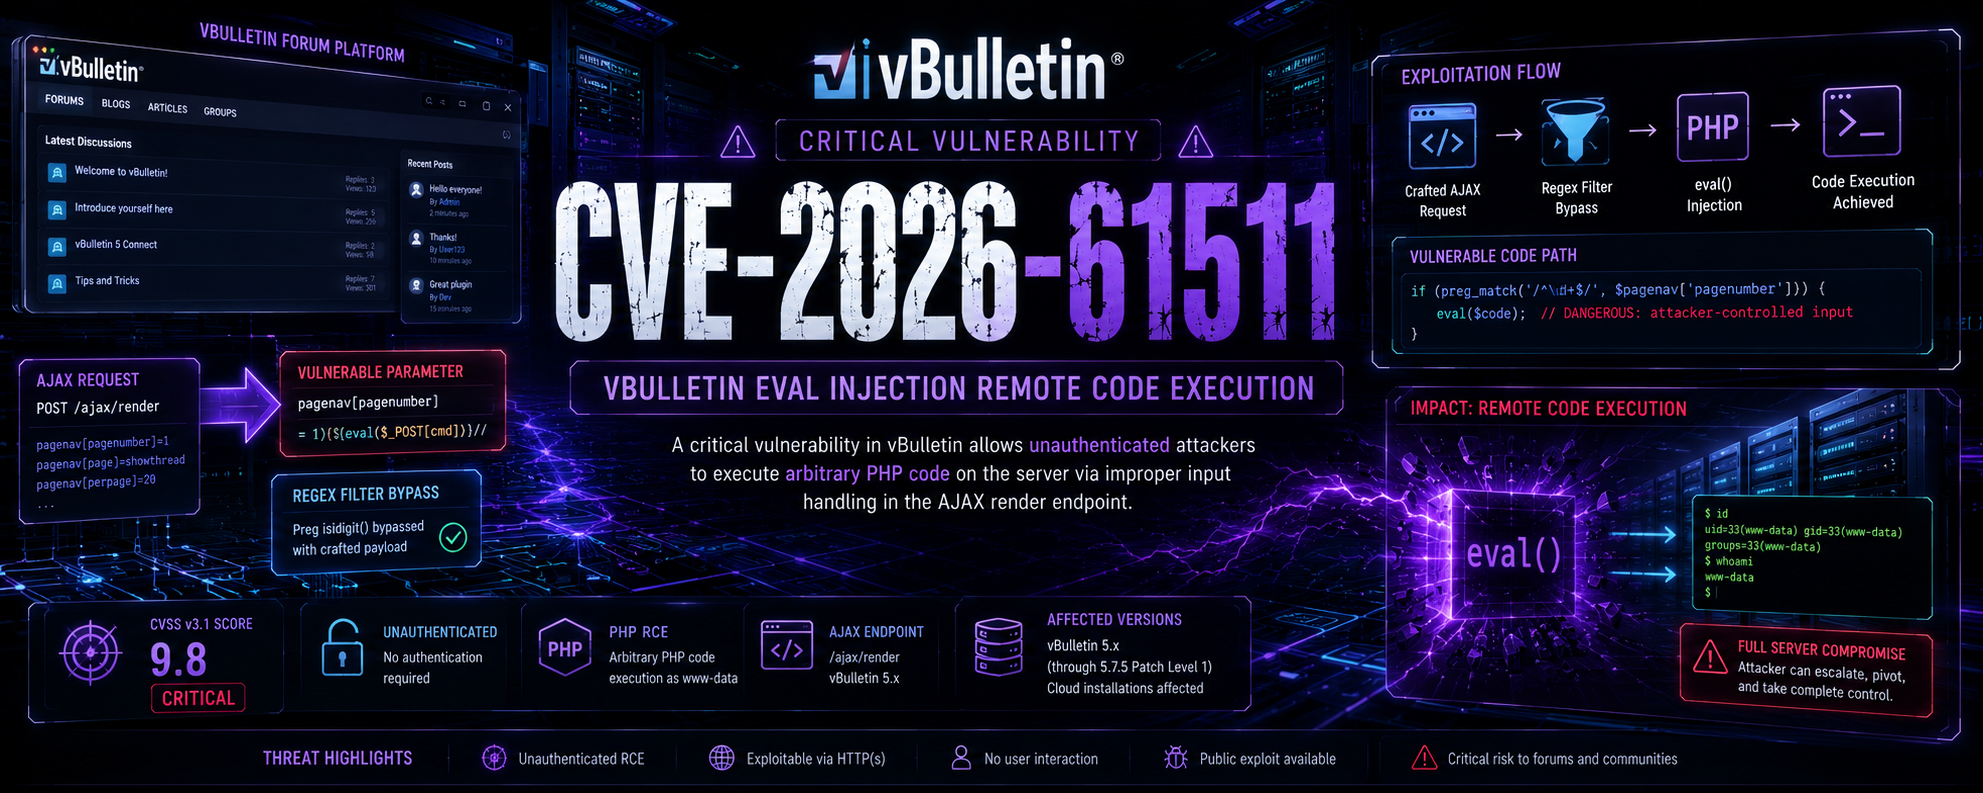 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – ثغرة تنفيذ كود عن بُعد قبل المصادقة في vBulletin (CVSS 9.8). الثغرة في الإصدارات 5.x/6.x (غير مُصححة). استغلال متعدد عبر Endpoint…
 aniketlab/poco-m7-plus-jailbreak
Temporary Root Research on Poco M7 Plus (SM6375) via Qualcomm GBL Exploit (CVE-2026-24088) + GhostLock Kernel Analysis (CVE-2026-43499)
 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd Stack Overflow (CVSS 9.8) 🛡️ شرح تفصيلي وشامل للثغرة مع مُتحقِّق واستغلال متعدد لثغرة RCE في DHCPv6 الخاص بـ OpenWrt. تجاوز…
 g4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-
سلسلة استغلال إثبات مفهوم لنظام Windows للثغرة CVE-2019-11707، وهي خلط أنواع في Firefox IonMonkey، تجمع بين تنفيذ التعليمات عن بُعد عبر المتصفح…
 0xblackash/cve-2025-55182
إثبات مفهوم لاستغلال CVE-2025-55182: تنفيذ أوامر عن بُعد غير مصادق عليه في مكونات خادم React عبر إلغاء تسلسل غير آمن، مما يتيح تنفيذ أوامر عشوائية…
 tc4dy/cve-2026-65643-poc-toolkit
مجموعة أدوات للفريق الأحمر/الأزرق لثغرة CVE-2026-65643، وهي ثغرة تنفيذ أوامر عن بُعد (RCE) في إيقاف النطاقات في cPanel. تتضمن استغلالًا مع قشرة…
 idov31/silverseal
إطار عمل لمرحلة ما بعد الاستغلال على Linux مع UEFI bootkit يقوم بتحميل rootkit لوحدة kernel مكتوب بلغة Rust بشكل مستمر وخفي على أنظمة Linux الحديثة.
 specterops/skills
مهارات وهياكل إضافية قابلة لإعادة الاستخدام في مجال الأمن الهجومي لوكلاء الذكاء الاصطناعي، تغطي الاستطلاع، الاستغلال، القيادة والتحكم (C2)، تطوير…
 grisuno/cve-2022-22077
# إطار عمل BYOVD لاستغلال CVE-2022-22077 المستهدف لـ RTCore64.sys يُظهر سرقة رموز النواة، ورفع الامتيازات إلى SYSTEM، وتكامل إشارات C2 لعمليات…
 jingmatrix/pixel-ksu-root
أبحاث CVE واستغلالات للمساعدة في الحصول على صلاحيات الجذر لأجهزة Pixel








