
 #1

 sangsheng2026/honor-90gt-mag-an00-root-research
مجموعة أدوات بحثية لجذر نواة Android مخصصة لجهاز Honor 90 GT: استكشاف أجهزة SELinux، والتحقق من صحة بدائية رشّ slab، وتفكيك صورة نواة AArch64…
 sanjith1236/cve-2026-8206-kirki-exploit-analysis
إعادة بناء تقني وإثبات مفهوم لـ CVE-2026-8206، وهو استيلاء على الحساب دون مصادقة في إضافة Kirki لـ WordPress، مع إرشادات الكشف والتخفيف.
 0xblackash/cve-2026-98432
استشارة تقنية وتحليل دفاعي لـ CVE-2026-98432، وهو ثغرة use-after-free في IPv4 TCP في نواة Linux، مع الإصدارات المتأثرة وأوامر الكشف وإرشادات الترقيع.
 ryh1218/occ
تجزئة العناصر المحظورة عبر نمذجة ثنائية الطبقات واعية بالإطباق (ICME 2025)
 dmitry-matvienko/malware-analysis-fake-hwmonitor
تحليل تقني، وكتابة تقرير، وقواعد YARA لحملة DLL Sideloading متنكرة في هيئة HWMonitor
 686f6c61/poc-wp-core-cve-2026-93485
مختبر تعليمي لـ CVE-2026-93485 (Comment2Shell): XSS مخزّن غير مُصادَق عليه في نواة WordPress عبر wpautop -> RCE، مع عرض توضيحي للسبب الجذري مُتحقَّق…
 uiuc-kang-lab/persistbd
أكواد بحثية لتدريب المحوّلات (adapters) التي تجعل أبواب LLM agent الخلفية تصمد أمام الضبط الدقيق غير الضار، مع تقييم معدل التفعيل، وتقييم SWE-bench،…
 0xblackash/cve-2026-76461
مستودع بحثي لـ CVE-2026-76461، وهو حقن SQL حرج في Cisco Secure Email Gateway يؤدي إلى تنفيذ أوامر عن بُعد بصلاحيات الجذر (root RCE)، مع قواعد الكشف،…
 sbamit/exponentiated-gradient-descent-llm-attack
هجوم عدائي جديد على LLM يعتمد على تقنية Exponentiated Gradient Descent.
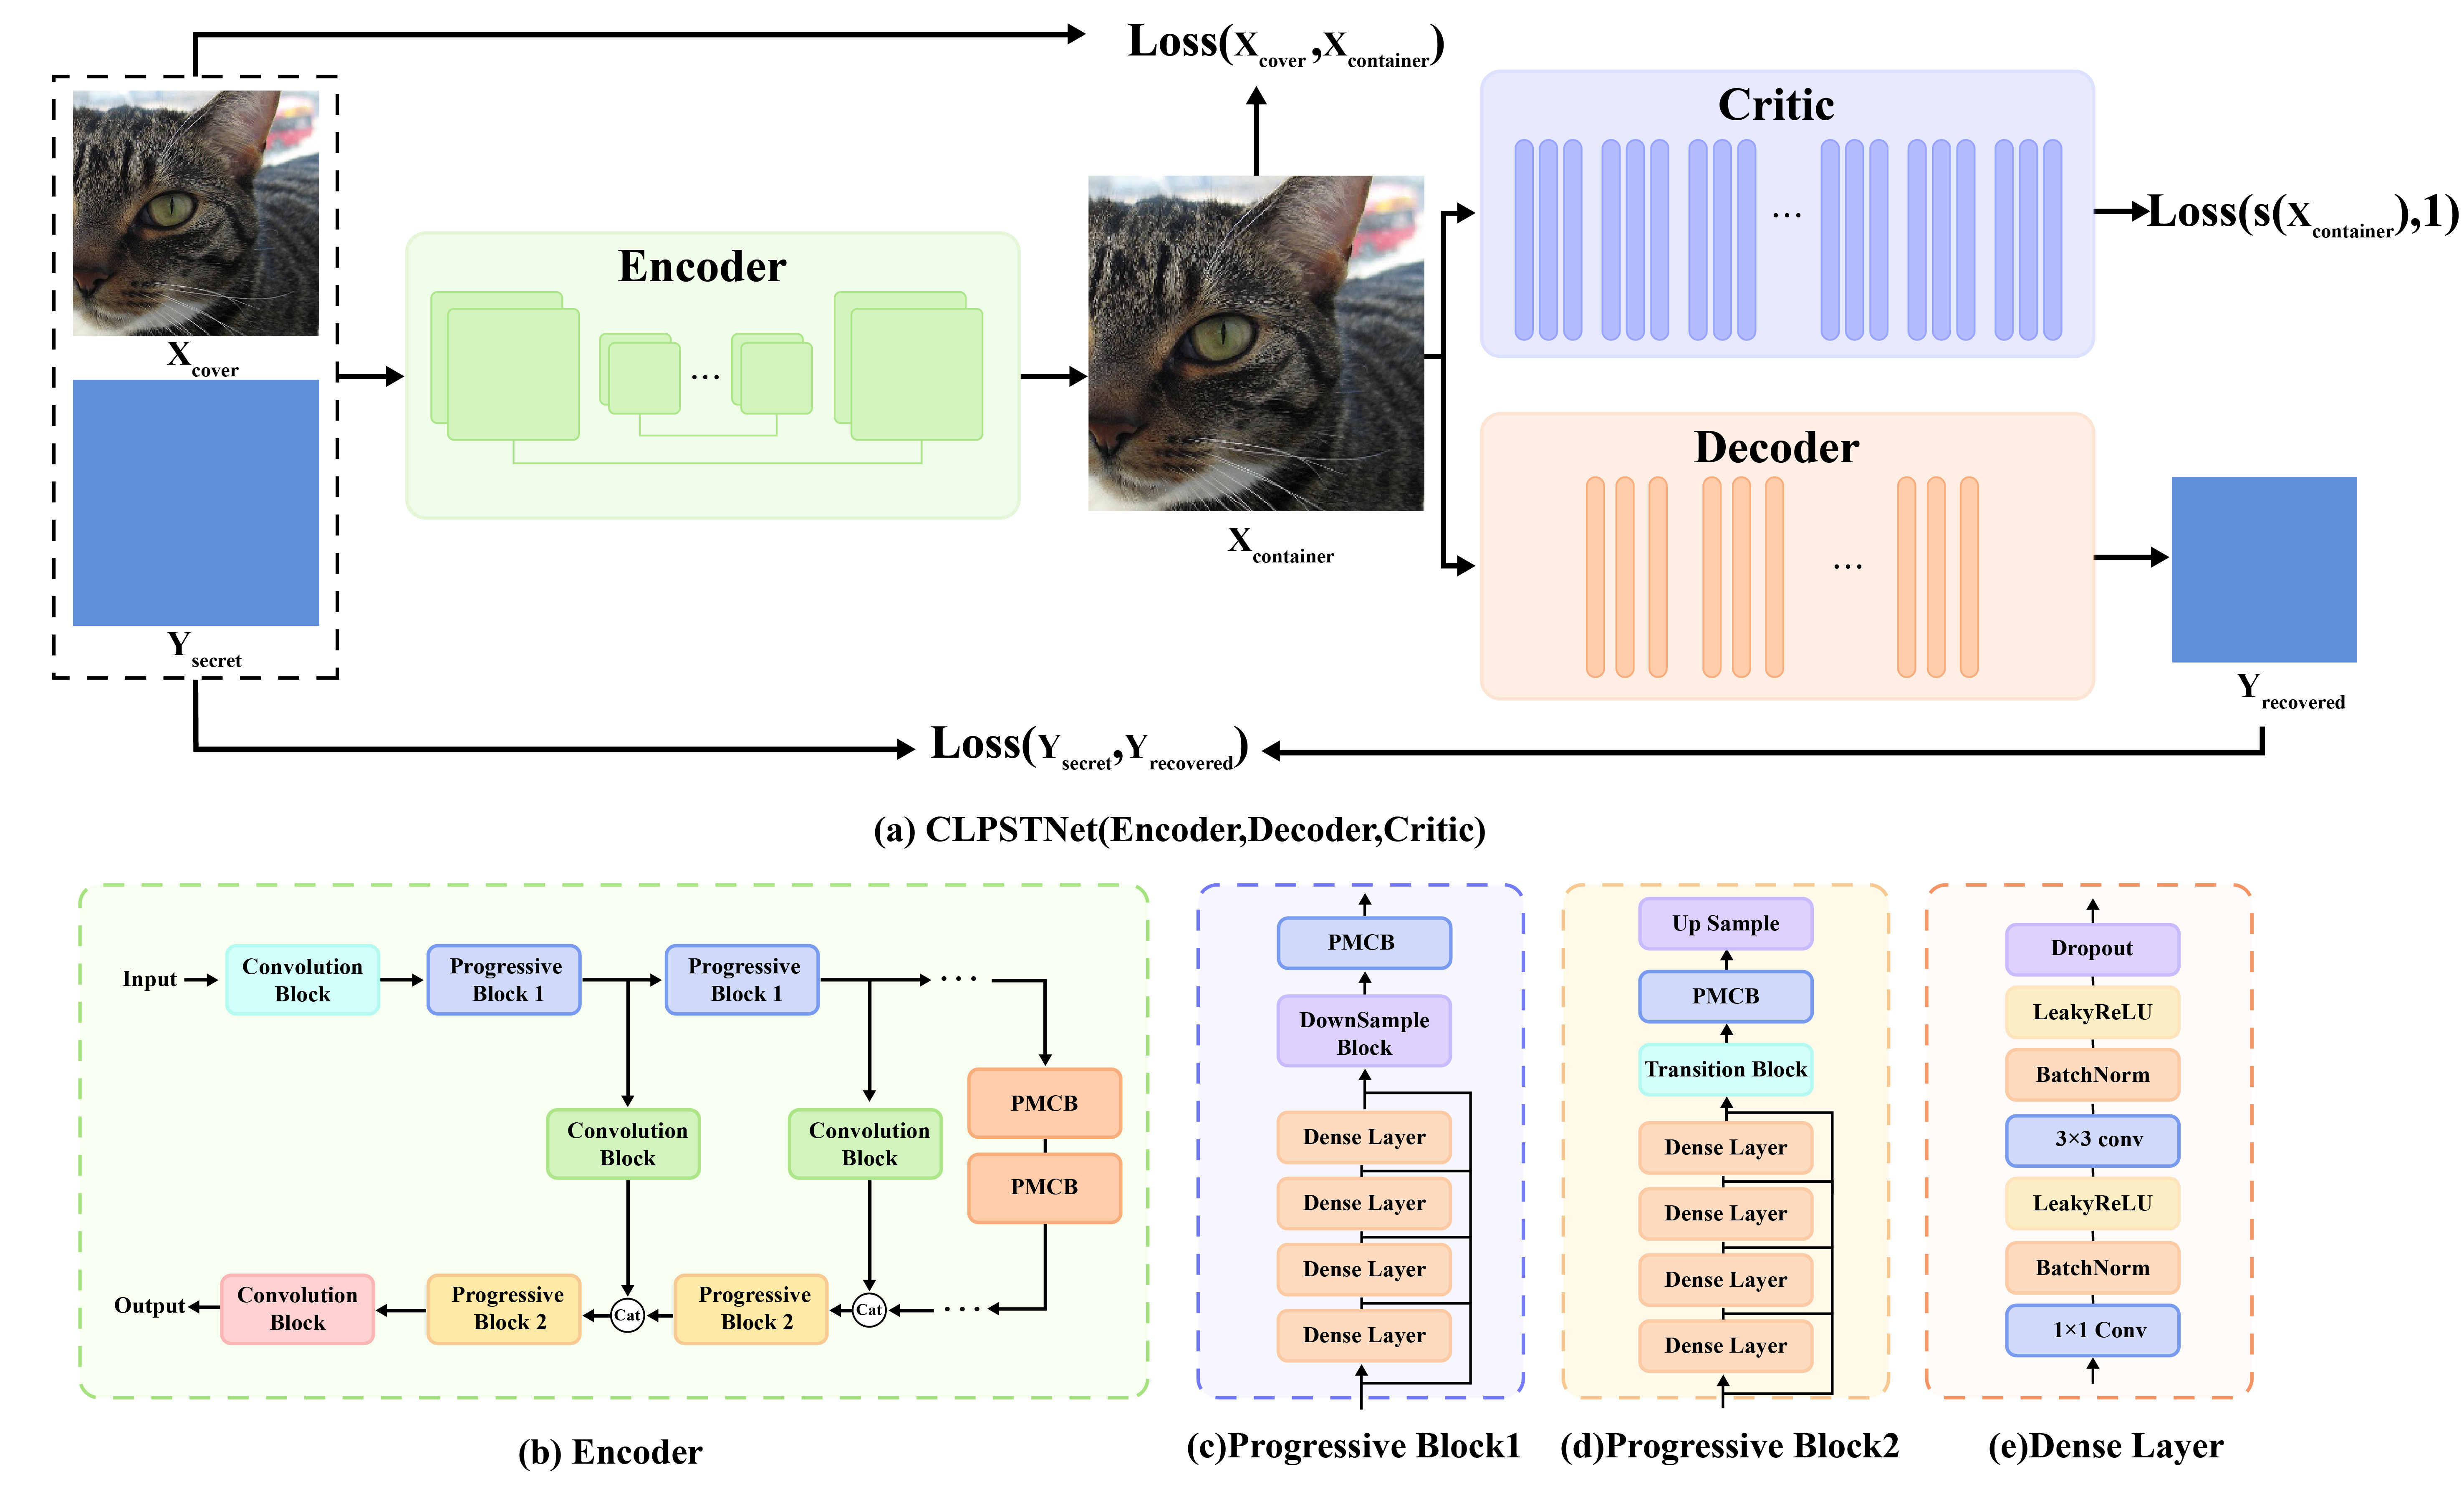 chaos-boops/clpstnet
CLPSTNet: نموذج إخفاء معلومات التفافي متعدد المقاييس وتقدمي يدمج التعلم التدرجي
 jawh3/striatum-ctf
مخرجات بحثية لوكيل LLM قائم على MCP يحل تحديات CTF بشكل مستقل، بما في ذلك بيانات الاستئصال ونصوص التحليل ومكدس MCP مكوّن من ستة خوادم.
 j-dahl7/mcp-attack-detection-sentinel
مختبر كشف Sentinel لسلاسل هجمات MCP: سرقة رموز SSRF عبر CVE-2026-26118، تسميم الأدوات، استخراج البيانات عبر الخوادم، واستغلال الهوية بعد الاختراق.…
 xh4h/cve-2023-34840
ثغرة XSS في angular-ui-notification
 ife-ella/cve-vulnerability
مستودع يشير إلى CVE-2026-0322؛ لا تتوفر أي README أو وثائق أو تفاصيل عن الشيفرة البرمجية لوصف محتوياته أو الغرض منه.
 vettrivel007/cve-disclosures
مستودع يوثّق الثغرات الأمنية المكتشفة في البرمجيات الحرة ومفتوحة المصدر (FOSS) بواسطة VETTRIVEL U
 dinosn/proftpd-cve-2026-42167-analysis
تحليل مستقل لإعادة الإنتاج، وتحليل السبب الجذري على مستوى الكود، وتقرير مفصّل عن التعرض الواقعي لثغرة CVE-2026-42167 (تجاوز دالة is_escaped_text() في…
 snailsploit/cve-2026-3288
دليل إرشادي: حقن الإعدادات في ingress-nginx عبر التعليق التوضيحي rewrite-target









