 0xblackash/cve-2026-98432
استشارة تقنية وتحليل دفاعي لـ CVE-2026-98432، وهو ثغرة use-after-free في IPv4 TCP في نواة Linux، مع الإصدارات المتأثرة وأوامر الكشف وإرشادات الترقيع.

ثغرة إفساد الذاكرة في IPv4 TCP بنواة Linux
تحليل تقني • بحث في الثغرات • أمن دفاعي
نظرة عامة • التحليل • الإصدارات المتأثرة • الكشف • التخفيف
CVE-2026-98432 هي ثغرة حرجة من نوع استخدام بعد التحرير (Use-After-Free أو UAF) تؤثر على النظام الفرعي لشبكات IPv4 في نواة Linux.
تنتج الثغرة عن إدارة غير سليمة لعمر الذاكرة أثناء المعالجة المتزامنة لطلبات اتصال TCP.
في ظروف محددة، يمكن تحرير ذاكرة النواة التي تحتوي على خيارات مقبس IPv4 بينما لا يزال مسار تنفيذ آخر يصل إليها.
يخلق هذا حالة إفساد محتملة للذاكرة يمكن أن تؤدي إلى:
| الخاصية | التفاصيل |
|---|---|
| معرّف CVE | CVE-2026-98432 |
| المنتج | Linux Kernel |
| المكوّن | شبكات IPv4 |
| الثغرة | استخدام بعد التحرير (Use-After-Free) |
| CWE | CWE-825 |
| CVSS v3.1 | 9.8 حرجة |
| ناقل الهجوم | الشبكة |
| تعقيد الهجوم | منخفض |
| الامتيازات المطلوبة | لا شيء |
| تفاعل المستخدم | لا شيء |
| البروتوكول | IPv4 / TCP |
| تاريخ الإدخال | Linux Kernel 4.4 |
| تاريخ النشر | 15 أكتوبر 2026 |
| الملفات المتأثرة | net/ipv4/af_inet.c، net/ipv4/tcp_ipv4.c |
تتعلق الثغرة بملكية هياكل خيارات مقبس IPv4 وتحريرها.
أثناء إنشاء اتصال TCP، تقوم الدالة:
tcp_v4_syn_recv_sock()
ينقل الملكية إلى:
ireq->ireq_opt
إلى مقبس الابن:
newinet->inet_opt
يحدث النقل دون نسخ البنية الأساسية.
يمكن لوحدة معالجة مركزية أخرى أن تعالج طلب SYN المُعاد إرساله بشكل متزامن وأن تصل إلى الخيارات نفسها عبر مسارات قراءة محمية بـ RCU.
إذا تم تحرير الذاكرة المرتبطة باستخدام kfree() العادي بينما لا يزال القُرّاء يصلون إليها، فقد تحدث حالة استخدام بعد التحرير (Use-After-Free).
| الدالة | الغرض |
|---|---|
tcp_v4_syn_recv_sock() | ينشئ مآخذ TCP الفرعية |
tcp_v4_send_synack() | يرسل استجابات TCP SYN-ACK |
inet_csk_route_req() | يعالج توجيه مأخذ الطلب |
ip_options_build() | يبني خيارات IPv4 |
inet_sock_destruct() | يدمّر مآخذ الإنترنت |
tcp_v4_reqsk_destructor() | يدمّر مآخذ طلبات TCP |
سلوك إلغاء التخصيص الإشكالي:
kfree(opt);
يستخدم التصحيح في المنبع إلغاء تخصيص واعٍ بـ RCU:
kfree_rcu(opt, rcu);
يؤخر هذا استصلاح الذاكرة حتى انقضاء فترة السماح RCU ذات الصلة، مما يسمح للقُرّاء الحاليين بالانتهاء بأمان.
يتمثل الشاغل الأمني الأساسي في الوصول غير السليم إلى الذاكرة داخل النواة.
تشمل العواقب المحتملة عدم استقرار النظام، وتلف الذاكرة، واستغلالًا أكثر خطورة اعتمادًا على بيئة التنفيذ.
قُدّمت الثغرة الأمنية في نواة Linux 4.4.
تحتوي إصدارات المنبع التالية على الإصلاحات المقابلة:
| فرع النواة | الإصدار المُصلَح |
|---|---|
| 5.10 | 5.10.272 |
| 5.15 | 5.15.223 |
| 6.1 | 6.1.190 |
| 6.6 | 6.6.159 |
| 6.12 | 6.12.113 |
| 6.18 | 6.18.56 |
| 7.2 | 7.2.10 |
| 7.3 | 7.3 |
مهم: قد يقوم موزعو التوزيعات بنقل إصلاحات الأمان إلى إصدارات أقدم. لا يعني إصدار النواة الذي يبدو أقدم تلقائيًا أن الحزمة المثبتة معرّضة للثغرة.
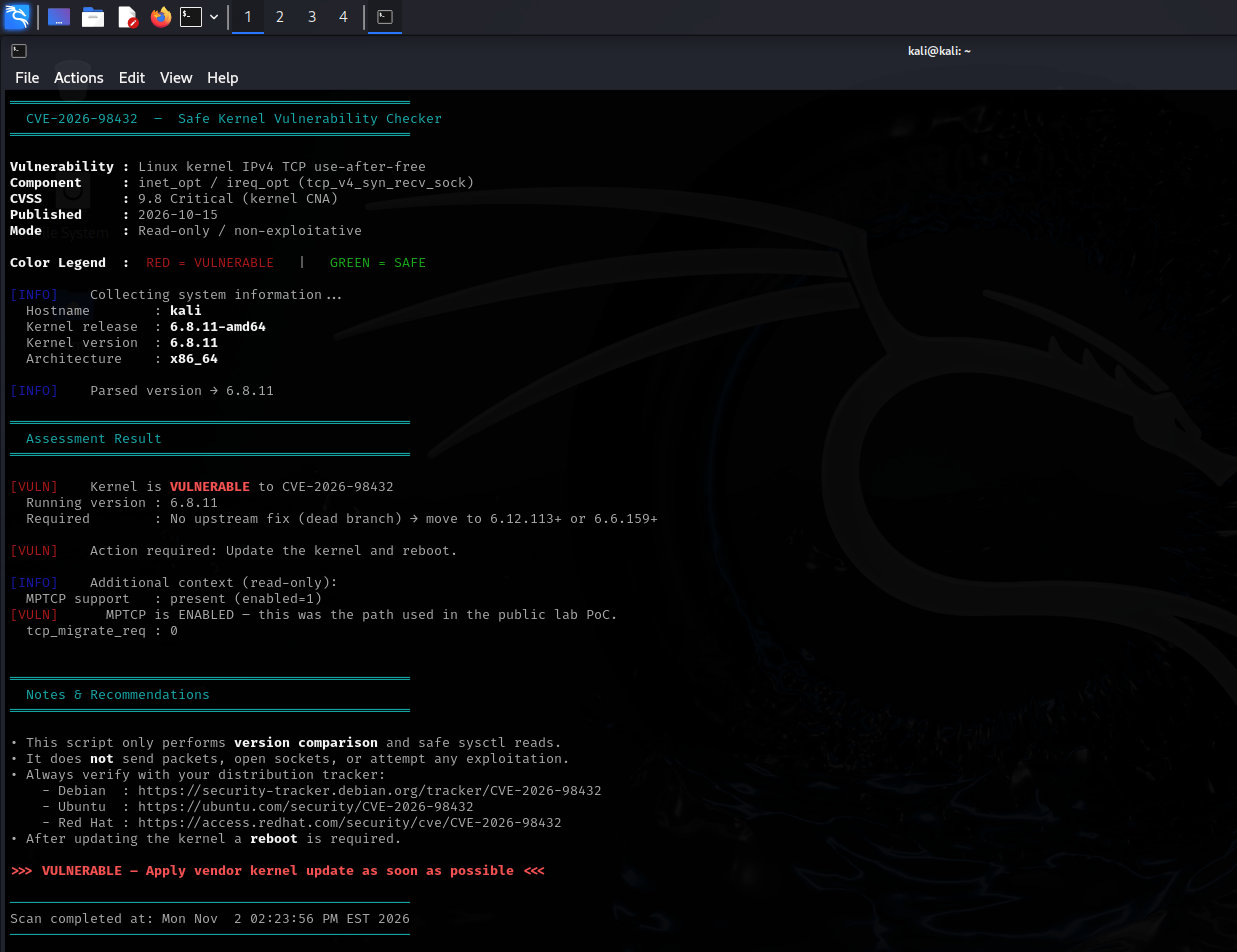
الأوامر التالية مخصصة للفحص الدفاعي ولا تستغل الثغرة الأمنية.
uname -r
cat /etc/os-release
uname -a
Debian / Ubuntu / Kali:
dpkg -l | grep linux-image
RHEL / Fedora:
rpm -qa | grep '^kernel'
sysctl net.ipv4.tcp_migrate_req
توفّر هذه الفحوصات معلومات عن النظام لكنها لا تؤكد حالة الثغرة بشكل مستقل. تحقّق من الحزمة المثبّتة مقابل الاستشارة الأمنية الخاصة بتوزيعتك.
Debian / Ubuntu / Kali Linux:
sudo apt update
sudo apt full-upgrade
RHEL / Fedora:
sudo dnf update kernel
أعد التشغيل بعد تثبيت النواة المحدّثة:
sudo reboot
تحقق من الإصدار قيد التشغيل:
uname -r
ملاحظة: قيود الشبكة هي تدابير دفاع متعدد الطبقات، وليست بدائل عن تطبيق تصحيح النواة.
تعالج نواة Linux هذه المشكلة باستخدام تحرير الذاكرة الواعي بـ RCU في المدمّرات المتأثرة.
| فرع النواة | التزام الإصلاح |
|---|---|
| 5.10 | b3b027ef0cd322bfa839b9aaf5b27551eea54cf6 |
| 5.15 | 95a8c8fa9f27dce64c40c41c062de7728bf34ab5 |
| 6.1 | 89b5b1eb7d633c33832b7ff2c02e19a144705036 |
| 6.6 | 742f73df544e03744f2981c467d6542fe8172a2a |
| 6.12 | 11a03ce3c4a62d84c10ccdfe47f8075006498568 |
| 6.18 | a47406c769f72c070386985488f1c4d057df86b2 |
| 7.2 | 26d4c36d318cffbbd160884a0e4cec0da4da4936 |
| 7.3 | e3f33b0a1d89d738e2b913dab519226eaf76e15b |
بالنسبة لأنظمة الإنتاج، يُفضّل استخدام تحديثات النواة الكاملة المدعومة من المورّد بدلًا من انتقاء الالتزامات الفردية يدويًا.
المراجع الأمنية الرسمية:
هذا المستودع مخصص لـ:
يجب إجراء جميع اختبارات الأمان على أنظمة تملكها أو لديك تفويض صريح لتقييمها.
لا يُشجَّع على أي استغلال غير مصرّح به.
فهم الثغرات. تعزيز الأنظمة.
بحث أمني في نواة Linux | CVE-2026-98432
