
 #1
أدوات لتحليل ومراقبة وتأمين البنية التحتية والبروتوكولات الشبكية.
موصى به من Kitploit
 adhikara13/cve-2023-25136
إثبات المفهوم (POC) لثغرة التحرير المزدوج (Double Free) قبل المصادقة في OpenSSH CVE-2023-25136
 fox-it/cisco-ios-xe-implant-detection
فحص واكتشاف زرع Cisco IOS XE (CVE-2023-20198, CVE-2023-20273)
 corelight/raspi-corelight
سكربت Corelight@Home
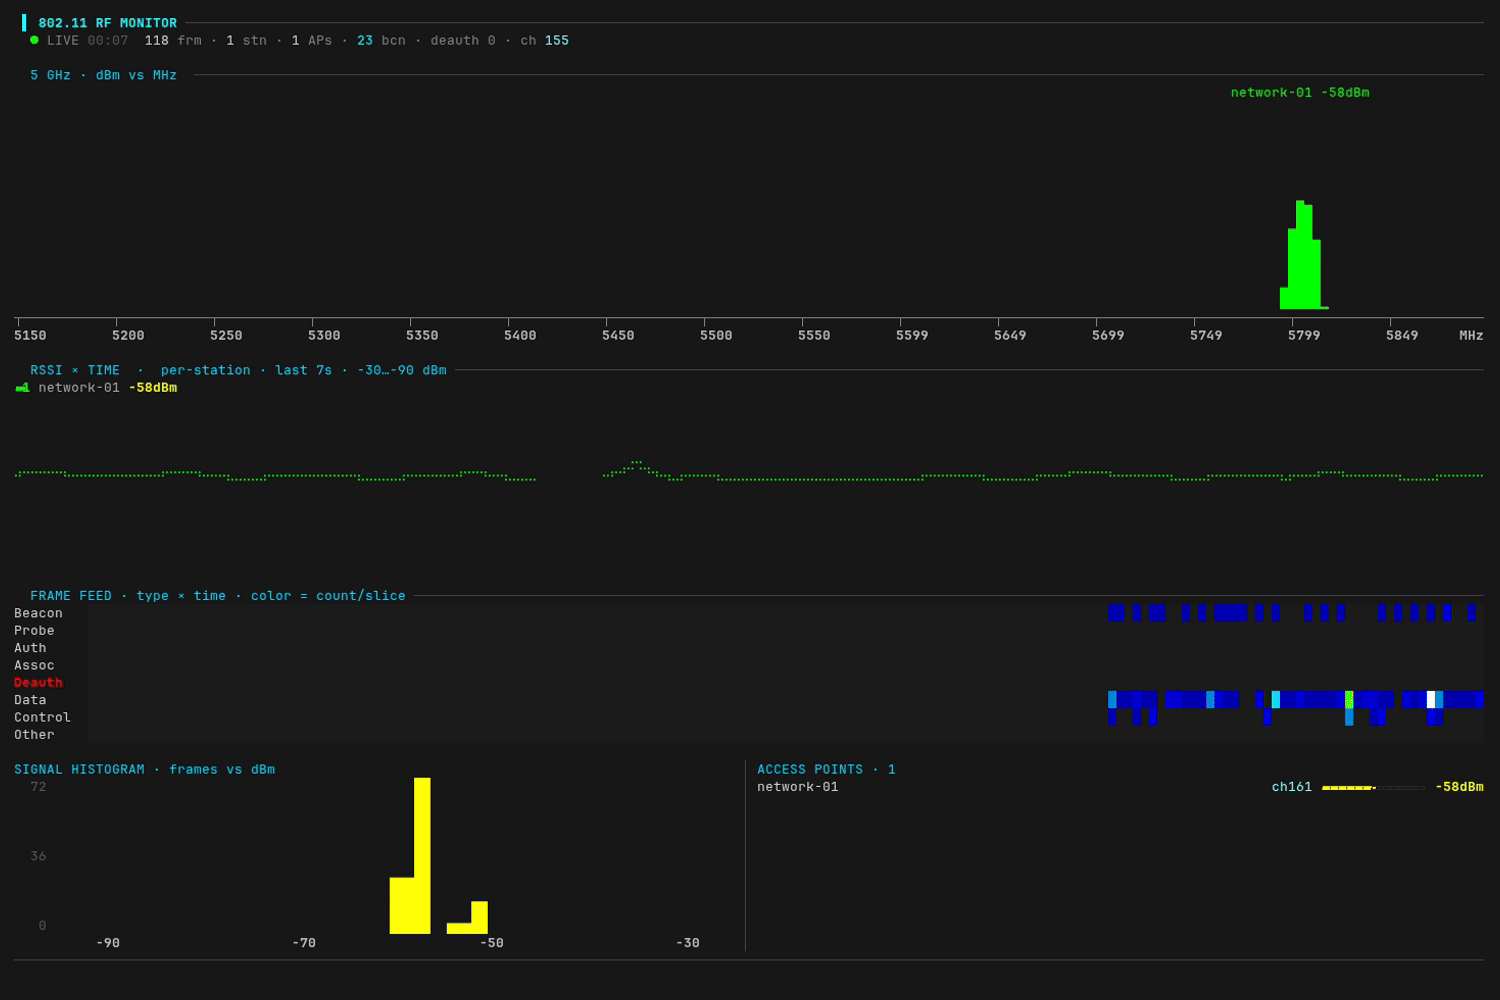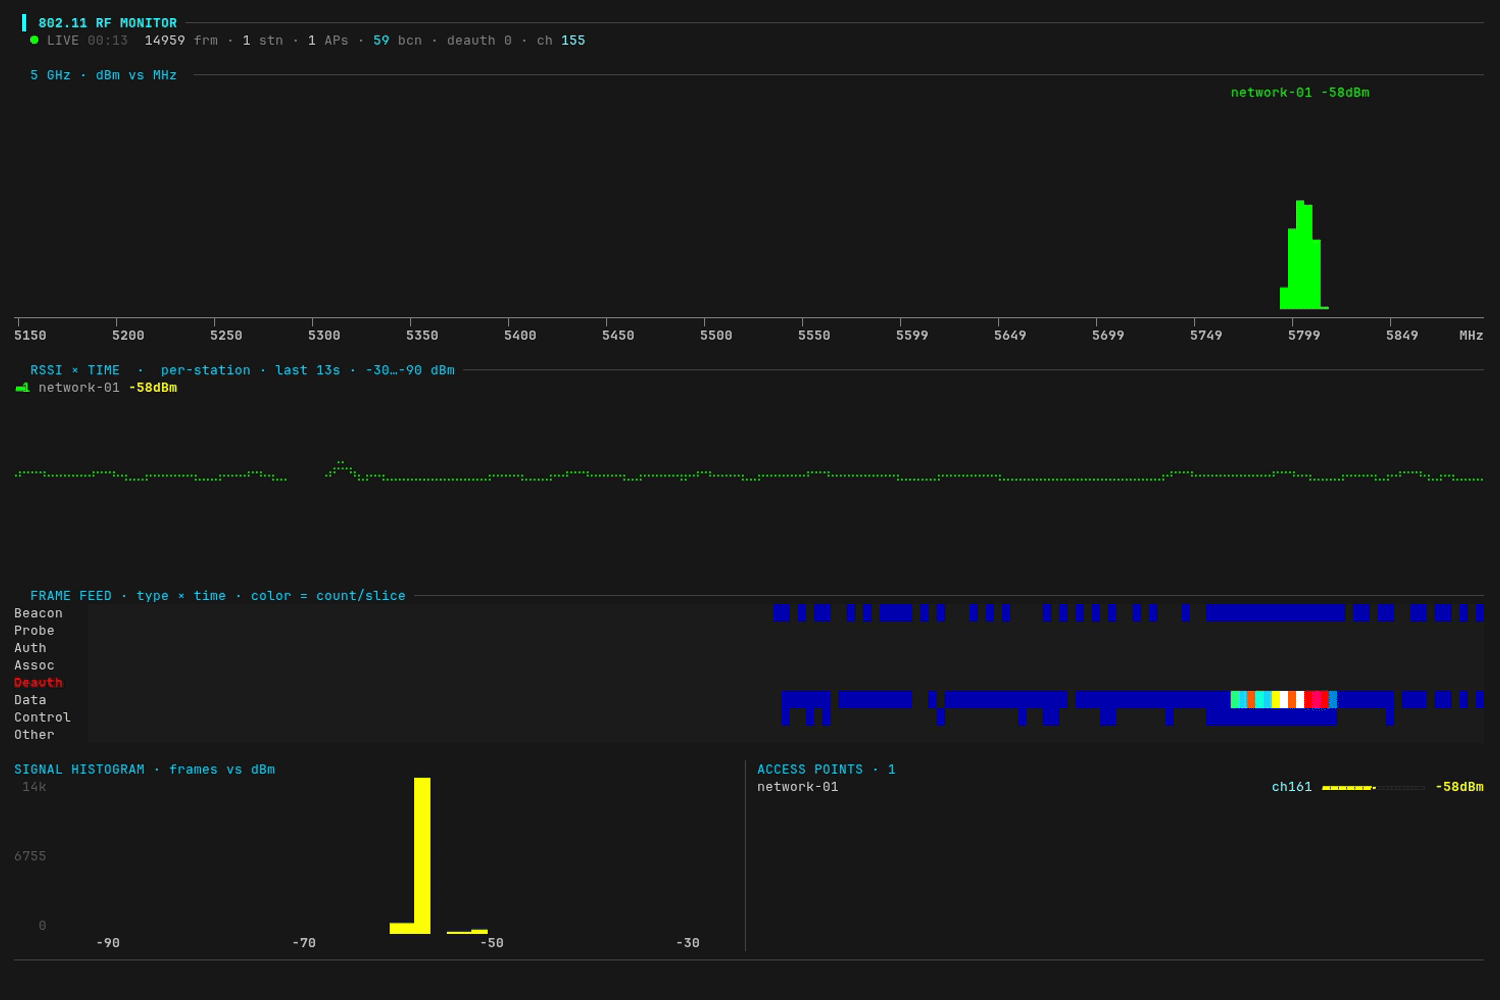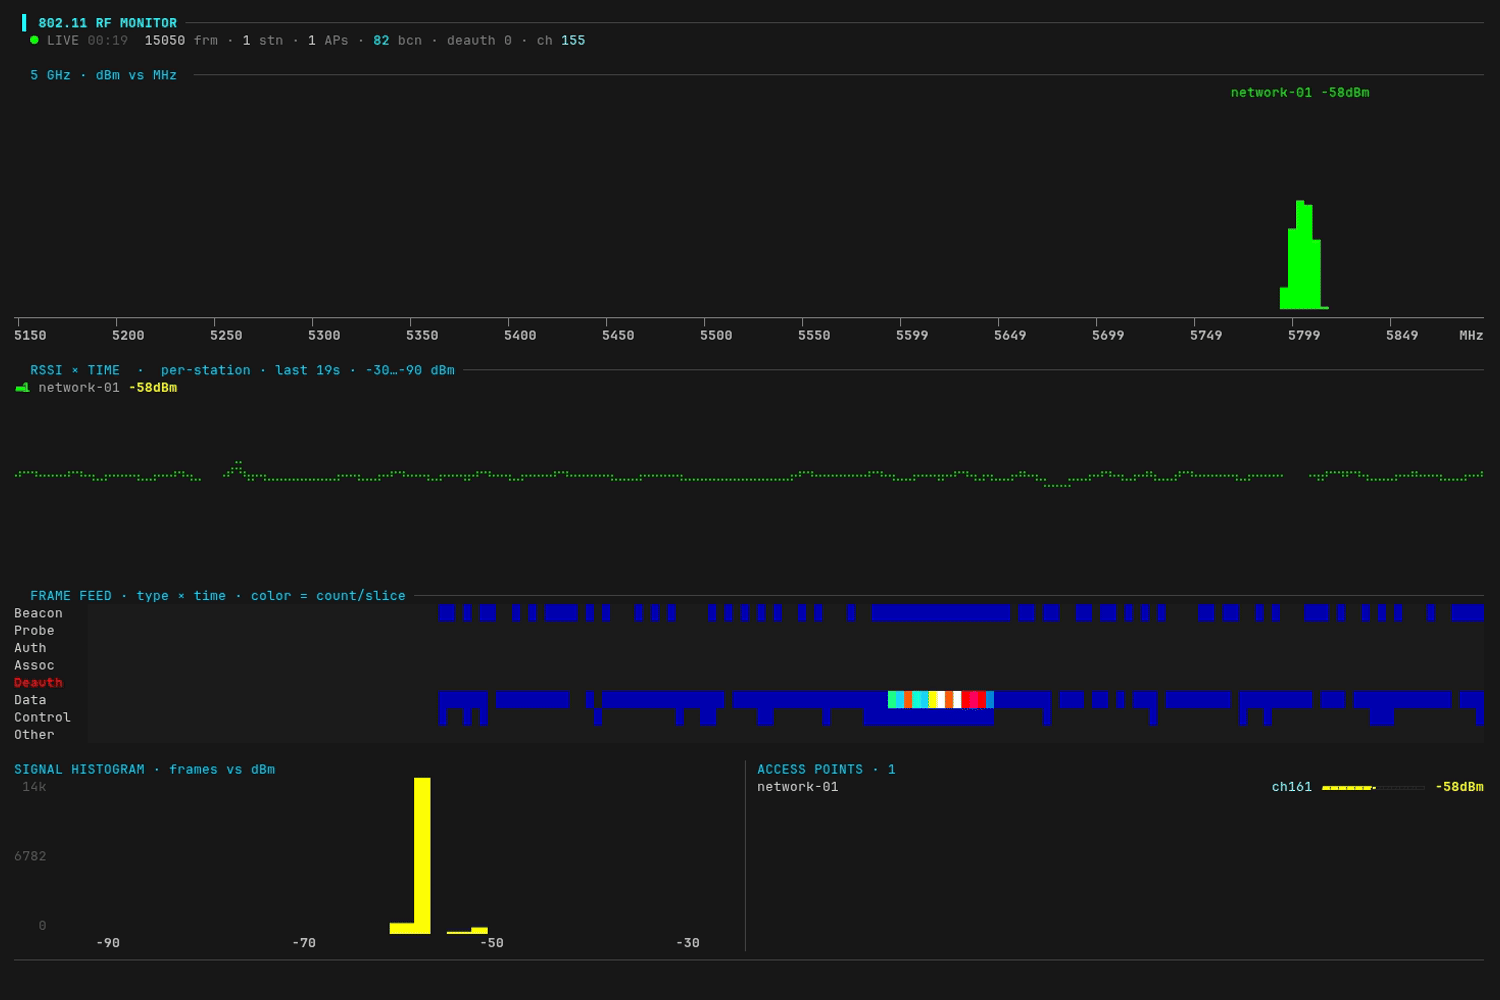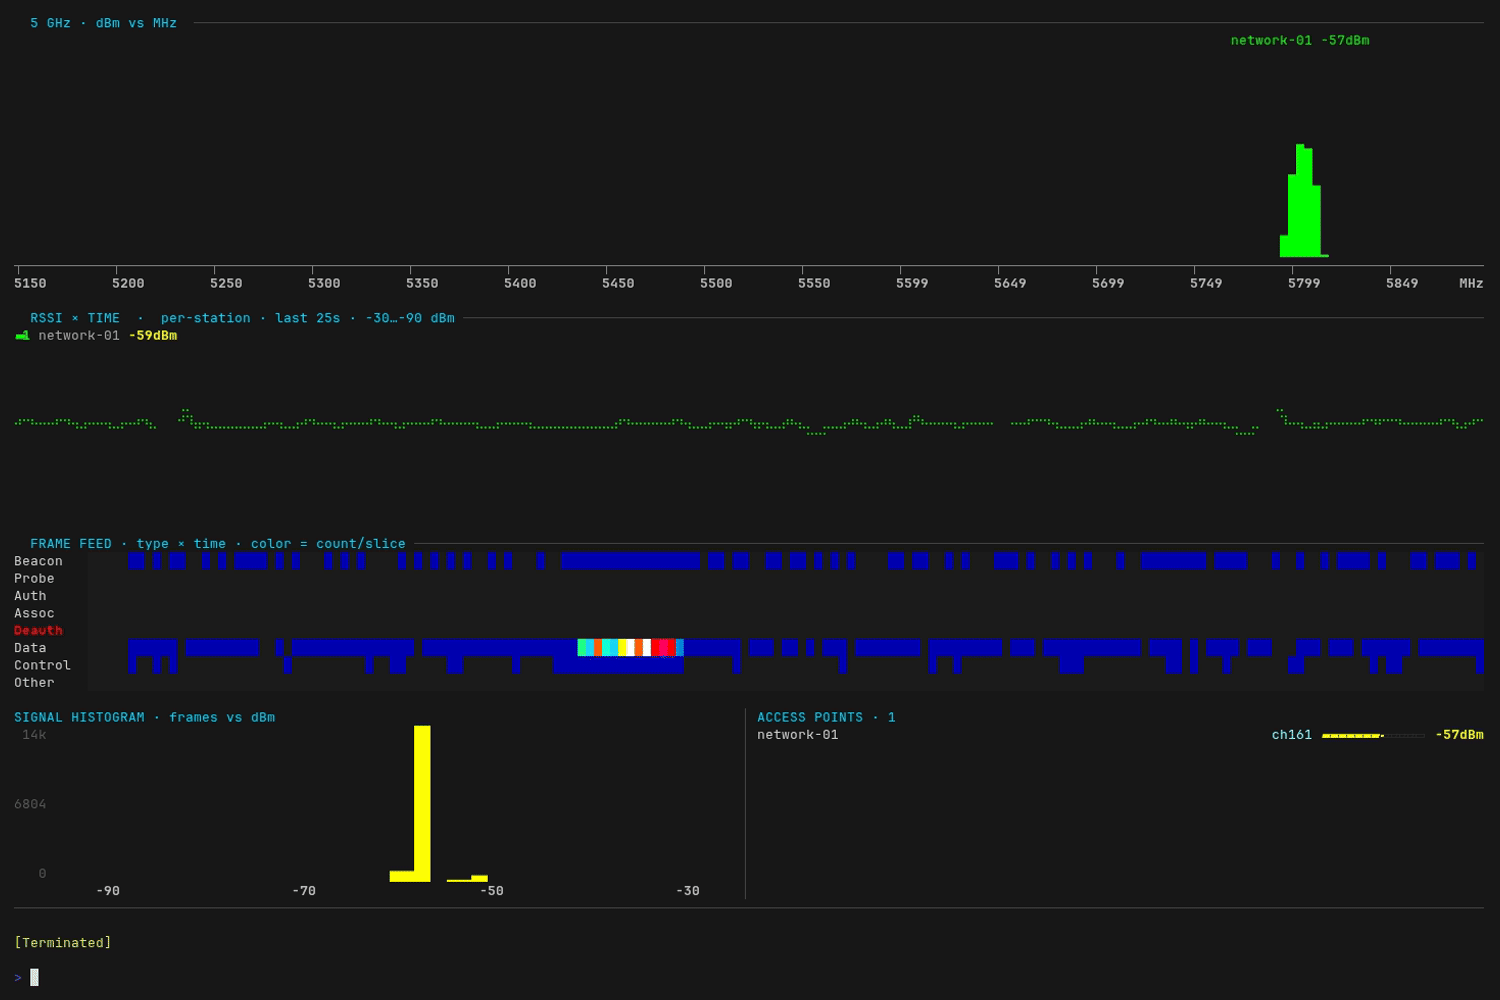 yeet-src/airtop
htop للموجات اللاسلكية — لوحة تحكم مباشرة للترددات الراديوية 802.11 (Wi-Fi) في الطرفية
 mike01/pypacker
:package: أسرع وأبسط مكتبة لمعالجة الحزم في بايثون
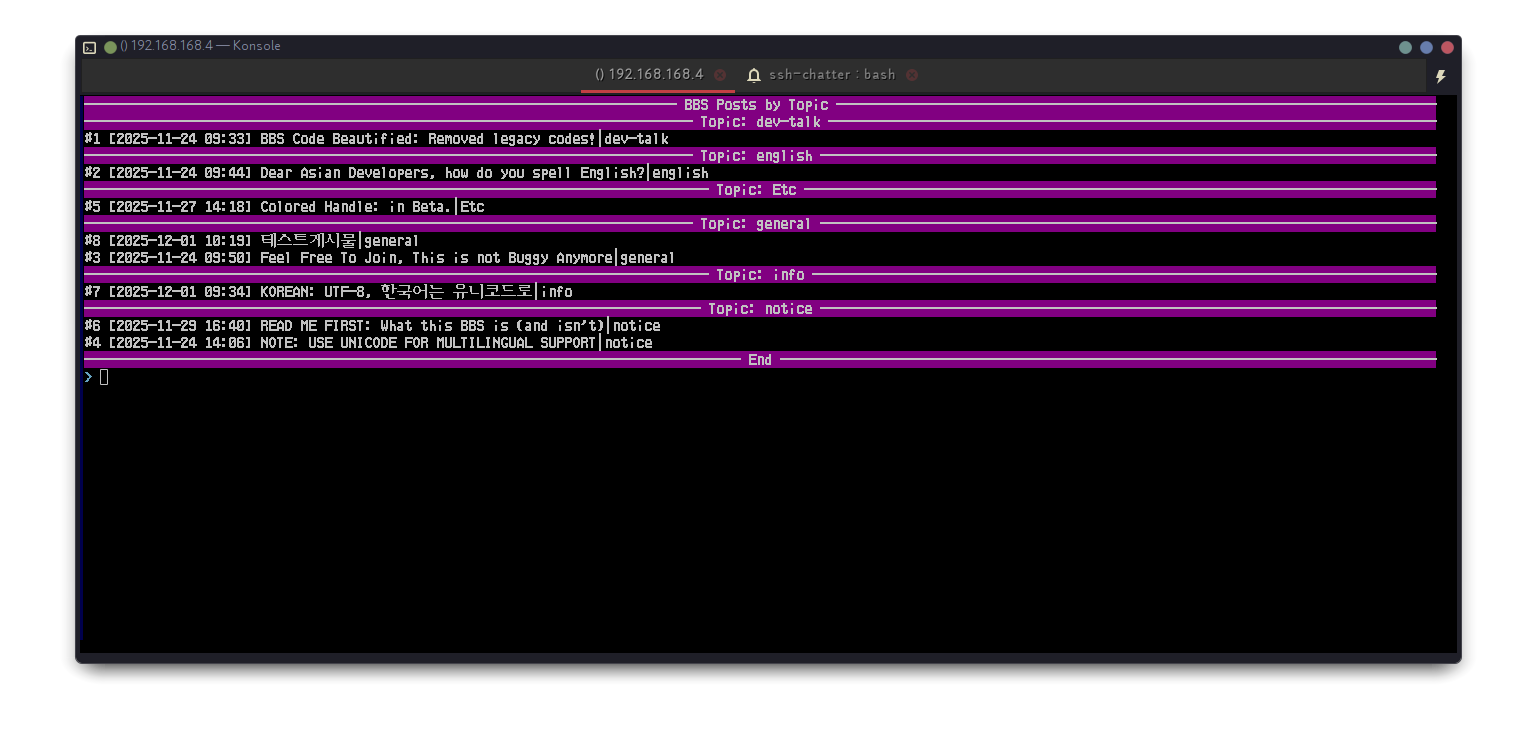 gosuda/ssh-chatter
ssh-chat in modern c
 corelight/suricata_exporter
مُصدِّر Prometheus لـ Suricata
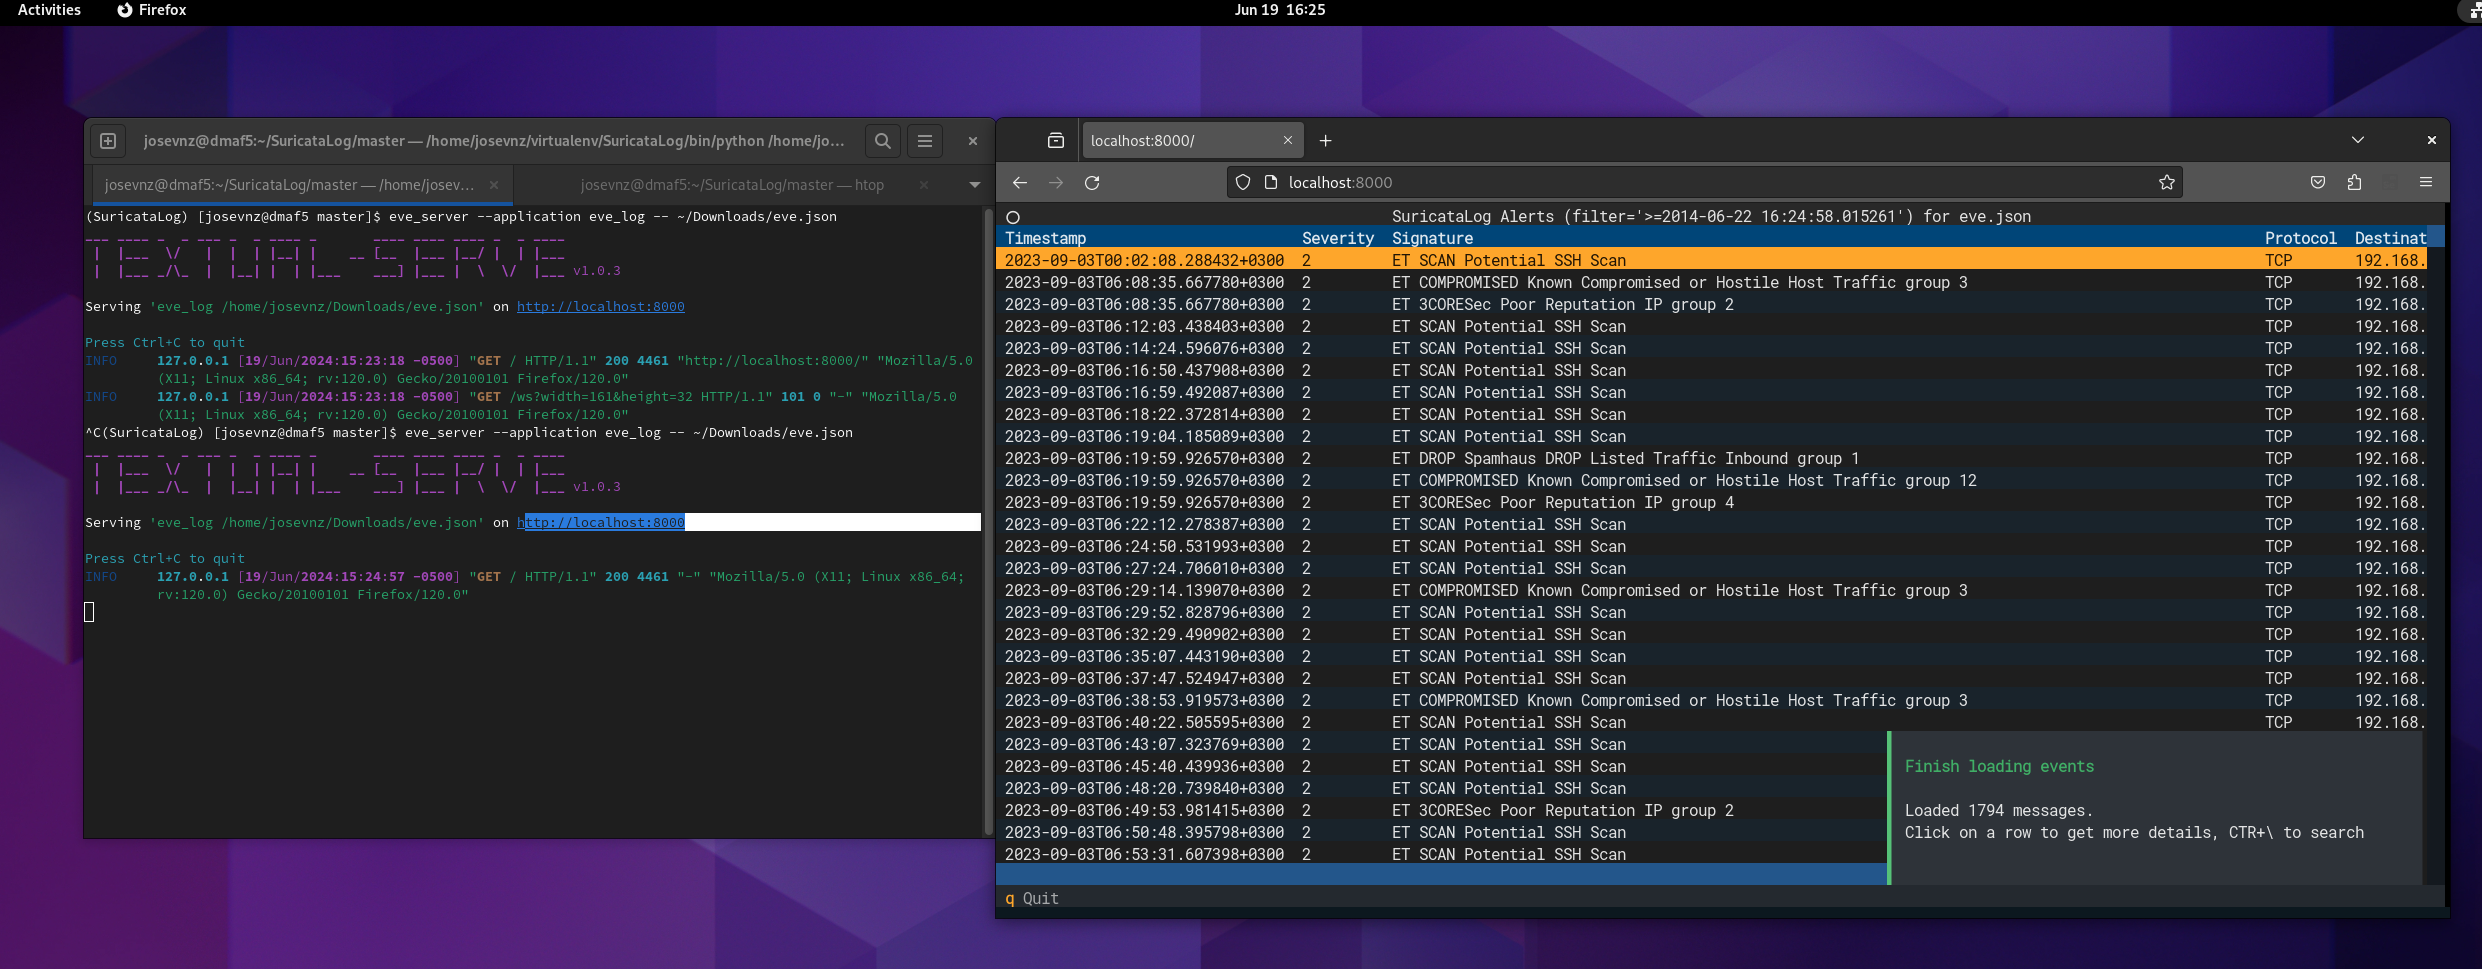 josevnz/suricatalog
تحليل، تصفية، وتصور سجلات Suricata eve.json باستخدام أدوات CLI للتنبيهات، التدفقات، DNS، والحمولات. يتضمن برنامجًا تعليميًا لتعلم Suricata واختبار…
 tabbysable/poc-2020-8558
معلومات حول Kubernetes CVE-2020-8558، بما في ذلك استغلال دليل على المفهوم.
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 jheeree/cve-2022-1388-checker
نص برمجي بسيط مكتوب بلغة bash لفحص مضيفين متعددين من أجل CVE-2022-1388 (F5)
 crisprss/magicnetdefs
على غرار Petitpotam، تكون خدمة netdfs مفعّلة في بيئات Windows Server وAD، وتسمح طريقة RPC المستغلة للعمليات المميزة بالوصول إلى الأنابيب الخبيثة…
 an00brektn/gopher47
أداة Gopher Assassin تابعة لجهة خارجية لإطار عمل Havoc.
 yslxotwod/wifisting
مجموعة أدوات أمنية لاسلكية GTK4 مع 57 وحدة shell مستقلة لهجمات Wi-Fi وBluetooth وRF وZigbee وNFC والهجمات من جهة الراوتر، بالإضافة إلى MITM…
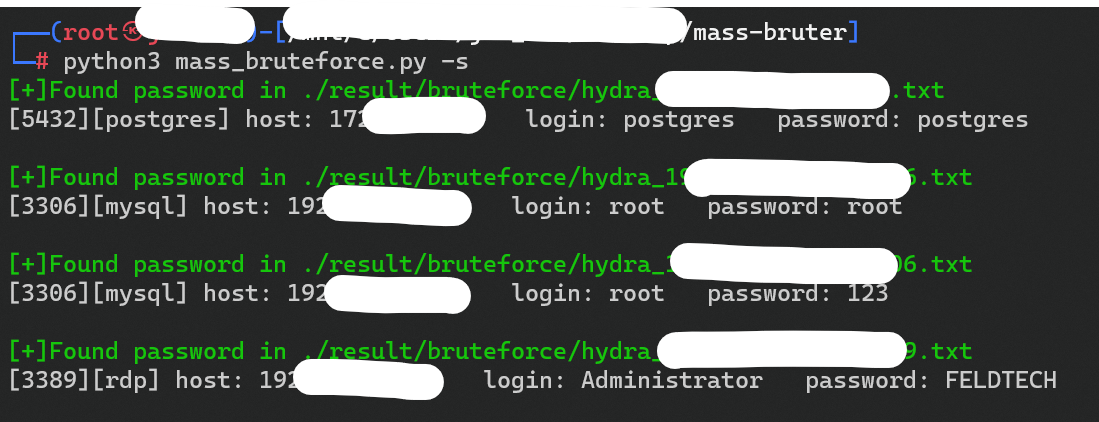 opabravo/mass-bruter
هجوم تخمين واسع النطاق على مصادقة الخدمات الشائعة باستخدام بيانات اعتماد شائعة.
 thomaspoppelgaard/netscaler-ctx697096-checker
مدقق للقراءة فقط لـ Citrix NetScaler CTX697096 (CVE-2026-88771–88778): يتحقق من الإصدار، والشروط المسبقة لـ CVE ومخاطر الترقية، ويفحص مؤشرات الاختراق…
 saadahla/anti-sandbox
أداة بلغة C++ لكشف بيئات صندوق الرمل AnyRun، مما يمكن البرامج الضارة من تجنب التحليل الديناميكي وأنظمة الصندوق الرمل الآلية.
 lsecqt/sessionview
أداة محمولة بلغة C# لتعداد جلسات Windows المحلية والبعيدة.








