#1

 pbssubhash/h0neytr4p
نقطة جذب سهلة التكوين للفريق الأزرق
 cognis-digital/c2detect
مُحدِّد بصمات خادم C2 — Cobalt Strike، Sliver، Mythic، Havoc، Brute Ratel
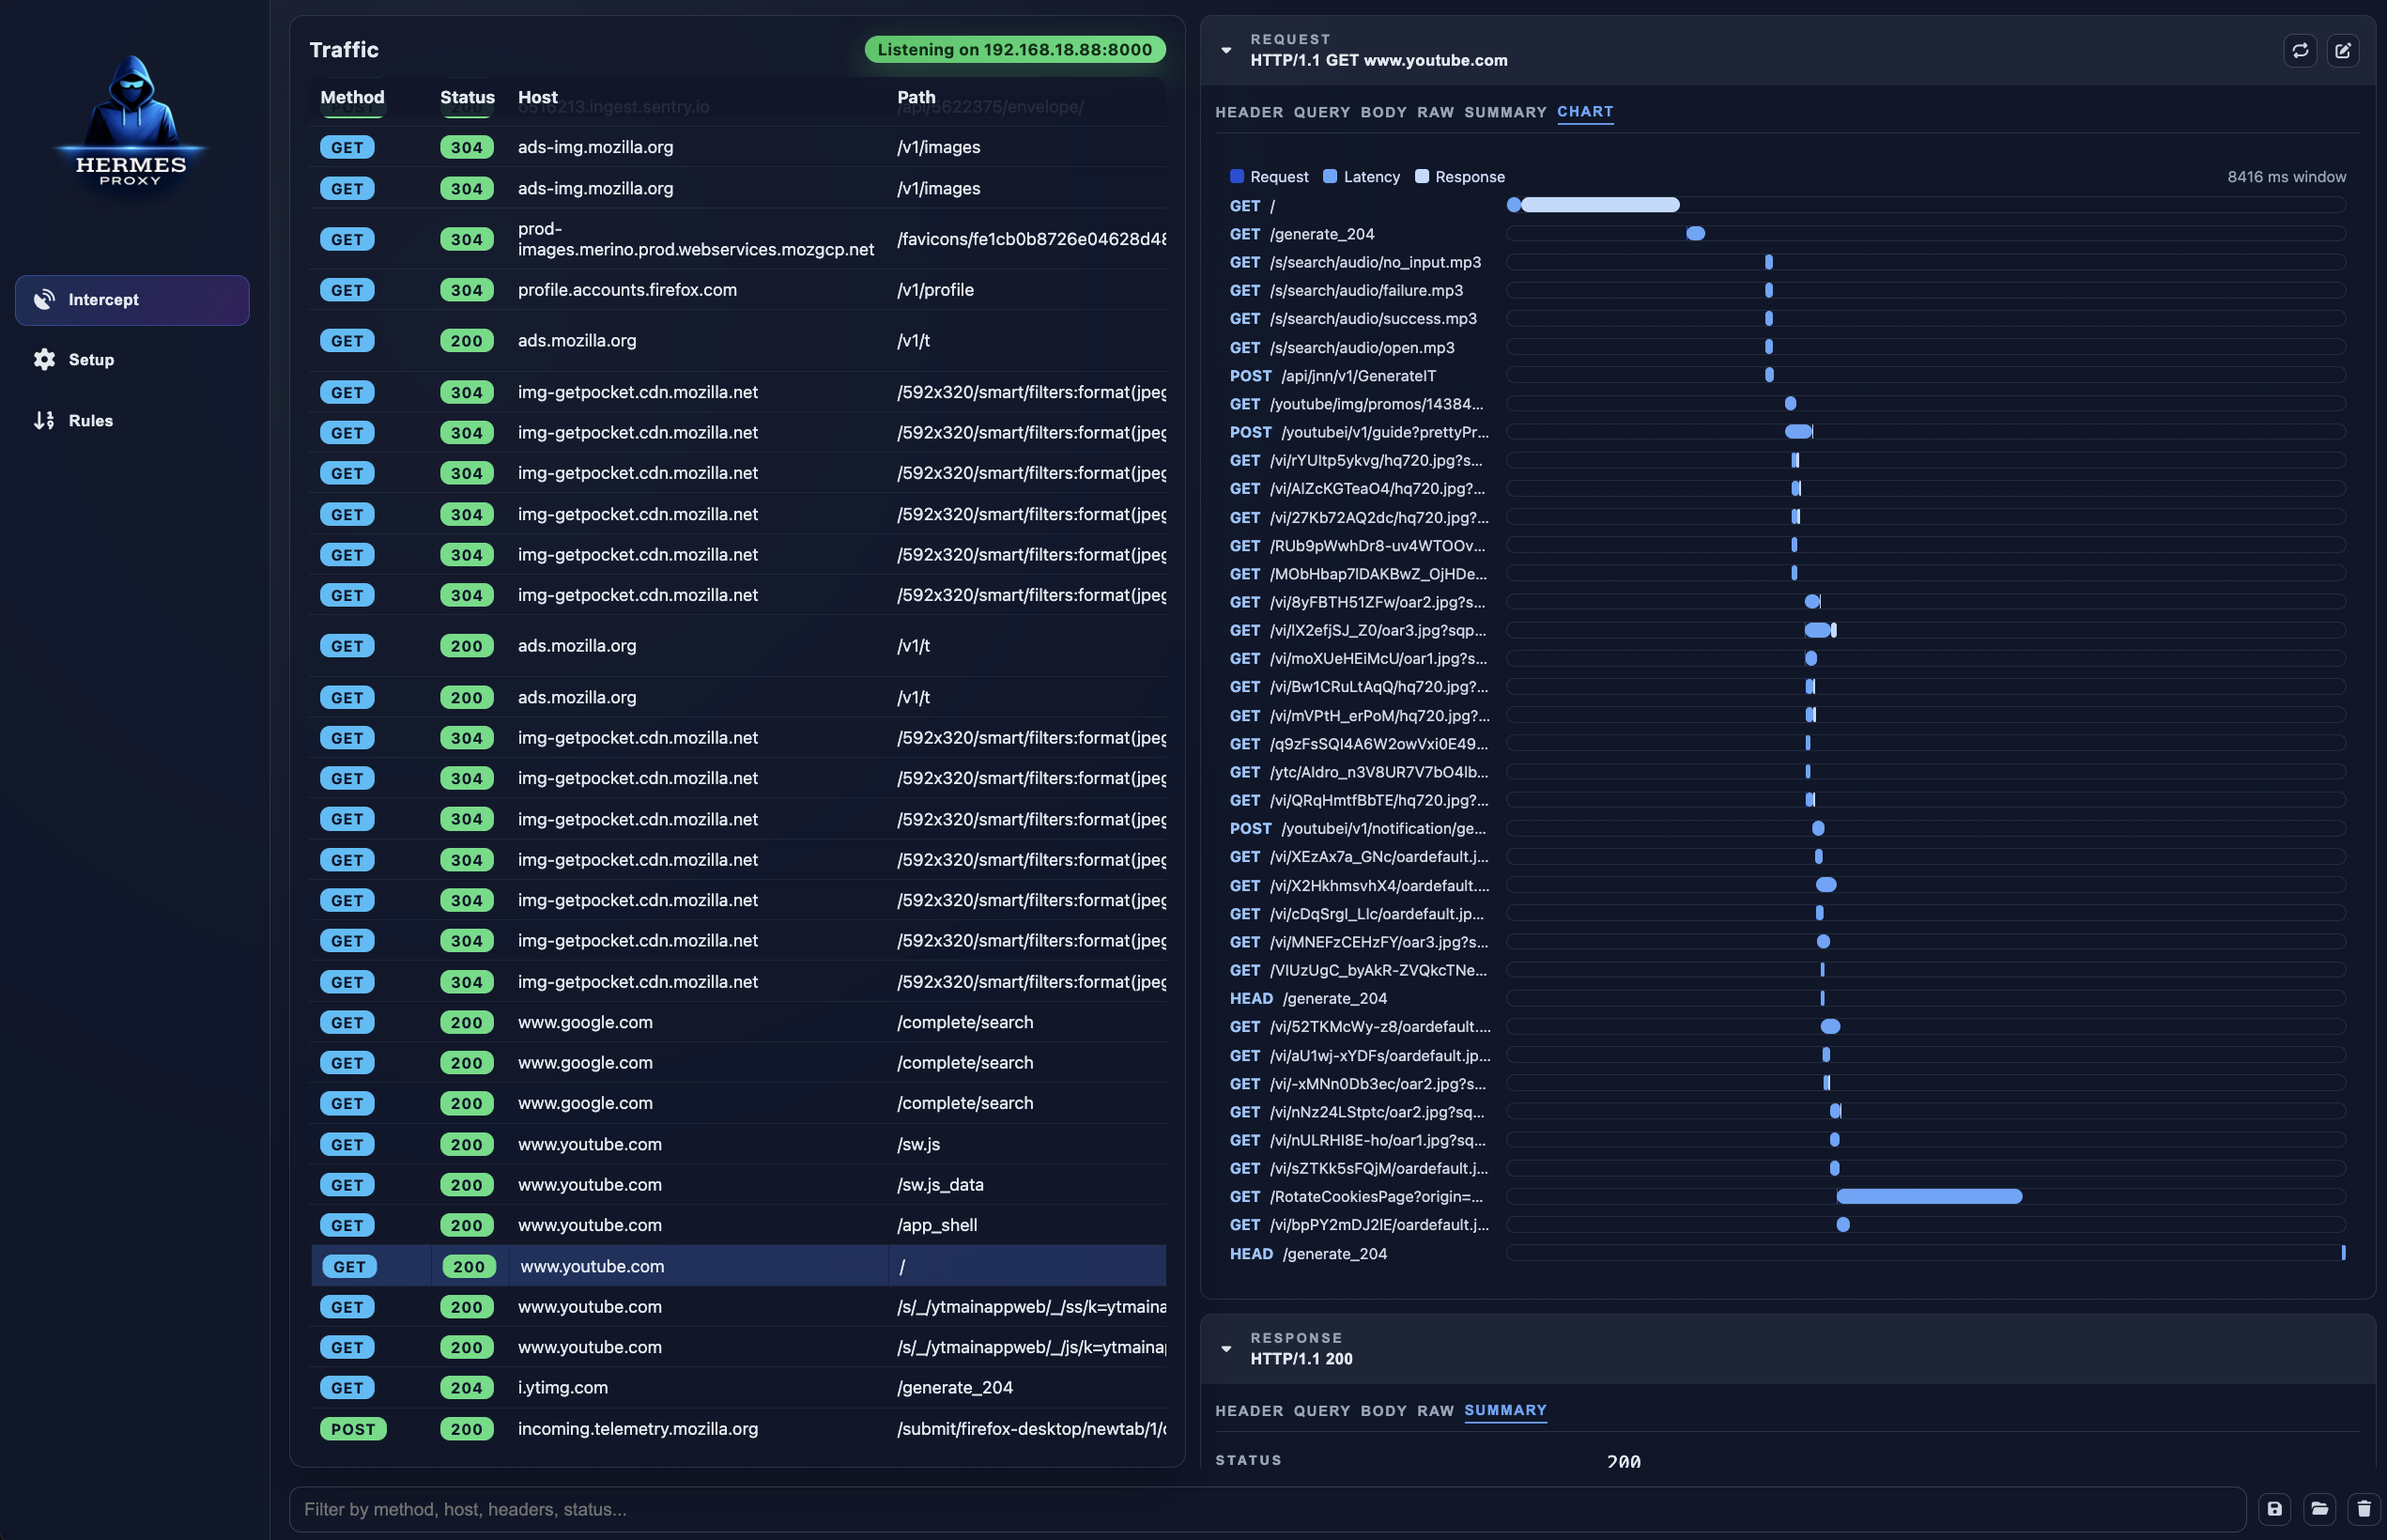 jp/hermes-proxy
Hermes Proxy - محلل حركة مرور HTTP
 hynekpetrak/cve-2019-5544_cve-2020-3992
وحدة Python / scapy تنفّذ بروتوكول SRVLOC/SLP وتفحص عن خدمات OpenSLP المُفعّلة.
 knqyf263/cve-2021-40346
CVE-2021-40346 PoC (HAProxy HTTP تهريب)
 mindcrypt/stegowiper
أداة قوية ومرنة لتطبيق هجمات نشطة لتعطيل stegomalware
 weirdmachine64/sharkmcp
خادم MCP متعدد الاستخدامات لتحليل ملفات PCAP
 phikshun/ufuzz
Universal Plug and Fuzz
 k8gege/pyladon
ماسح Ladon للبايثون، ماسح اختراق الشبكات الكبيرة وCobalt Strike، ثغرة / استغلال / كشف / MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 knqyf263/cve-2020-10749
استغلال إثبات المفهوم لثغرة CVE-2020-10749 يوضح هجمات الوسيط (MitM) في Kubernetes عبر إعلانات الموجهات الخادعة لبروتوكول IPv6 بين البودات.
 emrekybs/bryobio
تم تطويره لتسريع عمليات محللي SOC أثناء التحليل.
 telekom-security/cve-2023-3519-citrix-scanner
ماسح Citrix لـ CVE-2023-3519
 corelight/cve-2022-26809
حزمة Zeek تكتشف محاولات تنفيذ التعليمات البرمجية عن بُعد المرتبطة بـ CVE-2022-26809 والاستغلال الناجح عبر DCE/RPC، وتولّد إشعارات قابلة للتنفيذ حول…
 sbousseaden/gluegate
وكيل لواجهة برمجة الذاكرة عبر mozglue.dll الموقّع
 icsec/airpwn-ng
حقن الحزم للواي فاي؛ مبسط.
 robomotic/invoke-antivm
أداة powershell لتجنب VM
 jhaddix/lazyrecon
تهدف هذه الأداة النصية إلى أتمتة عملية الاستطلاع الخاصة بك بطريقة منظمة.