
 #1
أدوات لتحليل ومراقبة وتأمين البنية التحتية والبروتوكولات الشبكية.
موصى به من Kitploit

 lu1sdv/wafmeow
بصمات wafw00f. سرعة Go. أصلي في خطوط الأنابيب. كشف جدار الحماية WAF من حركة HTTP الحية والالتقاطات دون اتصال.
 nccgroup/ebpf
أدوات eBPF - Berkeley Packet Filter الموسع
 owasp/honeysap
HoneySAP: وعاء عسل منخفض التفاعل للبحث في SAP
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
إطار عمل C2 بدون ملفات بلغة تجميع x64 مع التنقل عبر بروتوكولات ICMP/DNS ثنائية القنوات، تنفيذ استدعاءات النظام المباشرة، وحقن العمليات القائم على…
 xiaolichan/redcaddy
موجه إعادة توجيه C2 مبني على Caddy
 nicmx/fort-validator
طرف معتمد RPKI وخادم RTR يتحقق من تفويضات أصل مسار BGP ويقدم البيانات المُتحقق منها إلى الموجّهات عبر بروتوكول RTR.
 codextf2/openmalleablec2
تنفيذ مفتوح المصدر لـ Malleable C2 الخاص بـ Cobalt Strike
 torque59/nosqlpot
إطار عمل فخ العسل لقواعد البيانات NoSQL
 pion/handoff
ابدأ WebRTC في المتصفح—شغّله في مكان آخر
 epi052/cve-2018-15473
متعدد الخيوط، متوافق مع IPv6، تعداد أسماء المستخدمين عبر قوائم الكلمات/لمستخدم واحد من خلال CVE-2018-15473
 cbuijs/sdproxy
وكيل DNS بسيط وسريع بميزات ليست بهذه البساطة. يركز على إعادة توجيه DNS الموجّه والتصفية والرقابة الأبوية.
 v-p-b/pecloakcapstone
فرع peCloak مستقل عن المنصة ومبني على Capstone
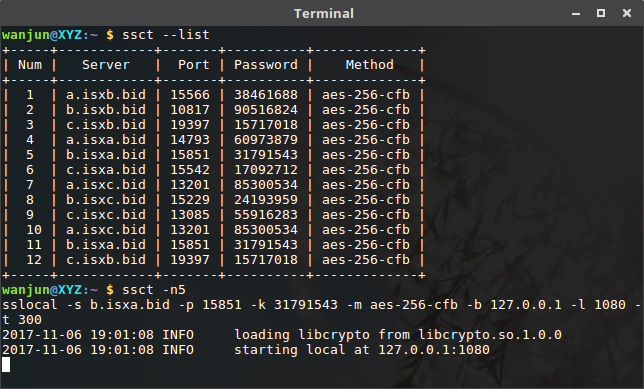 wanjunzh/ssct
أداة تغليف لـ shadowsocks لتجاوز الجدران النارية باستمرار.
 lnxg33k/webhandler
محاكي Bash للتحكم في خادم باستخدام دوال النظام في PHP.

 deeptempo/socbench
أداة حزام مفتوح ومعيار للذكاء الاصطناعي في عمليات الأمن السيبراني.
 nonenotnull/ssrfx
CVE-2014-4210+الوصول غير المصرح به إلى Redis
 mhaskar/fsquirtcplpoc
PoC لتوليد وحدة bthprops.cpl مصممة ليتم تحميلها بواسطة Fsquirt.exe LOLBin








