
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/wanjunzh/ssct
أدوات التشفير/فك التشفيرأمن الشبكات
GitHubwanjunzh/ssct

ssct

أداة تغليف لـ shadowsocks لتجاوز الجدران النارية باستمرار.

عرض المستودع
802039منذ 8 سنواتتمت المراجعة من قبل Kitploit
مشاركة

ShadowSocks اتصال

ssct Documentation Status

أداة تغليف لـ shadowsocks لتجاوز جدران الحماية باستمرار.

بداية سريعة

اتصال تلقائي

أسهل طريقة لتشغيل هذه الأداة هي كتابة ssct في الطرفية، وستقوم ssct بالحصول على خوادم shadowsocks المتاحة من ishadowsocks والاتصال بها تلقائيًا.

الاتصال بخادم محدد

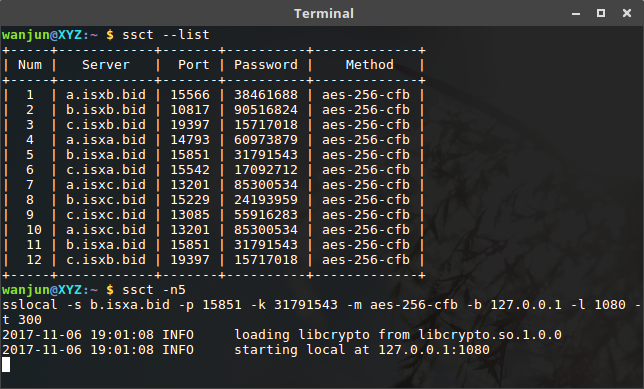
أولاً، عرض جميع خوادم ss باستخدام الخيار --list.

ssct --list

ثم، الاتصال بخادم محدد باستخدام الخيار -n.

ssct -n 5

بدلاً من ذلك، يمكنك الاتصال بخادم مخصص.

ssct -s <server_addr> -p <server_port> -l <local_port> -k <password> -m <method>

الاستخدام

المتطلبات

1 تثبيت shadowsocks و requests (مطلوب)

pip3 install shadowsocks
pip3 install requests

2 تثبيت prettytable (اختياري)

pip3 install prettytable

ملاحظة: الوحدة prettytable اختيارية، ولكن من الأفضل تثبيتها.
الإعداد لـ chrome و firefox

  1. تثبيت الإضافة Proxy SwitchyOmega (إصدار كروم, إصدار فايرفوكس).
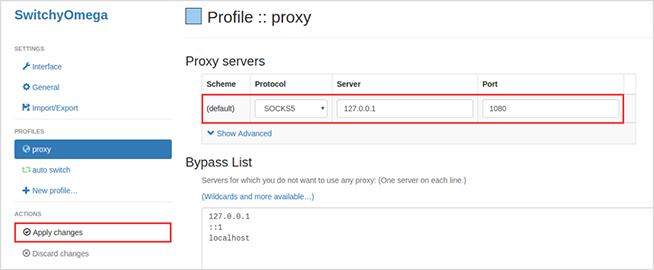
  2. افتح خيارات SwitchyOmega، وقم بالتكوين كما في الأسفل.
    تكوين وكيل SwitchyOmega
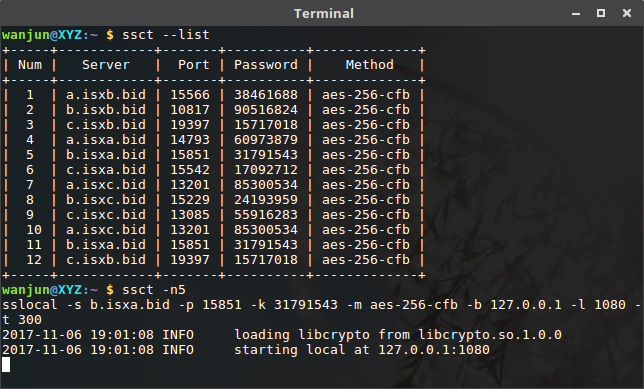
  3. قم بعرض الخوادم واختيار واحد للاتصال، أو فقط اكتب ssct للاتصال تلقائيًا. بدء ssct
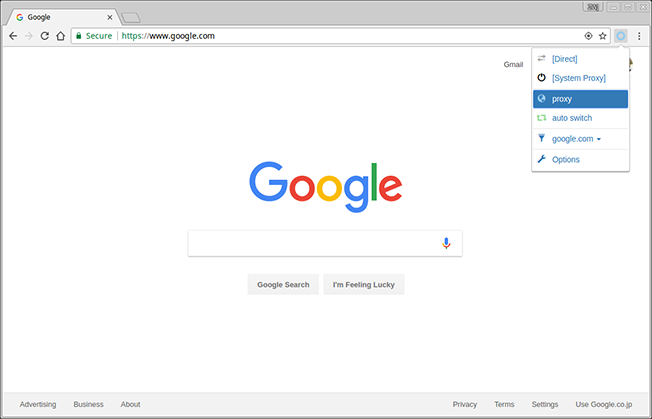
  4. اختر خيار الوكيل في كروم أو فايرفوكس واستمتع. اختيار خيار الوكيل

المزيد من الخيارات

optional arguments:
  -h, --help         show this help message and exit

ssct options:
  -n <num>           connect server number
  --list             list all ss servers
  --version          show program's version number and exit

shadowsocks options:
  -c <config>        path to config file
  -s <addr>          server address, auto crawl online
  -p <port>          server port, auto crawl online
  -b <addr>          local binding address [default: 127.0.0.1]
  -l <port>          local port [default: 1080]
  -k <password>      password, auto crawl online
  -m <method>        encryption method, auto crawl online
  -t <timeout>       timeout in seconds [default: 300]
  --fast-open        use TCP_FASTOPEN, requires Linux 3.7+
  -d <daemon>        daemon mode, one of start, stop and restart
  --pid-file <file>  pid file for daemon mode
  --log-file <file>  log file for daemon mode
  --user <user>      username to run as
  -v, -vv            verbose mode
  -q, -qq            quiet mode, only show warnings/errors

اتصل بالخادم المتاح تلقائيًا بدون أي وسيط.

الترخيص

يُمنح الإذن بموجب هذا، مجانًا، لأي شخص، دون أي قيود.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    391
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    249

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →