
 #1
أدوات لتحليل ومراقبة وتأمين البنية التحتية والبروتوكولات الشبكية.
موصى به من Kitploit
 austin-taylor/bluewall
بلووال هو إطار عمل لجدار الحماية مصمم لمحترفي الأمن السيبراني الهجومي والدفاعي.
 iamckn/mousejack_transmit
هجوم على الفأرة/لوحة المفاتيح اللاسلكية مع إعادة الإرسال/إثبات المفهوم (PoC) للإرسال
 kyxiaxiang/360wfp_exploit
BYOVD: استخدم برنامج تشغيل 360 WFP لمنع اتصال شبكة EDR/XDR.
 bluscreenofjeff/malleablec2profiles
ملفات تعريف C2 القابلة للتشكيل لـ Cobalt Strike
 foxboron/attezt
خادم CA مفتوح المصدر لـ TPM device-attest-01

 s4ntiagop/freebokuloader
BOF بسيط يحرر UDRLs
 violentshell/rover
كود إثبات المفهوم لـ CVE-2016-5696
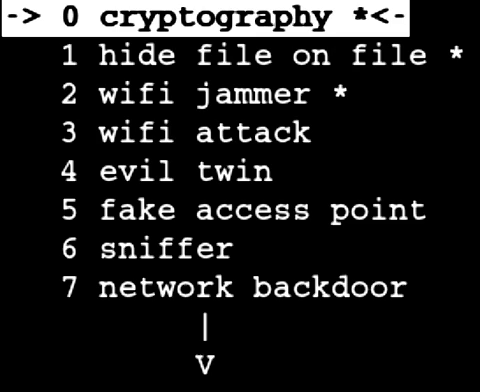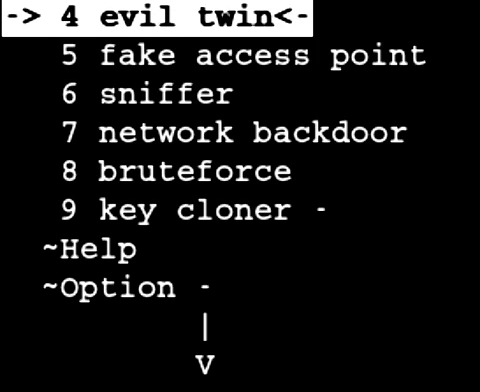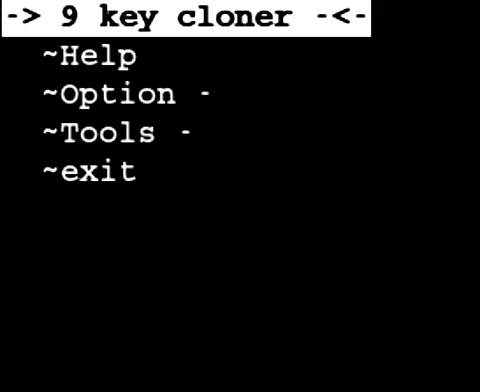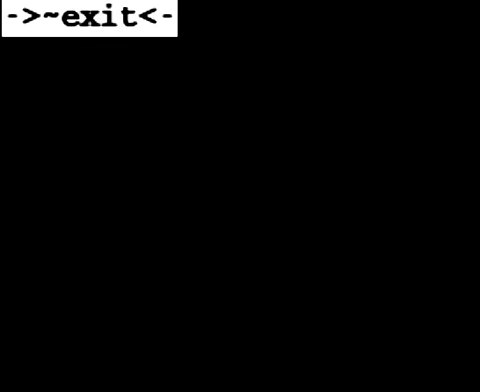 marcrowproject/bramble
Bramble هي مجموعة أدوات مفتوحة المصدر للاختراق.
 seungsoo-lee/delta
مشروع دلتا: إطار تقييم أمان شبكات SDN
 accuknox/agentz
منصة ذكاء اصطناعي وكيلية قائمة على نموذج الثقة الصفرية. تدعم عمليات النشر عبر SaaS وOnPrem (معزولة عن الشبكة).
 raytheonbbn/maude-hcs
إطار عمل للنمذجة والتحليل الرسميين لأنظمة الاتصالات المخفية، يتيح تحديد القنوات الخفية ونماذج الخصم والتحقق الإحصائي من النموذج لمقايضات قابلية الكشف…
 insanid/netgear-telenetenable
Telenet Enable لموجهات Netgear من svn checkout http://netgear-telnetenable.googlecode.com/svn/trunk/ netgear-telnetenable-read-only
 nccgroup/asadbg
asadbg هو إطار عمل من الأدوات للمساعدة في أتمتة التصحيح المباشر لأجهزة Cisco ASA
 jayanaxhf/filessh
متصفح ملفات TUI سريع ومريح للخوادم البعيدة
 mushorg/buttinsky
مراقبة شبكات البوتنت (Botnet) هي جزء حاسم في تحليل التهديدات وغالباً ما يتم إهمالها بسبب نقص الأدوات مفتوحة المصدر المناسبة. ستوفر أداتنا إطار عمل…
 rjbhide/wireshark-forensics-plugin
إضافة لـ Wireshark تربط حركة المرور في الشبكة بمعلومات التهديدات، وعلامات الأصول، وبيانات الثغرات لتسريع التحليل الجنائي لملفات PCAP والالتقاط…
 s0md3v/predator
نظام مكافحة الأتمتة








