#1
 purehate/cve-2025-64459-hunter
CVE-2025-64459-صائد
 vig9610/exploiting-samba-on-metasploitable-2
استخدم Metasploit من جهاز Kali Linux لاستغلال ثغرة معروفة في Samba (CVE-2007-2447). يتم ذلك من أجل التسلل إلى جهاز Metasploitable 2 باستخدام شل عكسي…
 seifeldienahmad/penetration-testing-on-metasploitable2
مشروع اختبار اختراق عملي باستخدام Kali Linux ضد Metasploitable2. يتضمن سير العمل الكامل: فحص Nmap، التعداد، استغلال Metasploit (Samba CVE-2007-2447)،…
 olimpiofreitas/cve-2025-5349-scanner
# ماسح مبني على بايثون لثغرة CVE-2025-5349 يقوم بفحص نطاقات عناوين IP والمضيفين على منافذ HTTP/HTTPS لاكتشاف حالات Citrix NetScaler المعرضة للخطر.
 rinaliyeva/metasploitable2-vsftpd-exploitation
المشروع: استغلال الباب الخلفي في vsFTPd 2.3.4 (CVE-2011-2523) على Metasploitable 2.
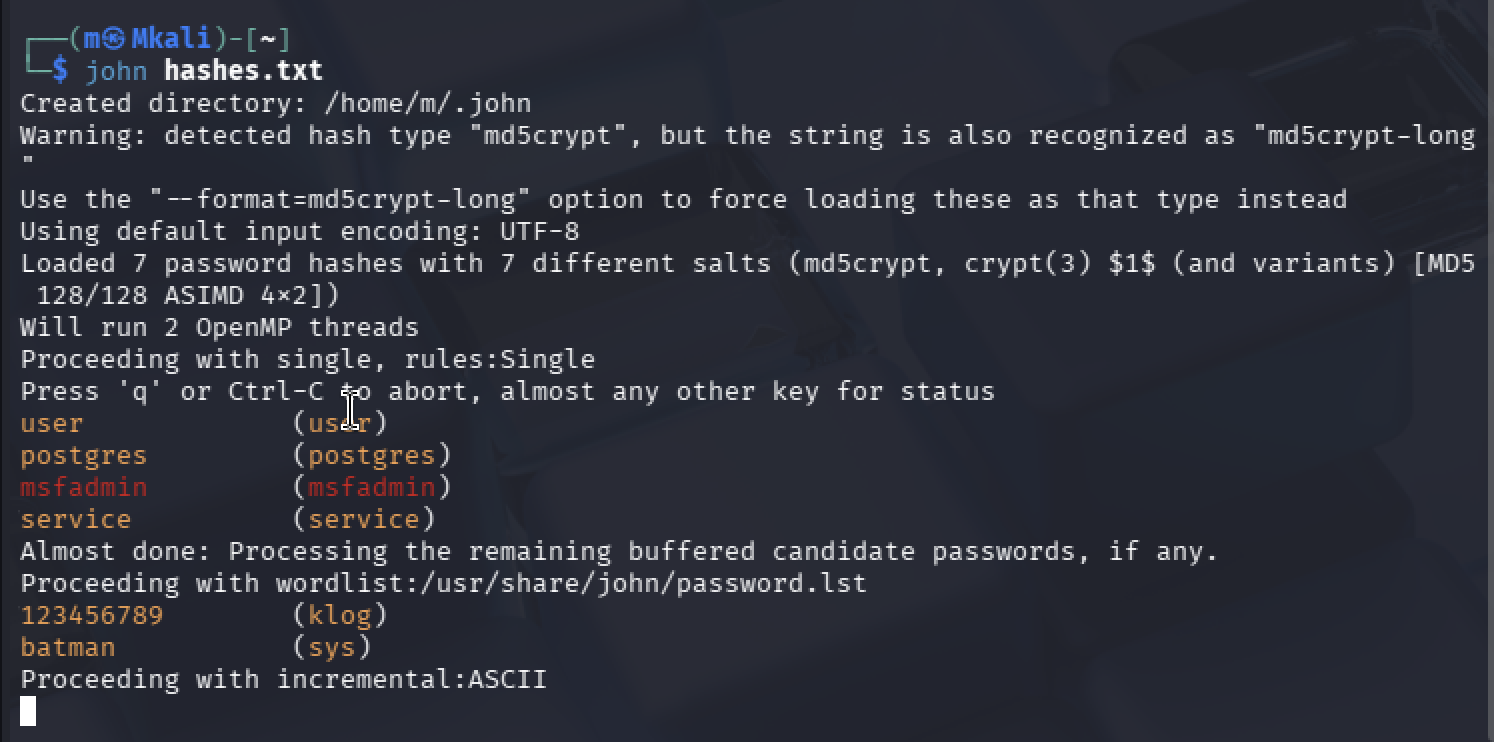 mirza-22144/vulnerability-assessment-exploitation-lab
اختبار اختراق شامل لدورة حياة بيئة لينكس قديمة (Metasploitable 2) تمت محاكاتها على Apple Silicon. مع توضيح استطلاع الشبكة، وتنفيذ التعليمات البرمجية…
 yagnikkrish/metasploitable-penetration-testing-lab
مختبر اختبار اختراق خاضع للتحكم يوضح استغلال CVE-2011-2523 وتقنيات التخفيف منه.
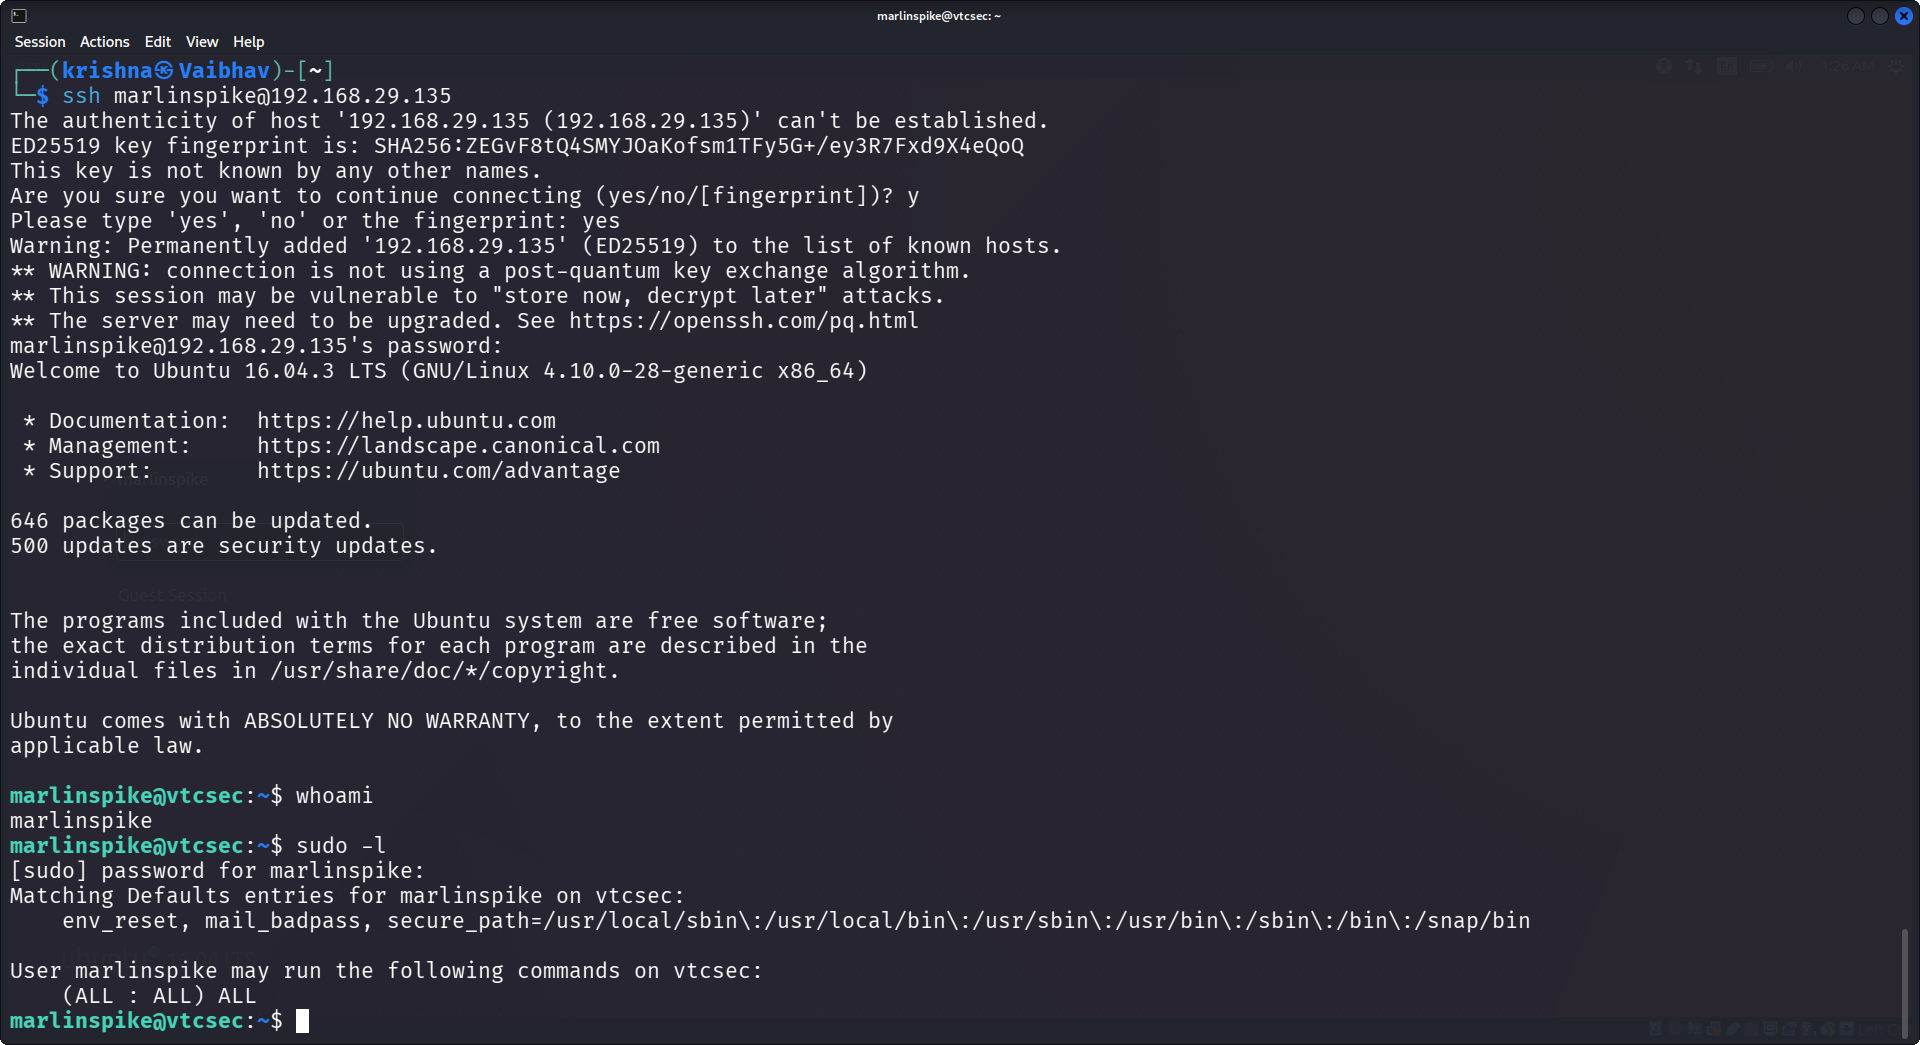 vaibhavkrishna12004/ubuntu-privesc-lab
سير عمل كامل لاختبار الاختراق: هجوم القوة الغاشمة على بيانات الاعتماد، الوصول عبر SSH وتصعيد الامتيازات (CVE-2021-4034)
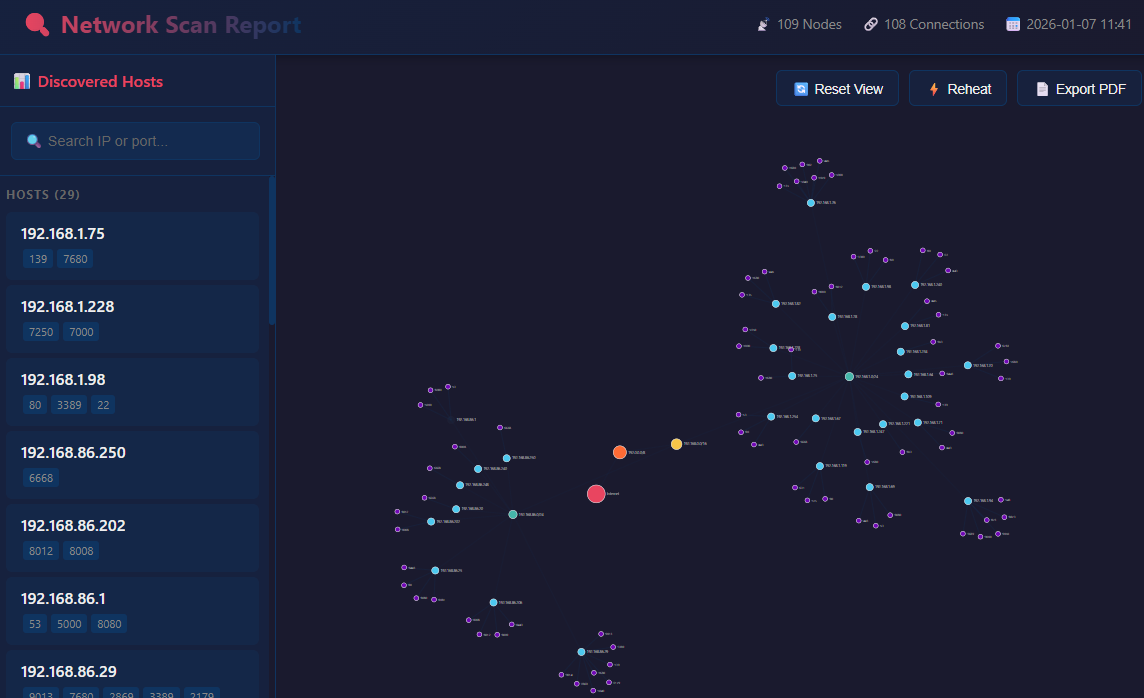 artofscripting/masscan-report
أداة بلغة بايثون تُنشئ تصورات تفاعلية بتنسيق HTML قائمة على React من مخرجات masscan بتنسيق JSON، وتتضمن رسمًا بيانيًا شبكيًا بالقوى الموجهة باستخدام…
 gmh5225/domain-enumeration-sicarius
أداة أخرى لتعداد النطاقات الفرعية مع بعض السحر 🧙🏻♂️
 appliedi/telerik_cve-2019-18935
ماسح ثغرات TelerikUI (CVE-2019-18935)
 securityanalysts/cve-2021-37152
استغلال الوصول إلى عملاء الشبكة عبر إرسال الحزم في شبكة TP-LINK اللاسلكية والتحضير لهجوم MITM
 btnz-k/emby_ssrf
وحدة مساعدة من Metasploit تحدّد إصدار Emby Media Server وتستغل ثغرة SSRF المعروفة بـ CVE-2020-26948 لفحص خدمات الشبكة الداخلية.
 n3ph0s/onionscan
مسح وتحليل الخدمات المخفية في Tor (.onion) لاستخراج البيانات الوصفية، وشعارات SSH، وعناوين البريد الإلكتروني، وتسريبات IP المحتملة عبر mod_status، مع…
 zhaoyukai/cve-2019-0708-batch-blue-screen
إعادة كتابة نصيحة الشاشة الزرقاء 0708 التي كتبها أحد الخبراء الكبار، وتحويلها إلى تجميد شاشة زرقاء جماعي لقطاع الشبكة.
 klairmanraj/multi-vlan-enterprise-network-vulnerability-assessment
تقييم ثغرات شبكة مؤسسية متعددة شبكات VLAN باستخدام Nessus وOWASP ZAP وWireshark. يؤكد وجود XSS مخزّن على WebGoat وEternalBlue (CVE-2017-0144) على…