 blackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant
CVE-2017-0199 XLS --> HTA --> VBS --> إخفاء البيانات --> برمجية خبيثة بأسلوب DBATLOADER/GULOADER

تحليل قائم على PCAP | التاريخ: 2025-03-12 | المؤلف: BlackOclock
14.1 ملخص سلسلة الهجوم الكاملة
14.2 مؤشرات الاختراق (عناوين IP، التجزئات، النطاقات)
14.3 التوصيات
ملاحظة!!! في هذا التحليل، تم استخدام ملف PCAP 'فقط'! لم تكن ملفات ZIP مطلوبة؛
##1. نظرة عامة على التحليل
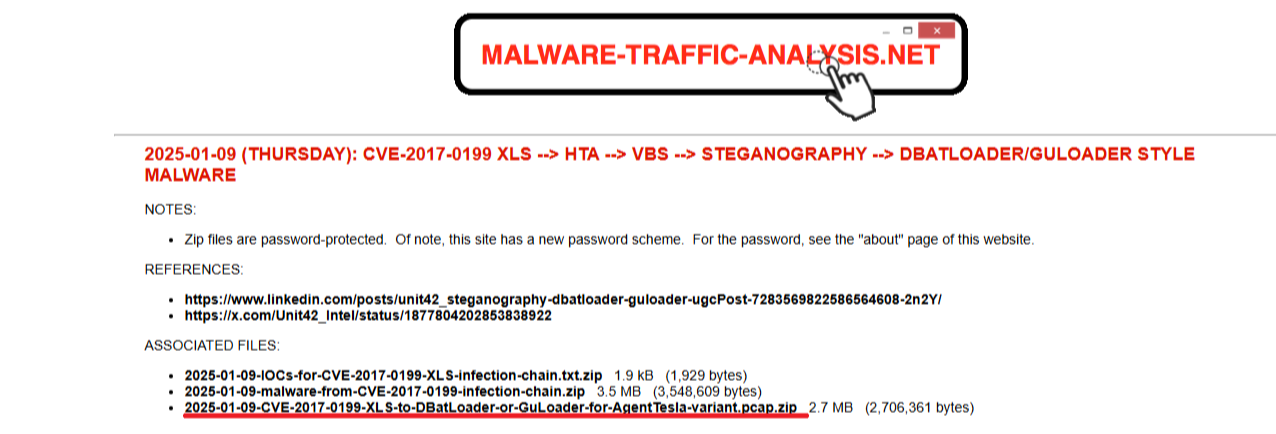
الشكل 1: ملفات المصدر التي تم تنزيلها في malware-traffic-analysis.net - تم استخدام ملف PCAP 'فقط' \
2025-01-09 (الخميس): CVE-2017-0199 XLS --> HTA --> VBS --> إخفاء المعلومات (Steganography) --> برمجيات خبيثة من نمط DBATLOADER/GULOADER
##2. تحليل حركة المرور الشبكية
2.1-التسلسل الهرمي للبروتوكولات – الصورة الكبيرة
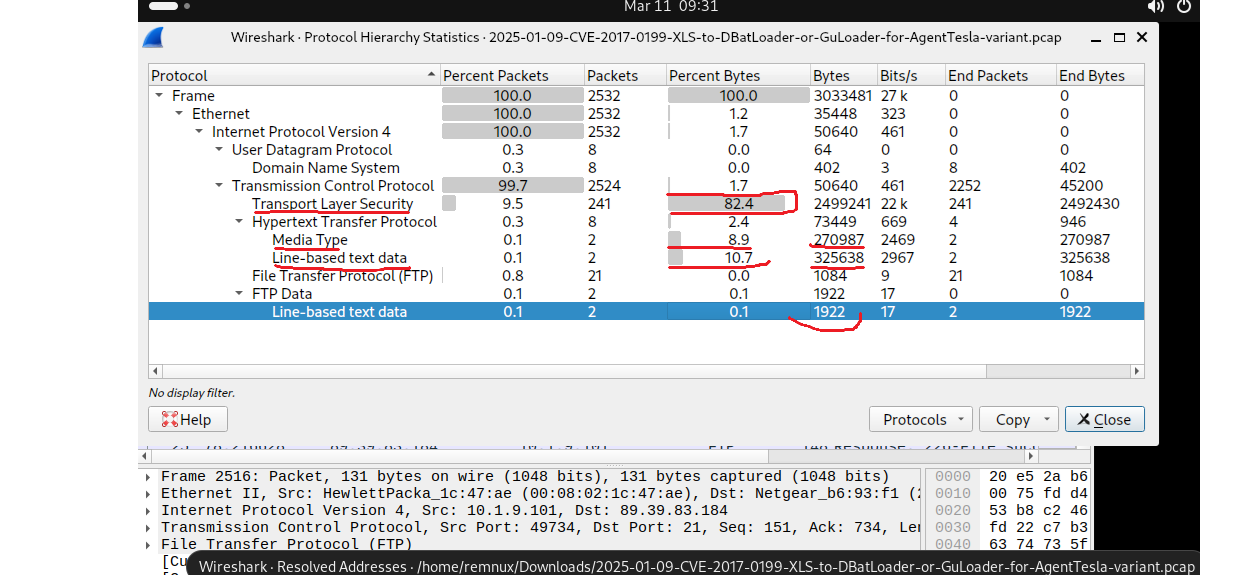
بدأت بالتسلسل الهرمي للبروتوكولات للحصول على نظرة شاملة لحركة المرور. يوضح هذا حجم كل بروتوكول مستخدم. كما يظهر في الشكل، يمثل TLS 82.4% من إجمالي حركة المرور. بالإضافة إلى ذلك، توجد بيانات Media Line و Line-Based أيضًا. ومع ذلك، لفهم نشاط الشبكة بشكل أفضل، نحتاج إلى فحص المحادثات ونقاط النهاية.
2.2-المحادثات – أعلى المتحدثين ونقل البيانات
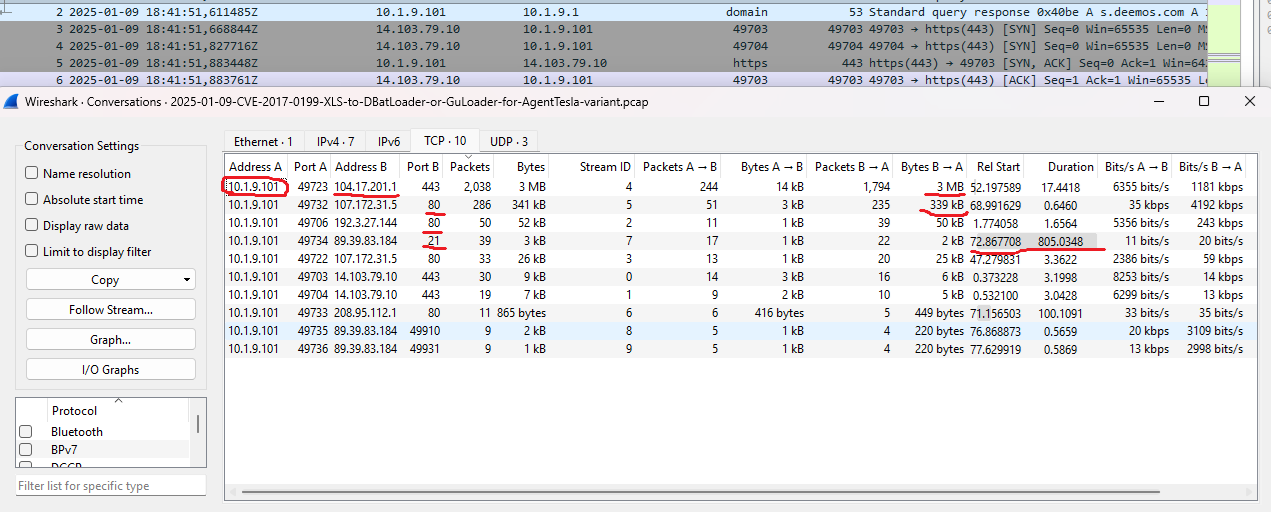
نستخدم المحادثات للكشف عن أزواج عناوين IP التي لديها أكبر كمية نقل بيانات بينها. يُظهر التحليل أن 10.9.1.101 (المضيف) و 104.17.201.1 لديهما أعلى حجم حركة مرور. تم استخدام المنافذ 80 و 443 لنقل البيانات هذه. بالإضافة إلى ذلك، نرى أنه تم نقل 3 ميغابايت من البيانات إلى 10.9.1.101 (المضيف) من 104.17.201.1. نتيجة حاسمة أخرى هي الاتصال على المنفذ 21 بسبب الاتصال من عنوان IP الخاص بشبكة WAN (89.39.83.184)، مما يشير إلى احتمال تسرب البيانات. لكننا لسنا متأكدين الآن، لأننا لا نعرف عنه بعد. نحتاج دليلاً!
2.3- نقاط النهاية
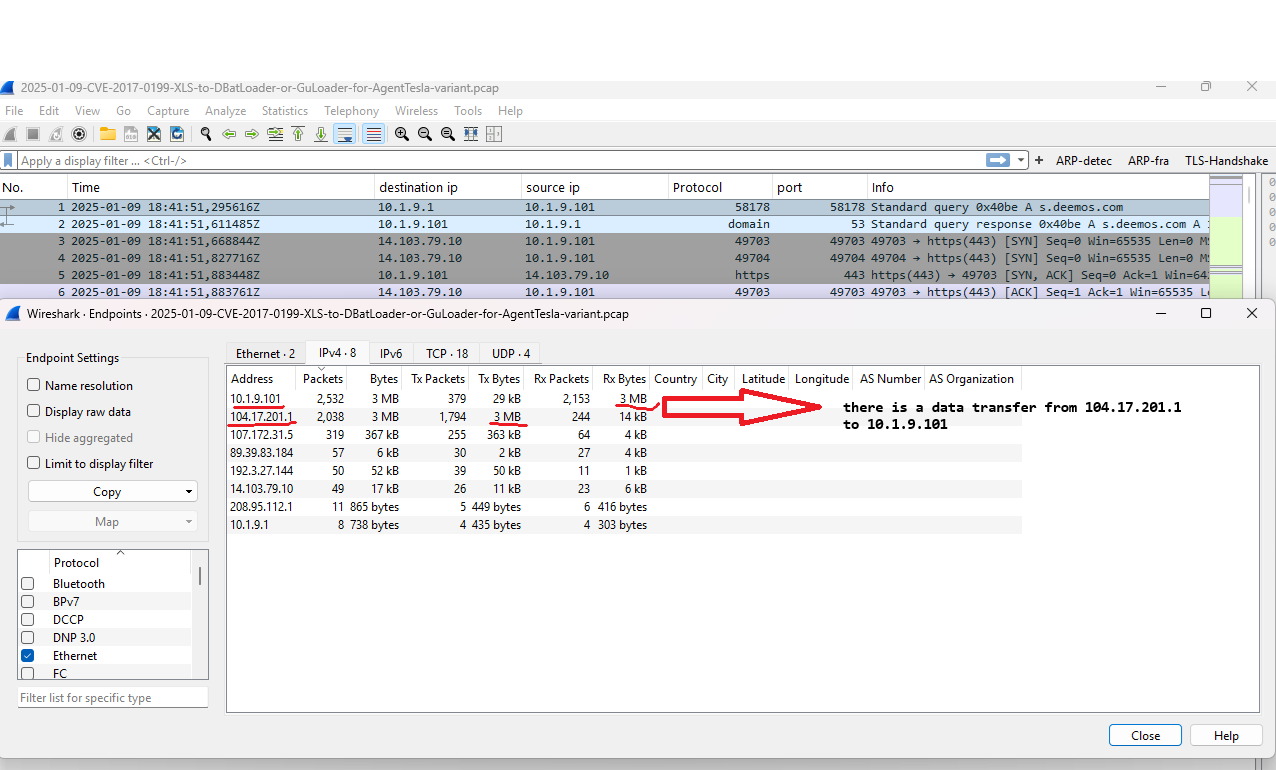
نستخدم نقاط النهاية لتحديد أعلى المتحدثين على الشبكة. 104.17.201.1 لديه 3 ميغابايت من البيانات المرسلة (Tx) وأيضًا 10.9.1.101 لديه 3 ميغابايت من البيانات المستلمة (Rx). بالإضافة إلى ذلك، أعلى المتحدثين هم 104.17.201.1 كمصدر و 10.9.1.101 كوجهة.
2.4- كائنات تصدير HTTP
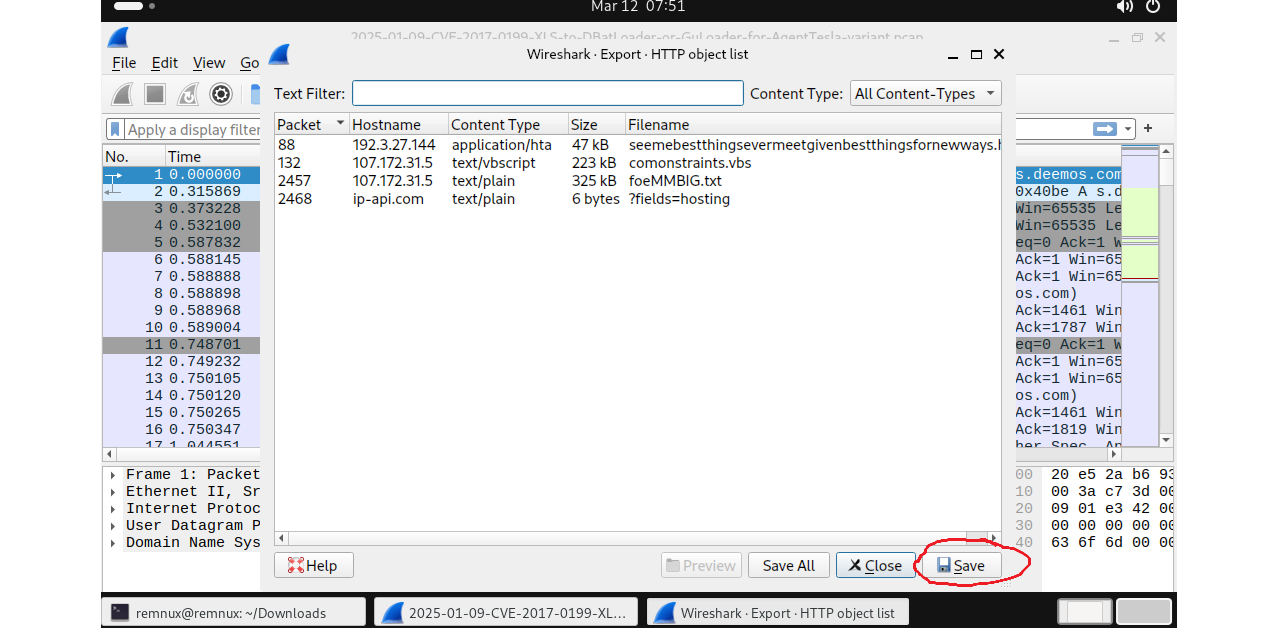
يُستخدم التصدير لتحديد الملفات والبيانات ورسائل البريد الإلكتروني وما إلى ذلك المنقولة عبر الشبكة. في كل مرة نحلل فيها pcap، يجب علينا التحقق هنا لمعرفة الحزم التي تحتوي على أي بيانات. حسنًا، لاحظنا الحزم 88,132,2457 و 2468.
2.5- عامل تصفية HTTP Contains
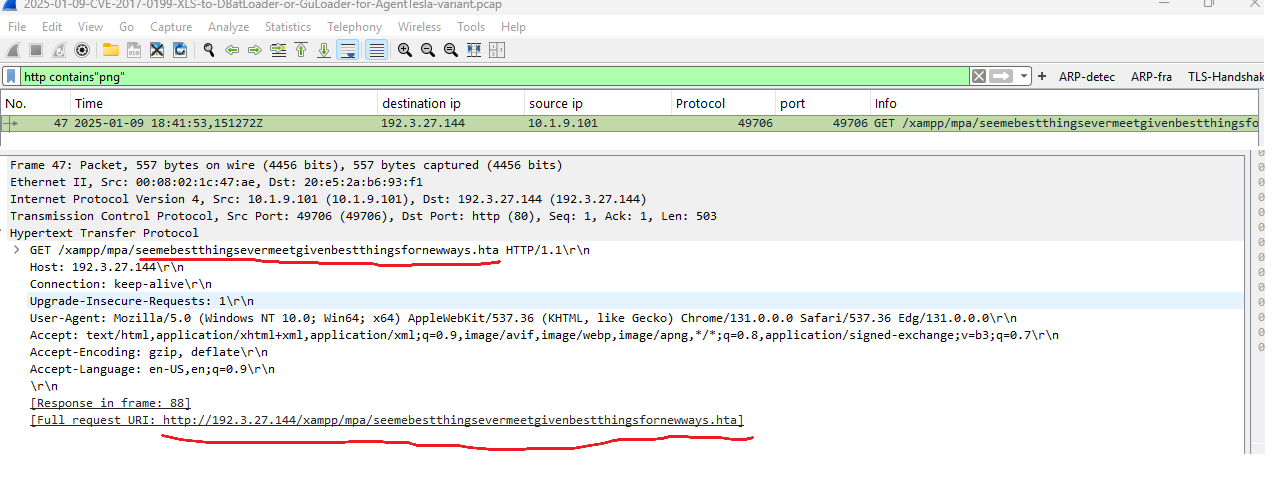
إذا كانت هناك بروتوكولات HTTP على الشبكة. يجب علينا التحقق من png, zip, jpg, jpeg (الإخفاء) كوسائط في عامل التصفية، لأن المهاجمين غالبًا ما يستخدمون أكوادًا خبيثة في ملفات الوسائط لتجاوز اكتشاف برامج مكافحة الفيروسات.
#مثال: http contains ".png" أو http contains ".jpg" أو http contains ".jpeg" أو http contains ".zip"
نحن نرى فقط لماذا هذا الفلتر مهم عندما يتم استخدام المنفذ 80 على الشبكة. هنا يوجد ملف .hta تم إرساله عبر ملفات الوسائط في الحزمة 47. ولكن عند استخدام التصدير لتحديد الملفات، لم يكن موجودًا.
##3. تحليل NetworkMiner
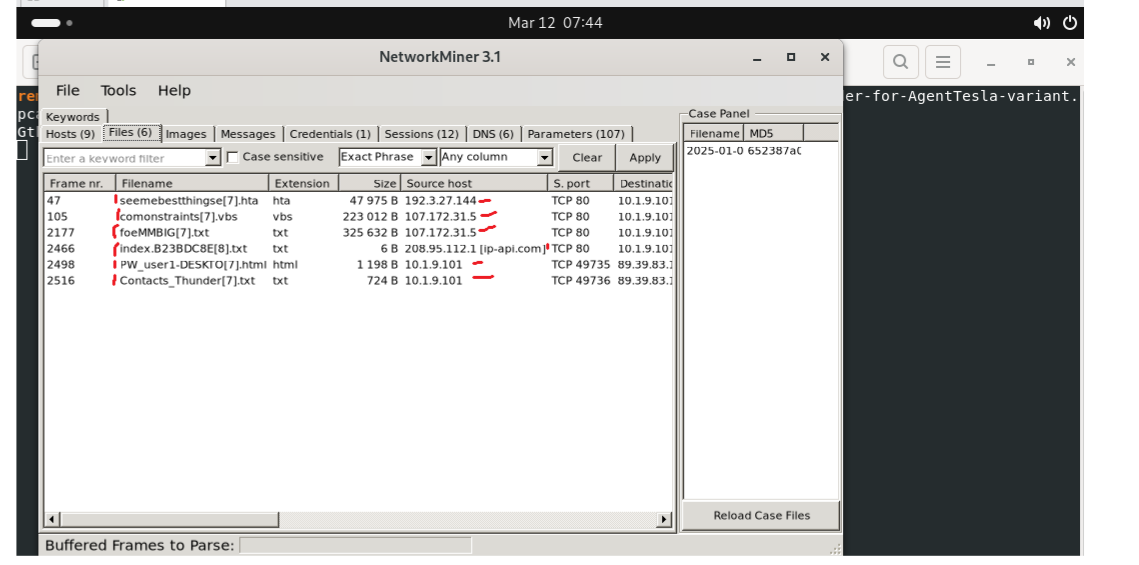
يمكننا استخدام networkminer لتحديد الملفات بشكل أسرع على PCAP. إذا كنت تستخدم REMnux أو نظام Linux، يمكنك كتابة الأمر في الطرفية ( networkminer pcap_name )
الإطار = 47 | اسم الملف = seemebestthingsevermeetgivenbestthingsfornewways | الامتداد = .hta | الحجم = 47 كيلوبايت | عنوان IP المصدر = 192.3.27.144 الإطار = 132 | اسم الملف = comonstraints | الامتداد = .vbs | الحجم = 223 كيلوبايت | عنوان IP المصدر = 107.172.31.5 الإطار = 2457 | اسم الملف = foeMMBIG | الامتداد = .txt | الحجم = 325 كيلوبايت | عنوان IP المصدر = 107.172.31.5
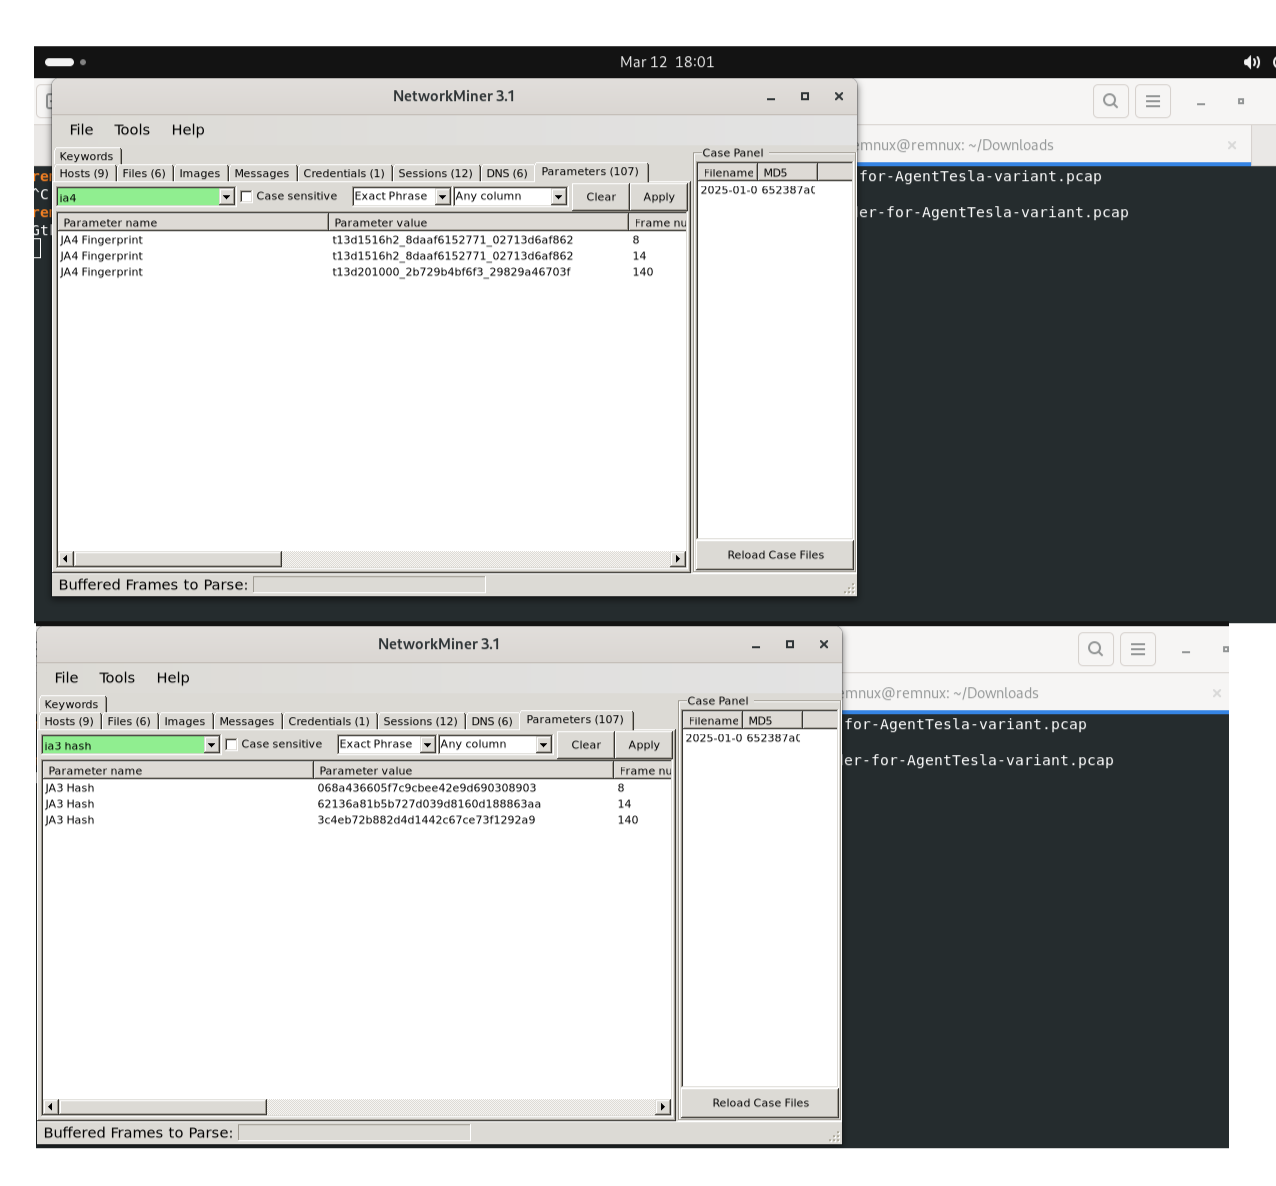
تجزئات JA3:
06843d66057fc9cbe42e9d690308903 (الإطار 8)62136a81b5b727d039d8160d188863aa (الإطار 14)3c4eb72b882d4d1442c67ce73f1292a9 (الإطار 140)بصمات JA4:
t13d1516h2_8daaf6152771_02713d6af862t13d201000_2b729b4bf63_29829a46703fحسنًا، لكن لماذا نحتاج إلى تجزئات JA4 و JA3؟ قد يكون هناك سؤال: ما هما JA3 و JA4؟
دعني أشرح؛ JA3 و JA4 هما تقنيات تستخدم لبصمة عملاء وخوادم TLS بناءً على معايير المصافحة TLS. يقوم JA3 بإنشاء تجزئة MD5 لحزمة client hello لمصافحة TLS، مما يحدد بشكل فريد تطبيق العميل (مثل المتصفح، البرمجية الخبيثة).
JA4 هي تقنية أحدث. إنها مثل بصمة لحركة مرور الإنترنت. تمامًا كما يمتلك البشر بصمات أصابع فريدة، يترك كل برنامج يتصل بالإنترنت بصمة فريدة. مفيدة جدًا للعثور على خادم C2.
##4. تحليل سجلات Zeek (ZUI)
تم استخدام سجلات Zeek للتحقق من الملفات المستخرجة من حركة مرور HTTP. يُظهر files.log الإدخالات التالية:
تم استخدام هذه التجزئات لاحقًا لعمليات البحث في VirusTotal.
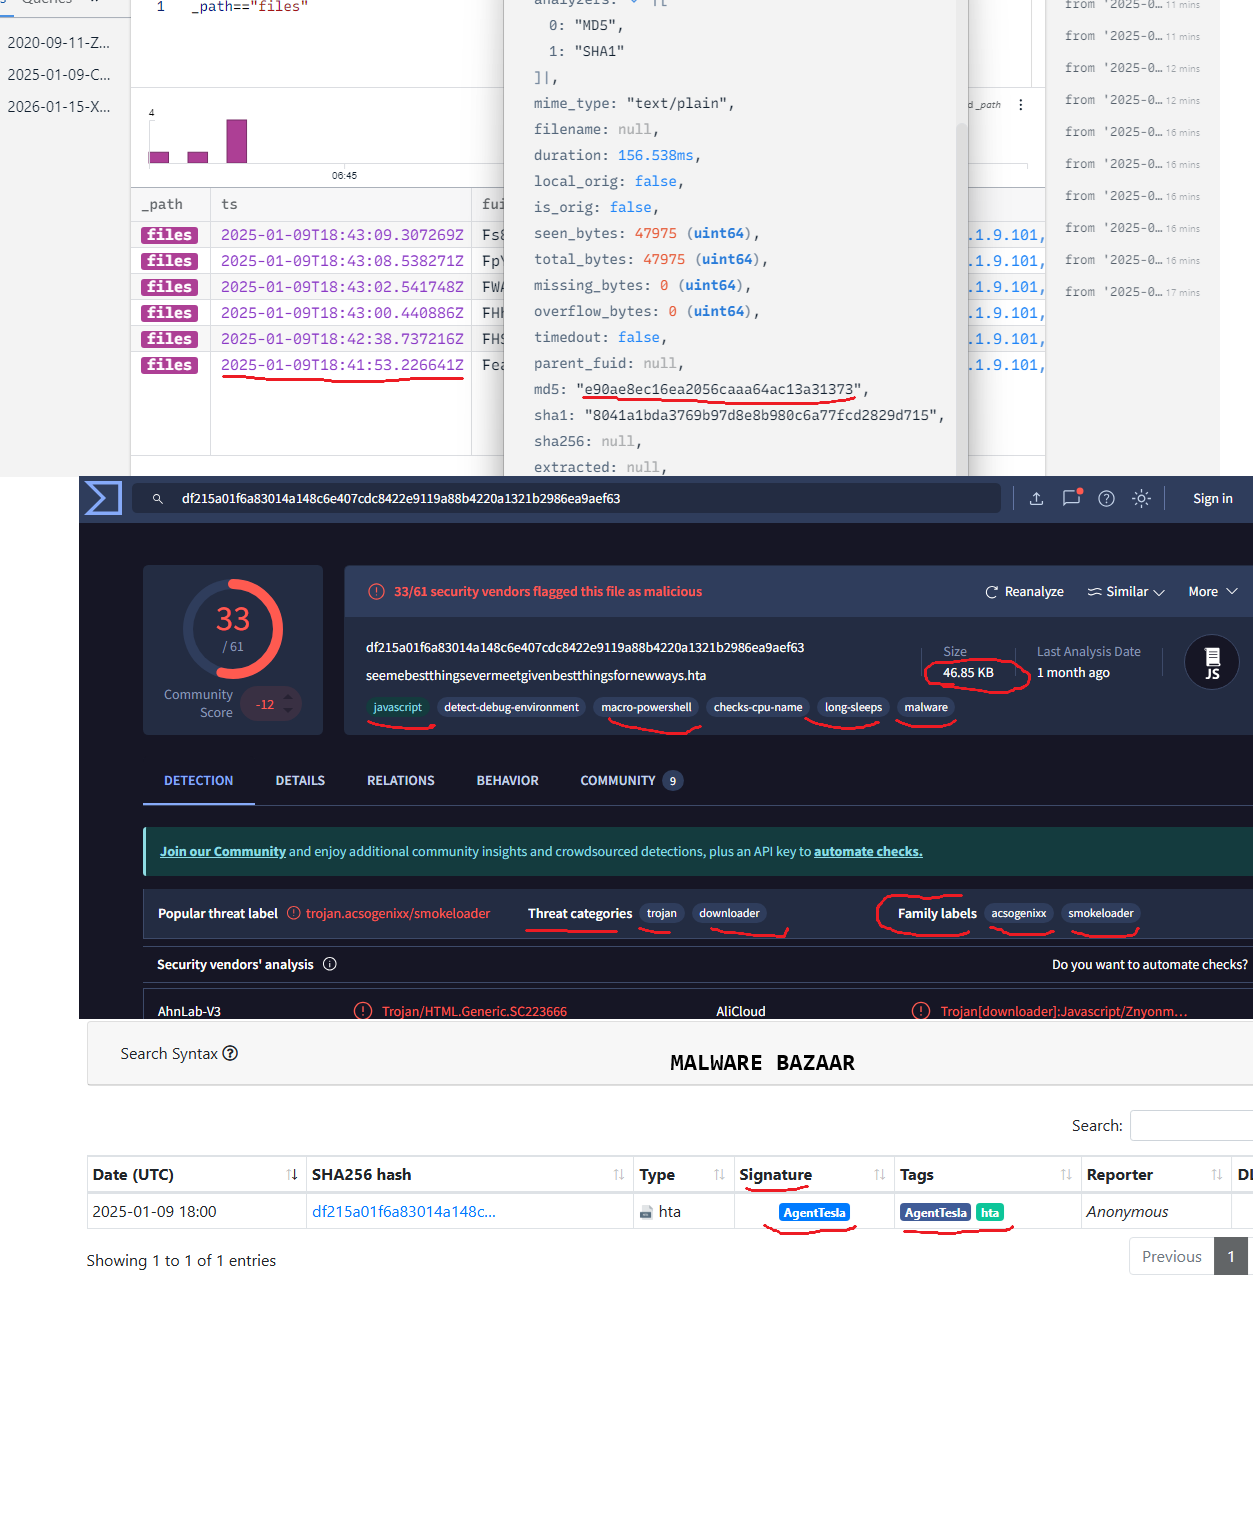
Hta (seemebestthing…)
MD5 e90ae8ec16ea2056caaa64ac13a31373 SHA1 8041abda3769b97d8e8b980c6a77fcd2829d715 SHA256 df215a01f6a83014a148c6e407cdc8422e9119a88b4220a1321b2986ea9aef63
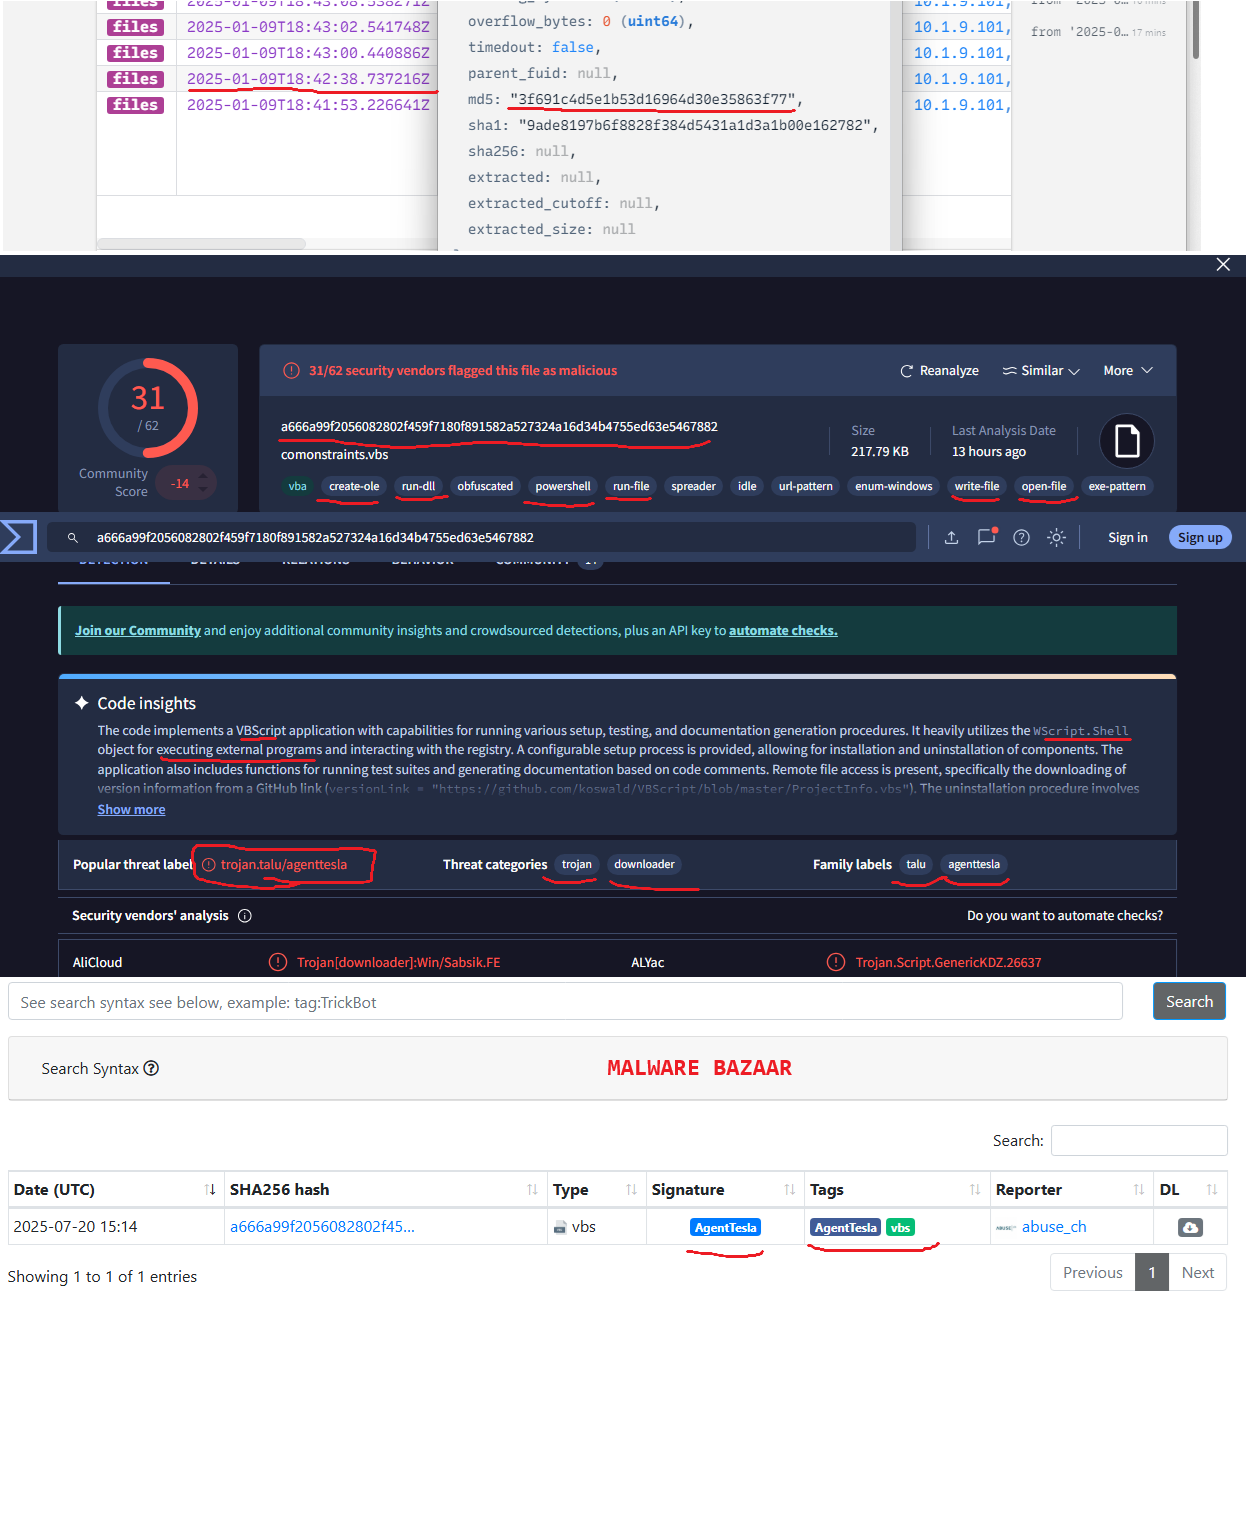
MD5 3f691c4d5e1b53d16964d30e35863f77 SHA1 9ade8197b6f8828f384d5431a1d3a1b00e162782 SHA256 a666a99f2056082802f4597f180f891582a527324a16d34b4755ed63e5467882

